
 #1
Herramientas de auditoría de configuración, escaneo de cumplimiento, benchmarks de hardening y detección de drift.
Recomendado por Kitploit

 nozaq/terraform-aws-secure-baseline
Módulo de Terraform para configurar tu cuenta de AWS con la línea base de seguridad basada en CIS Amazon Web Services Foundations y AWS Foundational…
 elevenpaths/atomshields
Marco de pruebas de seguridad para repositorios y código fuente
 rub-nds/corstest
Un escáner simple de mala configuración de CORS
 s0md3v/corsy
Escáner de mala configuración de CORS
 tismayil/laraveln00b
LaravelN00b .env Scanner
 ankane/s3tk
Un kit de herramientas de seguridad para Amazon S3
 lc/theftfuzzer
TheftFuzzer es una herramienta que fuzzea implementaciones de Compartir Recursos entre Orígenes (CORS) en busca de configuraciones incorrectas…
 fellchase/flumberboozle
Suite de programas diseñados para ayudar en la caza de bugs y evaluaciones de seguridad
 chrilleweb/dotenv-diff
Validar el uso de variables de entorno en la base de código
 hahwul/s3reverse
El formato de varios buckets s3 se convierte en un formato único. para bugbounty y pruebas de seguridad.
 cyberark/skywrapper
SkyWrapper ayuda a descubrir formas sospechosas de creación y uso de tokens temporales en AWS.
 shivangx01b/corsme
Escáner de configuración incorrecta de Cross-Origin Resource Sharing
 aquasecurity/kube-bench
Comprueba si Kubernetes está desplegado según las mejores prácticas de seguridad definidas en el CIS Kubernetes Benchmark
 salesforce/cloudsplaining
Cloudsplaining es una herramienta de evaluación de seguridad de AWS IAM que identifica violaciones del principio de mínimo privilegio y genera un…
 paytmlabs/nerve
NERVE Escáner Continuo de Vulnerabilidades
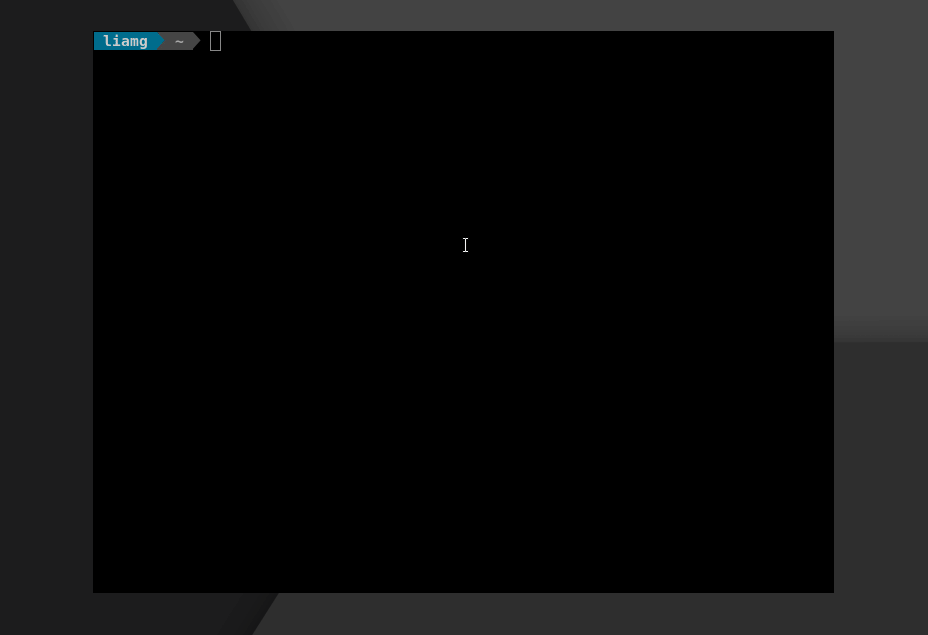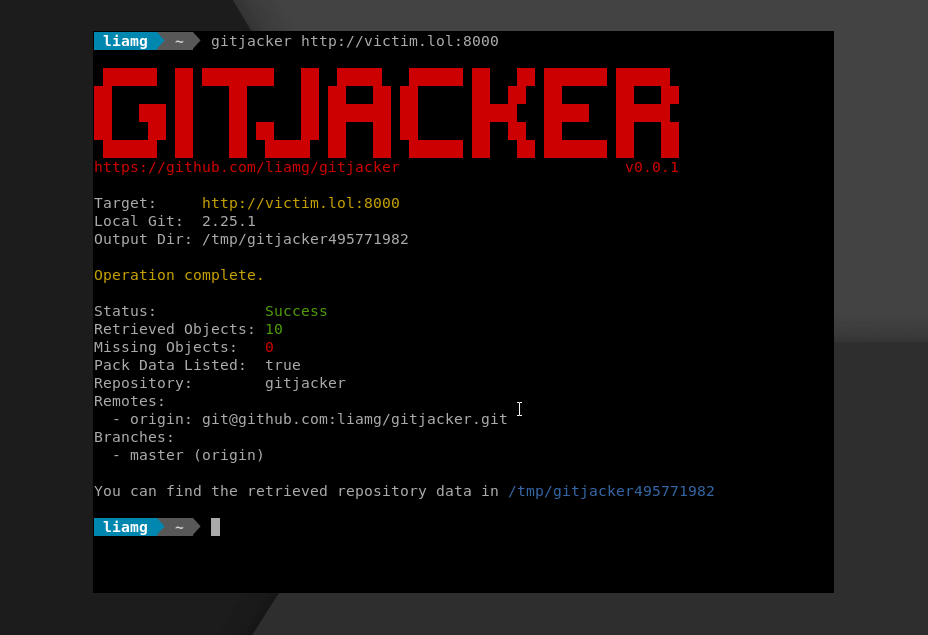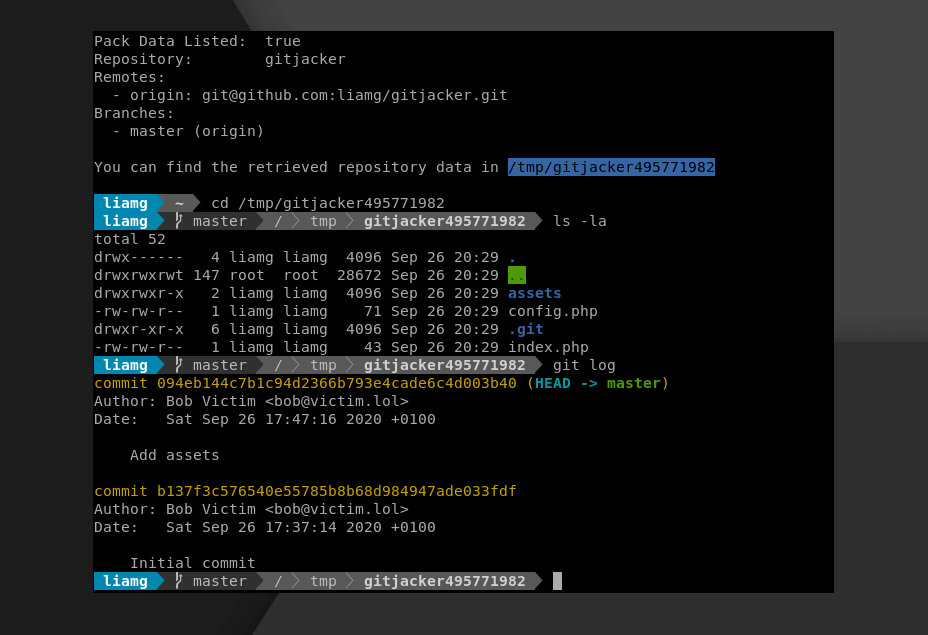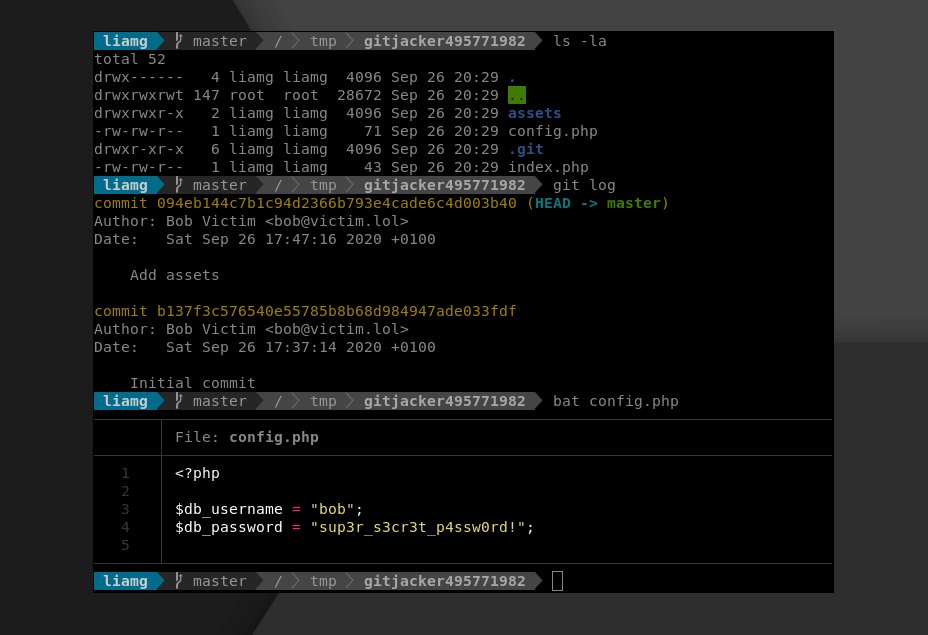 liamg/gitjacker
🔪 :octocat: Filtra repositorios git de sitios web mal configurados
 bitthebyte/eagle
Escáner de vulnerabilidades basado en plugins y multihilo para la detección masiva de vulnerabilidades en aplicaciones web
 shiftleftsecurity/sast-scan
Scan es una herramienta DevSecOps gratuita y de código abierto para realizar pruebas de seguridad basadas en análisis estático de sus aplicaciones y…







