
 #1
Herramientas de auditoría de configuración, escaneo de cumplimiento, benchmarks de hardening y detección de drift.
Recomendado por Kitploit
 d3kc4rt1/cve-2026-1375
IDOR autenticado / Control de acceso roto en el plugin Tutor LMS
 califio/ngxray
ngxray — escáner de seguridad de configuración de nginx
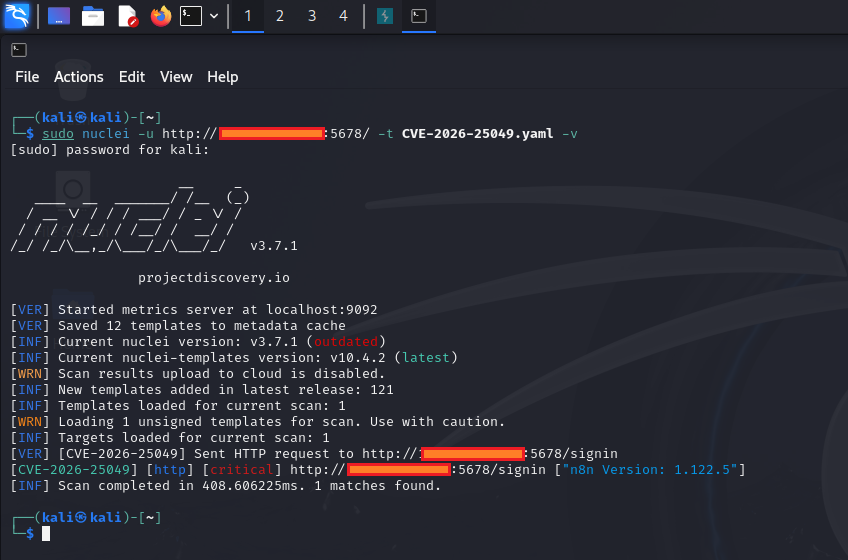 0xblackash/cve-2026-25049
CVE-2026-25049
 saykino/cve-2026-31282
Prueba de concepto para CVE-2026-31282: bypass del control de acceso en la página de inicio de sesión de Totara LMS que permite ataques de fuerza…
 saykino/cve-2026-31283
Documentación de CVE-2026-31283: una vulnerabilidad de bombardeo de correo electrónico en la API de contraseña olvidada de Totara LMS debido a la…
 h1n4mx0z/research-cve-2023-27524
CVE-2023-27524
 yxzrw/cve-2025-29705
CVE-2025-29705
 xkaneiki/rtty_cve-2025-56708-cve-2025-56709
CVE-2025-56708&CVE-2025-56709 Detalles de la vulnerabilidad
 huangyanqwq/cve-2023-49496_poc
Exploit de prueba de concepto para CVE-2023-49496, que demuestra inyección SQL en UCServer a través del endpoint /login/wwx_corpInfo/ para extraer…
 cuerz/cve-2023-28432
CVE-2023-28432 MinIO - Script de detección de fugas de información sensible
 andresriancho/nimbostratus-target
Este repositorio contiene una infraestructura objetivo que puedes utilizar para ejecutar las herramientas de nimbostratus.
 csinexus/mcpshield
Solución directa para la vulnerabilidad de inyección de comandos sin parchear en MCP STDIO (familia CVE-2026-30623)
 owasp/abap-code-scanner
Analizador de Código ABAP
 owasp/awscanner
Encuentra recursos expuestos a internet en una cuenta de AWS
 owasp/docker-security
Entendiendo la seguridad de contenedores
 owasp/donkai
DonkAI es un laboratorio práctico para el OWASP Top 10 para Aplicaciones LLM (2025): no se requiere un LLM real.
 owasp/serverless-goat
OWASP ServerlessGoat: una aplicación serverless que demuestra vulnerabilidades de seguridad serverless comunes
 zizmorcore/zizmor
Static analysis tool for CI/CD systems that detects and fixes security issues in GitHub Actions, Dependabot, and pre-commit configurations, including…








