
 #1
Herramientas de auditoría de configuración, escaneo de cumplimiento, benchmarks de hardening y detección de drift.
Recomendado por Kitploit

 aquasecurity/trivy-repo
repositorio deb/rpm para Trivy
 yutusec/apisix_crack
Vulnerabilidades de la serie Apisix: vulnerabilidad de autorización no autorizada (CVE-2021-45232), clave predeterminada (CVE-2020-13945) detección…
 cyberhades/hardening-k8s-containers
Laboratorio práctico que demuestra el endurecimiento de contenedores Kubernetes comparando implementaciones predeterminadas frente a implementaciones…
 r0binak/cve-2023-5044
PoC CVE-2023-5044
 brosck/cve-2022-1077
TEM FLEX-1080/FLEX-1085 1.6.0 log log.cgi Divulgación de Información
 unix13/metasploitable2
PHP-CGI-REMOTE_CVE-2012-1823, UnrealIRCd, MySQL, PostgreSQL y SSH bruteforce, VSFTPD2.3.4, samba CVE-2007-2447, JAVA RMI Server, distcc daemon,…
 cyberharsh/nginx-cve-2013-4547
Laboratorio basado en Docker que demuestra la vulnerabilidad de análisis de URI de Nginx CVE-2013-4547 con explotación paso a paso para elusión de…
 lem0n817/cve-2025-29927
Entorno de pruebas local para la vulnerabilidad de omisión de autorización en middleware de Next.js (CVE-2025-29927). Demuestra la explotación…
 heroku/heroku-cve-2013-0269
Inspecciona todas tus aplicaciones de Heroku en busca de versiones vulnerables de la gema JSON
 chandru-gunasekaran/log4j-fix-cve-2021-44228
Script por lotes de Windows para corregir el problema de log4j-CVE-2021-44228
 ladydarwe/links.a
Prueba de concepto para CVE-2023-44962
 gui/legacy-rails-cve-2020-5267-patch
Parche para CVE-2020-5267 para Rails 4 y Rails 3
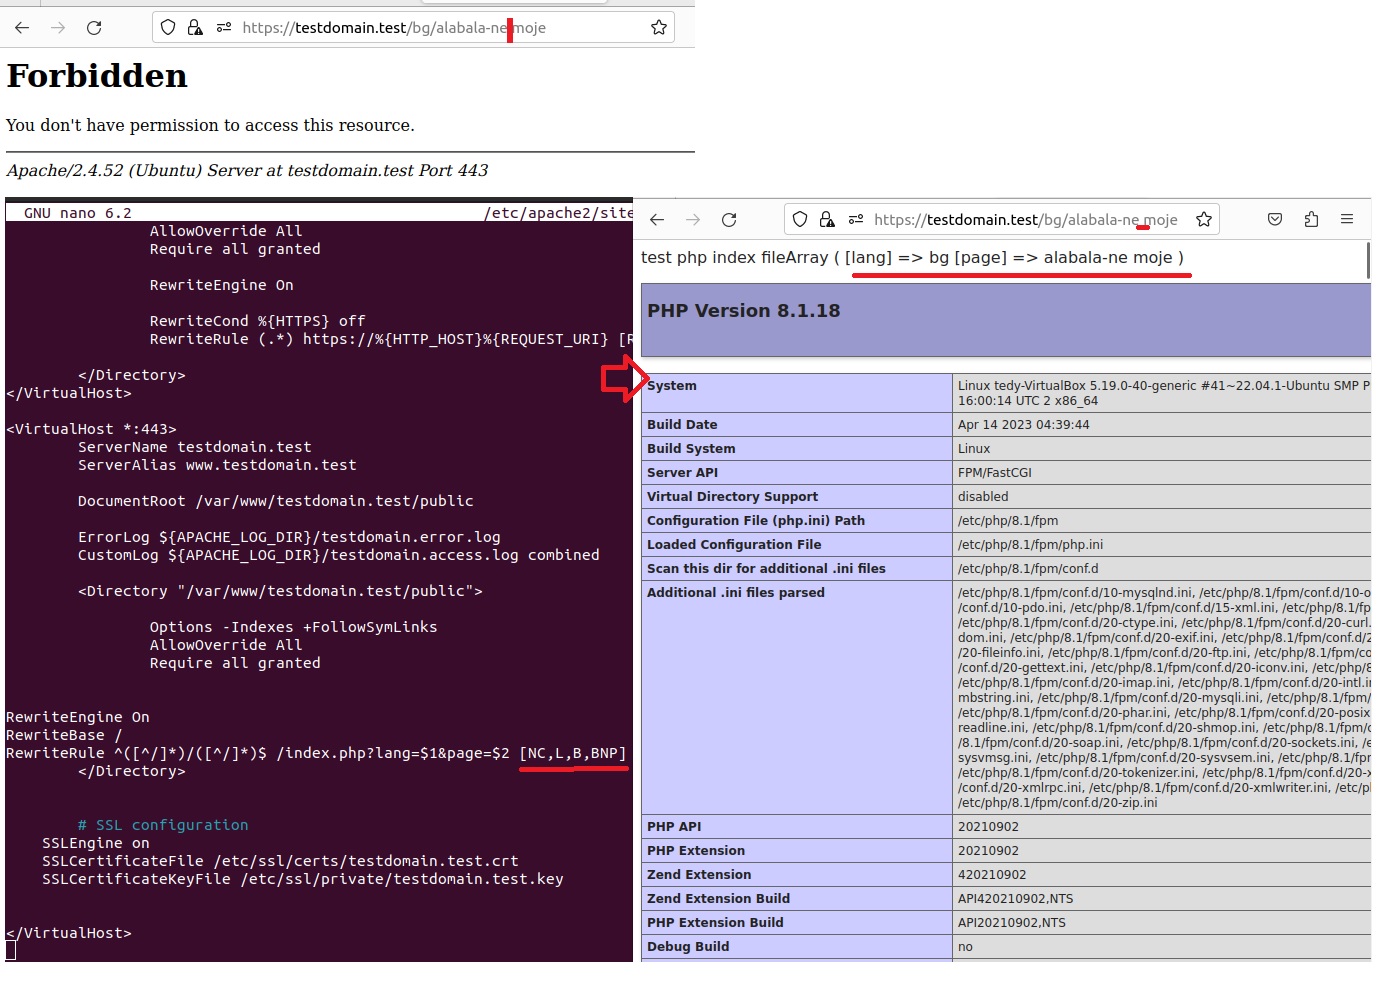 tbachvarova/linux-apache-fix-mod_rewrite-spaceinurl
Corregir URL que contiene ESPACIOS tras la actualización de Apache CVE-2023-25690
 name/log4j-scanner
Descubre la vulnerabilidad Log4Shell [CVE-2021-44832]
 theopaid/cve-2026-66750-insufficient-access-controls-allow-for-unauthorized-file-downloads-let-s-chat-
Aviso de Seguridad: Controles de Acceso Insuficientes Permiten Descargas de Archivos No Autorizadas (Let's Chat)
 csinexus/mcpshield
Solución directa para la vulnerabilidad de inyección de comandos sin parchear en MCP STDIO (familia CVE-2026-30623)
 randomrobbiebf/cve-2024-11848
NitroPack <= 1.17.0 - Falta de autorización a usuarios autenticados (Suscriptor+) para la actualización limitada de opciones
 pn-tester/cve-2022-35497
TM4WEB Vulnerabilidad - CVE-2022-35497








