
 #1
Herramientas de auditoría de configuración, escaneo de cumplimiento, benchmarks de hardening y detección de drift.
Recomendado por Kitploit

 stackrox/kube-linter
KubeLinter es una herramienta de análisis estático que revisa archivos YAML de Kubernetes y Helm charts para garantizar que las aplicaciones…
 cred-club/dial
Marco de detección de configuraciones incorrectas de seguridad en AWS basado en eventos que monitorea múltiples cuentas en tiempo real, activando…
 qianlijaingshan/milvus-auth-audit
Script de detección de seguridad de autenticación de Milvus: CVE-2025-64513 (backdoor sourceid) / CVE-2026-26190 (token débil /expr) / puerto interno…
 th3xace/sudo_killer
Una herramienta diseñada para explotar una vulnerabilidad de escalada de privilegios en el programa sudo en sistemas tipo Unix. Aprovecha una…
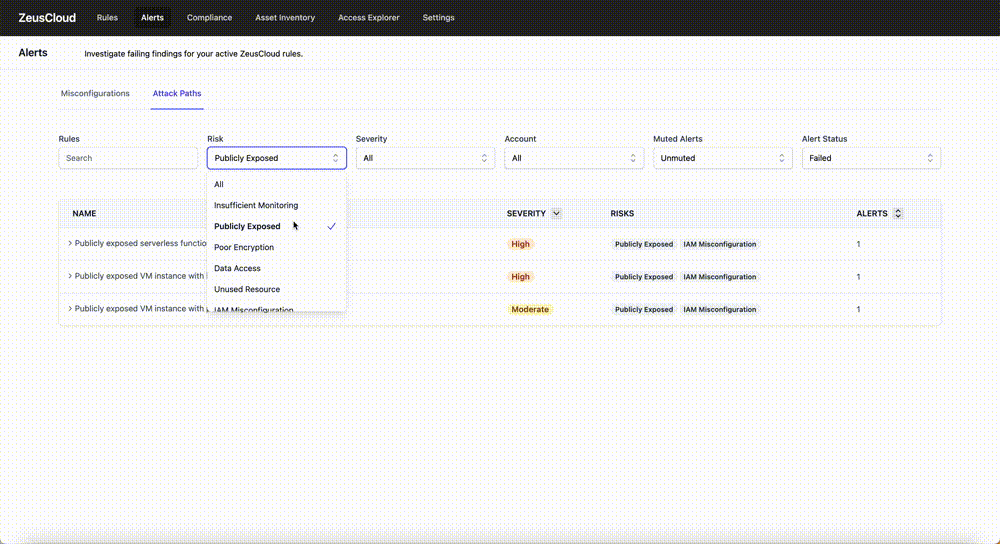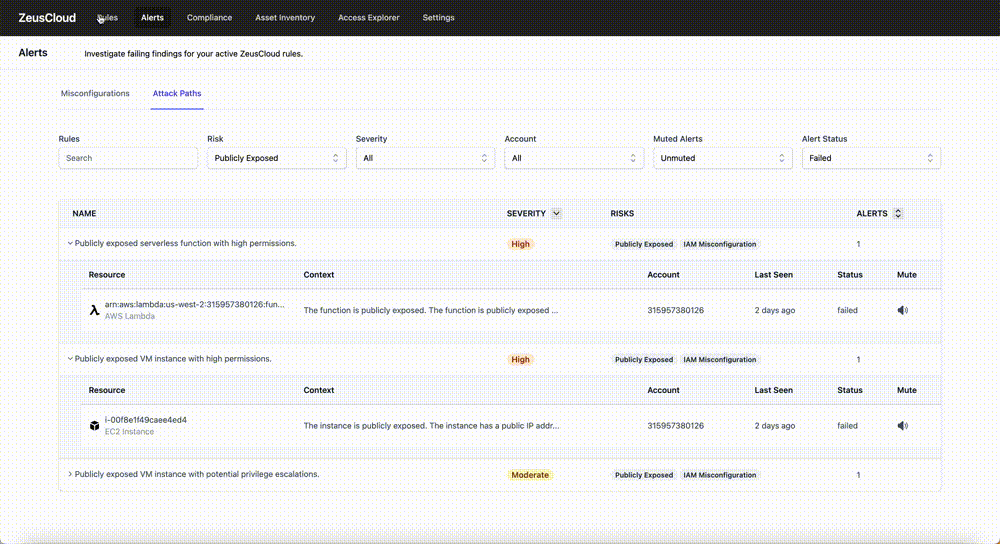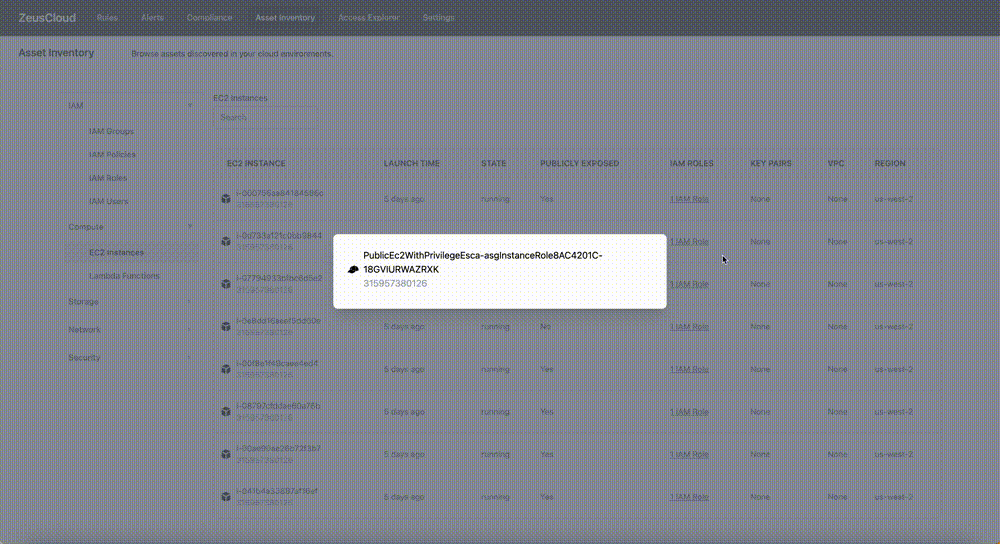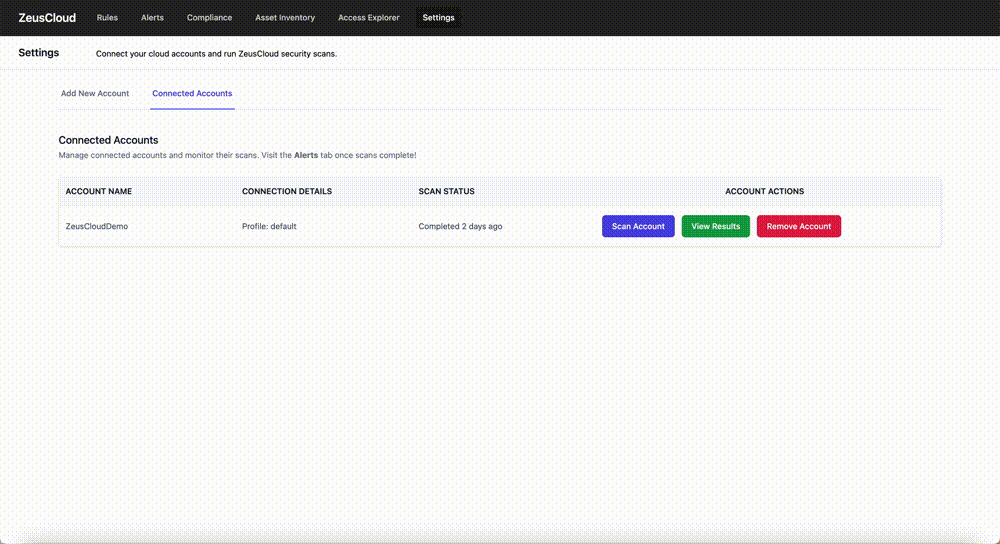 zeus-labs/zeuscloud
Plataforma de seguridad en la nube de código abierto que descubre rutas de ataque, identifica configuraciones incorrectas, visualiza el acceso IAM y…
 snoopopsec/vulnerability-cve-2013-3900
Remediación para CVE-2013-3900
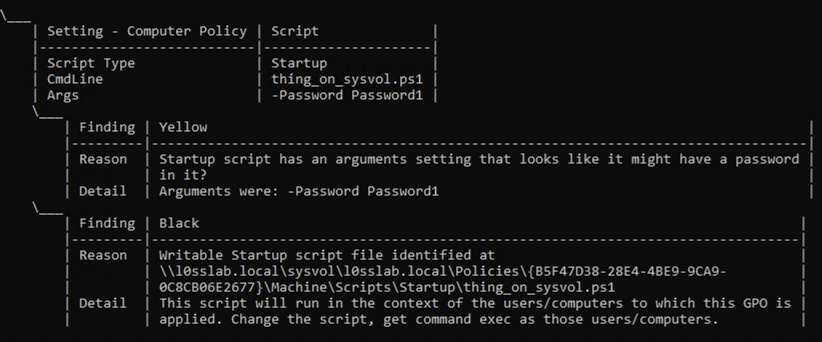 group3r/group3r
Encuentra vulnerabilidades en la Directiva de Grupo de AD, pero hazlo mejor de lo que lo hizo Grouper2.
 santandersecurityresearch/corsair_scan
Escáner automatizado de configuraciones incorrectas de CORS que prueba la inyección del encabezado Origin, la reflexión de comodines y la filtración…
 jaeles-project/jaeles-signatures
Firma por defecto para Jaeles Scanner
 yuma-tsushima07/cve-2024-3094
Un script para detectar si xz es vulnerable - CVE-2024-3094
 zaydmulani09/sentrymcp
Un escáner de seguridad estático + de tiempo de ejecución para servidores MCP (Model Context Protocol)
 first-roman/sprig-mvc-demo-patch
Esta aplicación demo cubre parcialmente la vulnerabilidad CVE-2024-38828
 blake-fm/vcenter-log4j
Script para aplicar la solución oficial para la vulnerabilidad log4j de VMware vCenter CVE-2021-44228
 dante01yoon/cve-2025-29927
Demostración de CVE-2025-29927: omisión de autenticación en middleware de Next.js mediante suplantación del encabezado x-middleware-subrequest.…
 nccgroup/scoutsuite
Herramienta de auditoría de seguridad multi-nube que aprovecha las APIs de los proveedores de nube para recopilar datos de configuración, evaluar la…
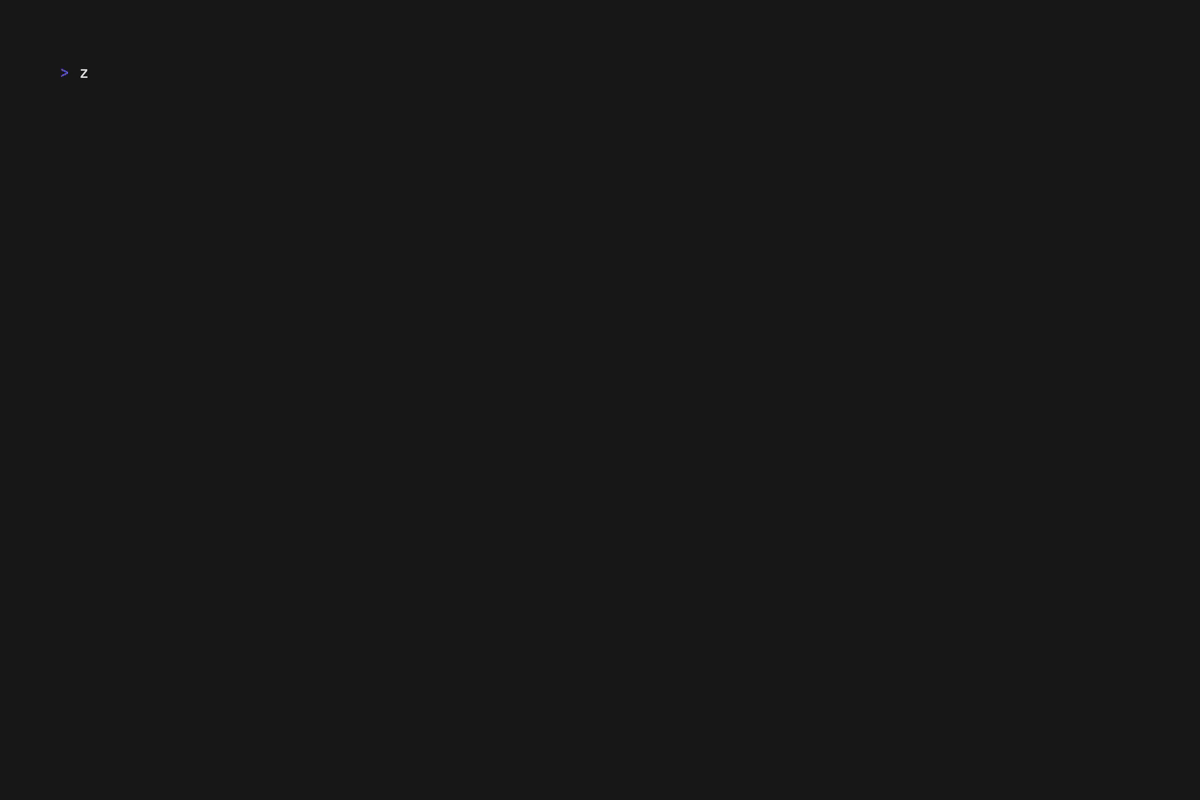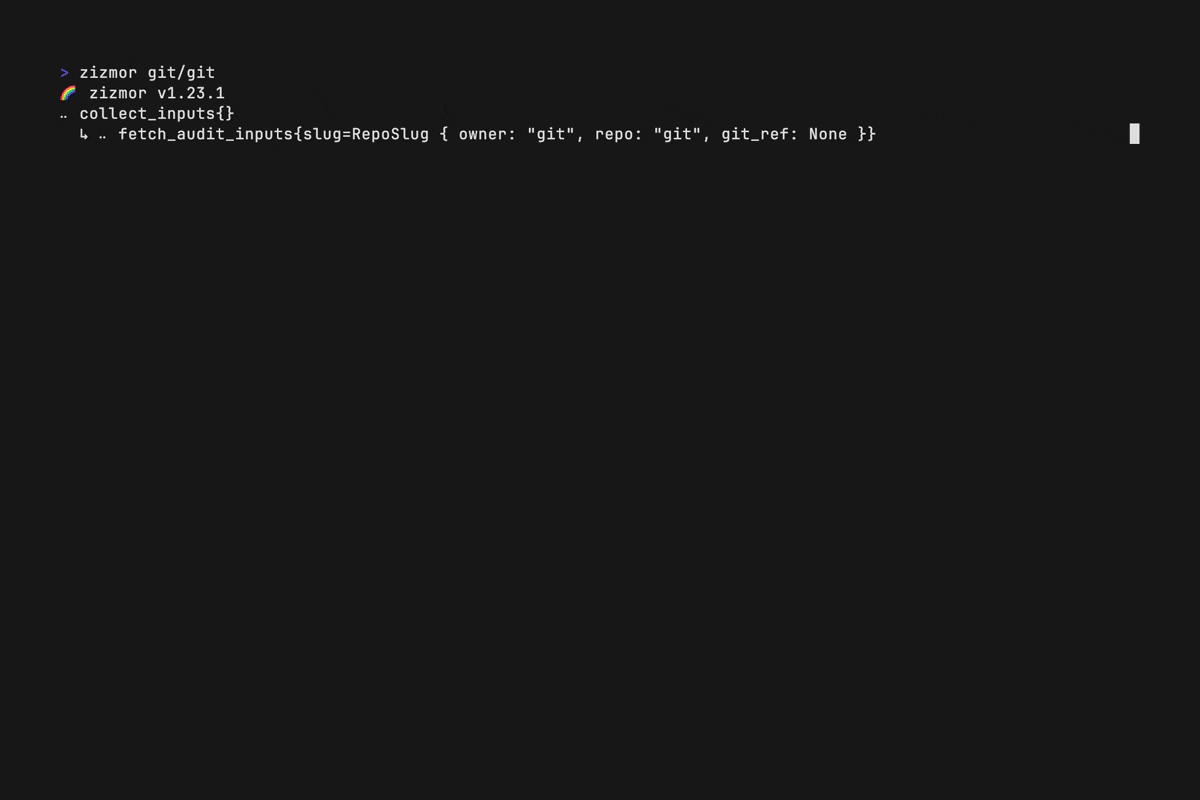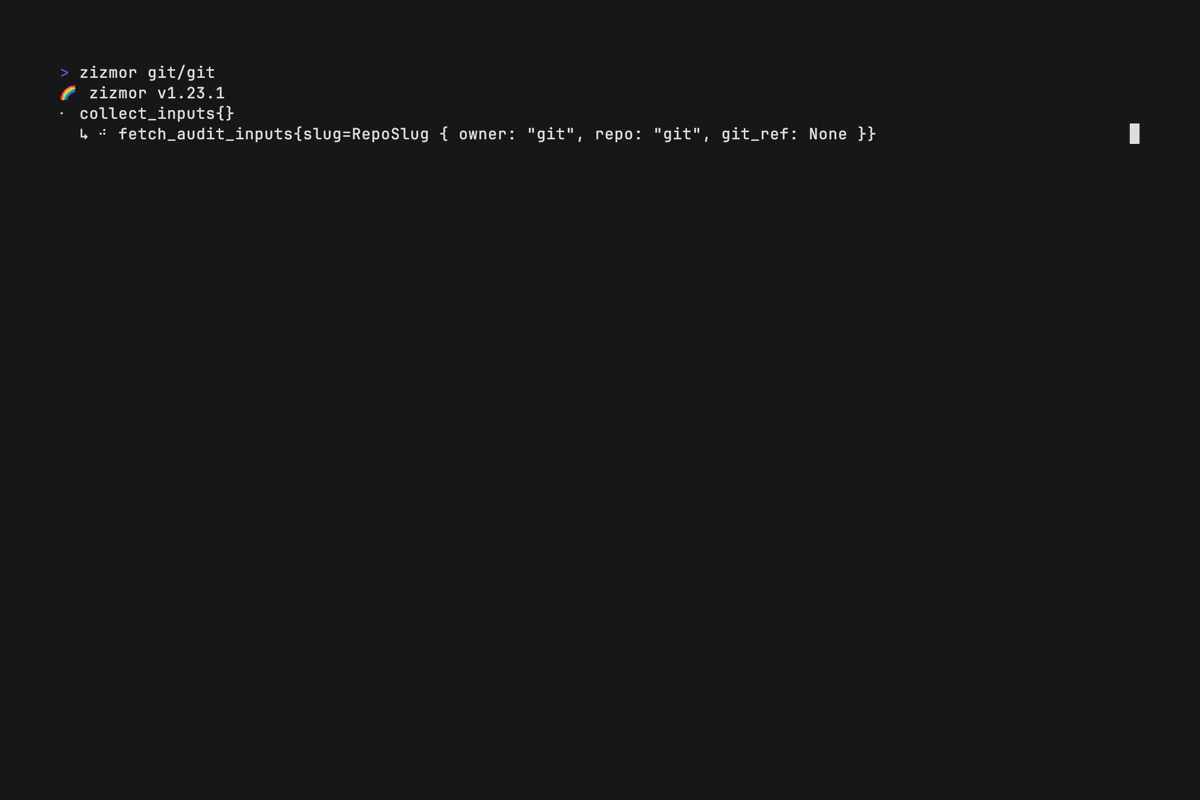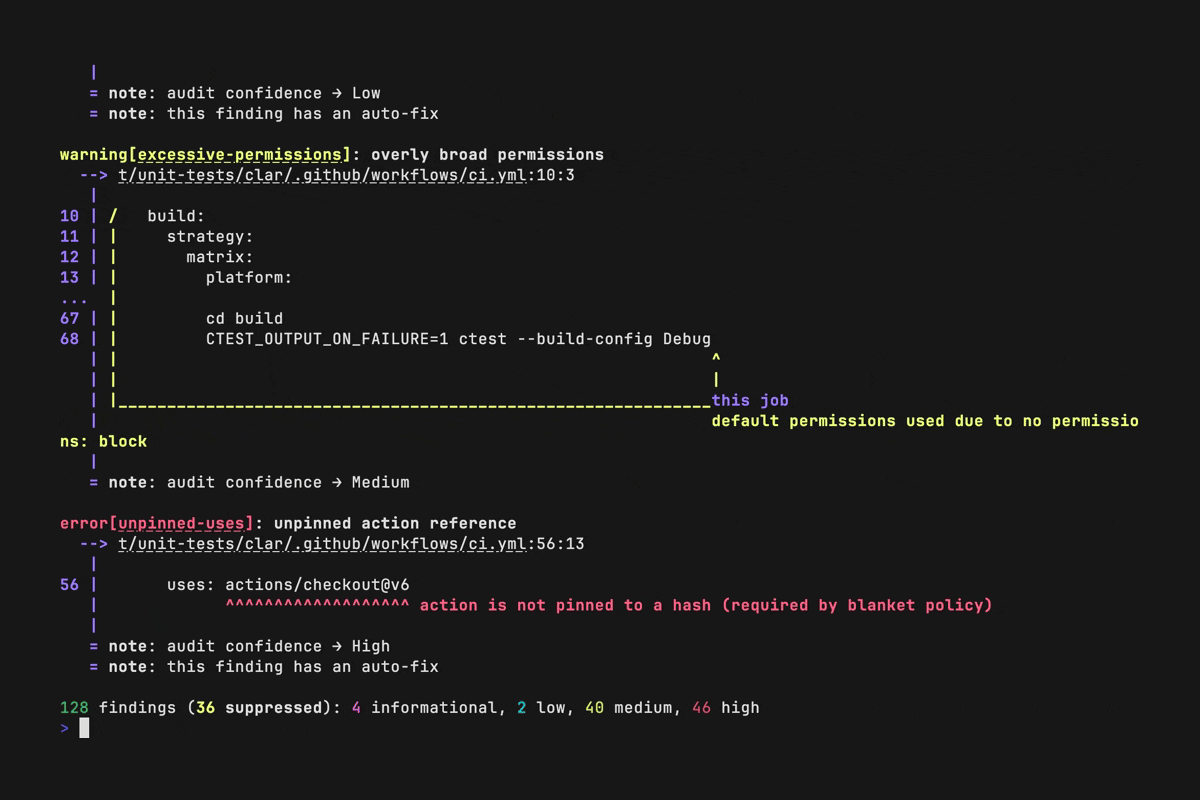 zizmorcore/zizmor
Herramienta de análisis estático para sistemas CI/CD que detecta y corrige problemas de seguridad en configuraciones de GitHub Actions, Dependabot y…
 chessredoffsec/cve-2021-24006
Prueba de concepto del exploit para CVE-2021-24006, que demuestra una omisión de control de acceso inapropiado en FortiManager SD-WAN Orchestrator…
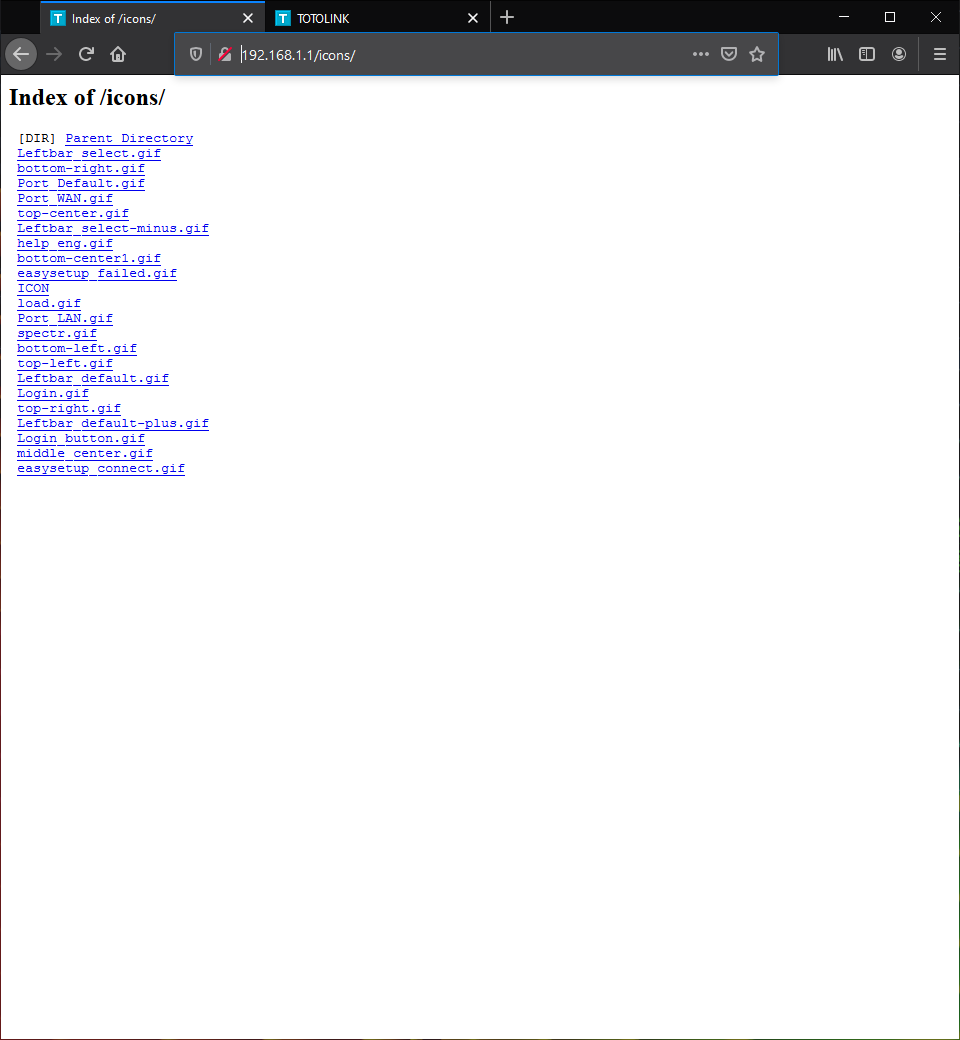 swzhouu/cve-2020-27368
Vulnerabilidad de Indexación de Directorios TOTOLINK-A702R-V1.0.0-B20161227.1023







