
 #1
Herramientas de auditoría de configuración, escaneo de cumplimiento, benchmarks de hardening y detección de drift.
Recomendado por Kitploit
 imthecopilotnow/cve-2025-4102025
Aviso de seguridad que detalla un CVE crítico en Copilot AI donde los enlaces de citas basados en RAG son falsificados hacia un dominio de terceros,…
 yihtserns/spring-web-without-remoting
Spring Web 5.x con el paquete `org.springframework.remoting` eliminado, para corregir CVE-2016-1000027.
 shoucheng3/hibernate__hibernate-validator_cve-2019-10219_6-0-17-final
Implementación de referencia de Bean Validation 2.0 (JSR-380) que proporciona un modelo de metadatos basado en anotaciones y una API para la…
 rodolfomarianocy/xpl-modernwms-cve-2024-57698
Es posible ver el hash MD5 de la contraseña del administrador y otros atributos sin autenticación, incluso después de la configuración inicial y el…
 emresandikci/nextjs-cve-2026-23870-checker
Comprobador y reparador para las 13 vulnerabilidades en la versión de seguridad de Next.js de mayo de 2026 (CVE-2026-23870)
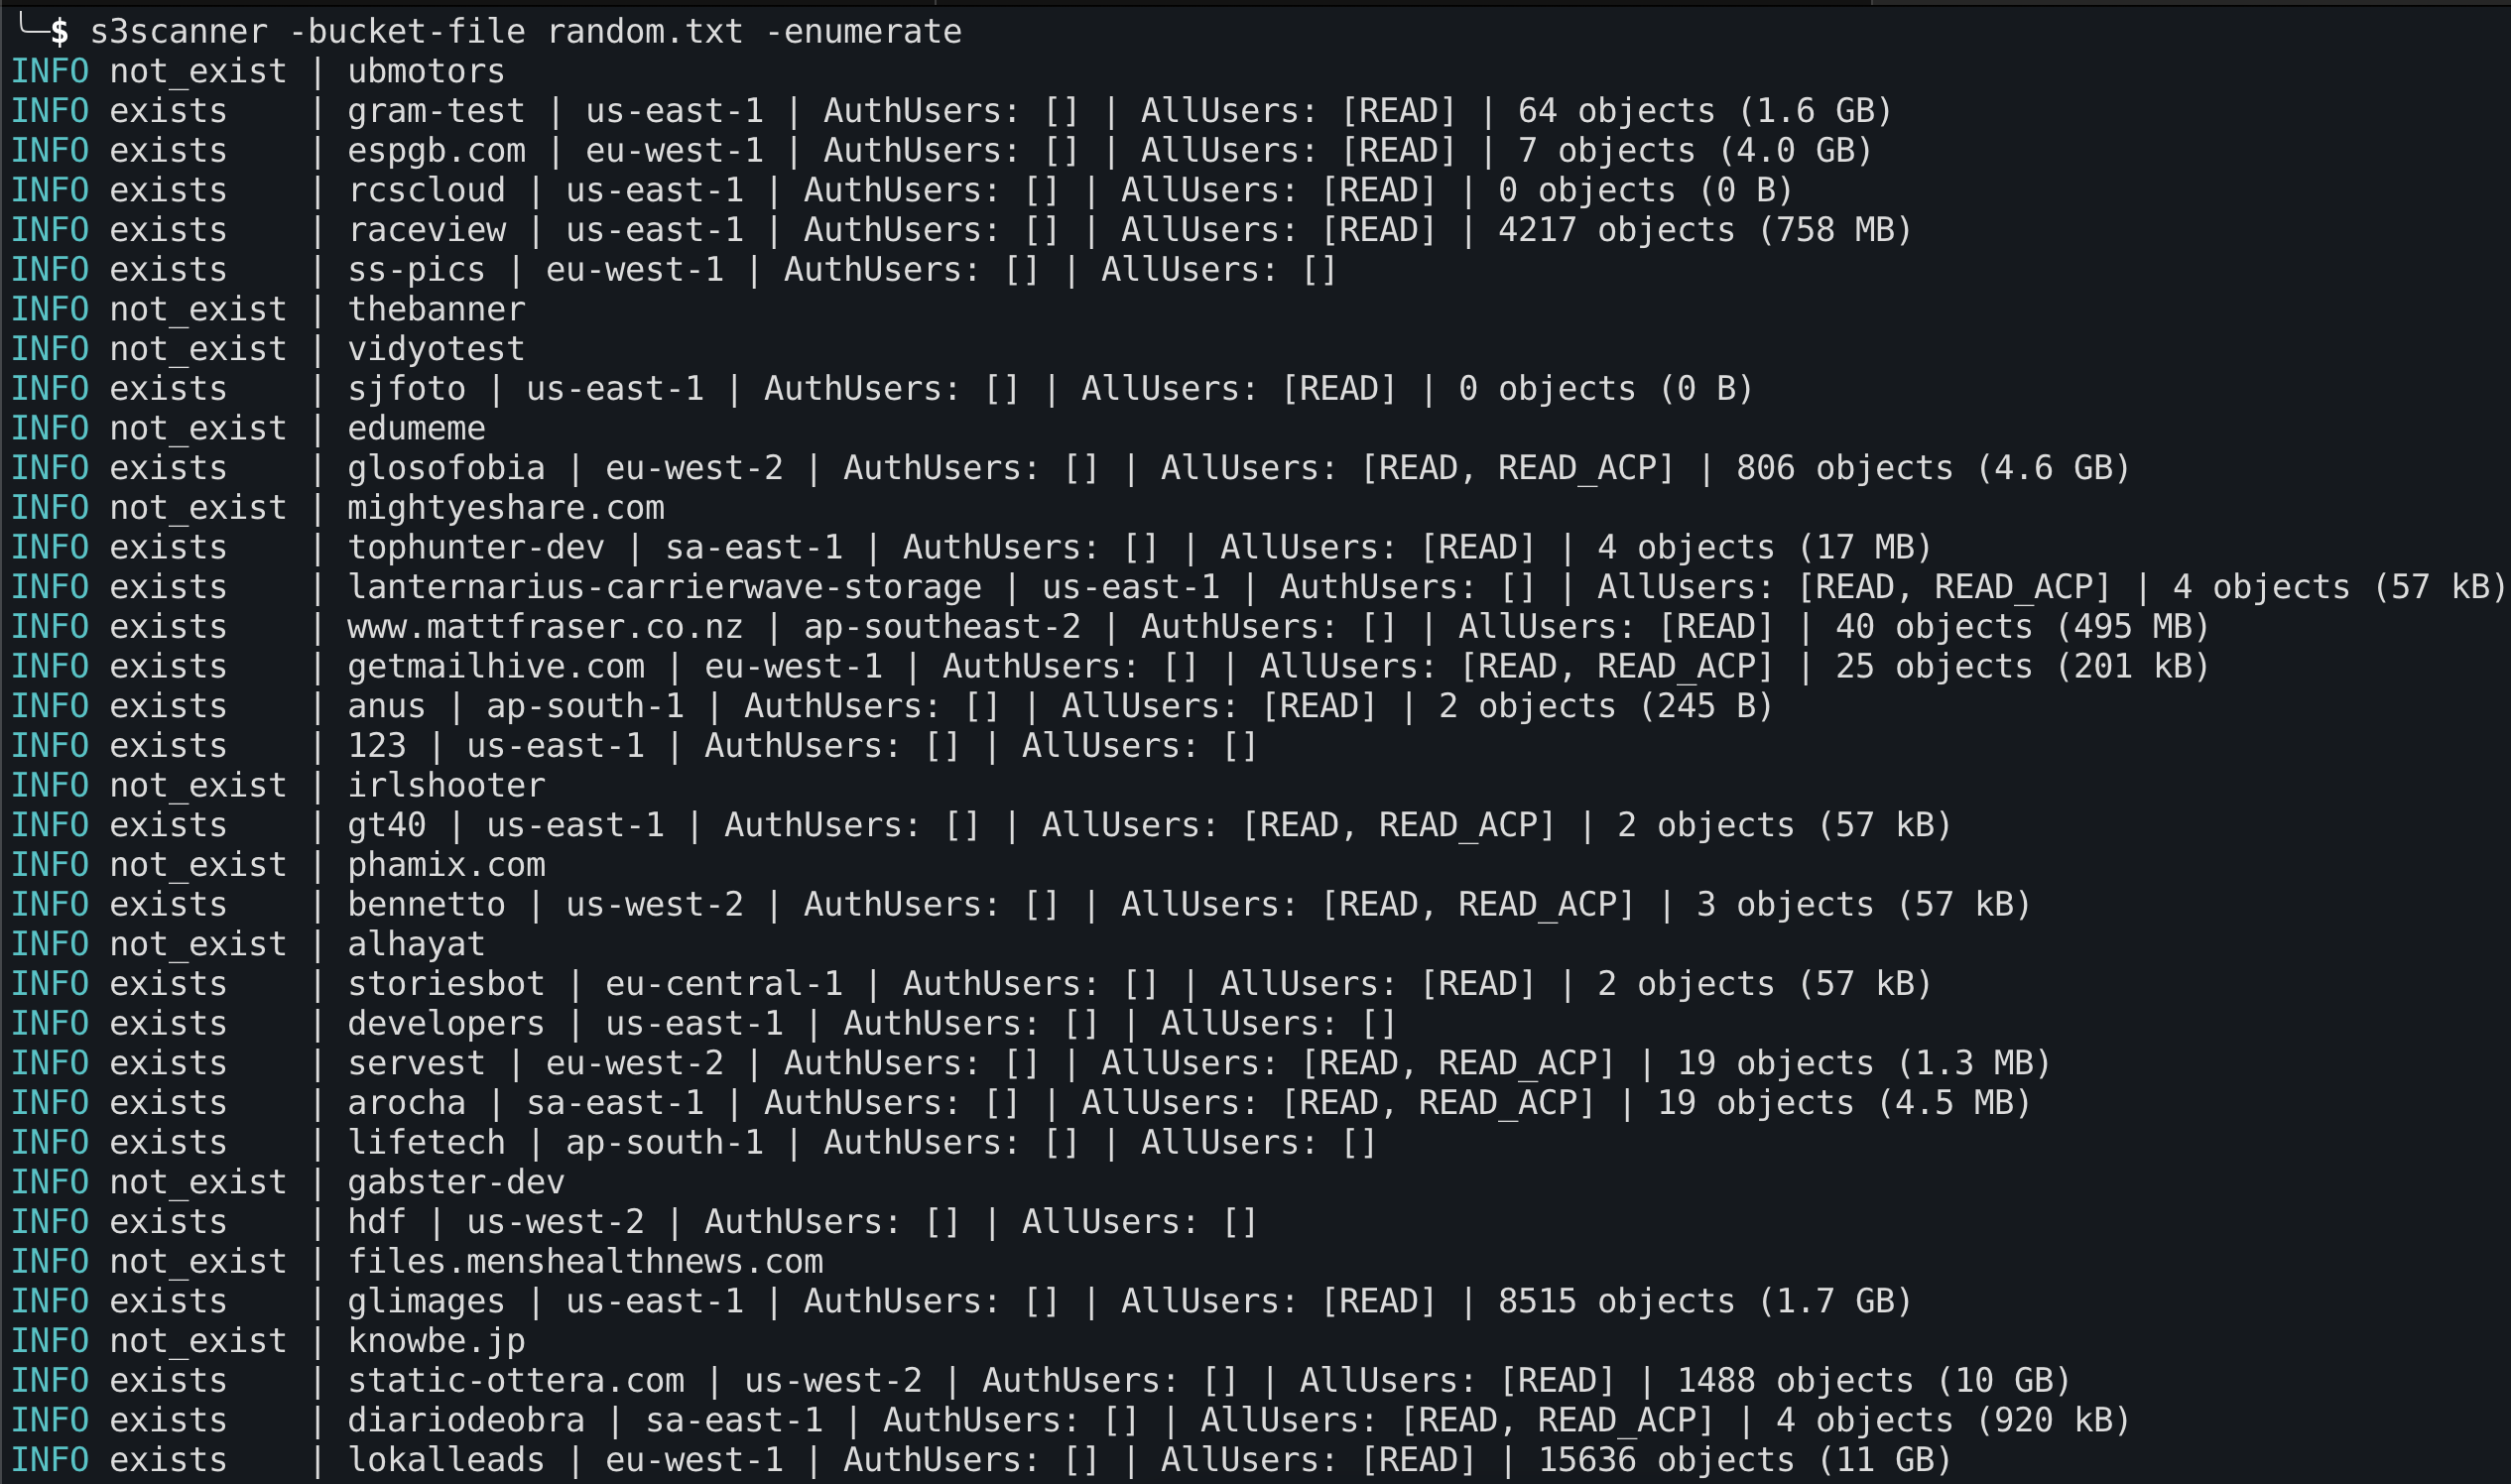 sa7mon/s3scanner
Escanea en busca de buckets S3 mal configurados a través de APIs compatibles con S3!
 behisecc/vibesec-skill
Esta habilidad ayuda a Claude a escribir código seguro y prevenir vulnerabilidades comunes.
 controlplaneio/simulator
Plataforma de formación en seguridad de Kubernetes - centrada en la mitigación de seguridad
 nahamsec/hostilesubbruteforcer
Herramienta de fuerza bruta de subdominios que enumera subdominios existentes y detecta subdominios alojados en la nube mal configurados y…
 reposaur/reposaur
Herramienta de cumplimiento de código abierto para plataformas de desarrollo.
 slowql/slowql
Analizador estático de SQL de última generación escrito en Rust. Más de 282 reglas. Cero falsos positivos. Seguridad, rendimiento, fiabilidad, coste,…
 xmcyber/xmgoat
Laboratorio de seguridad en Azure basado en Terraform con entornos intencionalmente mal configurados para práctica práctica de ataques y compromiso.…
 salesforce/metabadger
Prevenir ataques SSRF en AWS EC2 mediante actualizaciones automatizadas al más seguro Servicio de Metadatos de Instancia v2 (IMDSv2).
 nccgroup/conmachi
Herramienta de auditoría de seguridad de contenedores en caja negra: enumera la configuración de seguridad desde dentro del contenedor objetivo.
 arsbr/veritensor
El antivirus para artefactos de IA y firewall RAG. Una herramienta de análisis estático que escanea Modelos y Notebooks en busca de RCE, y datasets y…
 agentsid-dev/agentsid-scanner
Escáner de seguridad para servidores MCP. Evalúa autenticación, permisos, riesgos de inyección y seguridad de herramientas. El Faro de la seguridad…
 owasp/owasp-subtractive-hardening-top-10
El Proyecto OWASP Subtractive Security Top 10 es una iniciativa para identificar, documentar y promover las oportunidades de mayor impacto para…
 teyhouse/cve-2024-3094
Comprobación de vulnerabilidad de K8S y Docker para CVE-2024-3094








