
 #1
Herramientas para diseccionar, entender y hacer ingeniería inversa del comportamiento de software malicioso.
Recomendado por Kitploit
 quarkslab/qsynthesis
Sintetizador Greybox orientado a la desofuscación de instrucciones de ensamblador.
 struppigel/hedgehog-tools
Colección de scripts para análisis de malware, desofuscación y extracción de configuraciones. Soporta análisis estático, desempaquetado, conversión…
 sec-consult/msiscan
Herramienta de escaneo para identificar problemas de escalada de privilegios locales en instaladores MSI vulnerables
 philarkwright/dga-detection
Detección de Dominios DGA mediante Análisis de Frecuencia de Bigramas
 nccgroup/iodide
El depurador de Cisco IOS y el entorno integrado de desensamblador
 nccgroup/asadbg
asadbg es un marco de herramientas para ayudar a automatizar la depuración en vivo de dispositivos Cisco ASA
 bw3ll/jop_rocket
Este framework permite al usuario descubrir gadgets JOP y puede automatizar la construcción de una cadena JOP completa para evadir DEP. JOP ROCKET es…
 therealdreg/masm32-kernel-programming
Programación de kernel masm32, controladores, tutoriales, ejemplos y herramientas (créditos Four-F)
 bohops/dynamicdotnet
Una colección de fragmentos de código diversos que aprovechan técnicas dinámicas de .NET
 forensicxlab/vision-procmon
Una aplicación de visualización de ProcessMonitor escrita en rust.
 dodo-sec/malware-analysis
Colección curada de análisis exhaustivos de malware, organizados como referencia para investigadores de seguridad, especialistas en ingeniería…
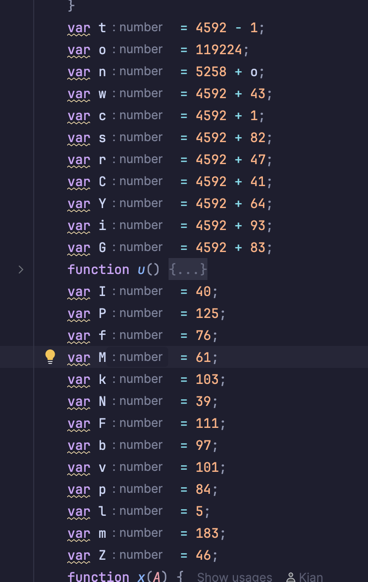 xkiian/datadome-vm
Ingeniería inversa de la nueva VM de Datadome 🔥
 pchaigno/dga-collection
Una colección de algoritmos de generación de dominios conocidos
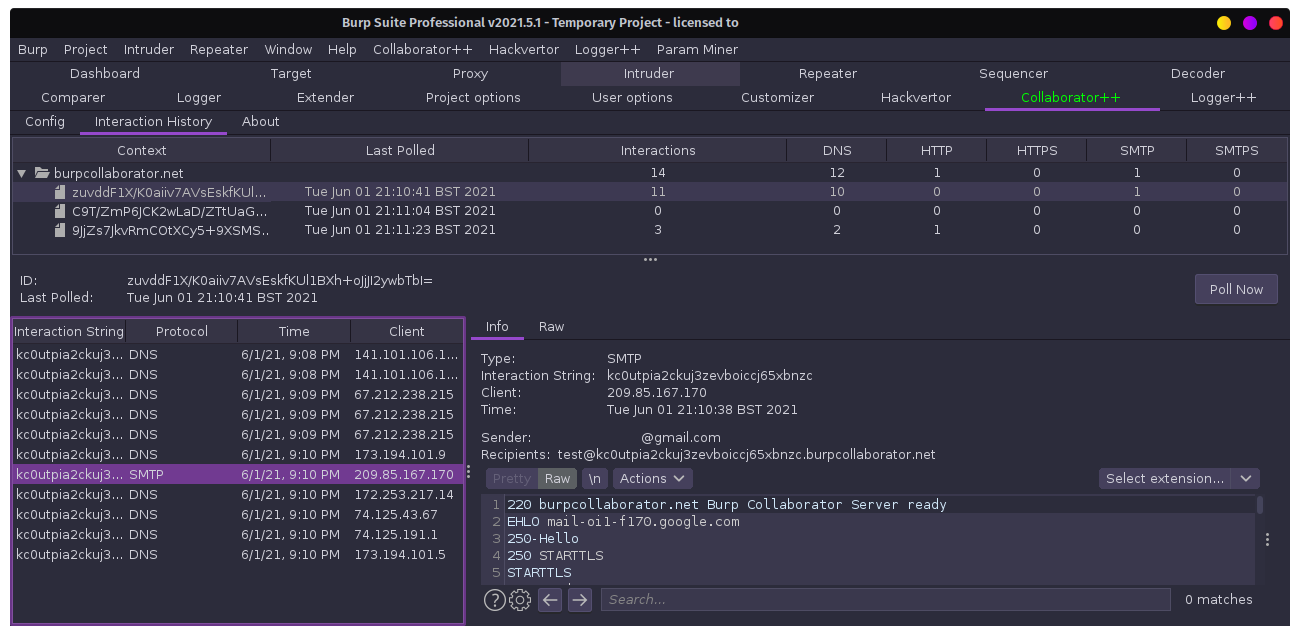 nccgroup/collaboratorplusplus
Extensión de Burp Suite que mejora Collaborator con captura de contexto, historial de sondeos y autenticación opcional cifrada con AES para…
 opensourcesec/cirtkit
Herramientas para el Equipo de Respuesta a Incidentes Informáticos :computer:
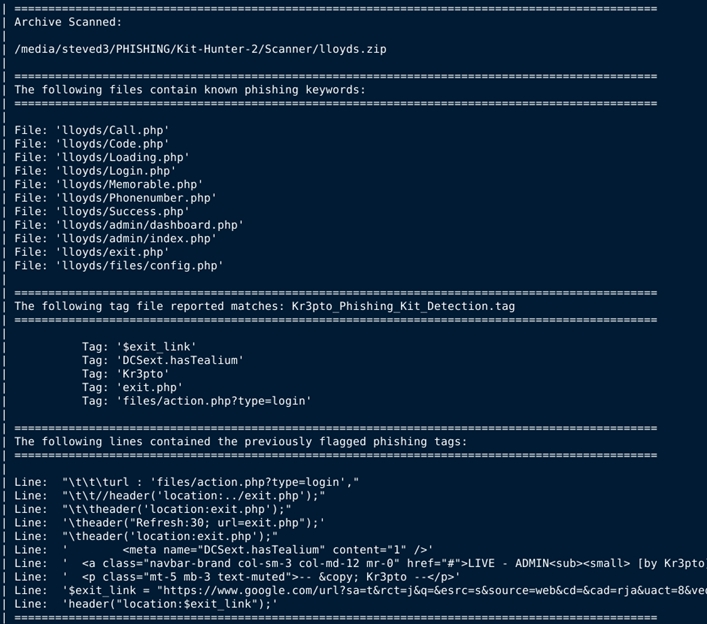 steved3/kit_hunter
Un escáner básico de kits de phishing para alojamiento dedicado y semi-dedicado.
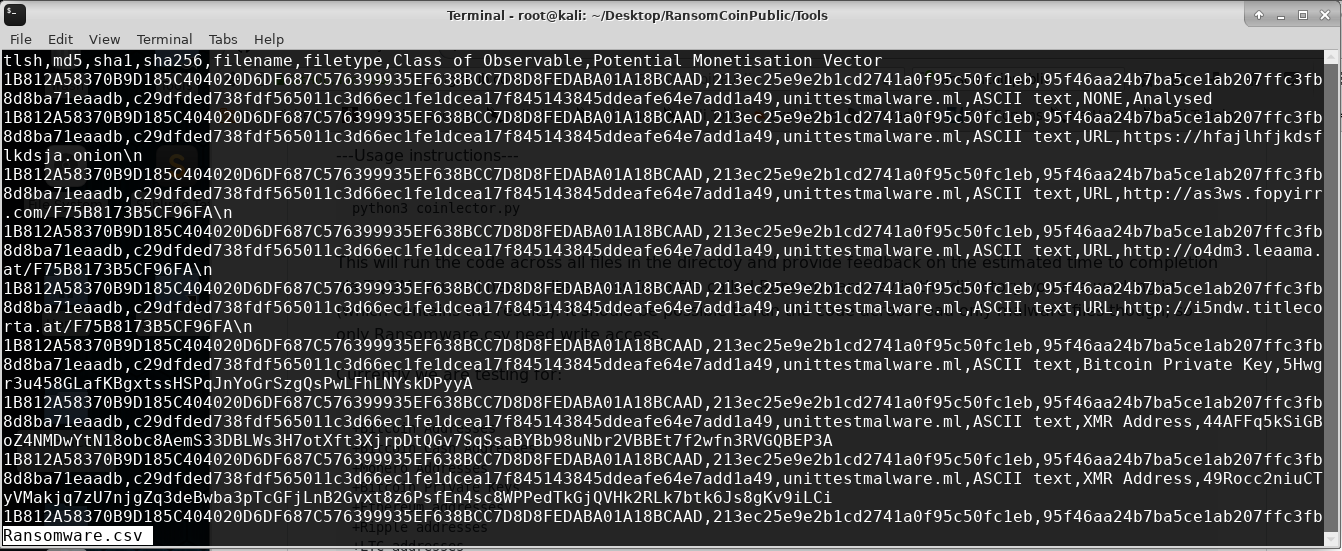 concinnity-risks/ransomcoinpublic
Una herramienta DFIR para extraer direcciones de criptomonedas y otros indicadores de compromiso de binarios.
 clearbluejar/ghidrecomp
Descompilador de Ghidra de línea de comandos en Python








