concinnity-risks/ransomcoinpublic
Una herramienta DFIR para extraer direcciones de criptomonedas y otros indicadores de compromiso de binarios.

Extracción de metadatos e Indicadores de Compromiso embebidos de ransomware, de forma escalable y eficiente, con integraciones con Cuckoo. Idealmente, se ejecuta durante el análisis dinámico de Cuckoo, pero también puede usarse para análisis estático en grandes colecciones de ransomware. Diseñado para ser rápido, con baja tasa de falsos positivos para direcciones de criptomonedas. Falsos positivos limitados para correos electrónicos, URLs, direcciones onion y dominios (algo bastante difícil de perfeccionar).
En resumen, es un triaje inicial rápido y sencillo si solo te interesan los vectores de monetización.
Asegúrate de tener Python3 instalado.
Es recomendable descargar e instalar un virtualizador como VirtualBox. Instala la máquina virtual Linux que desees (por ejemplo, Lubuntu, Kali Linux, etc.) y luego sigue las instrucciones a continuación.
Desde la carpeta de herramientas:
sudo apt-get install build-essential libpoppler-cpp-dev pkg-config python-dev python3-tlsh
python3 -m pip install -r requirements.txt
Nota: Si obtienes un error indicando que no existe el módulo pip, intenta ejecutar
sudo apt-get install python3-pip
Hay disponible un video tutorial: https://asciinema.org/a/408350. Si esa URL no funciona, intenta: https://youtu.be/3pUDh5HvqVI
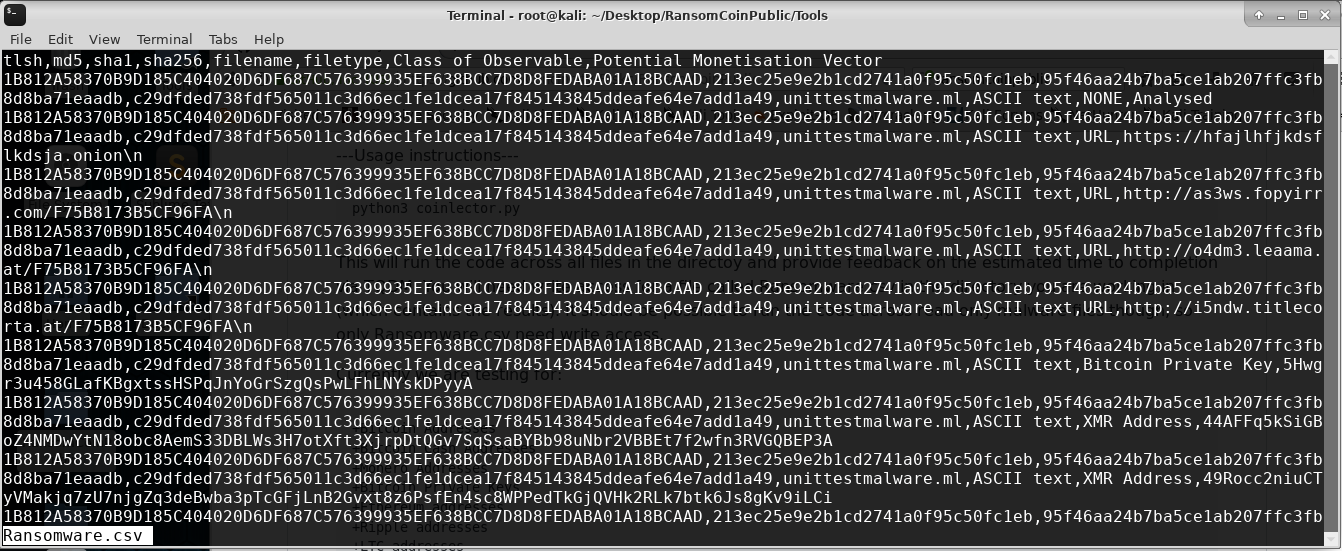
Los siguientes comandos pueden ejecutarse desde la carpeta "Tools" para analizar muestras de malware ubicadas en este directorio. Esto ejecutará el código en todos los archivos del directorio y proporcionará retroalimentación sobre el tiempo estimado de finalización mediante TQDM. Necesitarás permisos de escritura para un archivo llamado Ransomware.csv en el directorio donde estés trabajando (que contiene los resultados). Debería ser posible ejecutar el código en archivos de malware de solo lectura, aunque solo Ransomware.csv necesita permisos de escritura.
Después de ejecutar coinlector.py, los resultados se exportan a un archivo en el mismo directorio llamado Ransomware.csv
python3 coinlector.py
Visualiza los resultados ejecutando
less Ransomware.csv
Actualmente estamos probando:
Visualiza URLs, direcciones de correo electrónico y direcciones de criptomonedas ejecutando los siguientes comandos grep.
less Ransomware.csv | grep URL
less Ransomware.csv | grep Email
less Ransomware.csv | grep Address
Busca direcciones de Monero ejecutando
less Ransomware.csv | grep XMR
El mismo comando puede usarse para buscar otras criptomonedas usando las abreviaturas de la lista anterior.
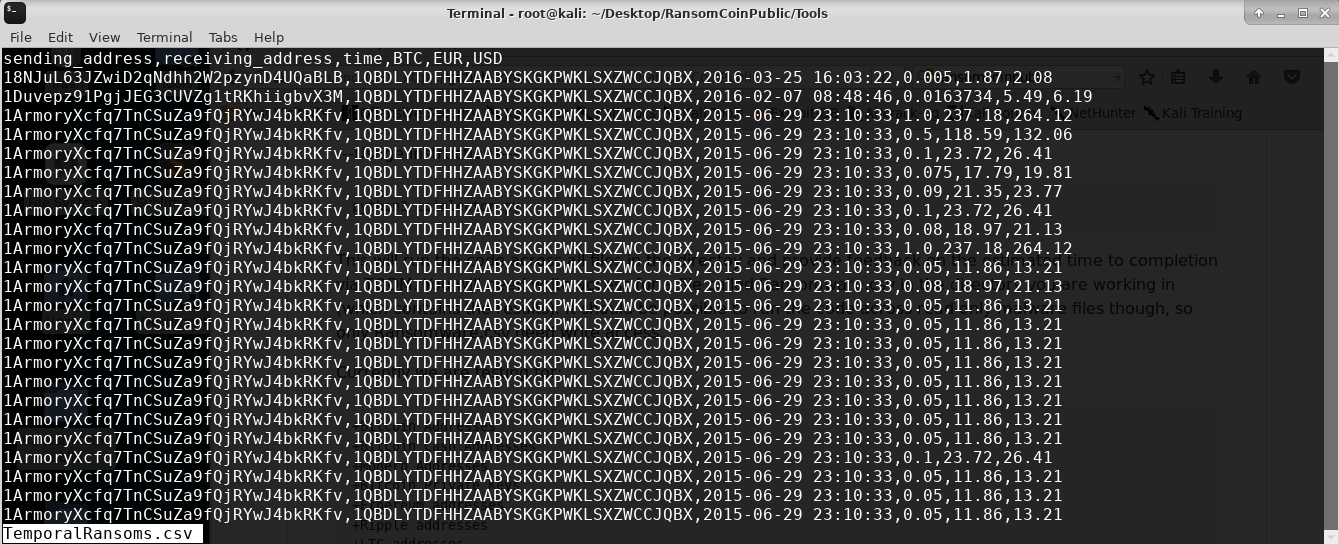
tempuscoin.py genera una lista de transacciones de rescate con marca de tiempo. Se crea el archivo TemporalRansoms.csv que muestra las direcciones de Bitcoin emisoras y receptoras, la cantidad en BTC y su valor equivalente en EUR, USD en el momento de la transacción.
python3 tempuscoin.py
Visualiza los resultados ejecutando.
less TemporalRansoms.csv
Probablemente sea necesario modificar este código para que sea utilizable con tu propia instancia de MISP. Utiliza PyMISP para crear eventos a partir del archivo Ransomware.csv, y grupos de eventos comparten el mismo nombre. La configuración predeterminada es crear eventos que no estén publicados y luego agregar detalles manualmente antes de publicar. YMMV.
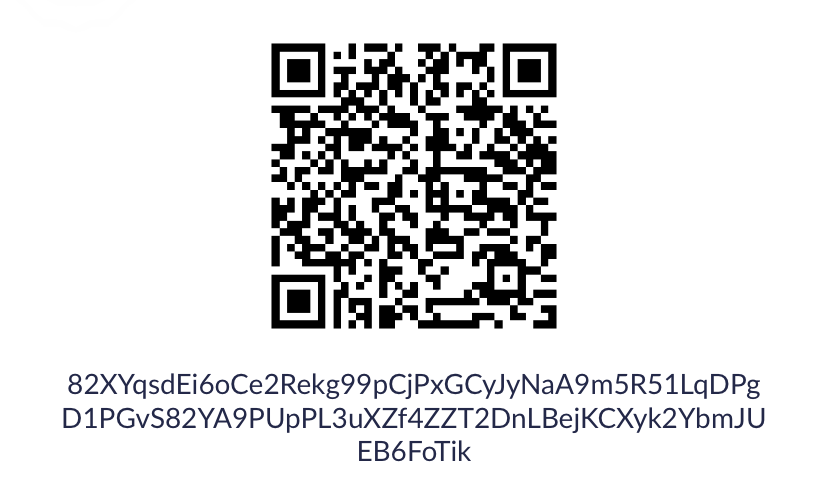
Aceptamos donaciones anónimas para nuestro desarrollo de software en este proyecto a través de una dirección de Monero: 82XYqsdEi6oCe2Rekg99pCjPxGCyJyNaA9m5R51LqDPgD1PGvS82YA9PUpPL3uXZf4ZZT2DnLBejKCXyk2YbmJUEB6FoTik