
 #1
Herramientas para diseccionar, entender y hacer ingeniería inversa del comportamiento de software malicioso.
Recomendado por Kitploit
 0x742/noia
Herramienta basada en web para explorar entornos aislados de aplicaciones móviles, previsualizar bases de datos SQLite y archivos binarios, y…
 tremwil/ds3-nrssr-rce
Documentación y código de prueba de concepto para CVE-2022-24125 y CVE-2022-24126.
 ideaslocas/adll
Herramienta automatizada de descubrimiento de vulnerabilidades de secuestro de DLL que analiza binarios PE en tiempo de carga y en tiempo de…
 quarkslab/peetch
Kit de herramientas basado en eBPF para capturar tráfico de red, extraer claves TLS de OpenSSL e interceptar/descifrar conexiones TLS 1.2 en tiempo…
 t0thkr1s/frida
Scripts de Frida para el análisis dinámico de aplicaciones móviles.
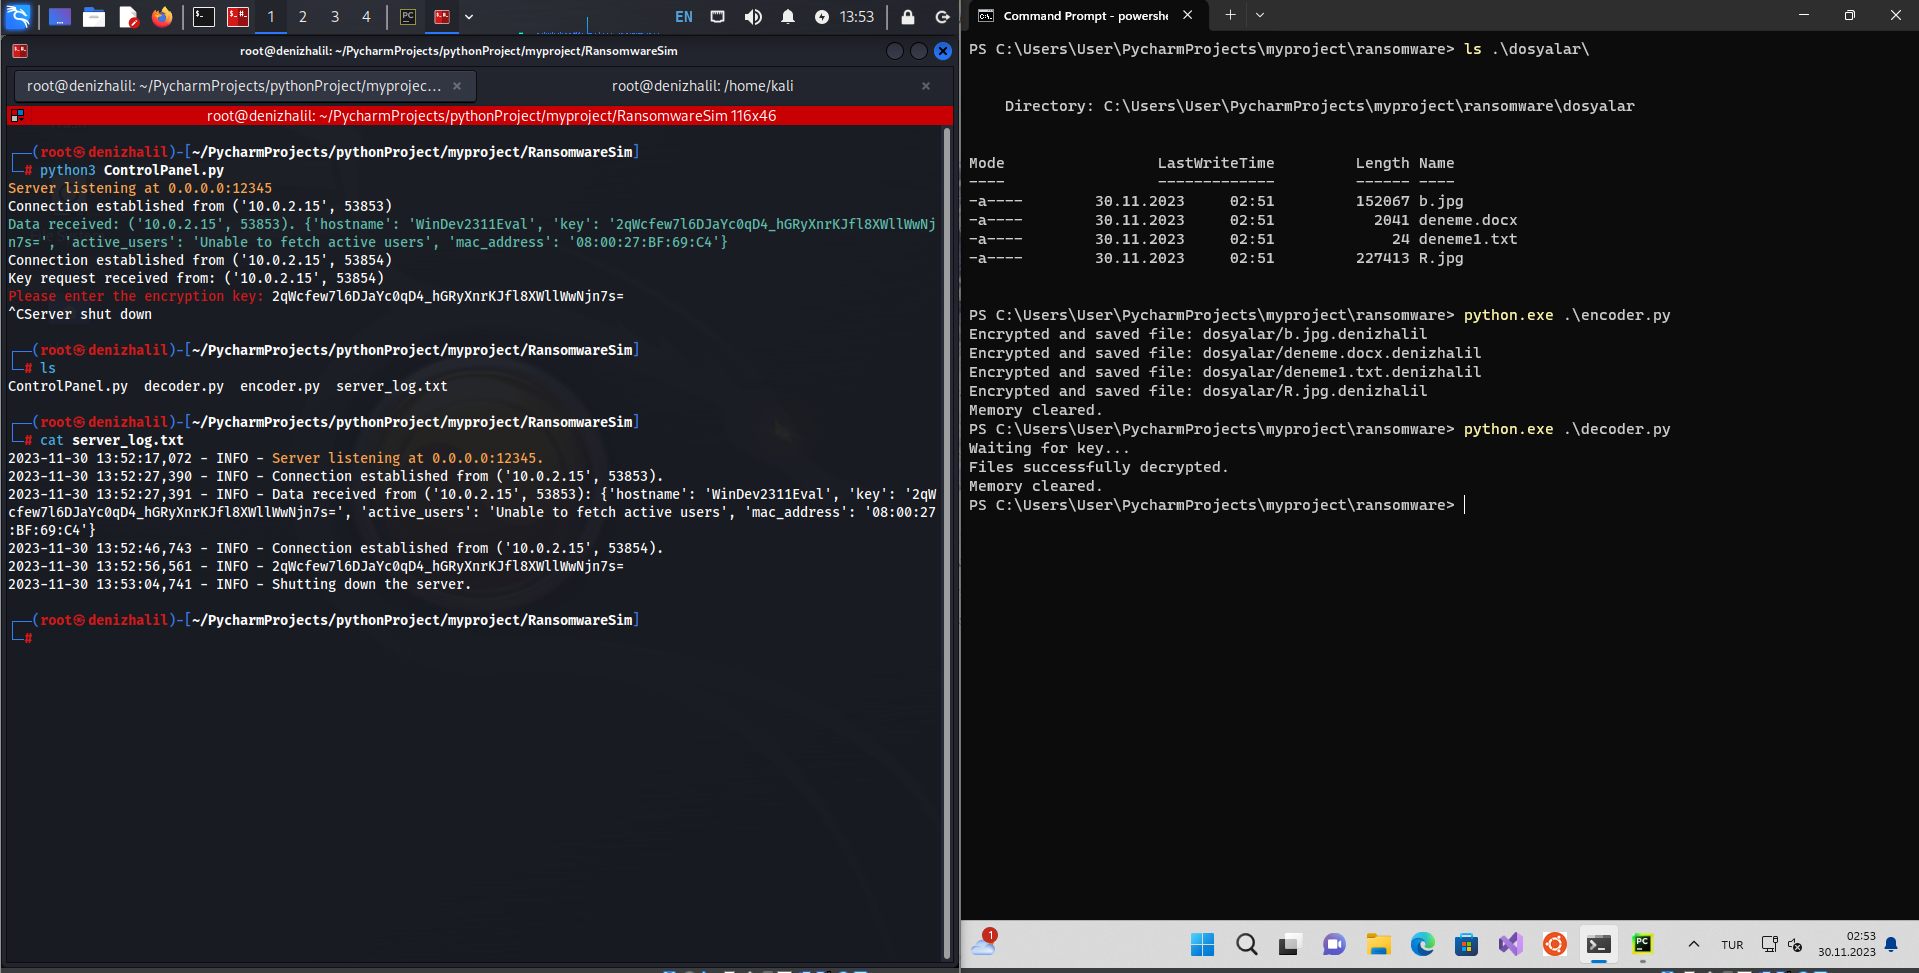 halildeniz/ransomwaresim
Simulador educativo de ransomware que demuestra cifrado de archivos, comunicación C2 y descifrado para entrenamiento en ciberseguridad y análisis de…
 rad9800/pmd
Curso práctico de desarrollo de malware en Windows: hashing de API, carga lateral de DLL, ejecución de shellcode, manipulación de PE, alojamiento de…
 gdatasoftwareag/vaas
Verdict-as-a-Service SDKs: Analizar archivos en busca de contenido malicioso
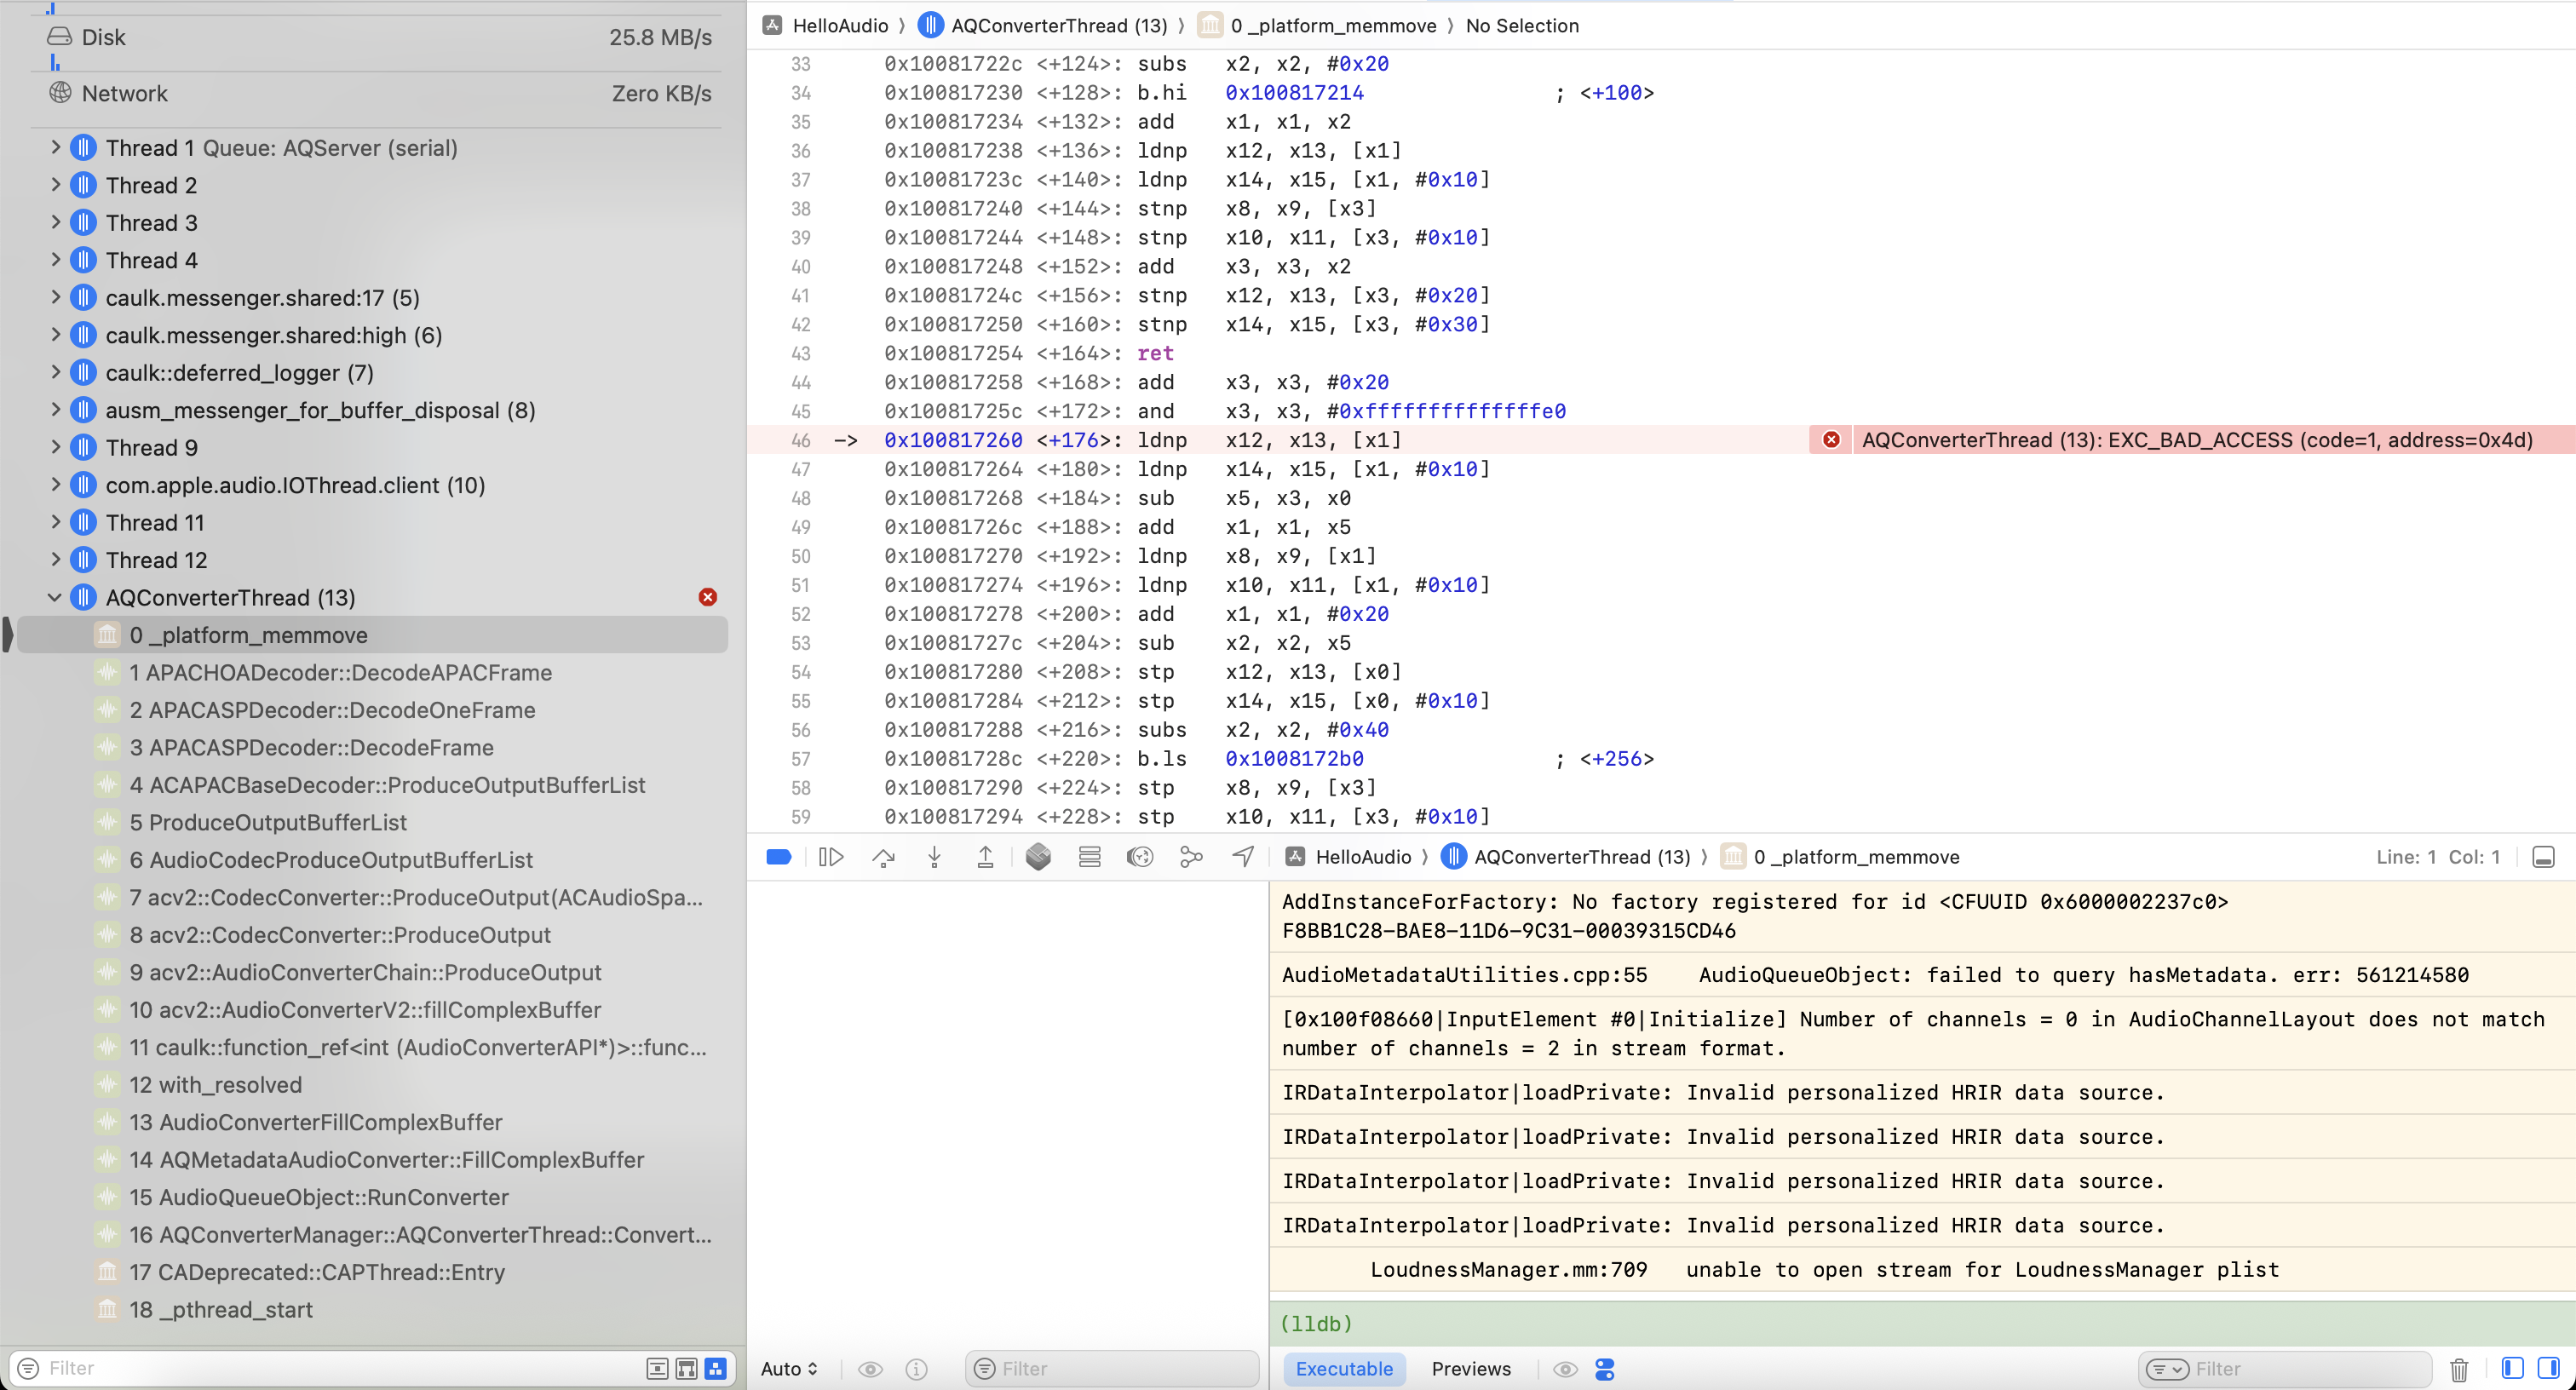 zhuowei/apple-positional-audio-codec-invalid-header
CVE-2025-31200 - @Noahhw46 lo descubrió
 huseyinstif/cve-2026-2441-poc
Prueba de concepto para CVE-2026-2441, un use-after-free en el motor CSS de Chrome, que demuestra un fallo del renderizador y una posible ejecución…
 zcutlip/bowcaster
Marco de desarrollo de exploits basado en Python con payloads, codificadores y servidores de conexión inversa, centrado en la arquitectura de CPU…
 0x48piraj/incarcero
Incarcero es una herramienta que crea Máquinas Virtuales (VMs) preconfiguradas con herramientas de análisis de malware y ajustes de seguridad…
 nstarke/egodeath
Un ofuscador de JavaScript basado en técnicas de ofuscación por indistinguibilidad criptográfica
 tstillz/webshell-analyzer
Escáner y analizador de webshells.
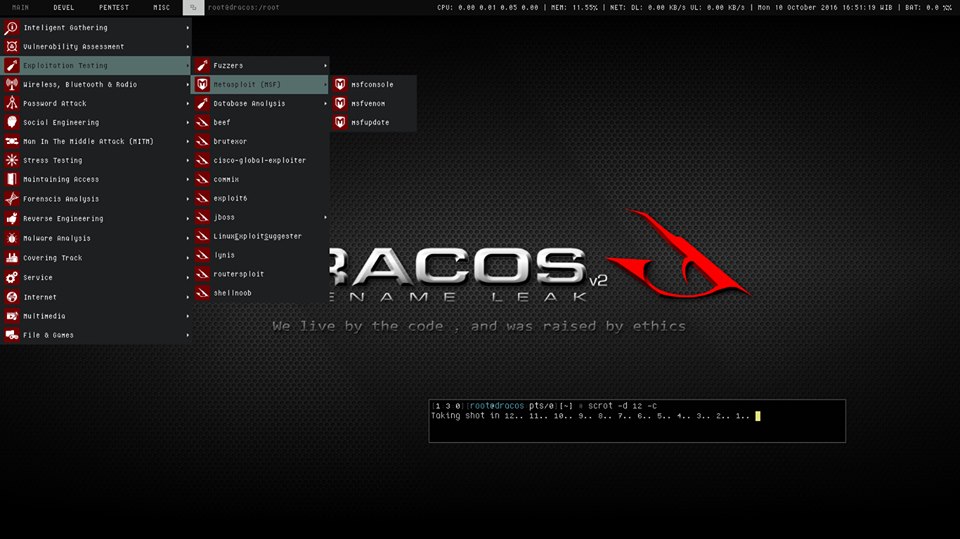 screetsec/dracos
Dracos Linux ( www.dracos-linux.org ) es el sistema operativo Linux de Indonesia
 nccgroup/ebpf
eBPF - herramientas de filtro de paquetes Berkeley extendido
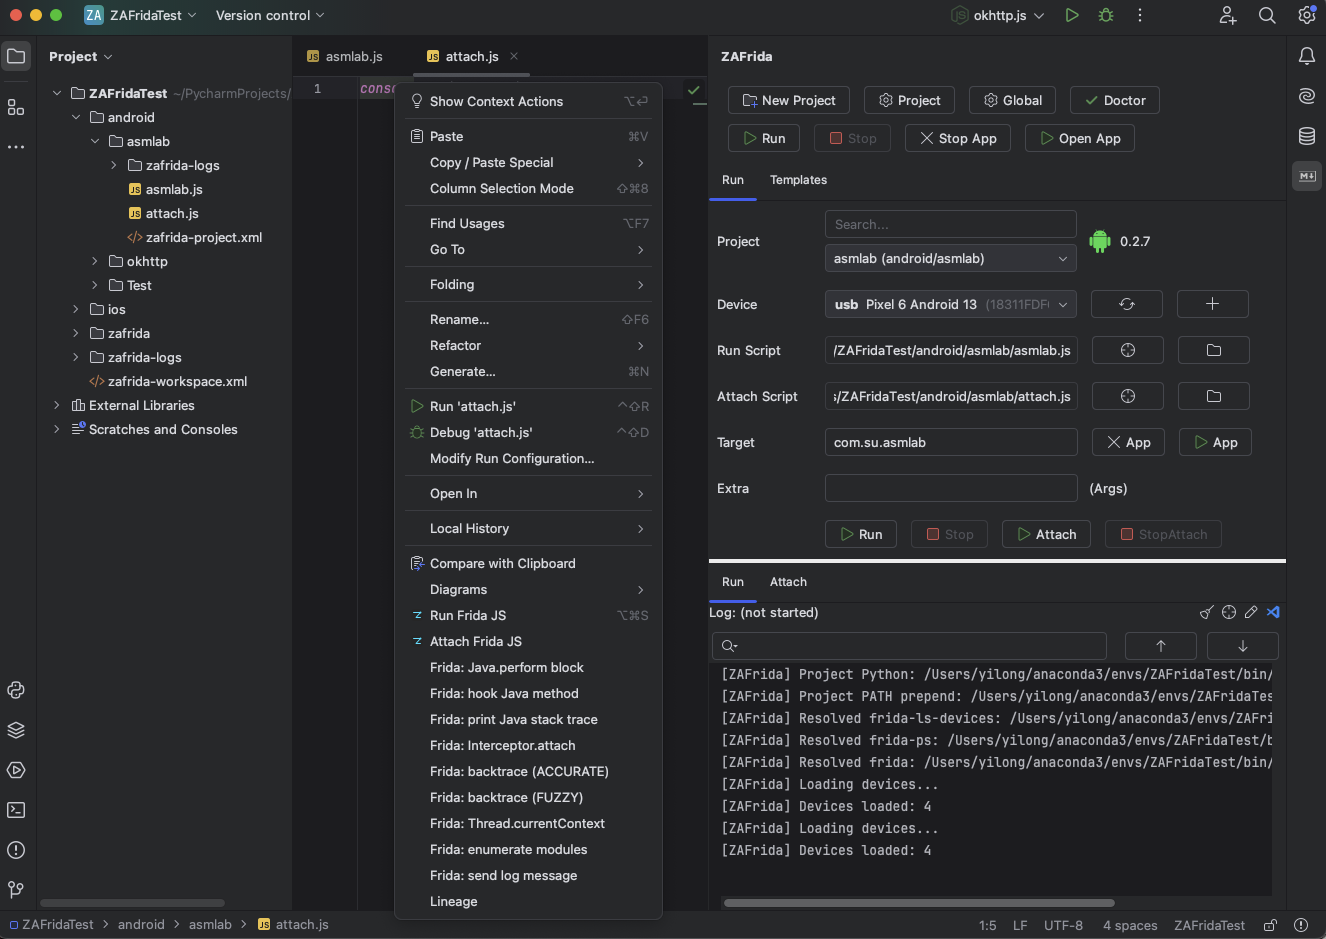 yilongmd/zafrida-ui
Una ventana de herramienta de UI de Frida dentro de PyCharm / IDEs JetBrains.








