
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/halildeniz/ransomwaresim
Herramientas de Cifrado/DescifradoAnálisis de MalwarePruebas de PenetraciónComando y ControlAprendizaje y EducaciónDesarrollo de Payloads
GitHubhalildeniz/ransomwaresim

RansomwareSim

Simulador educativo de ransomware que demuestra cifrado de archivos, comunicación C2 y descifrado para entrenamiento en ciberseguridad y análisis de malware.

Ver Repositorio
1764054hace 2 añosRevisado por Kitploit
Compartir
Sitio web

RansomwareSim

Descripción general

RansomwareSim es una aplicación de ransomware simulada desarrollada con fines educativos y de formación. Está diseñada para demostrar cómo el ransomware cifra archivos en un sistema y se comunica con un servidor de comando y control. Esta herramienta es estrictamente para uso educativo y no debe utilizarse con fines malintencionados.

Buy Me A Coffee

Características

  • Cifra tipos de archivo específicos dentro de un directorio objetivo.
  • Cambia el fondo de pantalla del escritorio (solo Windows).
  • Crea y elimina un archivo README en el escritorio con una nota de rescate simulada.
  • Simula la comunicación con un servidor de comando y control para enviar datos del sistema y recibir una clave de descifrado.
  • Descifra archivos tras recibir la clave correcta.

Uso

Importante: Esta herramienta solo debe utilizarse en entornos controlados donde todos los participantes hayan dado su consentimiento. No use esta herramienta en ningún sistema sin permiso explícito. Para más información, lea SEGURIDAD

Requisitos

  • Python 3.x
  • cryptography
  • colorama

Instalación

  1. Clone el repositorio:

    git clone https://github.com/HalilDeniz/RansomwareSim.git
    
  2. Navegue al directorio del proyecto:

    cd RansomwareSim
    
  3. Instale las dependencias requeridas:

    pip install -r requirements.txt
    

📖 Mi Libro

  • Dominando Scapy: Una guía completa para el Análisis de Redes
  • Plan de aprendizaje de Python en 30 días: aquí
  • Comenzando tu viaje en programación y ciberseguridad - Navegando el futuro digital

DepNot: BackDoorSim

Si estás interesado en herramientas como RansomwareSim, asegúrate de revisar mi herramienta recién publicada BackDoorSim

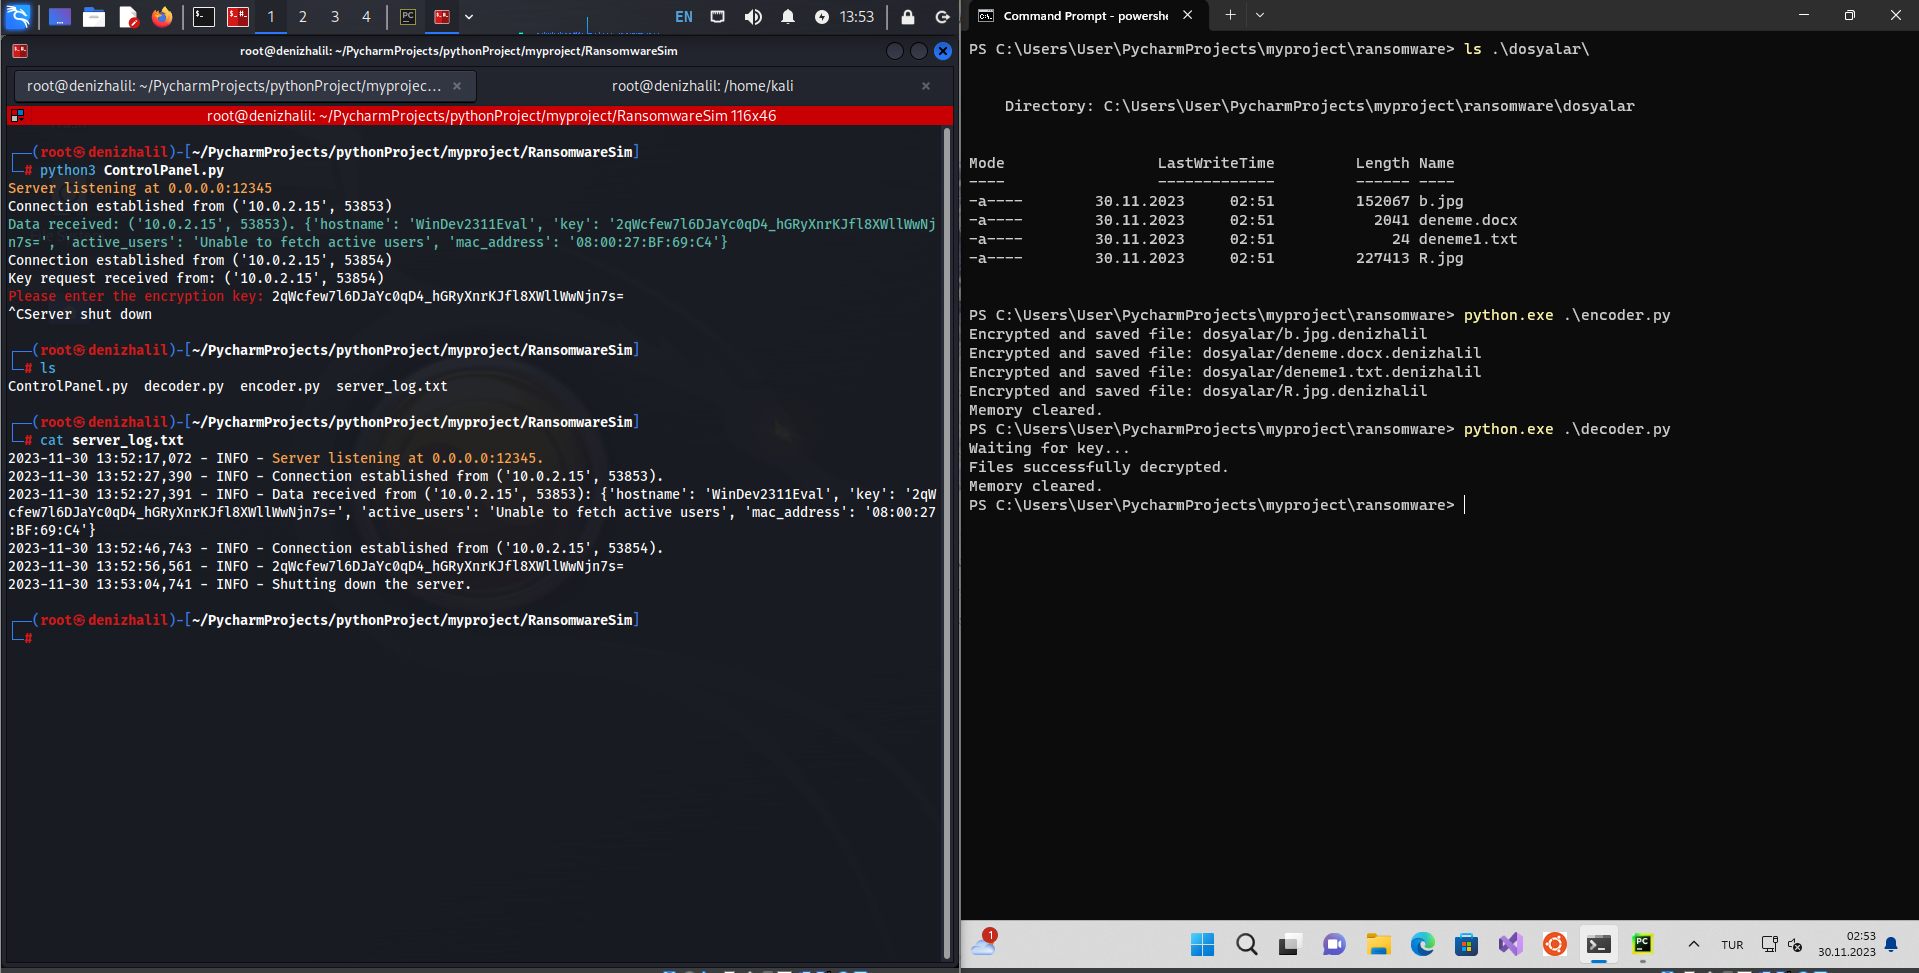
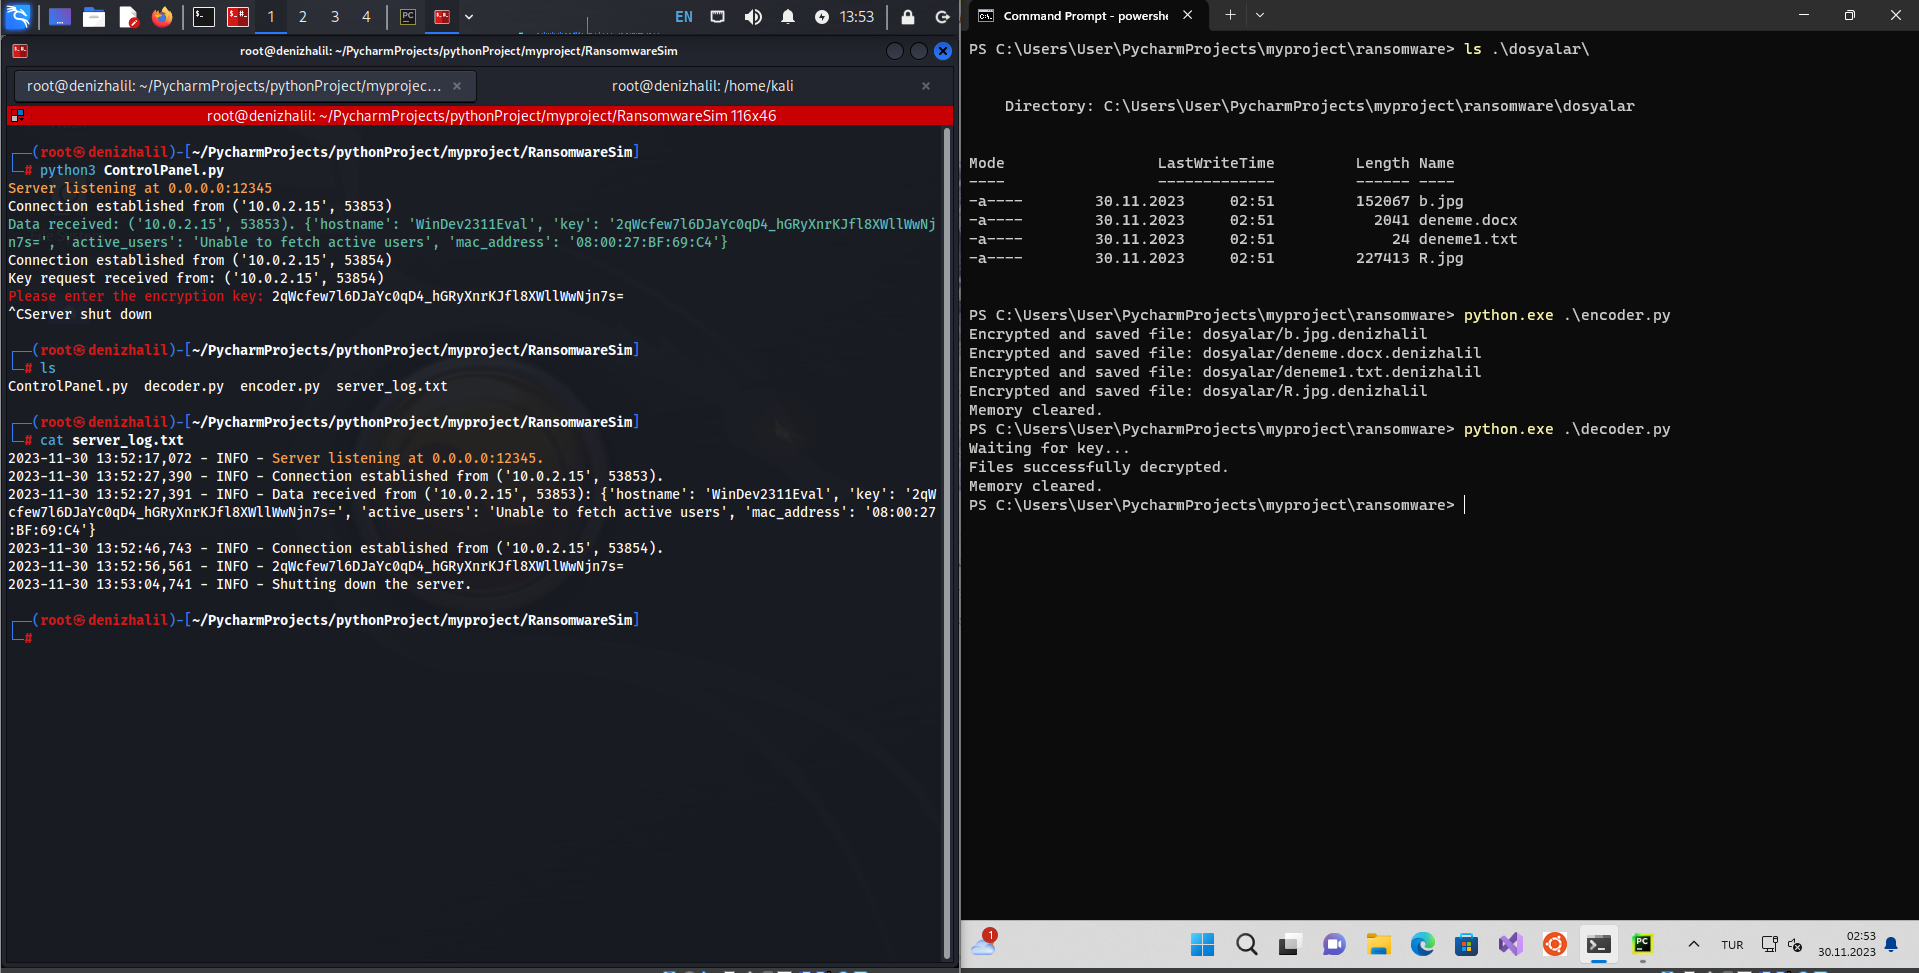
Ejecutando el Servidor de Control

  1. Abra controlpanel.py.
  2. Inicie el servidor ejecutando controlpanel.py.
  3. El servidor escuchará conexiones de RansomwareSim y el Decoder.

Ejecutando el Simulador

  1. Navegue al directorio que contiene RansomwareSim.
  2. Modifique la función main en encoder.py para especificar el directorio objetivo y otros parámetros.
  3. Ejecute encoder.py para iniciar el proceso de cifrado.
  4. Siga las instrucciones mostradas en la consola.

Ejecutando el Decodificador

  1. Ejecute decoder.py después de que los archivos hayan sido cifrados.
  2. Siga las indicaciones para ingresar la clave de descifrado.

Descargo de responsabilidad

RansomwareSim se desarrolla únicamente con fines educativos. Los creadores de RansomwareSim no son responsables del mal uso de esta herramienta. Esta herramienta no debe utilizarse de manera no autorizada o ilegal. Asegúrese siempre de hacer un uso ético y legal de esta herramienta.

Contribución

Las contribuciones, sugerencias y comentarios son bienvenidos. Por favor, cree un issue o pull request para cualquier contribución.

  1. Haga un fork del repositorio.
  2. Cree una nueva rama para su funcionalidad o corrección de errores.
  3. Realice sus cambios y confírmelos.
  4. Suba sus cambios a su repositorio bifurcado.
  5. Abra un pull request en el repositorio principal.

Contacto

Para cualquier consulta o más información, puede contactarme a través de los siguientes canales:

  • LinkedIn : Halil Ibrahim Deniz
  • TryHackMe: Halilovic
  • Instagram: deniz.halil333
  • YouTube : Halil Deniz
  • Email : [email protected]

💰 Puedes ayudarme donando

¡Gracias por considerar apoyarme! Tu apoyo me permite dedicar más tiempo y esfuerzo a crear herramientas útiles como RansomwareSim y desarrollar nuevos proyectos. Al contribuir, no solo me ayudas a mejorar las herramientas existentes, sino que también inspiras nuevas ideas e innovaciones. Tu apoyo juega un papel vital en el crecimiento de este proyecto y futuros esfuerzos. ¡Sigamos construyendo y aprendiendo juntos! Gracias."
BuyMeACoffee Patreon

Licencia

RansomwareSim se publica bajo la Licencia MIT. Consulte LICENSE para obtener más información.

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    546
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    377
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    324
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    269
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    252

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →






