
 #1
Herramientas de parsing de logs, SIEM, registro centralizado, línea de tiempo forense y correlación de eventos de seguridad.
Recomendado por Kitploit

 cisagov/malcolm
Suite de análisis de tráfico de red containerizada que ingiere PCAP, registros de Zeek y alertas de Suricata para la normalización, el…
 thinkst/opencanary
Honeypot de bajos recursos que emula servicios de red comunes para detectar la actividad del atacante posterior a una brecha, con módulos de…
 purp1ew0lf/blue-team-notes
¿No creías que iba a dejar fuera al blue team, verdad?
 log2timeline/plaso
Motor de análisis forense digital que analiza registros, archivos y artefactos del sistema para construir superlíneas de tiempo, permitiendo la…
 usarmyresearchlab/dshell
Dshell es un marco de análisis forense de redes.
 jpcertcc/logontracer
Investigue inicios de sesión maliciosos en Windows mediante la visualización y el análisis del registro de eventos de Windows.
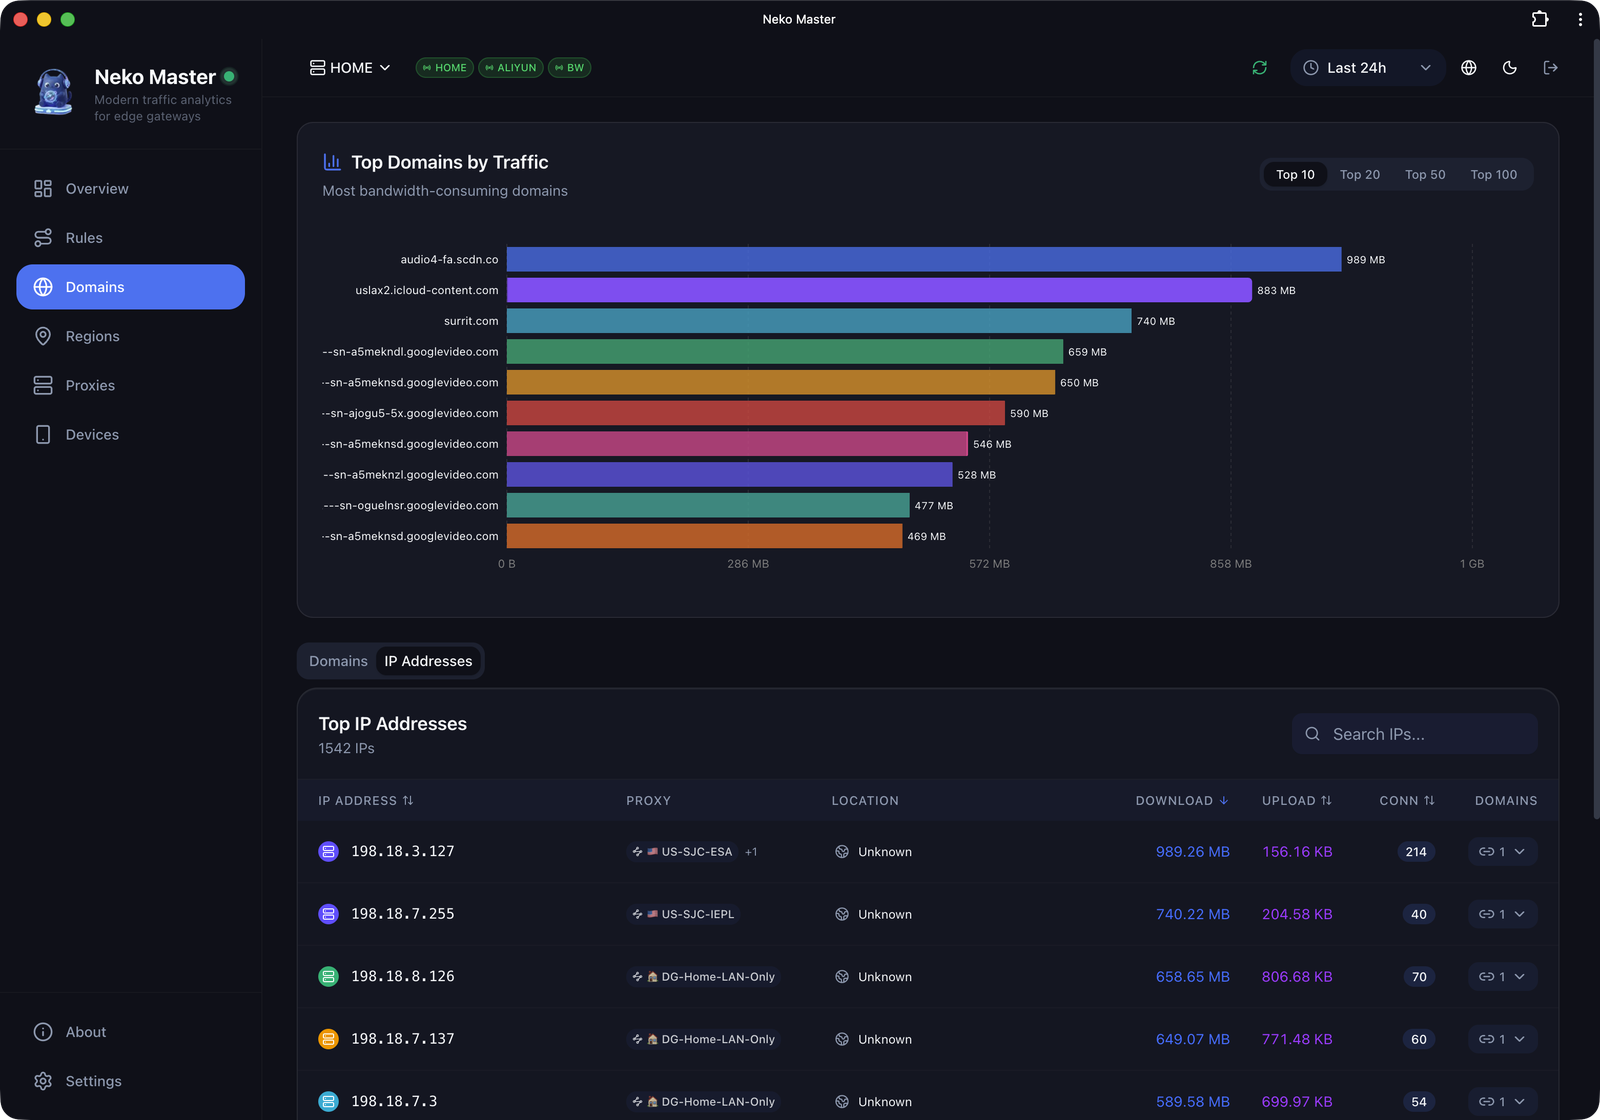 foru17/neko-master
Un panel moderno y elegante para la visualización y el análisis del tráfico de red.
 rabobank-cdc/dettect
Detectar tácticas, técnicas y amenazas de combate
 jipegit/osxauditor
OS X Auditor es una herramienta forense informática gratuita para Mac OS X
 beenuar/aisoc
Self-hostable AI SOC that fuses security alerts, auto-triages via agentic AI, runs MITRE ATT&CK investigations, and logs every agent decision in a…
 sbousseaden/evtx-attack-samples
Colección curada de muestras de ataques EVTX de Windows mapeadas a técnicas de MITRE ATT&CK, diseñada para probar scripts de detección, formación en…
 matthart1983/netwatch
Real-time network diagnostics in your terminal. One command, zero config, instant visibility.
 microsoft/msticpy
Herramientas de seguridad de inteligencia de amenazas de Microsoft
 sans-blue-team/deepbluecli
Herramienta de caza de amenazas basada en PowerShell que analiza los registros de eventos de Windows para detectar actividad maliciosa, incluidos…
 ericzimmerman/kapefiles
Este repositorio sirve como un lugar para Targets y Modules creados por la comunidad para su uso con KAPE.
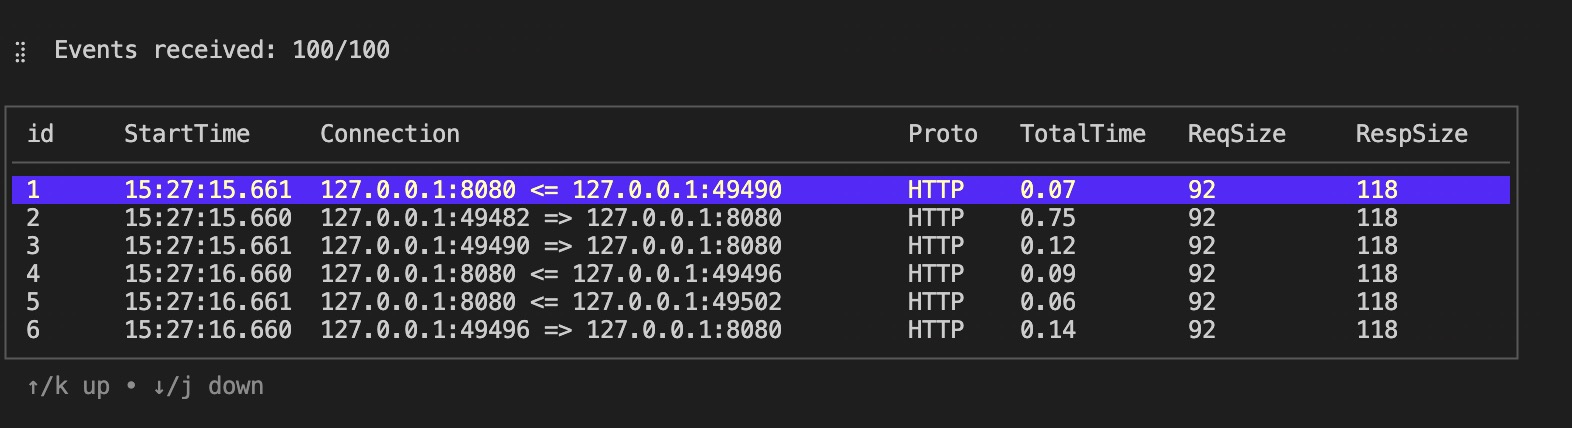 hengyoush/kyanos
Kyanos es una herramienta de análisis de redes que utiliza eBPF. Puede visualizar el tiempo que los paquetes pasan en el kernel, capturar…
 tsale/edr-telemetry
Este proyecto tiene como objetivo comparar y evaluar la telemetría de varios productos EDR.








