 rabobank-cdc/dettect
Detectar tácticas, técnicas y amenazas de combate

Última versión: 2.2.0
Para comenzar con DeTT&CT, consulta uno de estos recursos:
Videos
DeTT&CT tiene como objetivo ayudar a los blue teams a utilizar ATT&CK para puntuar y comparar la calidad de las fuentes de datos, la cobertura de visibilidad, la cobertura de detección y los comportamientos de los actores de amenazas. Todo ello puede ayudar, de diferentes maneras, a ser más resilientes frente a los ataques dirigidos a tu organización. El marco DeTT&CT se compone de una herramienta Python (CLI de DeTT&CT), archivos de administración YAML, el Editor DeTT&CT (para crear y editar los archivos de administración YAML) y tablas de puntuación para detecciones, fuentes de datos y visibilidad.
DeTT&CT proporciona la siguiente funcionalidad para los dominios de ATT&CK Enterprise, ICS y Mobile:
Las visualizaciones en color se crean con la ayuda del ATT&CK™ Navigator de MITRE. Para los archivos de capa creados por DeTT&CT, recomendamos usar esta URL del Navigator, ya que garantiza que los metadatos del archivo de capa no tengan un subrayado amarillo: https://mitre-attack.github.io/attack-navigator/#comment_underline=false&metadata_underline=false
Este proyecto es desarrollado y mantenido por Marcus Bakker (Twitter: @Bakk3rM) y Ruben Bouman (Twitter: @rubinatorz). No dudes en contactarnos, los mensajes directos están abiertos. Agradecemos que hagas cualquier pregunta sobre cómo usar DeTT&CT creando un issue en GitHub. Tener las preguntas y respuestas allí ayudará enormemente a otras personas con preguntas y desafíos similares.
¡Aceptamos contribuciones! Las contribuciones pueden ser tanto en código como en ideas que puedas tener para un mayor desarrollo, mejoras de usabilidad, etc.
Las siguientes entidades han apoyado el desarrollo de DeTT&CT en tiempo o económicamente.
Rabobank - Empresa multinacional neerlandesa de servicios bancarios y financieros. La alimentación y la agroindustria constituyen el principal foco internacional de Rabobank.
Partes significativas de DeTT&CT se desarrollaron durante el tiempo que trabajamos como contratistas en Rabobank.
Cyber Security Sharing & Analytics (CSSA) - Fundada en noviembre de 2014 por siete grandes empresas alemanas como una alianza para afrontar conjuntamente los desafíos de la ciberseguridad de manera proactiva, rápida y eficaz. Actualmente, CSSA cuenta con 13 empresas miembro.
Con el patrocinio económico de CSSA, añadimos soporte para ATT&CK ICS a DeTT&CT.
Policía Nacional de los Países Bajos. Con el patrocinio económico de la Policía Nacional de los Países Bajos, añadimos soporte para ATT&CK Mobile a DeTT&CT.
El trabajo de otras personas inspiró algunas funcionalidades dentro de DeTT&CT:
La biblioteca Python para tus archivos YAML de DeTT&CT.
Dettectinator está diseñado para ser incluido en las herramientas de automatización de tu SOC. Se puede incluir como una biblioteca Python o se puede utilizar mediante la línea de comandos.
Dettectinator proporciona plugins para leer detecciones desde tu SIEM o EDR y crear/actualizar el archivo YAML de DeTT&CT, de modo que puedas usarlo para visualizar tu cobertura de detección de ATT&CK en el ATT&CK Navigator.
Puedes encontrar más información en Github: Dettectinator.
Los archivos YAML se utilizan para administrar puntuaciones y propiedades relevantes. Todo ello se puede visualizar cargando archivos de capa JSON en el ATT&CK Navigator (algunos tipos de puntuaciones y propiedades también se pueden exportar a Excel).
A continuación se muestra un ejemplo de mapeo de tus fuentes de datos a ATT&CK, que te ofrece una visión aproximada de tu cobertura de visibilidad:
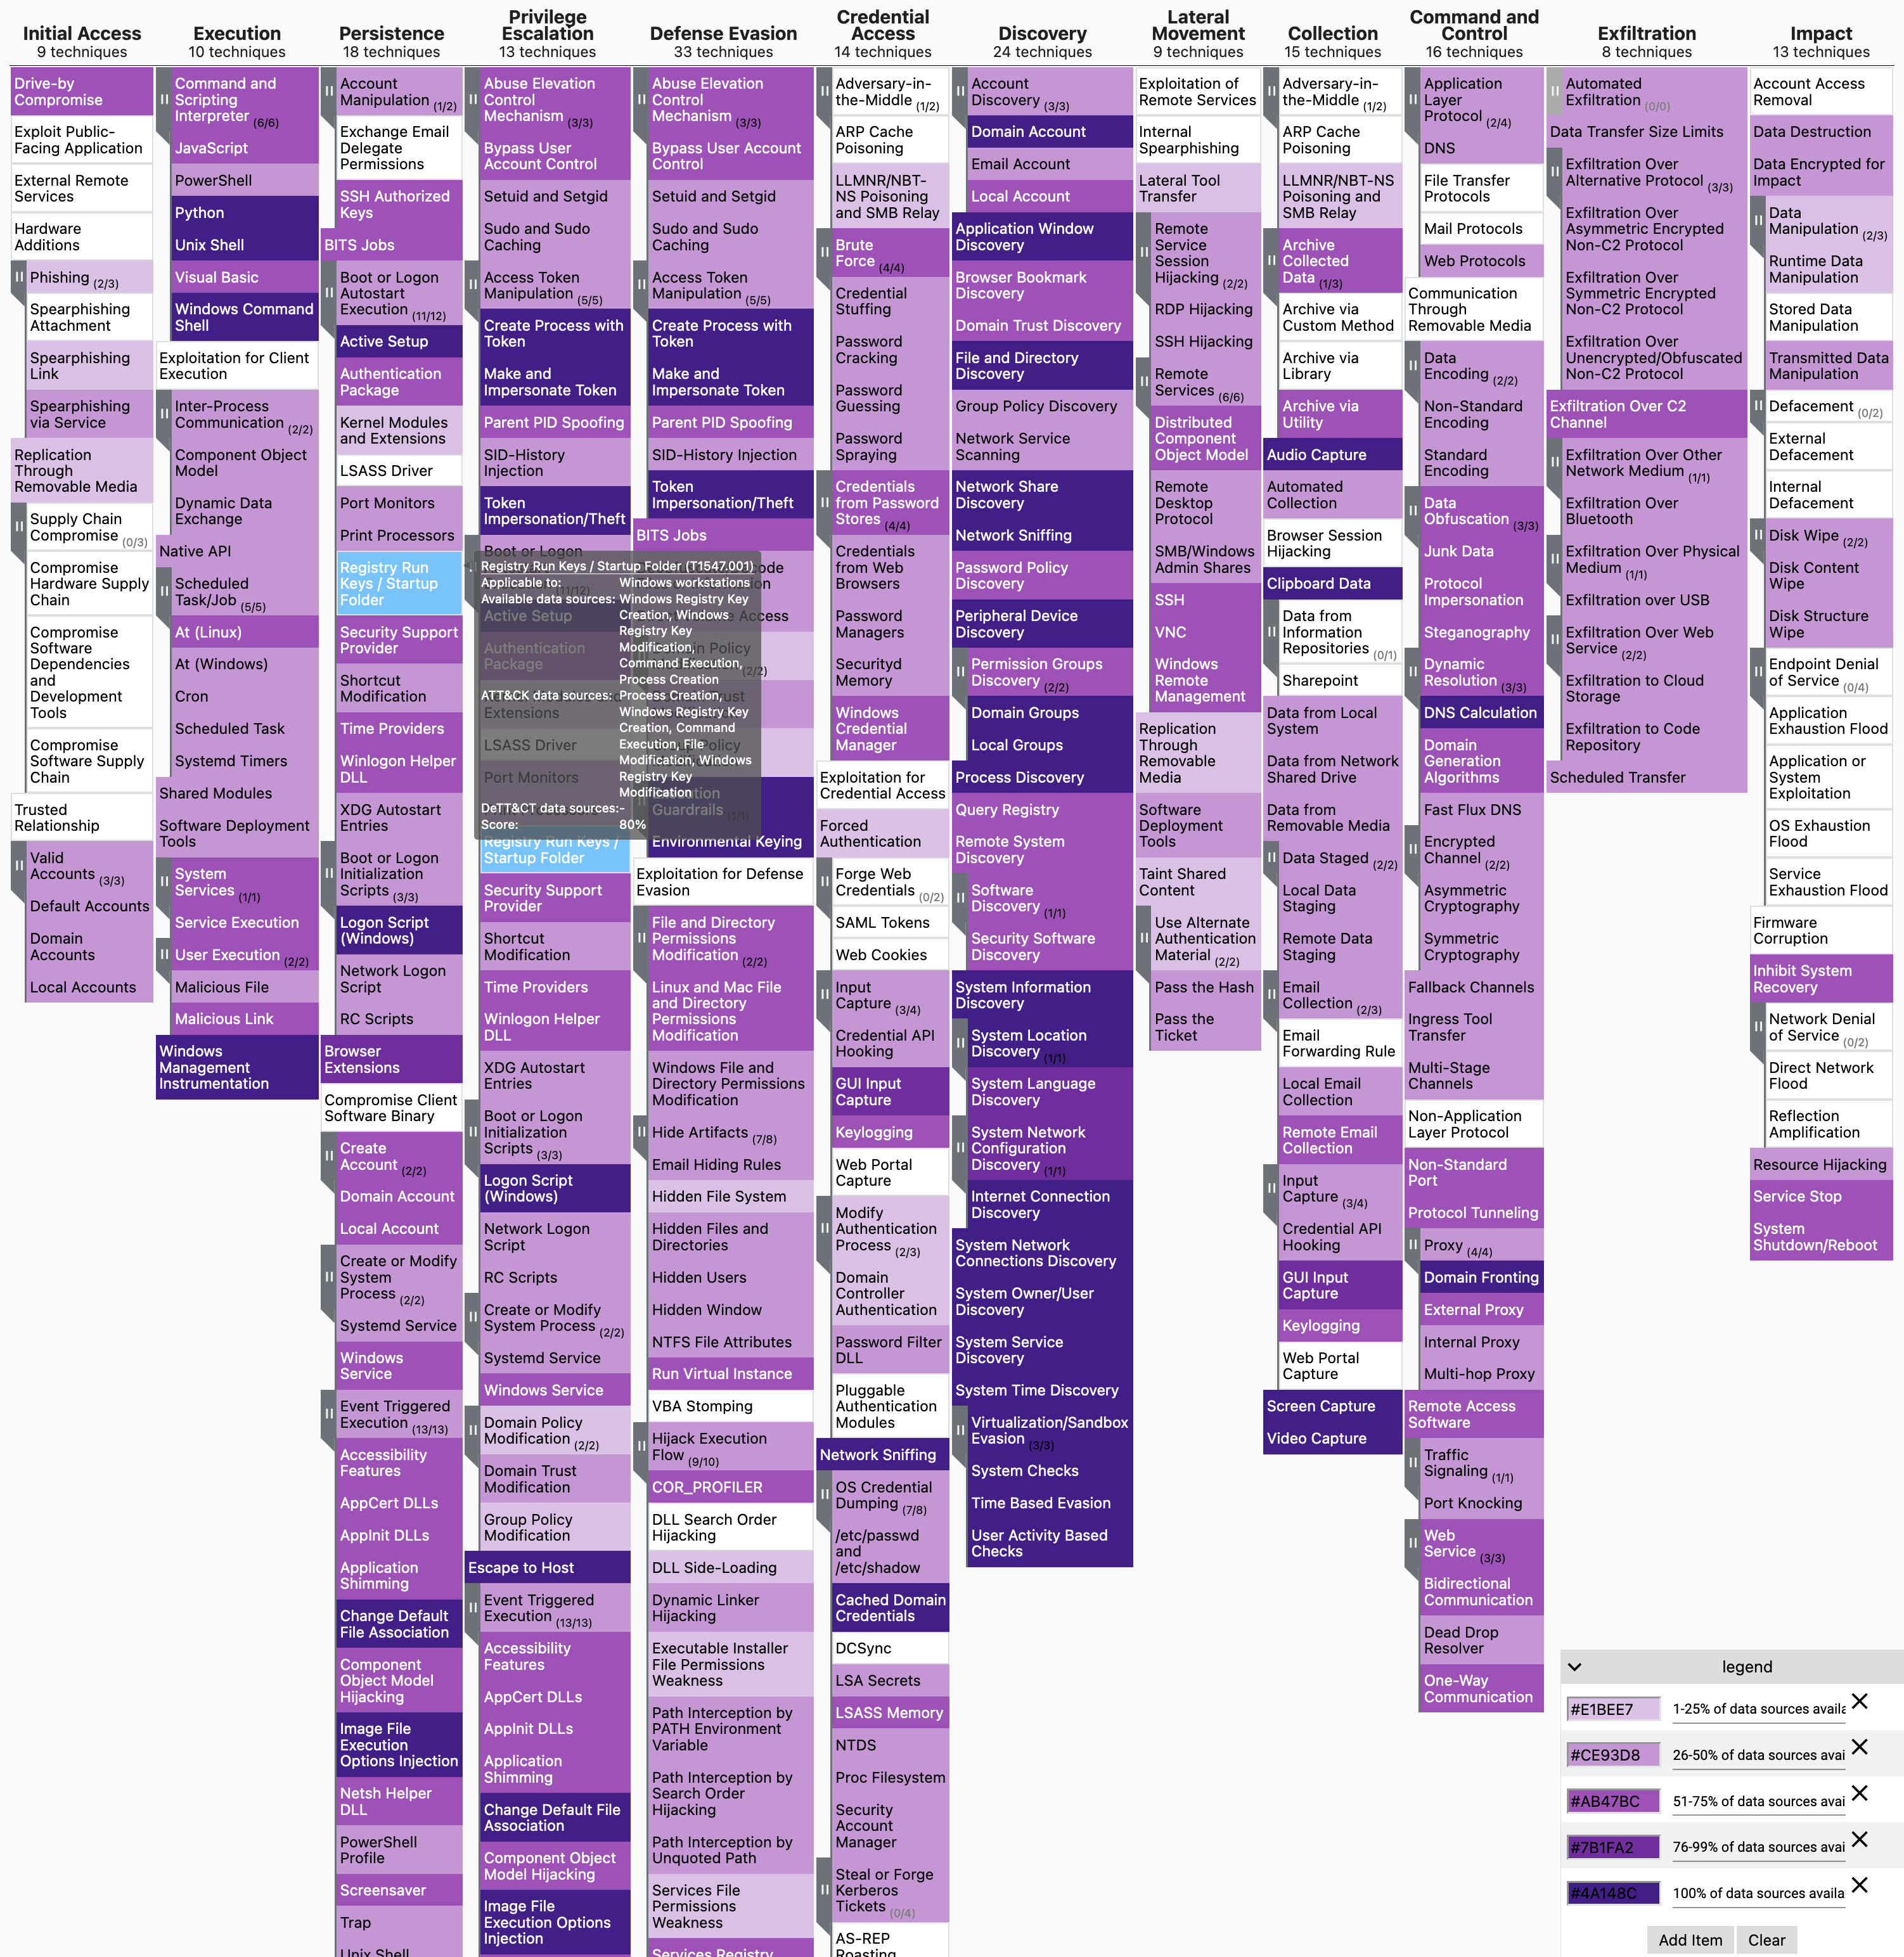
Usando el comando python dettect.py generic -ds, puedes determinar qué fuentes de datos dentro de ATT&CK cubren más técnicas. Esto puede, por ejemplo, ser útil para guiarte en la identificación de qué fuentes de datos te proporcionarán mucha visibilidad y, por lo tanto, son buenas candidatas para tener disponibles en una solución tipo SIEM.
