#1
Currículos, cursos y rutas estructuradas para aprender ciberseguridad, defensa y pruebas autorizadas.
Recomendado por Kitploit

 mister-iks/pcybox-attackgraph
Laboratorio de navegador de código abierto para construir una infraestructura simulada, observar cómo un ataque se desplaza a través de ella y…
 mrphrazer/binary-cartography
Seminarios web técnicos sobre ingeniería inversa, análisis de malware y protección de software.
 owasp/android-security-masterclass
Laboratorio práctico de formación en seguridad Android de OWASP con 78 módulos MASVS/MASTG que emparejan aplicaciones vulnerables, seguras y…
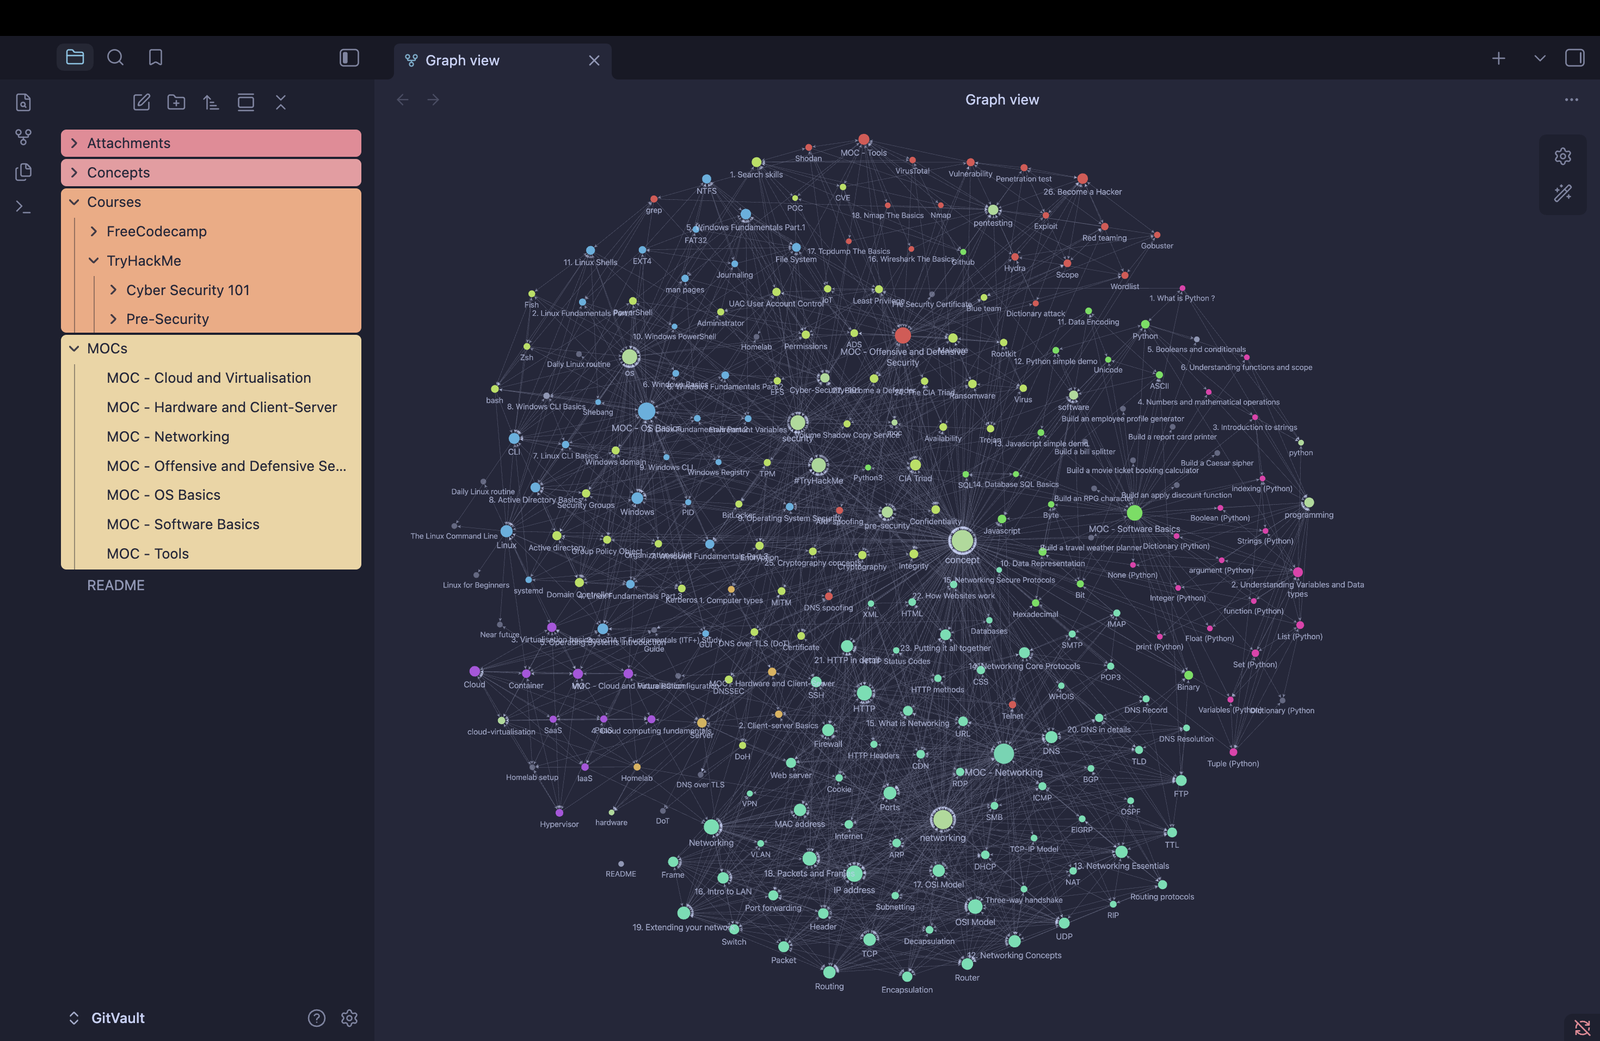 gitowl58/gitvault
A beginner Obsidian Vault structure for Cybersecurity, Linux, Homelabbing / Self-hosting, all about sharing knowledge.
 doretox/atomicvulns
Atomic web vulnerability labs. One OWASP flaw per app — minimal Flask + Docker, intentionally broken for hands-on study with Burp Suite.
 pinksawtooth/how_to_become_a_malware_analyst
Guía curada para convertirse en analista de malware, abarcando conocimientos esenciales, ingeniería inversa, herramientas de análisis y aprendizaje…
 anpa1200/aidebug
Evidencia centrada en la ingeniería inversa de malware con inspección profunda de PE/.NET, reconstrucción con Ghidra, verificaciones cruzadas con IA,…
 0x4d31/awesome-threat-detection
Lista curada de recursos de detección y caza de amenazas: reglas de detección, herramientas SIEM y de análisis de logs, monitoreo de endpoints/redes,…
 fabacab/awesome-cybersecurity-blueteam
:computer:🛡️ Una colección curada de recursos, herramientas y otras cosas interesantes para los equipos azules de ciberseguridad.
 hslatman/awesome-threat-intelligence
Directorio curado de fuentes de inteligencia de amenazas, feeds, frameworks, herramientas e investigación para equipos de SOC/CTI, que cubre IOCs,…
 meirwah/awesome-incident-response
Índice curado de herramientas de respuesta a incidentes y DFIR, que incluye forensia de memoria y de disco, recopilación de evidencias, análisis de…
 botesjuan/burp-suite-certified-practitioner-exam-study
Notas de estudio prácticas y guías paso a paso para los laboratorios de PortSwigger Academy, que cubren vulnerabilidades web, payloads, enumeración y…
 appsec-forge/appsec-forge
Base de conocimiento de seguridad estructurada con casos inspirados en entornos de producción: análisis de vulnerabilidades, explicación de exploits,…
 ransomleak/training-application-security
Interactive secure coding training with hands-on SCORM exercises covering OWASP Top 10 web and API vulnerabilities, Git/secrets exposure, and…
 gmh5225/awesome-web3-security
A curated list of Web3 Security materials and resources for Pentesters and Bug Hunters.
 wattocyber/bug-bounty-library
Curated bug-bounty methodology library with runbooks, recon/fuzz playbooks, checklists, and CLI helpers for target scoping, cert enumeration, and…
 gmh5225/awesome-llvm-security
Curated collection of LLVM security resources covering binary lifting, code obfuscation, static analysis, symbolic execution, sanitizers, and…
 gmh5225/awesome-ai-security
A curated list of AI Security materials and resources for Pentesters, Bug Hunters, and Security Researchers.