0xblackash/cve-2026-76461
Repositorio de investigación para CVE-2026-76461, una inyección SQL crítica en Cisco Secure Email Gateway que conduce a RCE como root, con reglas de detección, guía de mitigación y validación en laboratorio.

Inyección SQL Crítica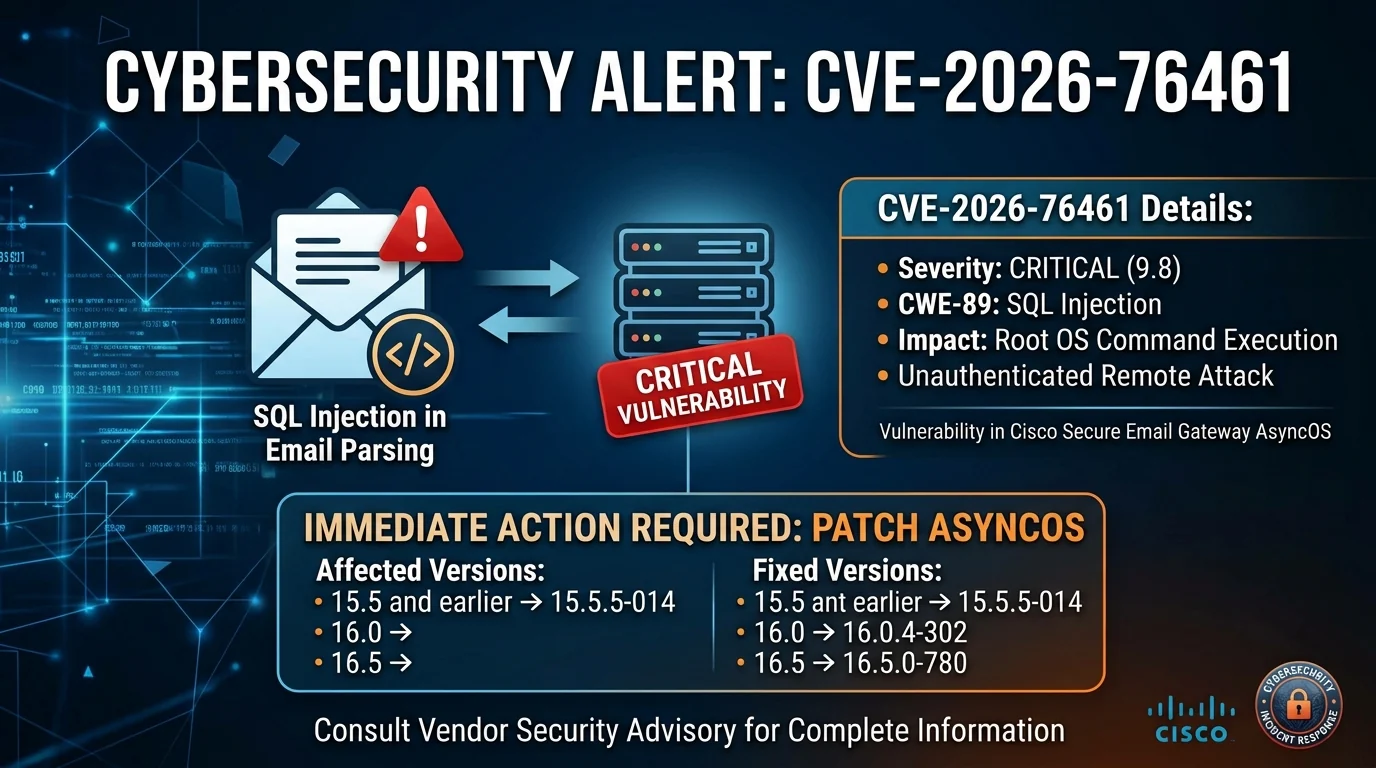


Una vulnerabilidad crítica de inyección SQL explotable de forma remota en la lógica de análisis de correo de Cisco Secure Email Gateway que puede conducir a la ejecución arbitraria de comandos con privilegios de root.
CVE-2026-76461 es una vulnerabilidad crítica de inyección SQL que afecta a Cisco AsyncOS Software for Cisco Secure Email Gateway.
La vulnerabilidad existe debido a una validación insuficiente en la lógica de análisis de correo.
Un atacante remoto no autenticado puede enviar un correo especialmente diseñado que contenga sentencias SQL maliciosas a una puerta de enlace afectada. La explotación exitosa puede dar como resultado la ejecución arbitraria de SQL y, en última instancia, la ejecución de comandos con privilegios de root en el sistema operativo subyacente.
Cisco confirmó que la vulnerabilidad está siendo explotada activamente en el mundo real.
Gravedad: CRÍTICA — Se recomienda remediación inmediata.
                 INTERNET
                     │
                     │
              Crafted Email
                     │
                     ▼
        ┌─────────────────────────┐
        │  Cisco Secure Email     │
        │        Gateway          │
        └────────────┬────────────┘
                     │
                     ▼
             Email Parser
                     │
             Insufficient
              Validation
                     │
                     ▼
               SQL Injection
                     │
                     ▼
             Arbitrary SQL
                 Execution
                     │
                     ▼
          OS Command Execution
                     │
                     ▼
                ┌───────┐
                │ ROOT  │
                └───────┘
| Atributo | Detalles |
|---|---|
| CVE | CVE-2026-76461 |
| Fabricante | Cisco |
| Producto | Cisco Secure Email Gateway |
| Software | Cisco AsyncOS |
| Tipo de vulnerabilidad | Inyección SQL |
| CWE | CWE-89 |
| CVSS | 9.8 Crítica |
| Vector de ataque | Red |
| Complejidad del ataque | Baja |
| Privilegios requeridos | Ninguno |
| Interacción del usuario | Ninguna |
| Alcance | Sin cambios |
| Confidencialidad | Alta |
| Integridad | Alta |
| Disponibilidad | Alta |
| Autenticación | No requerida |
| Impacto | Ejecución de comandos como root |
| Explotación | Explotación activa reportada |
Malicious Email
      │
      ▼
Email Parsing
      │
      ▼
Insufficient Input Validation
      │
      ▼
SQL Injection
      │
      ▼
Arbitrary SQL Statements
      │
      ▼
Command Execution
      │
      ▼
ROOT PRIVILEGES
La característica importante de esta vulnerabilidad es que la superficie de ataque es la propia ruta de procesamiento de correo, en lugar de requerir acceso a la interfaz administrativa.
Un atacante no necesita:
❌ Valid credentials
❌ Administrative privileges
❌ Existing account
❌ User interaction
❌ Local network access
El requisito fundamental es la capacidad de entregar un correo maliciosamente diseñado a una puerta de enlace afectada.
Remote Attacker
      │
      │  Malicious Email
      ▼
Cisco Secure Email Gateway
      │
      ▼
Vulnerable Email Parser
      │
      ▼
SQL Injection
      │
      ▼
Root Command Execution
El compromiso exitoso de la puerta de enlace puede tener consecuencias graves:
Debido a que la explotación puede dar como resultado privilegios de root, la investigación posterior al compromiso no debe basarse exclusivamente en los registros almacenados en el dispositivo afectado.
Cisco reportó explotación activa en septiembre de 2026.
La vulnerabilidad también se ha añadido al catálogo CISA Known Exploited Vulnerabilities (KEV).
Por lo tanto, las organizaciones que operan implementaciones afectadas de Cisco Secure Email Gateway deben tratar esto como un problema de remediación de emergencia, en lugar de un evento rutinario de aplicación de parches.
Cisco recomienda revisar los mail_logs del dispositivo en busca de sentencias SQL sospechosas.
Un patrón de detección particularmente importante es:
COPY.*TO PROGRAM
Los administradores pueden investigar los registros de correo utilizando la CLI de Cisco ESA:
grep -i "COPY.*TO PROGRAM" [mail_logs]
Cualquier entrada coincidente debe investigarse como un posible indicador de actividad maliciosa.
No limite la investigación al dispositivo afectado.
Revise:
├── mail_logs
├── Network firewall logs
├── DNS logs
├── Proxy logs
├── Egress traffic
├── Authentication logs
├── Cluster member logs
└── Endpoint telemetry