
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2024-23897 — Escáner para CVE-2024-23897 - Jenkins | Kitploit
Herramientas/GitHubGitHub/yoryio/cve-2024-23897
ReconocimientoEscáneres de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebRecopilación de InformaciónLabs y Práctica
GitHubyoryio/cve-2024-23897

CVE-2024-23897

Escáner para CVE-2024-23897 - Jenkins

Ver Repositorio
513hace 2 añosAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

CVE-2024-23897

CVE-2024-23897 - Vulnerabilidad de lectura arbitraria de archivos a través de la CLI que puede conducir a RCE

image

Productos y versiones afectados:

ProductoVersiones afectadas
Jenkis Server<= 2.441
<= LTS 2.426.3
  • CVSS: CRÍTICO
  • Explotado activamente: SÍ
  • Parche: SÍ
  • Mitigación: SÍ

Ayuda

usage: CVE-2024-23897.py [-h] -c COUNTRY

options:
  -h, --help            show this help message and exit
  -c COUNTRY, --country COUNTRY
                        Country to scan with Shodan

Ejemplo: python CVE-2024-23897.py -c US

Laboratorio

Puedes usar el contenedor Docker de Jenkins con una versión vulnerable específica:

docker pull jenkins/jenkins:2.414.3-jdk17

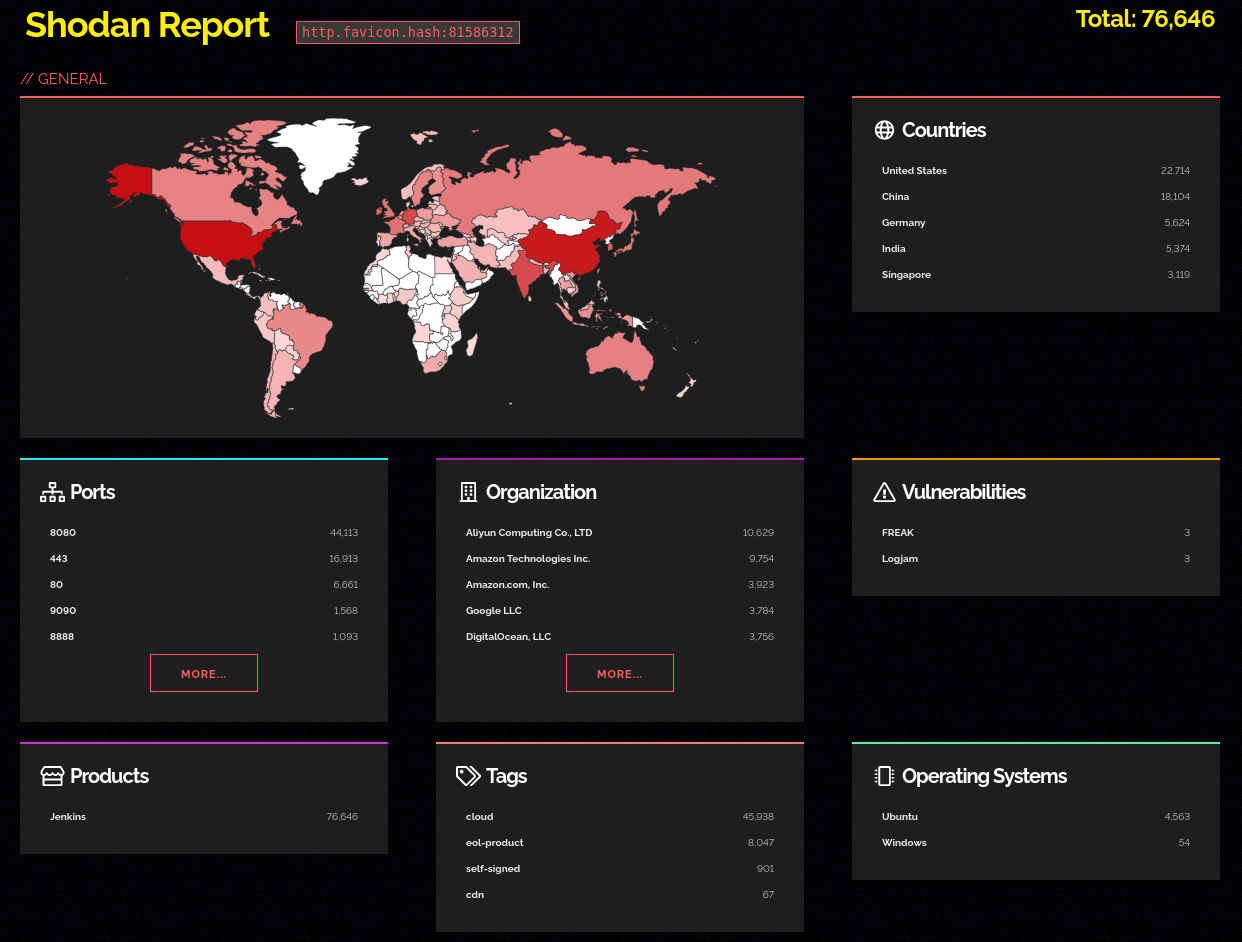
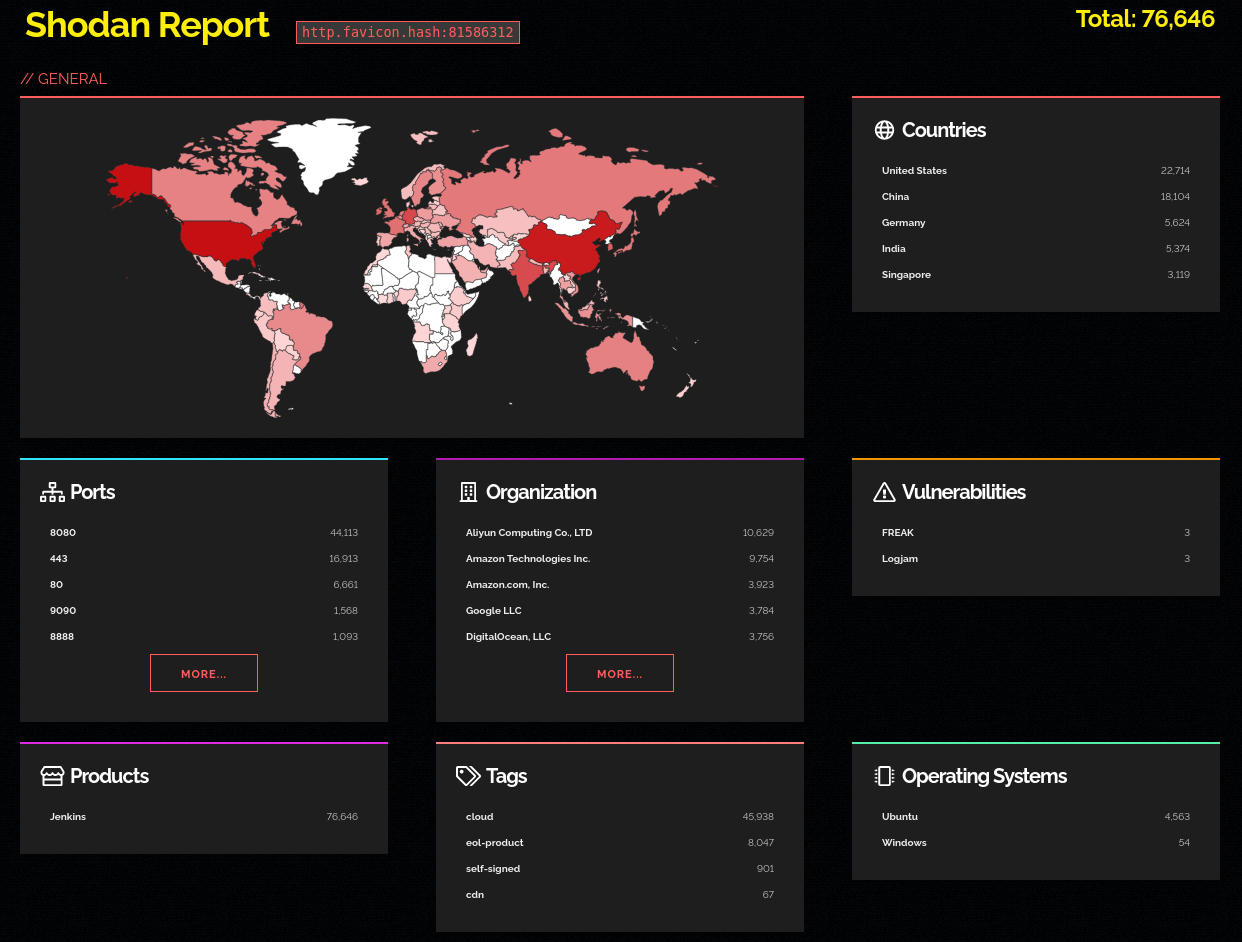
Servidores Jenkins globales con Shodan:

  • Consulta de Shodan:
http.favicon.hash:81586312

Captura de pantalla del 2024-01-26 23-07-40

Referencias

  • Aviso de seguridad de Jenkins 2024-01-24
  • Expansión excesiva: Descubriendo vulnerabilidades de seguridad críticas en Jenkins
  • Analizando CVE-2024-23897: el código PoC aparece justo después del aviso de Jenkins
  • Supuesta explotación activa
  • Vulnerabilidad crítica de RCE en Jenkins explotada en la naturaleza. ¡Parchea ya! (CVE-2024-23897)
Descargar herramienta