
 #1
Herramientas para evaluar la seguridad de hardware físico, sistemas embebidos y dispositivos IoT.
Recomendado por Kitploit

 tcbutler320/cve-2024-55040-sensaphone-xss
Divulgación pública de varias vulnerabilidades XSS almacenado en el Sensaphone WEB600 (CVE-2024-55040)
 tekua/cve-2024-33113
El router D-LINK DIR-845L es vulnerable a un problema de divulgación de información. Más específicamente, el archivo bsc_sms_inbox.php en el…
 tezeb/accfly
Divulgación de vulnerabilidades de la cámara Accfly: CVE-2020-25782, CVE-2020-25783, CVE-2020-25784, CVE-2020-25785.
 themmokhtar/cve-2020-0022
Un exploit completamente público de la vulnerabilidad CVE-2020-0022 BlueFrag Android RCE (probado en Pixel 3 XL)
 thorat-shubham/jxl_infotainment_cve-2025-63895
Prueba de concepto para CVE-2025-63895: explotación de desbordamiento de búfer LMP de Bluetooth Classic en sistemas de infoentretenimiento para…
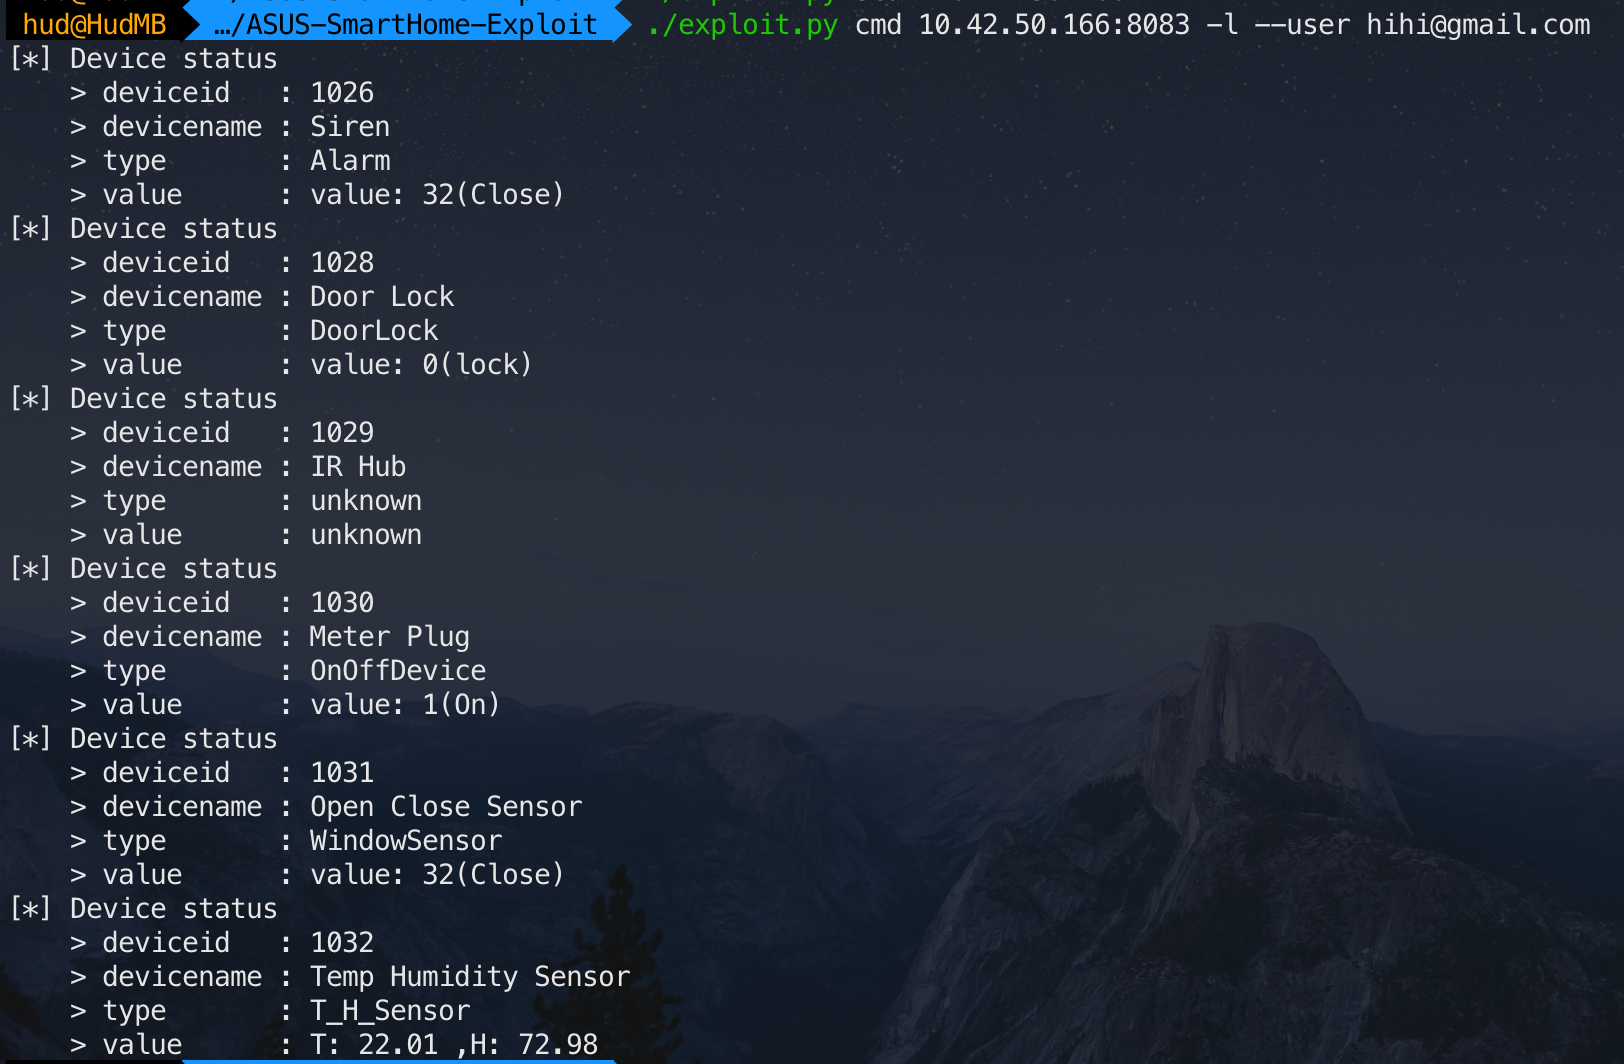 tim124058/asus-smarthome-exploit
ASUS SmartHome Exploit para CVE-2019-11061 y CVE-2019-11063
 tin-z/cve-2023-35086-poc
POC de CVE-2023-35086 solo DoS
 uthrasri/cve-2021-21401_nanopb-c_aosp10_r33
Implementación ligera de Protocol Buffers en C ANSI para microcontroladores y sistemas embebidos con restricciones de memoria, que permite la…
 verylazytech/cve-2024-10914
POC - CVE-2024–10914 - Vulnerabilidad de Inyección de Comandos en el parámetro `name` para NAS de D-Link
 voidsshadows/hikvision-city-hunter
Esta herramienta es una evolución moderna de PoCs anteriores como los de CVE-2017-7921 e ICSA-17-124-01, actualizada para 2025 con salida de consola…
 wiliam227user/cve-2018-12633-tplink-auth-bypass
Un estudio de caso técnico y análisis de explotación de la vulnerabilidad de omisión de autenticación en el firmware TP-Link TL-WR840N…
 win3zz/cve-2023-43261
CVE-2023-43261 - Fuga de credenciales a través de registros del sistema no protegidos y cifrado de contraseñas débil
 wuxx/cve-2020-8004
Herramienta de explotación para CVE-2020-8004 dirigida a microcontroladores STM32F1, que permite la extracción de firmware mediante OpenOCD y scripts…
 xw77cve/cve-2019-7642
Exploit de prueba de concepto para CVE-2019-7642 que demuestra el acceso no autenticado a los registros de consultas DNS y al historial de inicio de…
 yenyangmjaze/cve-2024-10914
Exploit de prueba de concepto para CVE-2024-10914, una vulnerabilidad de inyección de comandos en dispositivos D-Link NAS a través del script…
 yezeting/cve-2021-41730
Exploit de prueba de concepto para CVE-2021-41730, que demuestra la ejecución remota de comandos en routers TENDA AC15/AC6 mediante parámetros no…
 yilin1203/cve-2022-40881
Exploit de prueba de concepto para CVE-2022-40881 dirigido a dispositivos SolarView Compact. Utiliza la consulta fofa para el reconocimiento y la…









