
 #1
Herramientas de análisis forense digital, recolección de evidencia, análisis de timeline e investigación de incidentes.
Recomendado por Kitploit
 keyuraghao/cve-2025-20260
Exploit basado en Python para CVE-2025-20260 que genera un archivo PDF malicioso e incluye capacidades de análisis de volcado de memoria (core dump)…
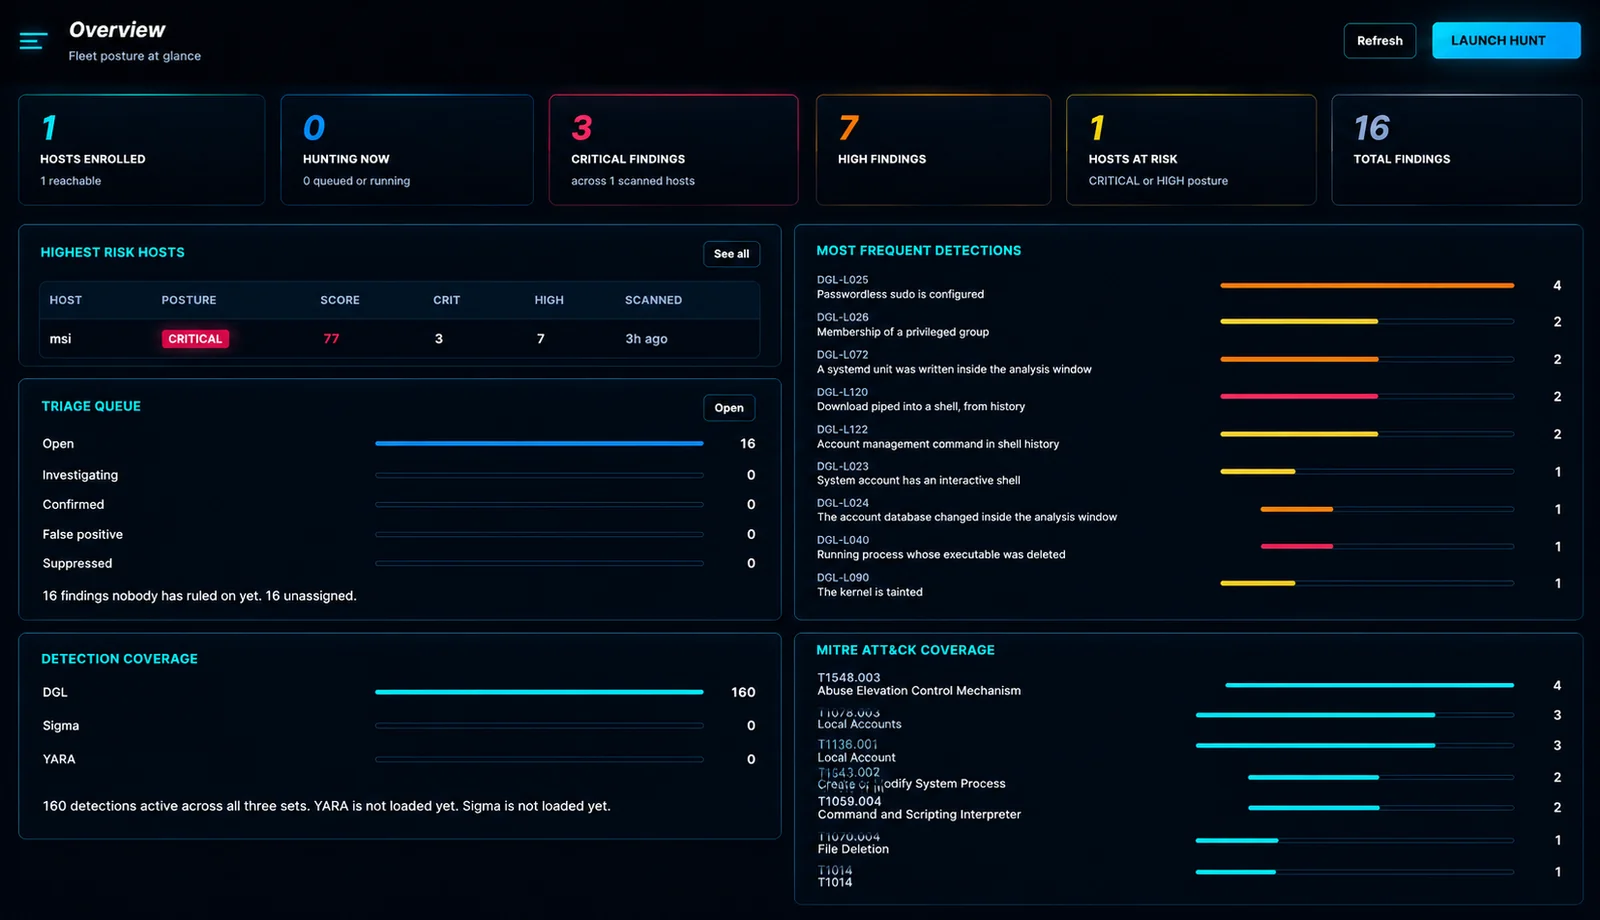 douglas-042/douglas-042-hq
Consola central para los recolectores de Douglas-042 HEADQUARTERS. Rastrea una flota, correlaciona resultados entre hosts y gestiona feeds de IOC y…
 wowfunhappy/fix-apple-mail-cve-2020-9922
Parchea la vulnerabilidad de Apple Mail de cero clics (CVE-2020-9922) en macOS, evitando la ejecución remota de código sin interacción del usuario.
 go-lanz/persistnux
Herramienta de detección de persistencia en Linux basada en Bash para investigaciones DFIR. Escanea más de 15 mecanismos de persistencia (systemd,…
 gyaansastra/cve-2022-30190
Análisis exhaustivo de CVE-2022-30190 (vulnerabilidad Follina MSDT) con IOCs, reglas de detección para SIEMs/EDR, firmas YARA, scripts de mitigación…
 ctm1/cve-2023-32784-keepass-linux
PoC de extracción de la contraseña maestra de KeePass para Linux
 decalage2/detect_cve-2026-21509
Regla YARA y script de Python para detectar posibles exploits de la vulnerabilidad CVE-2026-21509 en MS Office
 onsec-fr/cve-2019-19781-forensic
Script forense automatizado para la caza de cve-2019-19781
 airbus-cert/cve-2025-24985
Detección de archivos VHD maliciosos para CVE-2025-24985
 disqualifier/psa-2026-00043-recovery
Notas de recuperación para el ID de aviso de proxmox: PSA-2026-00043-1 (CVE-2023-54391)
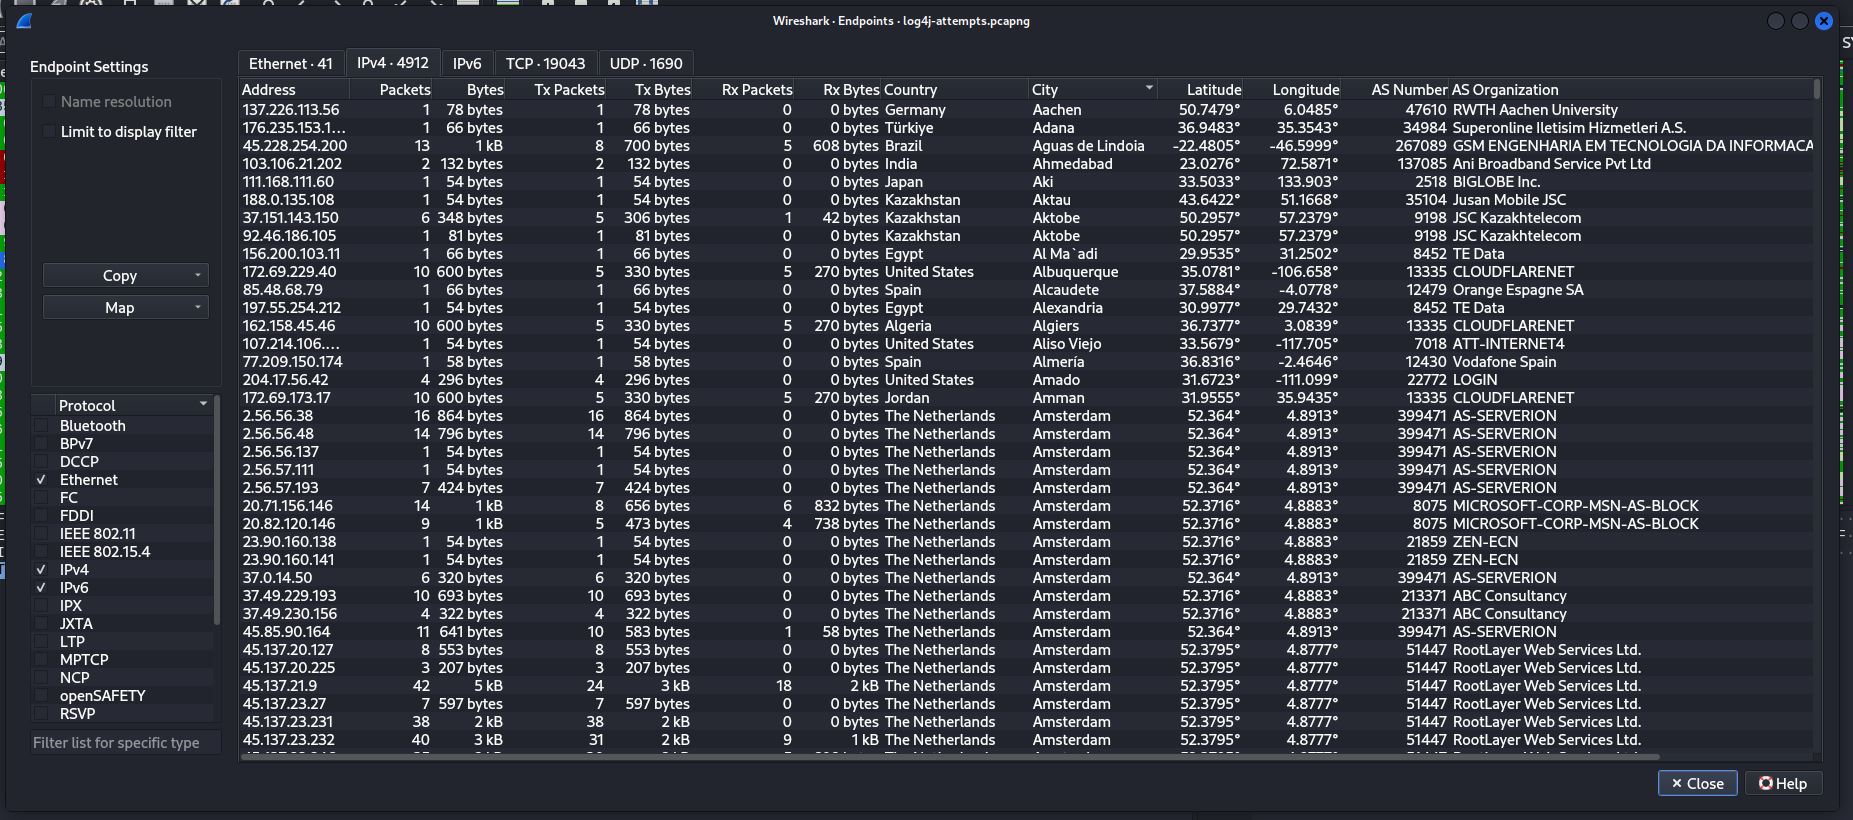 kirkdjohnson/wireshark
Descargué un archivo de captura de paquetes (.pcapng) de malware-traffic-analysis.net, que era un ejemplo de un intento de ataque contra un servidor…
 mfarshad-abdullah-khan/cve-2025-53770-research
🚨 Investigación de inteligencia de amenazas y respuesta a incidentes sobre el zero-day RCE "ToolShell" de SharePoint (CVE-2025-53770). 🕵️♂️ Cubre…
 deepinstinct/moveit_cve-2023-34362_iocs
CVE-2023-34362-IOCs. Más información en el sitio del blog de Deep Instinct.
 ace-responder/cve-2022-47966_checker
Ejecute en su servidor ManageEngine
 hackinglz/panrapidcheck
Extraer información útil del archivo de soporte de PANOS para CVE-2024-3400
 cakescats/airborn-ios-cve-2025-24252
Extractor de artefactos de registro de vulnerabilidades Airborne de iOS de LogArchive CVE-2025-24252
 m4g1xx/cve-2024-36971
PoC para CVE-2024-36971
 nu11secur1ty/pastokrapacefleciks
Analiza archivos .pcapng para generar informes HTML para la inspección del tráfico de red y la revisión forense.








