
 #1
Herramientas de análisis forense digital, recolección de evidencia, análisis de timeline e investigación de incidentes.
Recomendado por Kitploit

 jumpseclabs/printnightmare
Información sobre la vulnerabilidad del Spooler de Windows - CVE-2021-1675; CVE 2021 34527
 r3mrum/loki-parse
Un script en Python que puede detectar y analizar el tráfico de red relacionado con loki-bot (malware). Este script puede ser útil para analistas de…
 f5devcentral/cve-2020-5902-ioc-bigip-checker
Script local de F5 BIG-IP que busca Indicadores de Compromiso (IoCs) relacionados con CVE-2020-5902, revisando registros, archivos e integridad del…
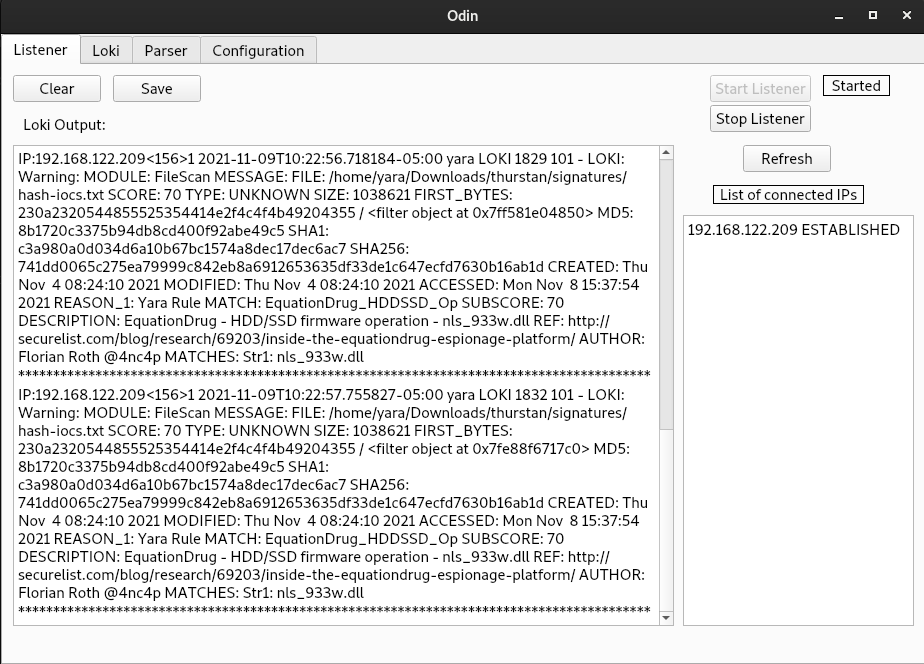 hamza-megahed/odin
Escáner centralizado de IoC que despliega Loki en los endpoints, recopila los resultados de detección y analiza los registros en CSV para la…
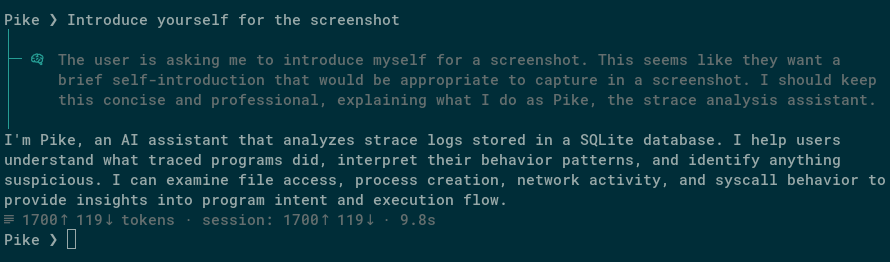 synacktiv/pike-agent
Agente experimental de LLM para strace en Linux
 lucacav/steg-tools
Una lista de herramientas y material sobre esteganografía y ocultación de información
 unicornunicode/fact
Recopila, procesa y visualiza datos forenses de clústeres de máquinas en la nube y locales para la respuesta a incidentes e investigaciones digitales.
 elevenpaths/iphonerestrictionspasscodebf
Extrae y descifra el código de restricción de 4 dígitos de las copias de seguridad de iPhone en máquinas Windows, permitiendo la recuperación de los…
 onhexgroup/tabpe
Un conjunto de datos mensual de referencia de PE de Windows para investigadores de ciberseguridad.
 lascc/dfirhub
Busca artefactos forenses de Windows, consulta dónde se encuentra cada uno en el disco y copia el comando de KAPE para recopilarlo. También genera…
 s4larie/walletool
Una utilidad para extraer datos de carteras de criptomonedas de archivos wallet.dat.
 nccgroup/impossibletravelloganalysis
Herramienta básica de análisis de logs para detectar viajes imposibles a través de la información geográfica de las direcciones IP.
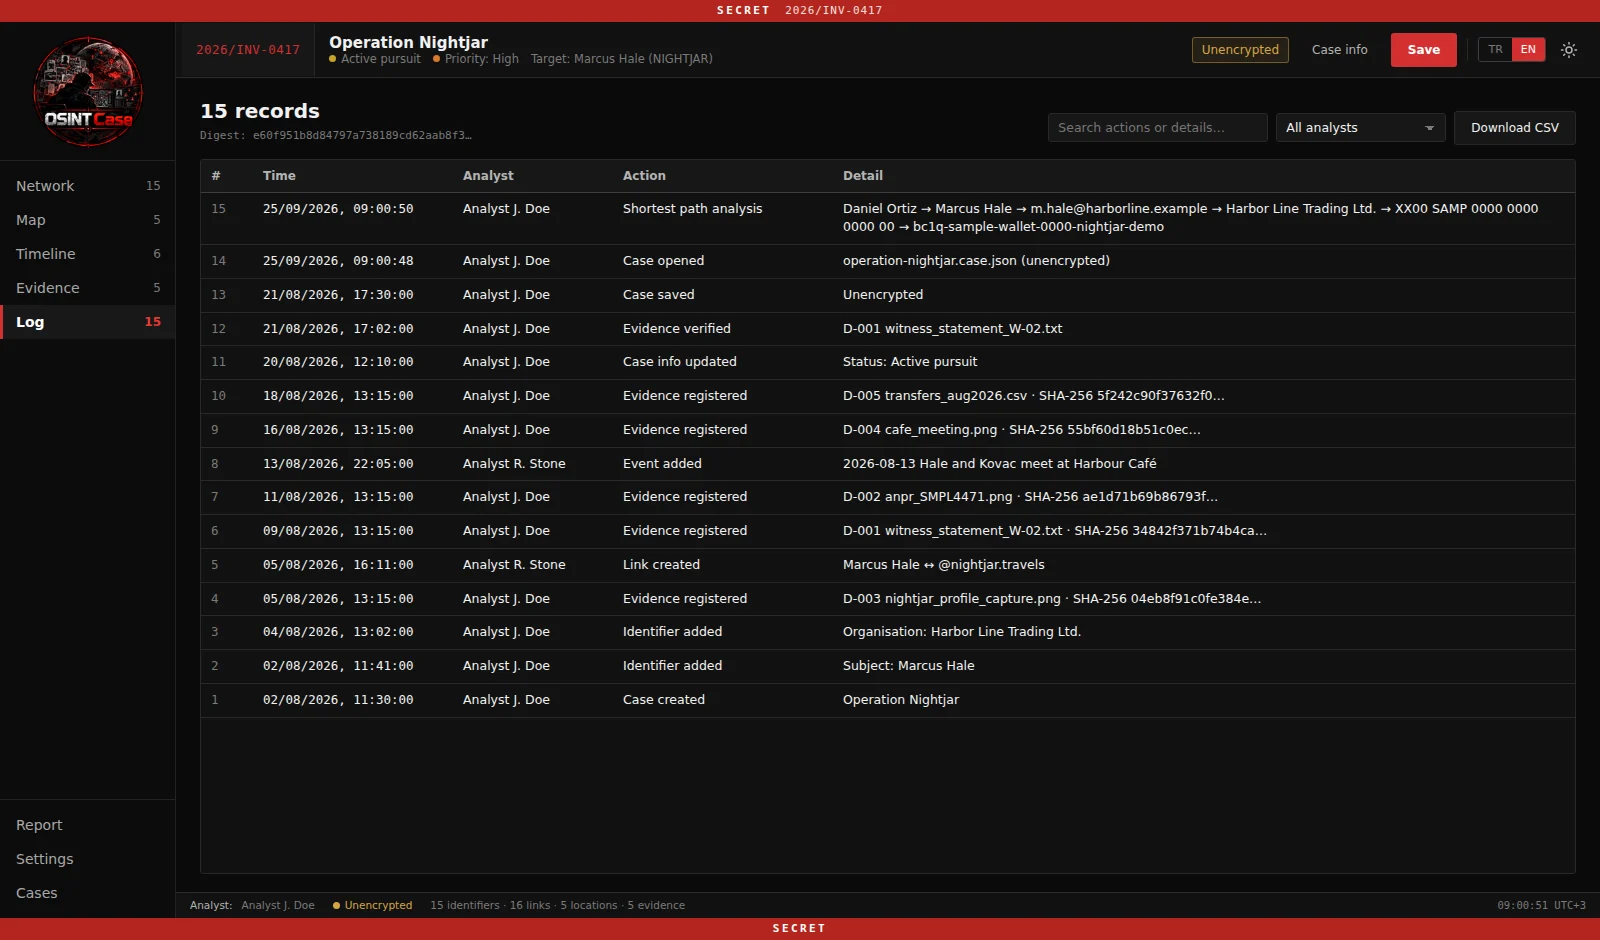 emrekybs/osintcase
Una herramienta de mapeo de casos de investigación OSINT para organizar entidades, relaciones, evidencia e inteligencia.
 nccgroup/mortimer
Una colección de scripts para procesar datos e inteligencia de tipo forense de red, principalmente en una base de datos postgres.
 0xlane/xz-cve-2024-3094
XZ Backdoor Extract(Prueba en Ubuntu 23.10)
 logisek/baconsampler
Analiza el tráfico saliente en busca de callbacks sospechosos, similares a balizas, porque si sigue volviendo según un horario, probablemente no sea…
 farjadahmed/agentwatch
Grabador de sesiones silencioso para Claude Code que registra cada acción, marca comandos peligrosos (rm -rf, sudo, curl|sh), y proporciona revisión…








