
 #1
Herramientas de análisis forense digital, recolección de evidencia, análisis de timeline e investigación de incidentes.
Recomendado por Kitploit
 cloudflare/filterforge
Herramienta para resolver filtros BPF y crear paquetes basados en estos.
 0xsp-srd/aether
Herramienta de análisis forense de memoria y caza de amenazas para Windows que escanea la memoria de procesos en vivo en busca de patrones…
 lethal-forensics/macos-collector
macos-collector - Recopilación automatizada de artefactos forenses de macOS para DFIR
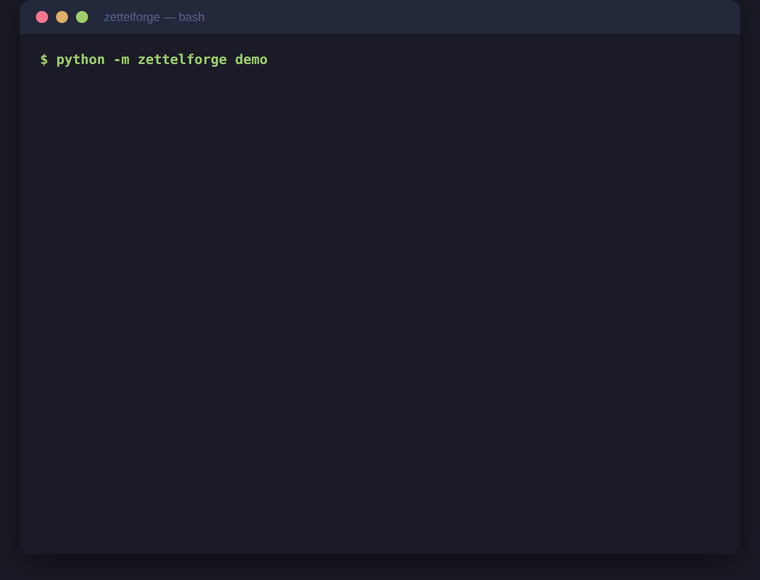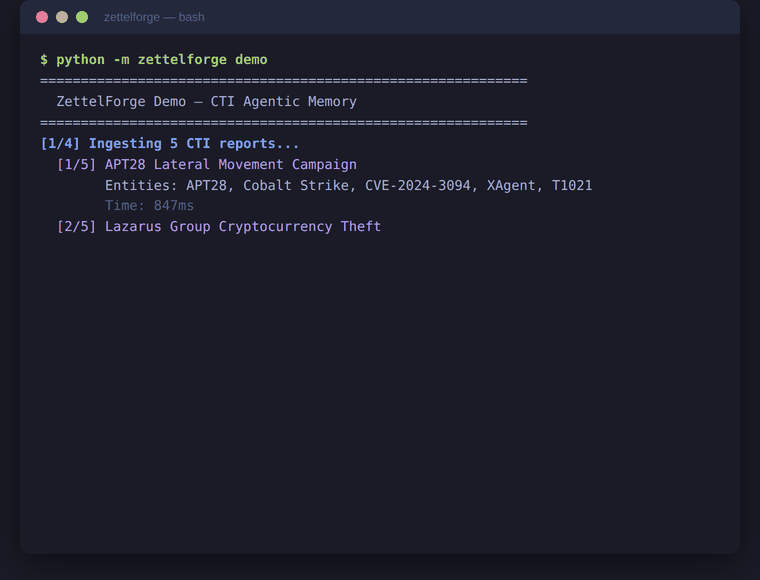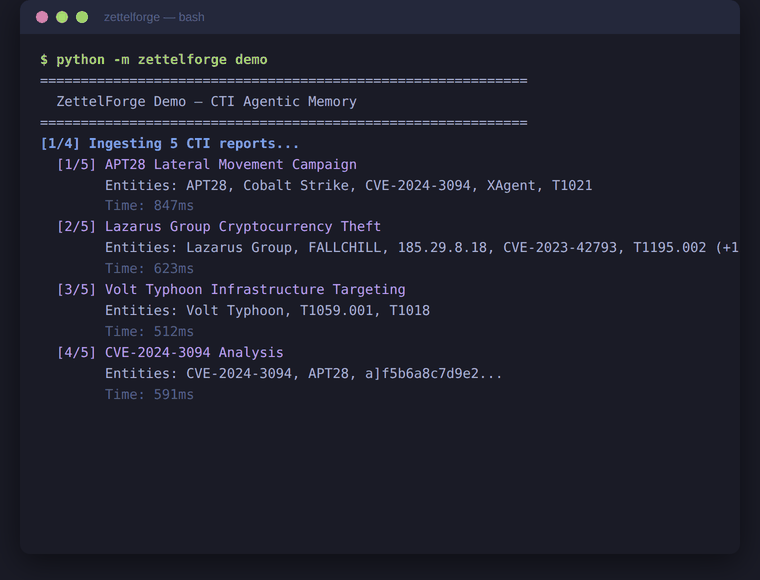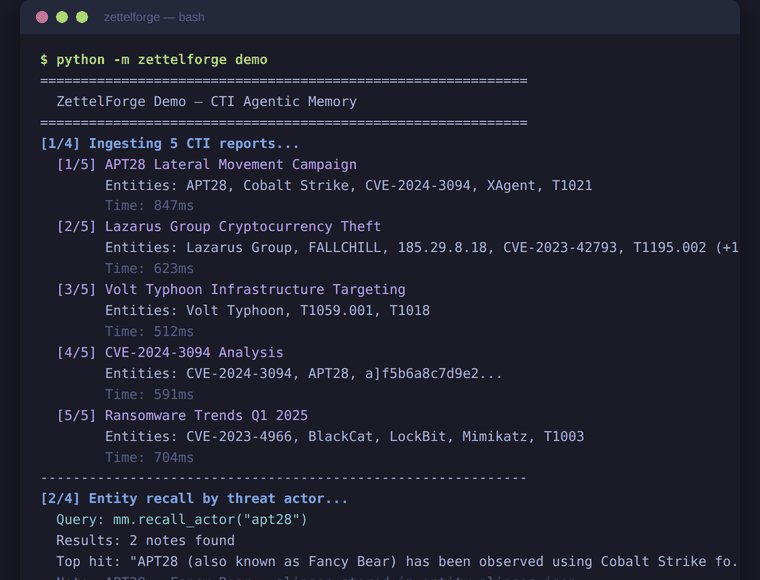 threatrecall/zettelforge
Memoria agentiva para CTI en Python — gráficos de conocimiento STIX, resolución de alias de actores de amenazas, RAG offline primero, servidor MCP…
 wiz-sec-public/githunt
Demostraciones para The Forensic Trail de Black Hat Europe 2025 en GitHub: Cazando actividad en la cadena de suministro
 neo23x0/mongobleed-detector
Script de detección para la explotación de MongoBleed
 bitranox/fingerprint
Monitoreo de cambios en el registro y archivos en Windows
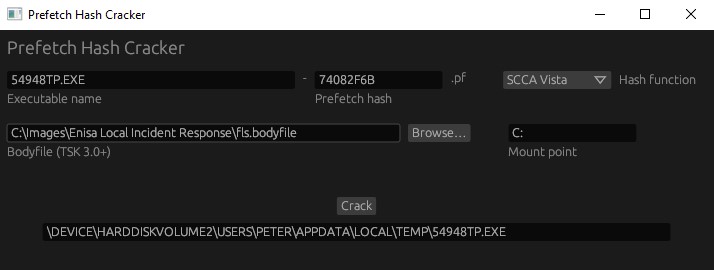 harelsegev/prefetch-hash-cracker
Herramienta de fuerza bruta que recupera rutas completas de ejecutables a partir de hashes de prefetch de Windows utilizando archivos body,…
 visma-prodsec/columbo
Herramienta de análisis forense asistida por ML que automatiza el triaje de memoria, disco y sistema en vivo en Windows utilizando Volatility 3,…
 adibirzu/openclaw-security-monitor
Monitoreo proactivo de seguridad para implementaciones de OpenClaw. Detecta ClawHavoc, AMOS stealer, CVE-2026-25253, envenenamiento de memoria y…
 qsecure-labs/deadmatter
Herramienta de extracción de credenciales independiente del desplazamiento
 carmaa/interrogate
Interrogate es una herramienta de prueba de concepto para la identificación de claves criptográficas en material binario (independientemente del…
 citrix/ioc-scanner-cve-2019-19781
Escáner de indicadores de compromiso para CVE-2019-19781
 sinfocol/vboxdie-cracker
Cracker de contraseñas de cifrado de imágenes de disco de VirtualBox
 threatray/threat-research
IoCs y reglas YARA de la Investigación de Amenazas de Threatray
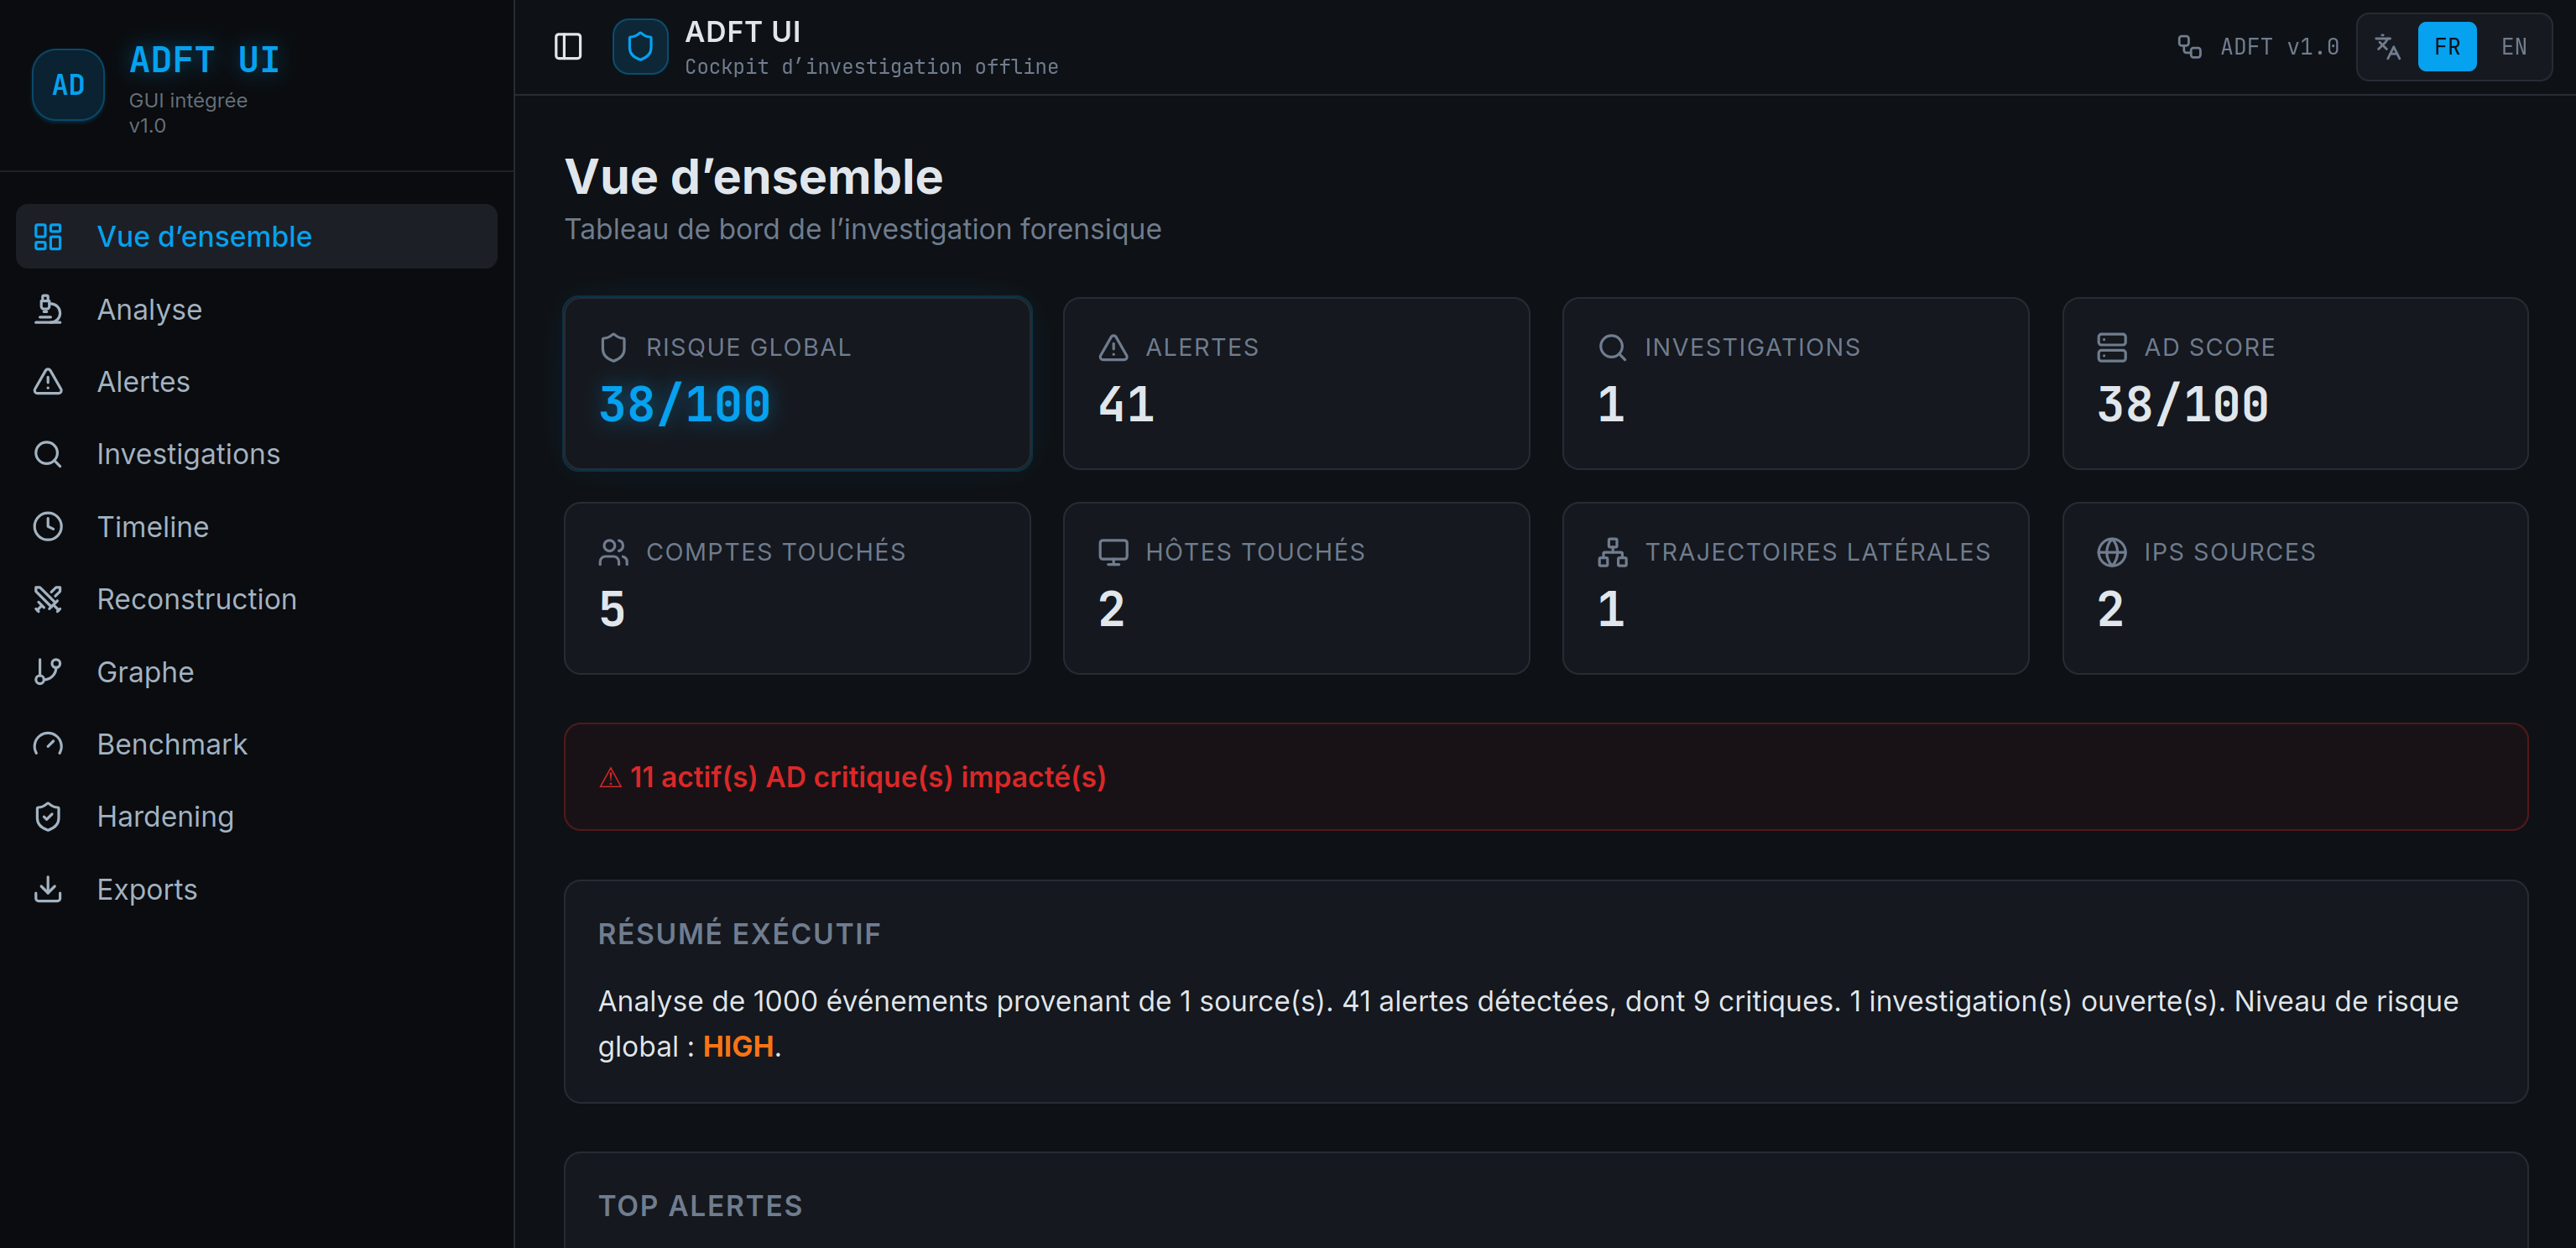 kjean13/adft
Active Directory Forensic Toolkit : Detectar y reconstruir ataques AD a partir de registros de eventos de Windows (EVTX)
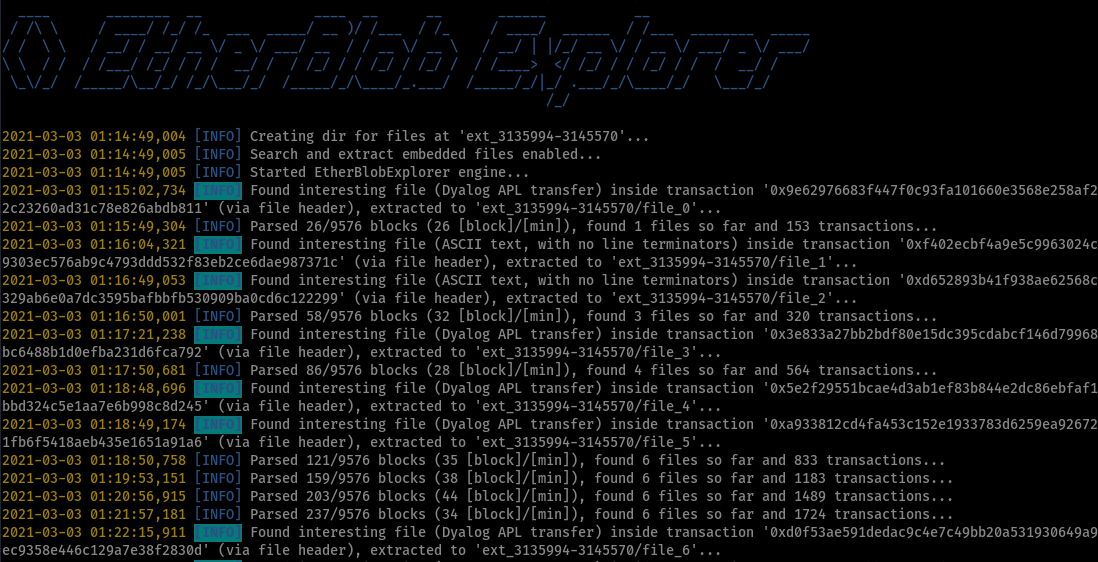 litneet64/etherblob-explorer
Buscar y extraer archivos blob en la red de la cadena de bloques Ethereum
 twocanoes/audit
Panel de preferencias de auditoría y lector de logs para OS X








