
Memoria agentiva para CTI en Python — gráficos de conocimiento STIX, resolución de alias de actores de amenazas, RAG offline primero, servidor MCP para agentes de Claude Code y LangChain
El único sistema de memoria agéntica diseñado para inteligencia de amenazas cibernéticas.
Cuando un analista sénior se marcha, dos o tres años de contexto se van con él: entornos de clientes, investigaciones previas, TTPs de actores, patrones de falsos positivos, cada "espera, ya hemos visto esto antes" ganado con esfuerzo. ZettelForge es un sistema de memoria agéntica diseñado para que ese contexto permanezca con el equipo.
Extrae CVEs, actores de amenazas, IOCs y técnicas ATT&CK de las notas de los analistas y de los informes de amenazas, resuelve alias (APT28 = Fancy Bear = STRONTIUM = Sofacy), construye un grafo de conocimiento STIX 2.1 y devuelve cada investigación pasada a tus analistas —y a Claude Code mediante MCP— en lenguaje natural. Se ejecuta completamente en proceso. Sin claves de API. Sin nube. Ningún dato sale del host.


Star · pip install zettelforge · Docs · ThreatRecall (hosted) · Changelog
v2.6.2 (2026-04-27): El editor web de configuración incluye menús desplegables funcionales para todos los campos de enumeración (proveedor de LLM/embeddings, nivel de registro, acción de PII, formato de síntesis) y un botón Apply funcional. El nuevo extra
[crewai]expone ZettelForge como herramientas de CrewAI --pip install zettelforge[crewai]. Changelog completo
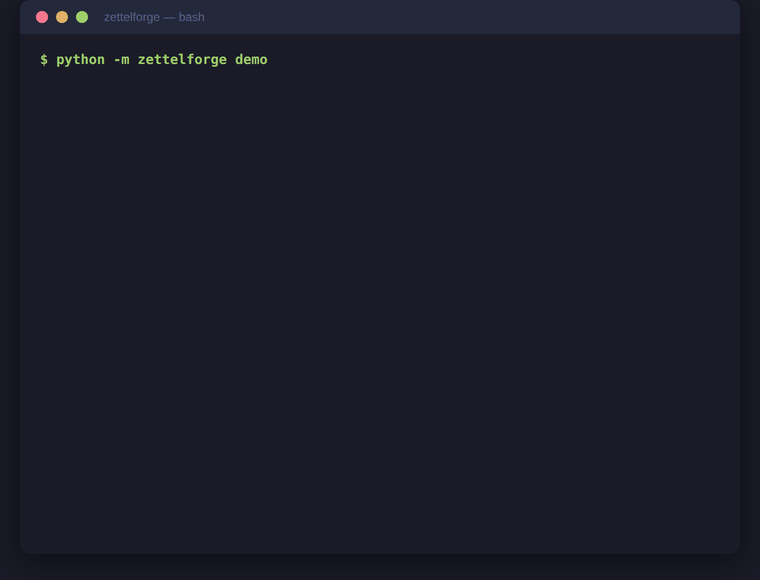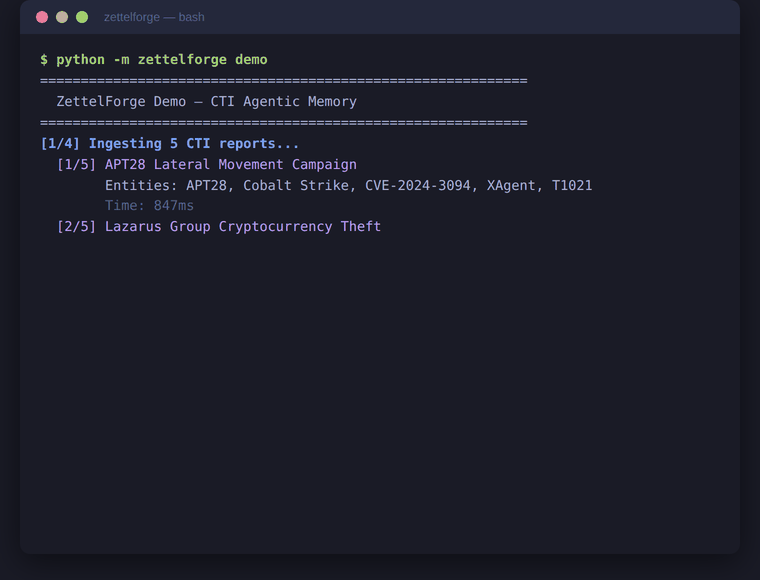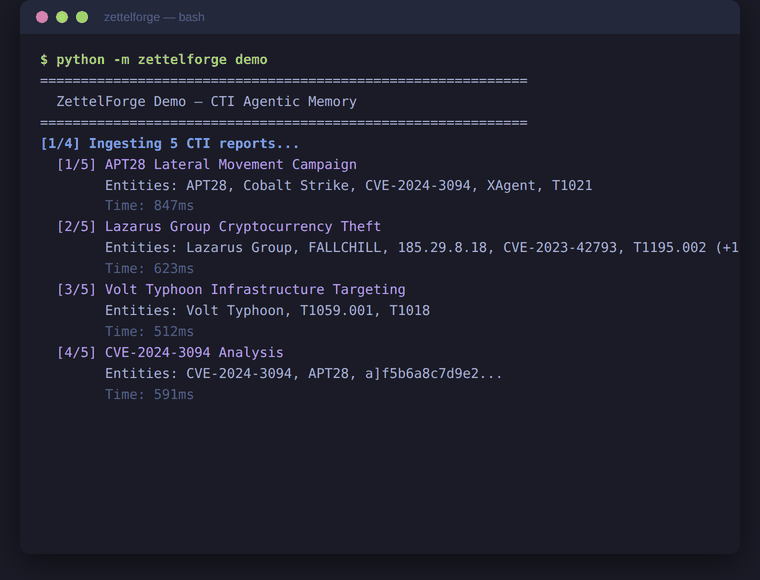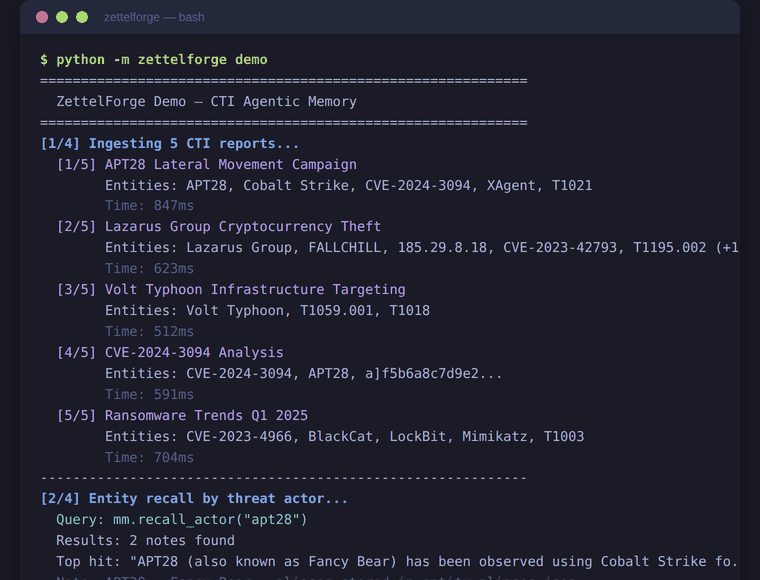
Si ZettelForge encaja en un flujo de trabajo de CTI que ejecutas, una estrella es la señal más rápida de que esta categoría merece seguir recibiendo inversión.
Usa Python 3.11 o superior y un entorno virtual nuevo. Esta actualización de seguridad desactiva temporalmente el descubrimiento de nombres de usuario de Maigret hasta que el proyecto upstream admita dependencias parcheadas; los demás recolectores OSINT siguen disponibles. Consulta las notas de seguridad y actualización.
Todo SOC pierde analistas. Cuando se marchan, el contexto de las investigaciones, la atribución de actores y los patrones de falsos positivos específicos del entorno se van con ellos. Sus sustitutos vuelven a abrir los mismos tickets, releen los mismos informes y reconstruyen los mismos modelos mentales desde cero.
Los sistemas de memoria de IA de propósito general no resuelven esto para los equipos de seguridad. No distinguen APT28 de Fancy Bear, no saben que CVE-2024-3094 es la puerta trasera de XZ Utils, no pueden analizar Sigma ni YARA, y no tienen ningún concepto de los identificadores de técnicas de MITRE ATT&CK. Cuando un analista de CTI les entrega un año de informes de inteligencia, lo que reciben es una búsqueda semántica difusa sobre el historial de chat.
ZettelForge se diseñó para analistas que piensan en grafos de amenazas. Extrae CVEs, actores de amenazas, IOCs y técnicas ATT&CK automáticamente, resuelve alias entre distintas convenciones de nomenclatura, construye un grafo de conocimiento con relaciones causales y recupera memorias mediante búsqueda combinada consciente de la intención -- todo en proceso, sin dependencia de API externas.
La ampliación de memoria cierra el 33% de la brecha entre modelos pequeños y grandes en tareas de CTI (CTI-REALM, Microsoft 2026, usando GPT-4 como línea base de modelo grande). Consulta el informe completo de benchmarks para la metodología y las comparaciones.
| Capacidad | ZettelForge | Mem0 | Graphiti | Cognee |
|---|---|---|---|---|
| Extracción de entidades CTI (CVE, actores, IOC) | Sí | No | No | No |
| Ontología STIX 2.1 | Sí | No | No | No |
| Resolución de alias de actores de amenaza | Sí (APT28 = Fancy Bear) | No | No | No |
| Grafo de conocimiento con tripletas causales | Sí | No | Sí | Sí |
| Recuperación clasificada por intención (5 tipos) | Sí | No | No | No |
| En proceso / sin API externa requerida | Sí | No | No | No |
| Registros de auditoría en esquema OCSF | Sí | No | No | No |
| Servidor MCP (Claude Code) | Sí | No | No | No |

Extracción de entidades -- Identifica automáticamente CVE, actores de amenaza, IOC (IPs, dominios, hashes, URLs, correos electrónicos), técnicas MITRE ATT&CK, campañas, conjuntos de intrusión, herramientas, personas, ubicaciones y organizaciones. NER con regex + LLM con tipos STIX 2.1 en todo el proceso.
Grafo de conocimiento -- Las entidades se convierten en nodos, la coocurrencia se convierte en aristas. El LLM infiere tripletas causales ("APT28 usa Cobalt Strike"). Las aristas temporales y la supersesión rastrean cómo evoluciona la inteligencia.
Resolución de alias -- APT28, Fancy Bear, Sofacy y STRONTIUM se resuelven todos al mismo nodo de actor. Funciona automáticamente al almacenar y al recuperar.
Recuperación combinada -- Similitud vectorial (fastembed de 768 dimensiones, ONNX) + recorrido de grafo (BFS sobre las aristas del grafo de conocimiento), ponderados por la clasificación de intención. Cinco tipos de intención: factual, temporal, relacional, exploratoria, causal.
Evolución de la memoria -- Con evolve=True, la nueva inteligencia se compara con la memoria existente. El LLM decide ADD, UPDATE, DELETE o NOOP. La inteligencia obsoleta queda supersedida. Las contradicciones se resuelven. Los duplicados se omiten.
Síntesis RAG -- Sintetiza respuestas a través de todas las memorias almacenadas con el formato direct_answer.








