
 #1
Herramientas para analizar el comportamiento de las aplicaciones durante la ejecución para encontrar vulnerabilidades de seguridad.
Recomendado por Kitploit
 theshinigami/mafrida
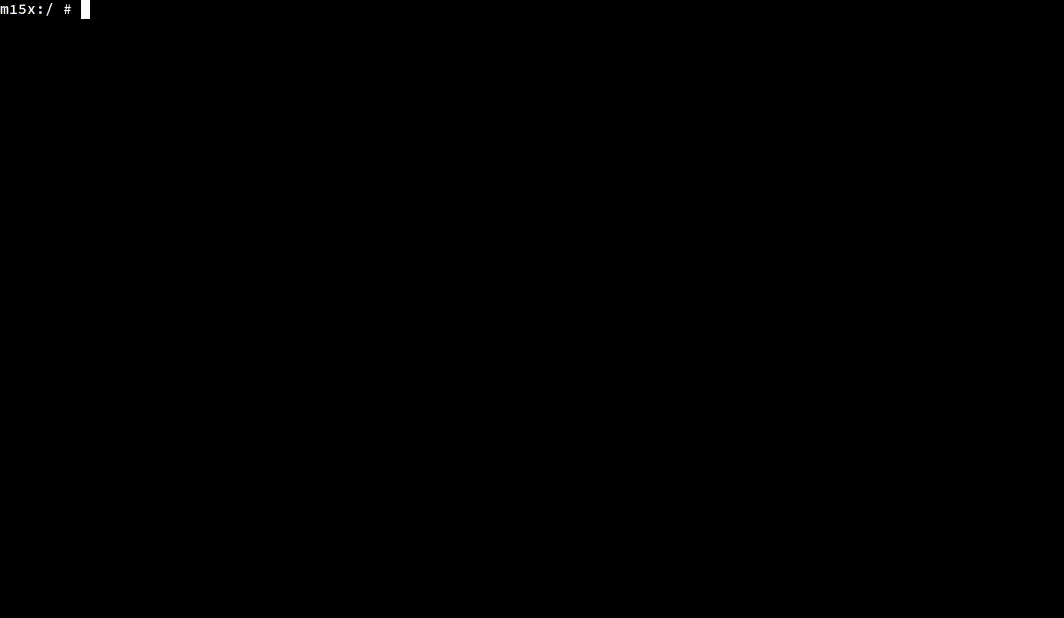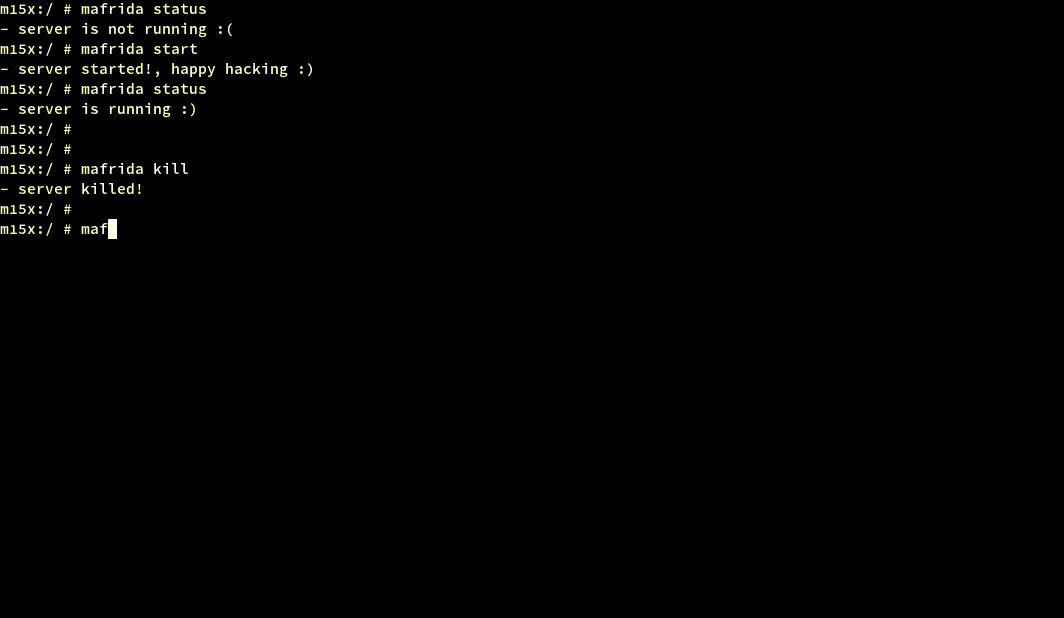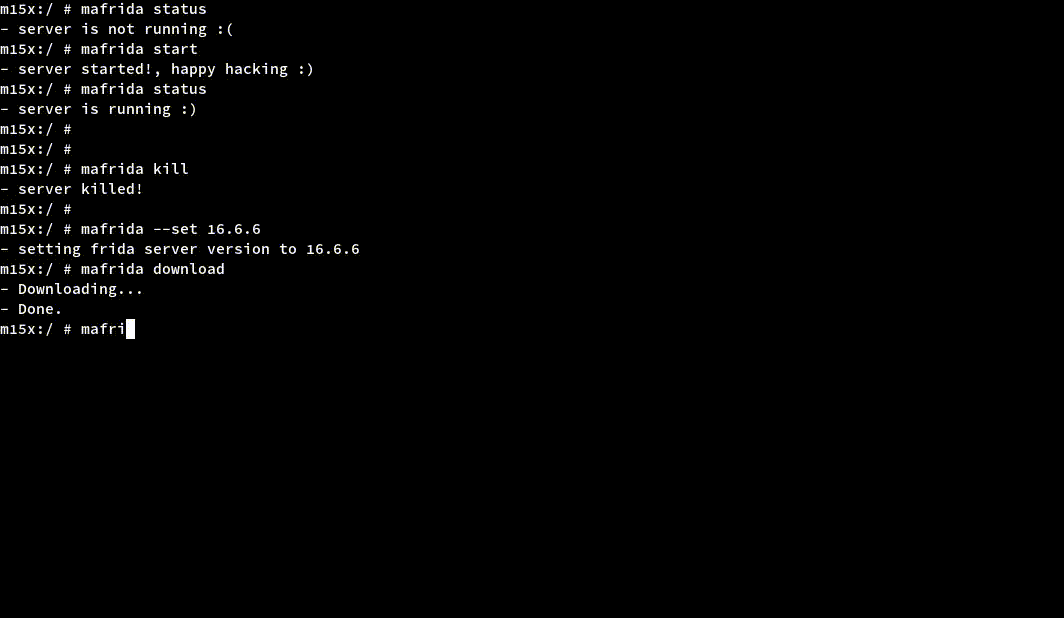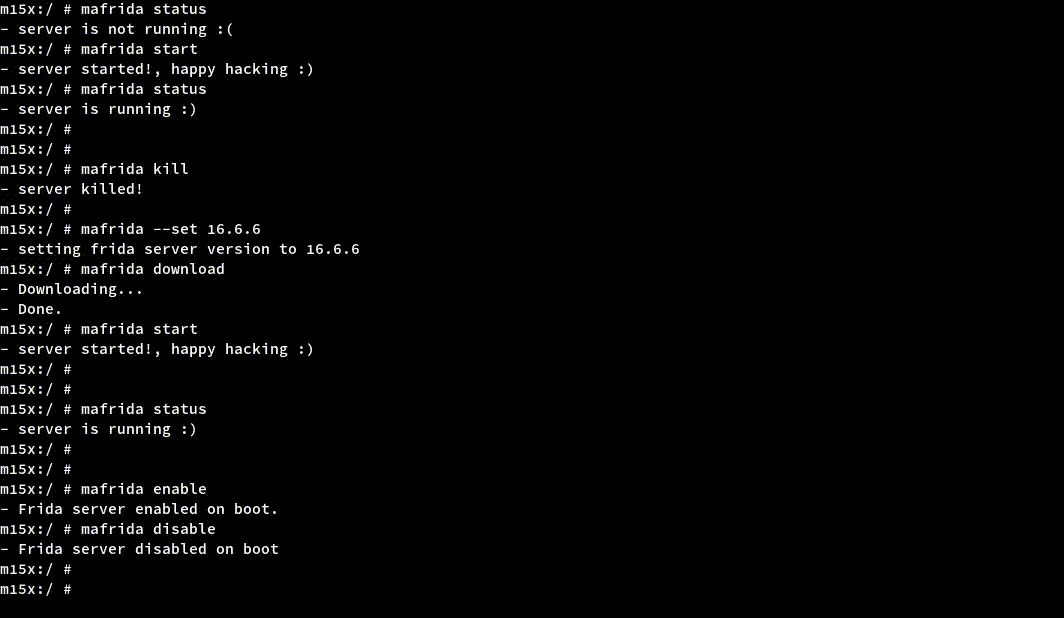
Un módulo de Magisk que simplifica la ejecución del servidor Frida en Android, con comandos de gestión fáciles para descargar versiones específicas,…
 stealthcopter/wordpress-hacking
Una colección de recursos útiles para hackear WordPress y sus plugins y temas.
 nccgroup/winstrument
Winstrument es un marco de scripts modulares para ayudar a instrumentar software de Windows usando Frida para ingeniería inversa y análisis de…
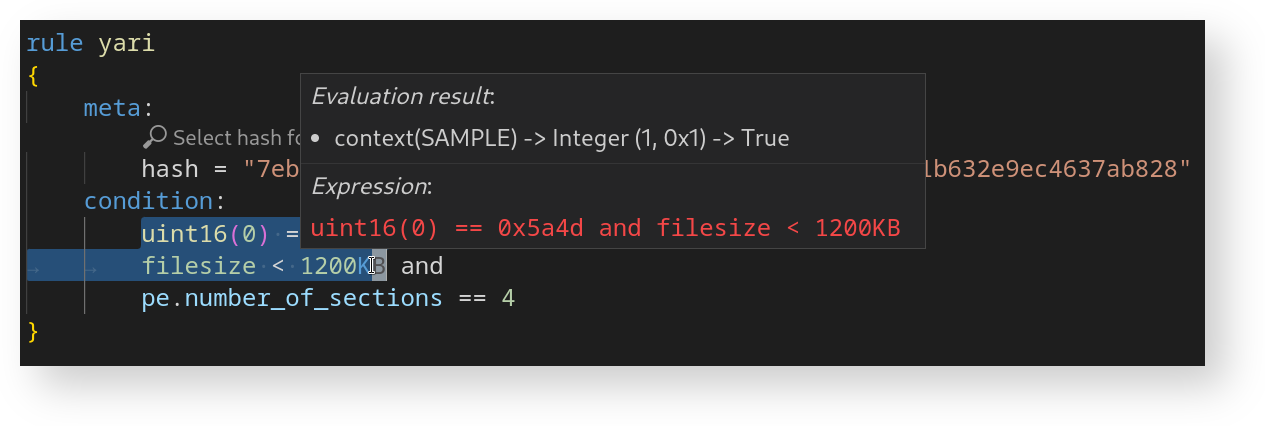 avast/yari
YARI es un depurador interactivo para el lenguaje YARA.
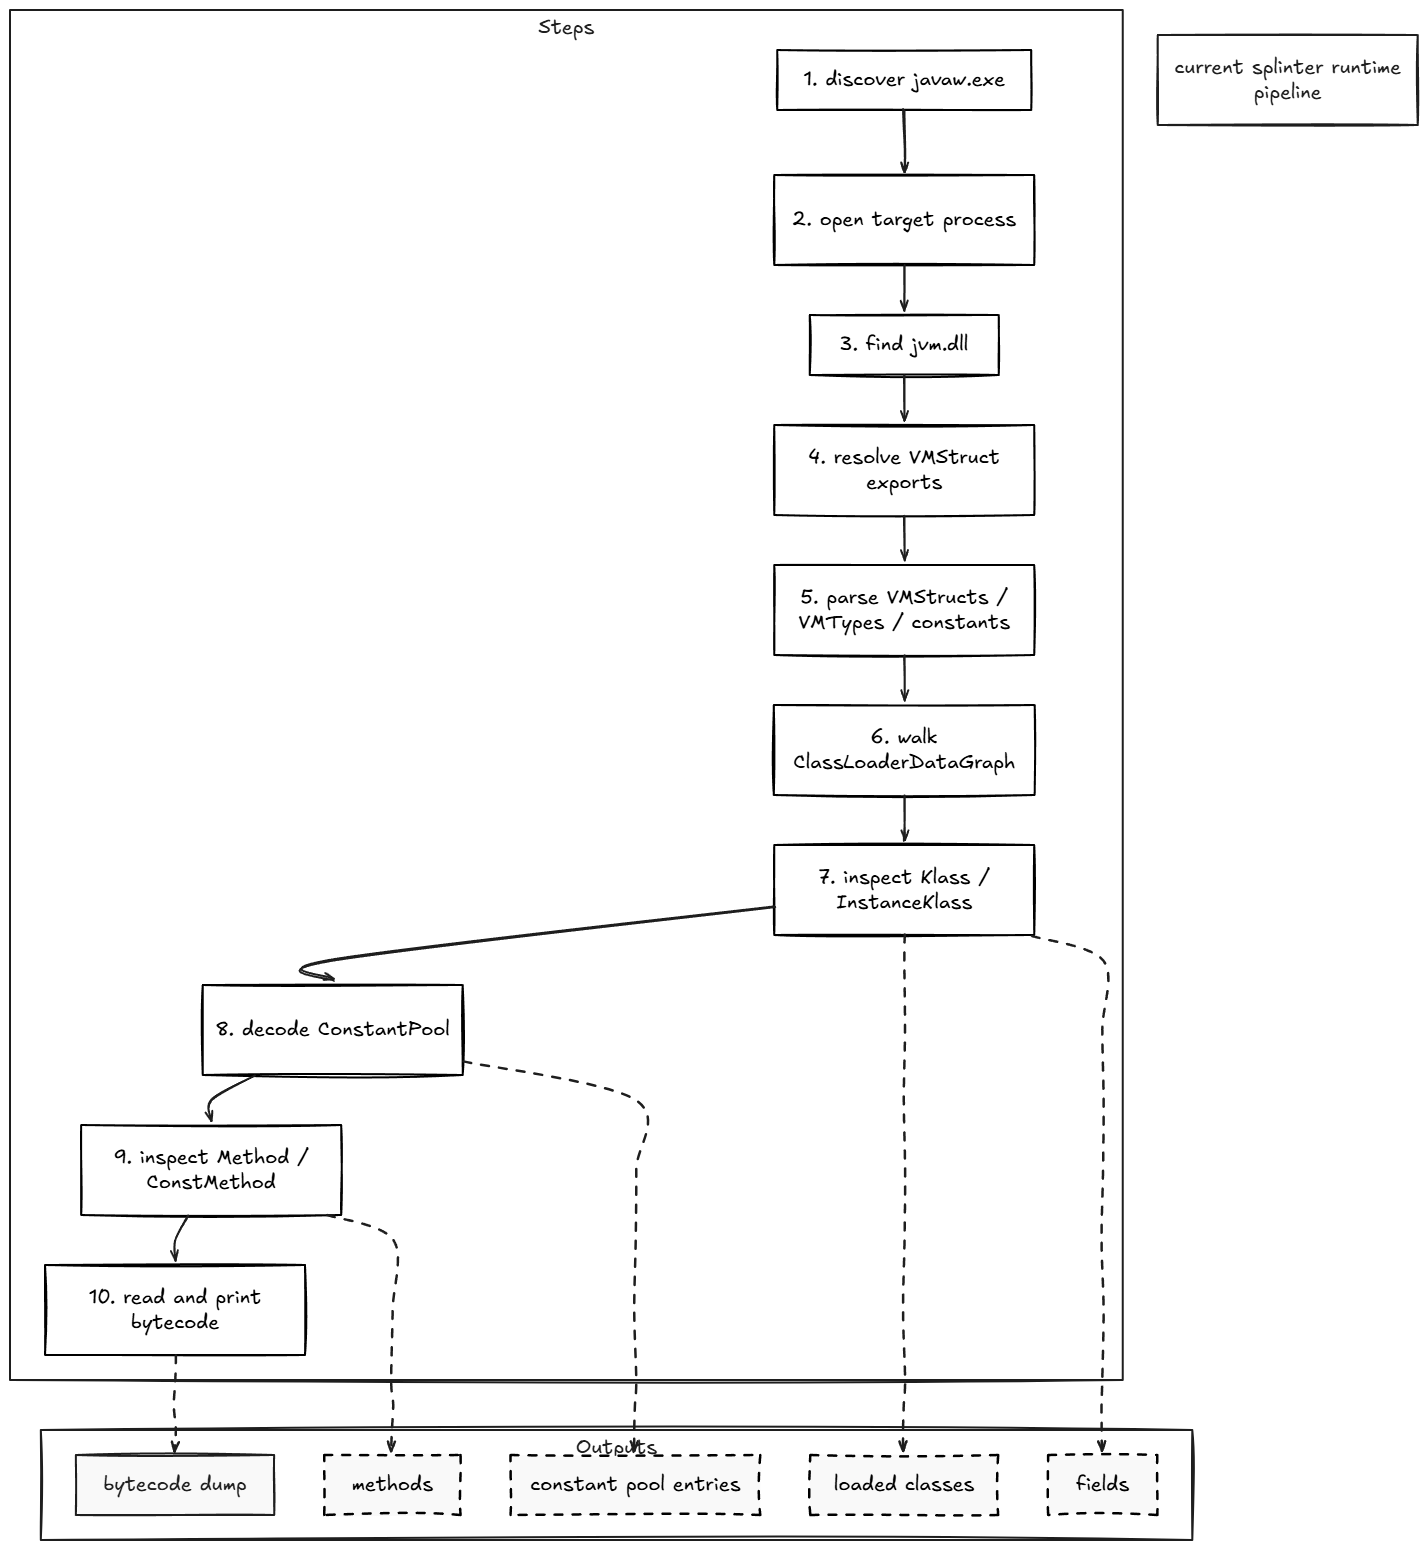 awrped/splinter
Kit de análisis JVM en tiempo de ejecución para inspeccionar clases, métodos, campos, constant pool y bytecode
 dvyukov/centipede
Motor de fuzzing distribuido guiado por cobertura, compatible con objetivos de libFuzzer; escala a miles de trabajos concurrentes, emplea…
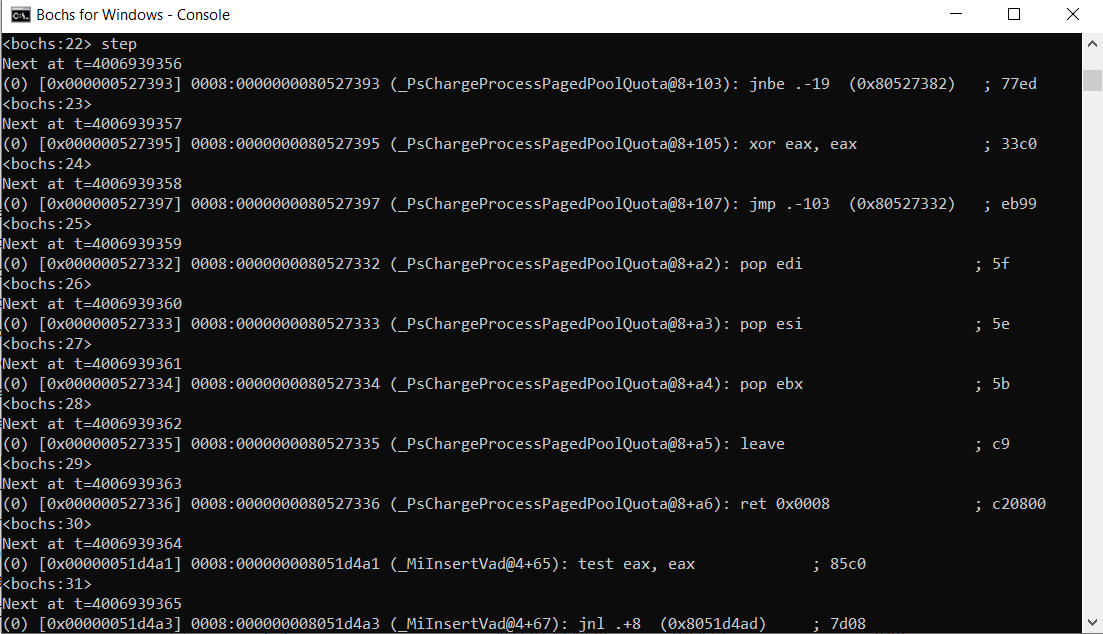 therealdreg/ida_bochs_windows
Script auxiliar para la depuración del kernel de Windows con IDA Pro en el depurador nativo de Bochs (incluidos los símbolos PDB)
 ddudle/ctxdebug
Plataforma de ingeniería inversa impulsada por MCP que conecta WinDbg, IDA Pro y x64dbg con 160+ herramientas de depuración y análisis accesibles por…
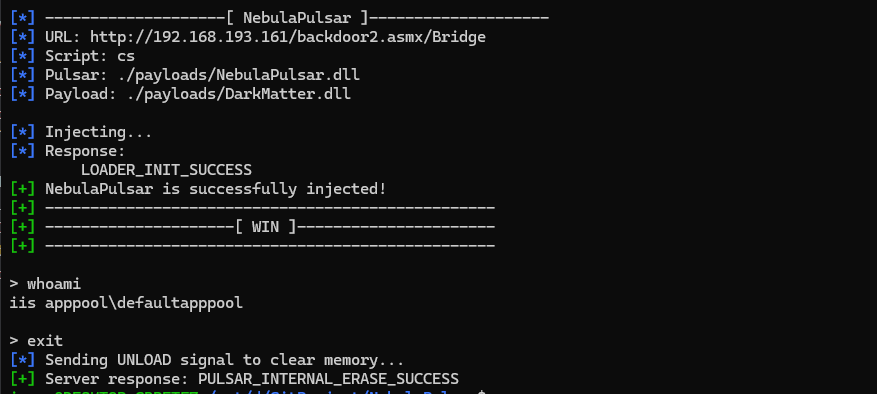 iss4cf0ng/nebulapulsar
NebulaPulsar es un framework de implante en memoria de prueba de concepto para webshells de Java (JSP) y ASP.NET (ASPX/ASHX/ASMX), originalmente…
 0x3c3e/slides
CodeQL + DTrace = Vulnerabilidades de divulgación de memoria en XNU
 ejfkdev/jscd
Reverse bytenode .jsc (V8 code cache) to JavaScript — static, pure Rust, no patched V8/Node. Node 8→26 / V8 5.8–14.6; 25k .jsc tested, 0 fail.
 kashithecomfy/comfyengine
ComfyEngine es un kit de exploración de memoria creado para personas que necesitan monitorear, parchear y scriptear un proceso en ejecución.
 momalab/icsfuzz
Fuzzer instrumentado para aplicaciones de control ICS basadas en PLC, dirigido al runtime de Codesys en controladores Wago para descubrir corrupción…
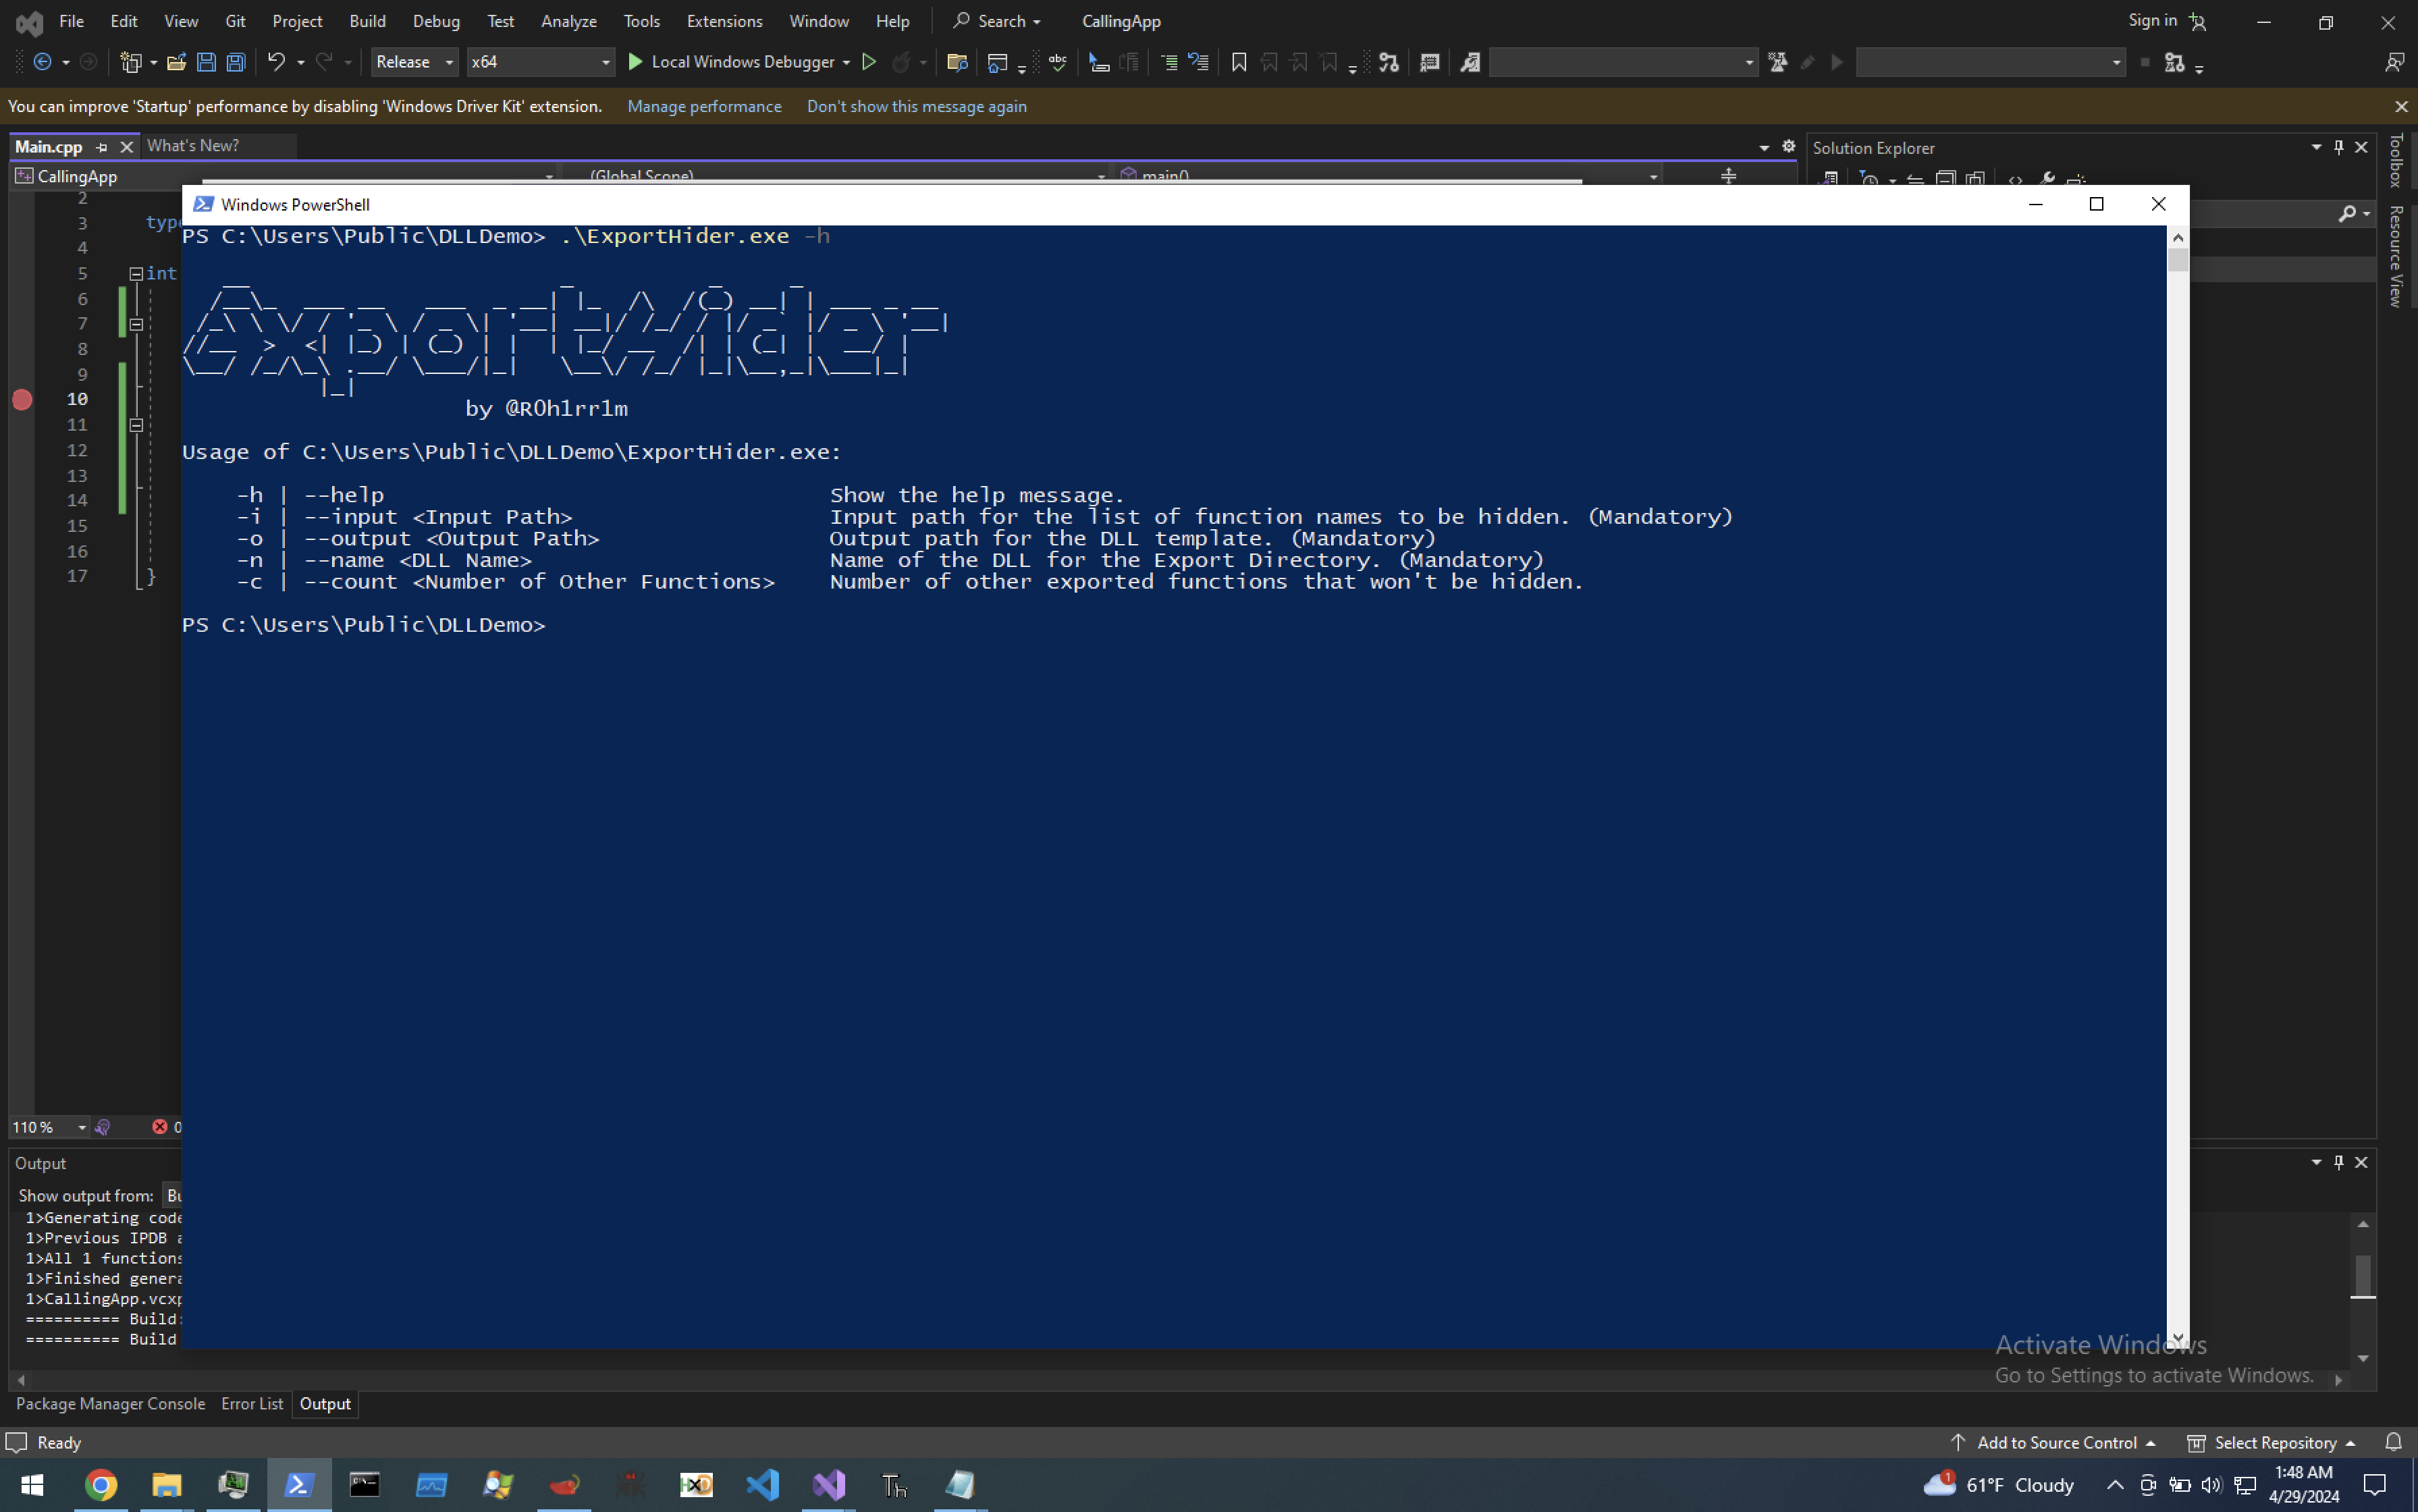 frkngksl/exporthider
ExportHider: Genera la Tabla de Exportaciones en tiempo de ejecución para ocultar las funciones exportadas del archivo DLL.
 oscarsantanaarias/ida-ghidra-bridge
TCP JSON bridge servers for IDA Pro and Ghidra exposing decompilation, xrefs, symbols, vtables, RTTI and memory patching to external scripts and…
 owasp/fiasse
Un marco para integrar la seguridad de aplicaciones en la ingeniería de software (FIASSE) mediante el modelo de ingeniería de software asegurable…
 ylca0/idalib-cli
CLI nativo de agente que envuelve IDA Pro IDALib para análisis binario sin estado con salida JSON: desensamblado, descompilación Hex-Rays, CFG,…
 0xbigshaq/apatchy
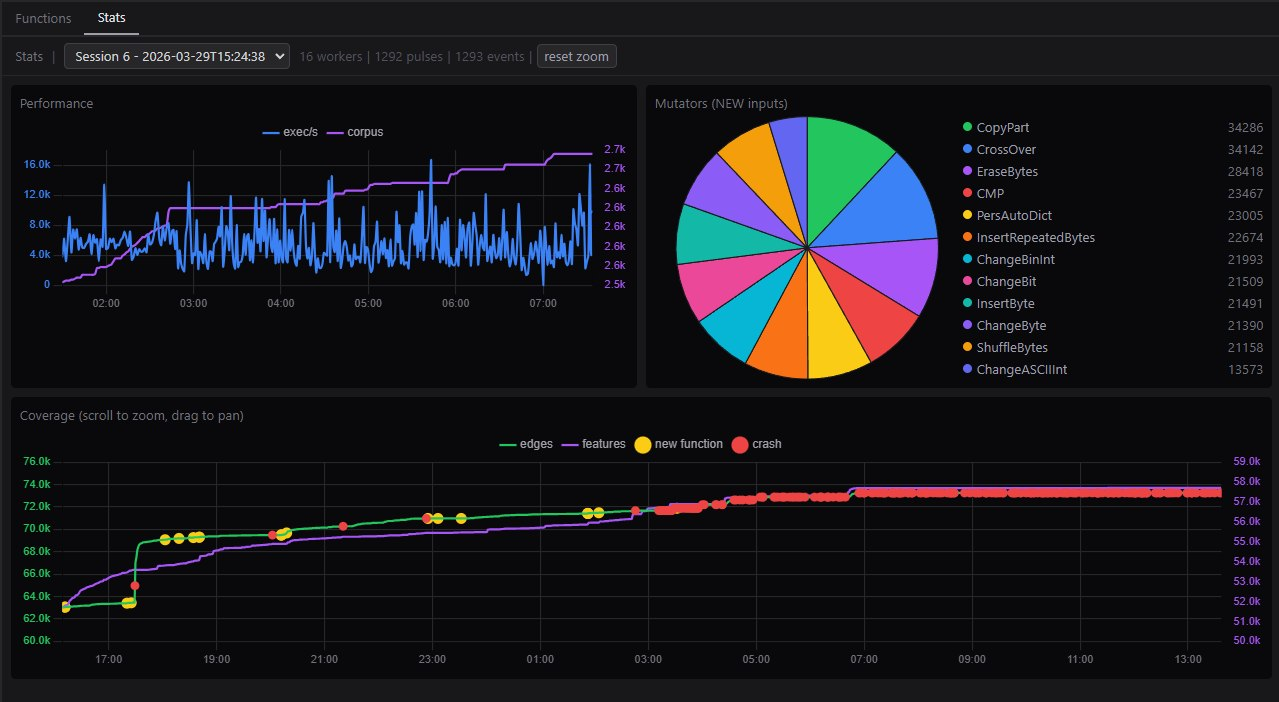
Framework de Fuzzing para Módulos en el Servidor Apache HTTPD








