

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
splinter — Kit de análisis JVM en tiempo de ejecución para inspeccionar clases, métodos, campos, constant pool y bytecode | Kitploit
Herramientas/GitHubGitHub/awrped/splinter
Análisis Dinámico (Sandboxing)Forensia de MemoriaAnálisis Dinámico de Código (DAST)Ingeniería InversaDepuradoresAnálisis de MalwareAnálisis de Binarios
GitHubawrped/splinter

splinter

Kit de análisis JVM en tiempo de ejecución para inspeccionar clases, métodos, campos, constant pool y bytecode

Ver Repositorio
8062hace 3 mesesRevisado por Kitploit
Compartir

splinter

splinter es un kit de herramientas de análisis de la JVM, que permite al usuario ver clases, métodos, campos, conjuntos constantes y bytecode en tiempo de ejecución. Esto fue creado y probado en OpenJDK compilación 22.0.2+9-70

¿Qué es splinter?

Normalmente, cuando uno piensa en un kit de herramientas de análisis para la JVM, pensaría que utiliza JNI o JVMTI, ¡pero no splinter!

splinter es en realidad externo y tiene estas capacidades ahora mismo:

  • puede leer las VMStructs de HotSpot de un proceso en ejecución
  • puede decodificar bytecode en vivo sobre Method y ConstMethod

El objetivo a largo plazo es que sea un kit de herramientas de análisis de la JVM en tiempo de ejecución para:
  • inspección de clases cargadas
  • inspección de métodos y campos
  • decodificación del conjunto de constantes
  • desensamblado de bytecode
  • análisis del grafo de clases y metadatos

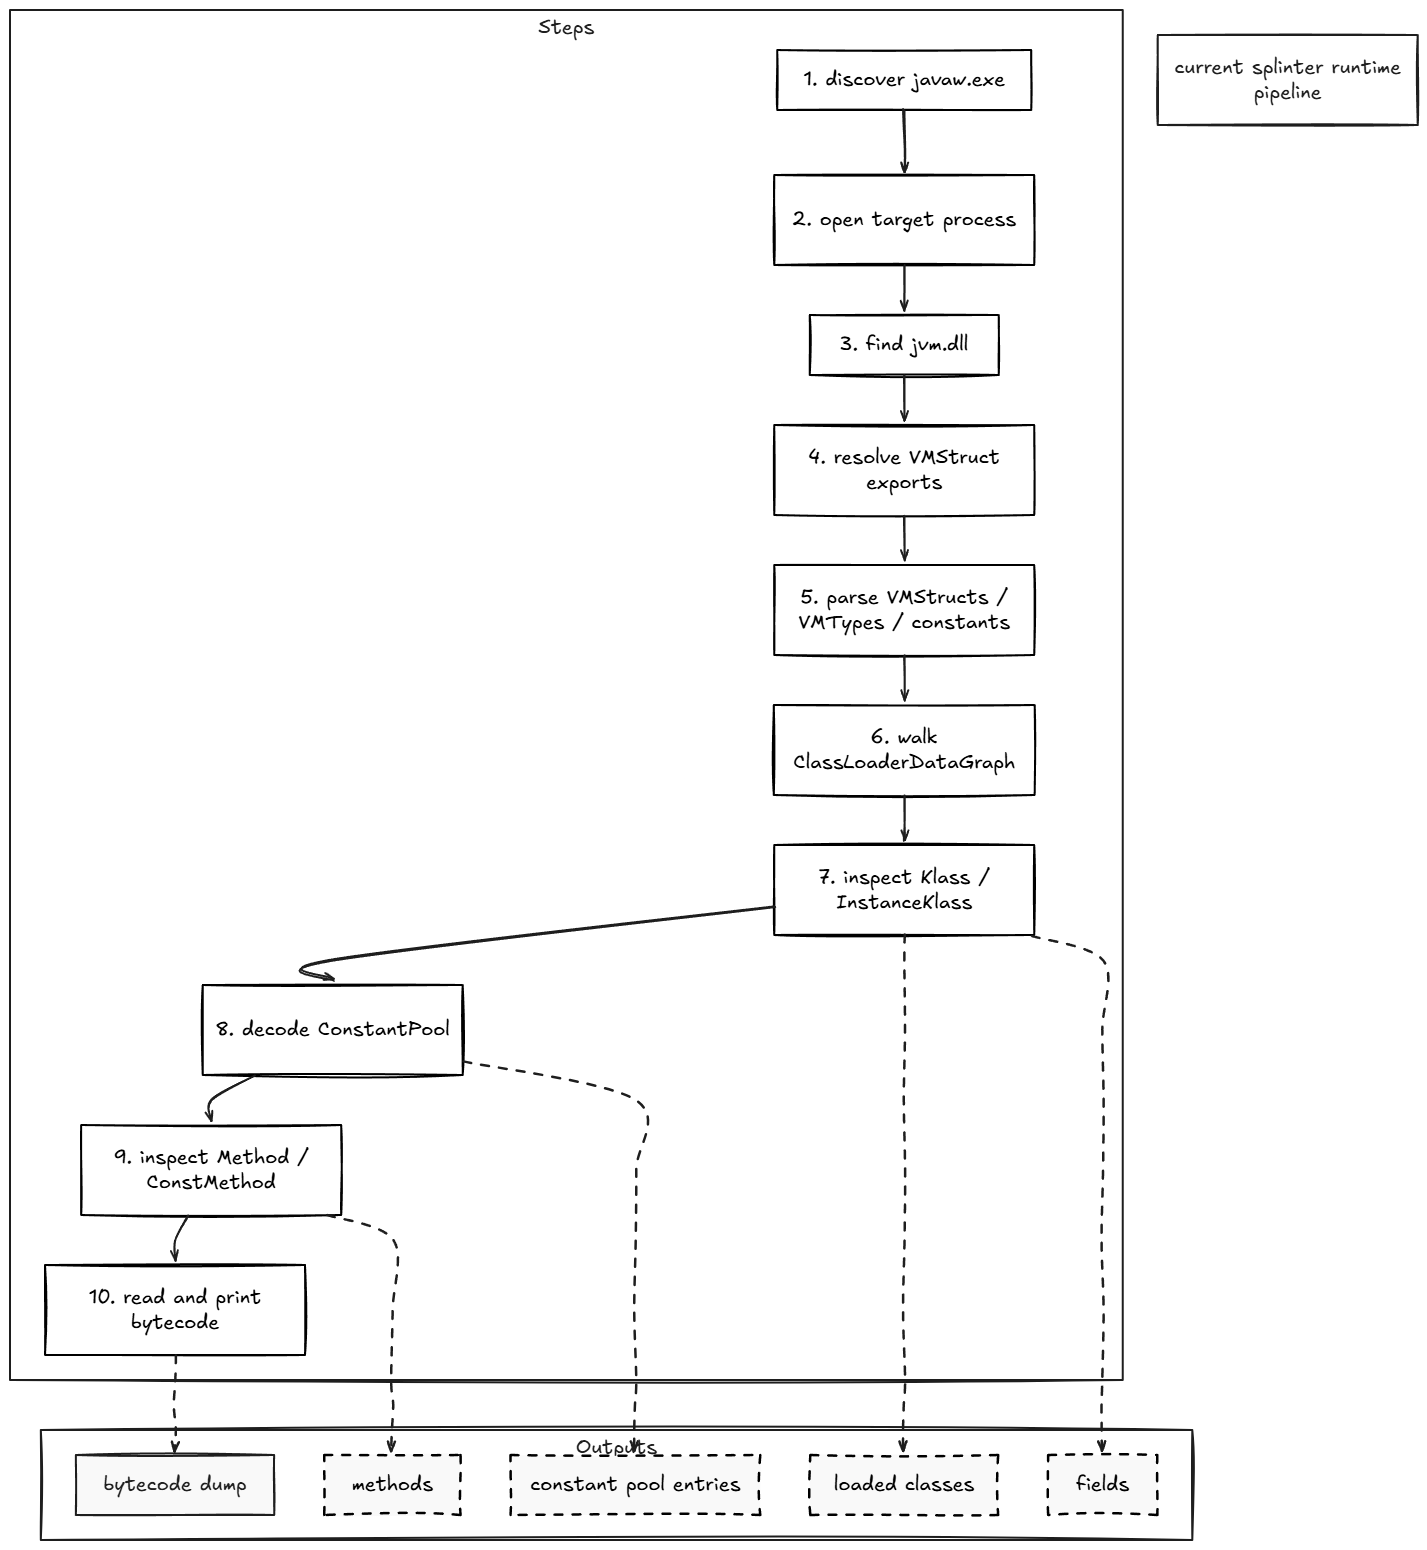
splinter current runtime pipeline

Estado actual

El código base actual es actualmente una base, pero sigue funcionando

A fecha de escribir esto (3/11/2026), splinter puede:

  • adjuntarse automáticamente a un proceso javaw.exe legible
  • localizar jvm.dll en el proceso objetivo
  • resolver las tablas VMStruct exportadas por HotSpot desde jvm.dll
  • analizar:
    • campos de VMStruct
    • VMTypes
    • constantes int de HotSpot
    • constantes long de HotSpot
  • listar klasses cargadas a través de ClassLoaderDataGraph
  • inspeccionar Klass e InstanceKlass
  • decodificar entradas del conjunto de constantes
  • decodificar flujos de campos de HotSpot desde InstanceKlass::_fieldinfo_stream
  • inspeccionar Method / ConstMethod
  • leer bytecodes en vivo
  • desensamblar bytecode con soporte de bytecode reescrito/en tiempo de ejecución de HotSpot

bytecode

Una de las partes más interesantes de splinter es que no utiliza bytecode en formato classfile, sino que utiliza instrucciones de bytecode en tiempo de ejecución del intérprete de HotSpot, que luego se le devuelven como referencias simbólicas a clases/métodos/campos.

Esto importa porque HotSpot tiende a reescribir algunas instrucciones en tiempo de ejecución. Actualmente estamos manejando:

  • índices codificados de invokedynamic
  • bytecodes rápidos de HotSpot como:
    • fast_iaccess_0
    • fast_igetfield
    • fast_aldc
    • invokehandle

splinter rewritten bytecode resolution

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    591
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    481
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    389
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    332
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    255
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    247

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →






