

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
apatchy — Framework de Fuzzing para Módulos en el Servidor Apache HTTPD | Kitploit

Herramientas/GitHubGitHub/0xbigshaq/apatchy
Análisis de VulnerabilidadesAnálisis de CódigoAnálisis Dinámico de Código (DAST)Seguridad WebFuzzing
GitHub0xbigshaq/apatchy

apatchy

Framework de Fuzzing para Módulos en el Servidor Apache HTTPD
Ver Repositorio
22553hace 5 mesesRevisado por Kitploit
Sitio web
Compartir
apatchy

    apatchy

    Un framework de fuzzing en proceso para Apache HTTPD

apatchy te permite fuzzear el pipeline completo de procesamiento de solicitudes HTTP de Apache - parseo, hooks, filtros, handlers - sin ninguna E/S de red. Reemplaza la capa de sockets de Apache con filtros de E/S personalizados, alimentando bytes en bruto directamente en las mismas rutas de código que manejan el tráfico HTTP real.
Características

  • Gestionar diferentes árboles de compilación (build-trees) y configuraciones
  • Generación de informes de cobertura
  • Introspección personalizada: análisis de árbol de llamadas LLVM
  • Gestor para: harness, mutadores proto
  • Triage de errores / reproducción de payloads
  • Perfilado (kcachegrind/qcachegrind) para analizar cuellos de botella en la lógica de tu harness y obtener un mejor rendimiento.
  • Toolchain personalizada para verificar dependencias
  • Compatibilidad con versiones antiguas de Apache
  • Sistema de reproducción de 1day
  • y más :D

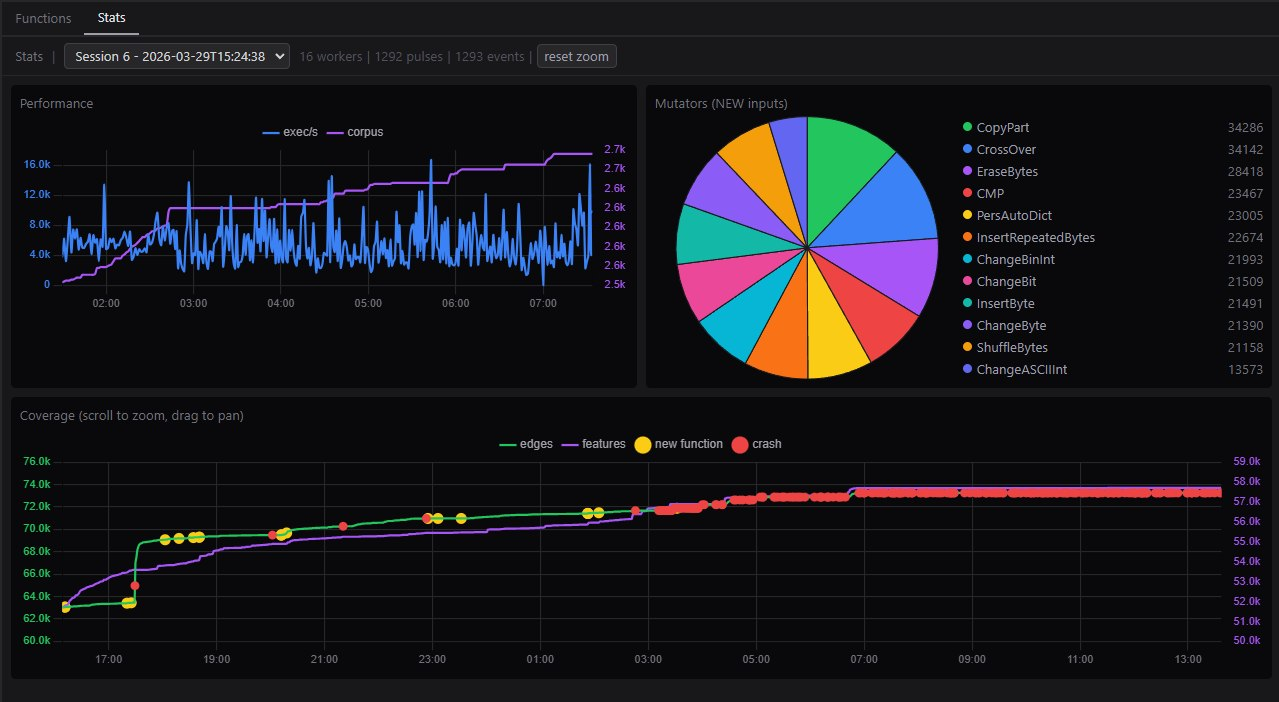
main-view

Inicio rápido

Se recomienda ejecutarlo en WSL2 y/o en un contenedor docker

docker build --build-arg UID=$(id -u) -t apatchy-dev .
docker run -it --rm -p 9000:9000 -v $(pwd):/repo apatchy-dev

luego ejecuta estos comandos en este orden:

# 1. activate environment
cd framework/
uv venv .venv
uv pip install --python .venv -e ".[all]"
source .venv/bin/activate

# 2. init setup (one-time setup)
apatchy setup check                            # verify dependencies
apatchy setup --force llvm --llvm-version 18   # install LLVM tools locally

# 3. download
apatchy download --version 2.4.65

# 4. configure (vanilla root tree)
apatchy configure --asan --ubsan --ubsan-ignorelist ./configs/ubsan.ignorelist

# 5. build vanilla tree (`--bear` for IDE navigation)
apatchy make --tree vanilla --bear

# 6. build libfuzzer branch (inherits sanitizers from root)
apatchy make --tree lf

# 7. setup for protobuf
apatchy setup lpm

# 8. list avail. harnesses
apatchy link --list-harnesses

# 9. link target harness
apatchy link --harness mod_fuzzy_proto_session --bear

# 10. fuzz
apatchy fuzz \
    --config configs/session-coverage.conf \
    --seed-dir fuzz-seeds/session/ \


# 11. build coverage branch and generate HTML cov report
apatchy make --tree cov
apatchy coverage report \
    --with-introspect \
    --config configs/session-coverage.conf \
    --harness mod_fuzzy_proto_session \
    --suppress configs/ubsan.supp

# 12. launch interactive gui w/ call-tree analysis
apatchy introspect \
    --entry session_crypto_decode,session_crypto_encode,session_crypto_init

Documentación

Nota: Esto todavía está en progreso/no está completo. Sé que la CLI necesita más atención.

  • La documentación está disponible en https://pwner.gg/apatchy/
  • Puedes generarla localmente con apatchy docs --serve

Licencia

Ver LICENSE.

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    530
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    479
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    319
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    294
  • 6

    opencti

    opencti-platform/opencti

    Plataforma abierta de inteligencia de amenazas cibernéticas

    266

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →






