
 ddudle/ctxdebug
Plataforma de ingeniería inversa impulsada por MCP que conecta WinDbg, IDA Pro y x64dbg con 160+ herramientas de depuración y análisis accesibles por IA.

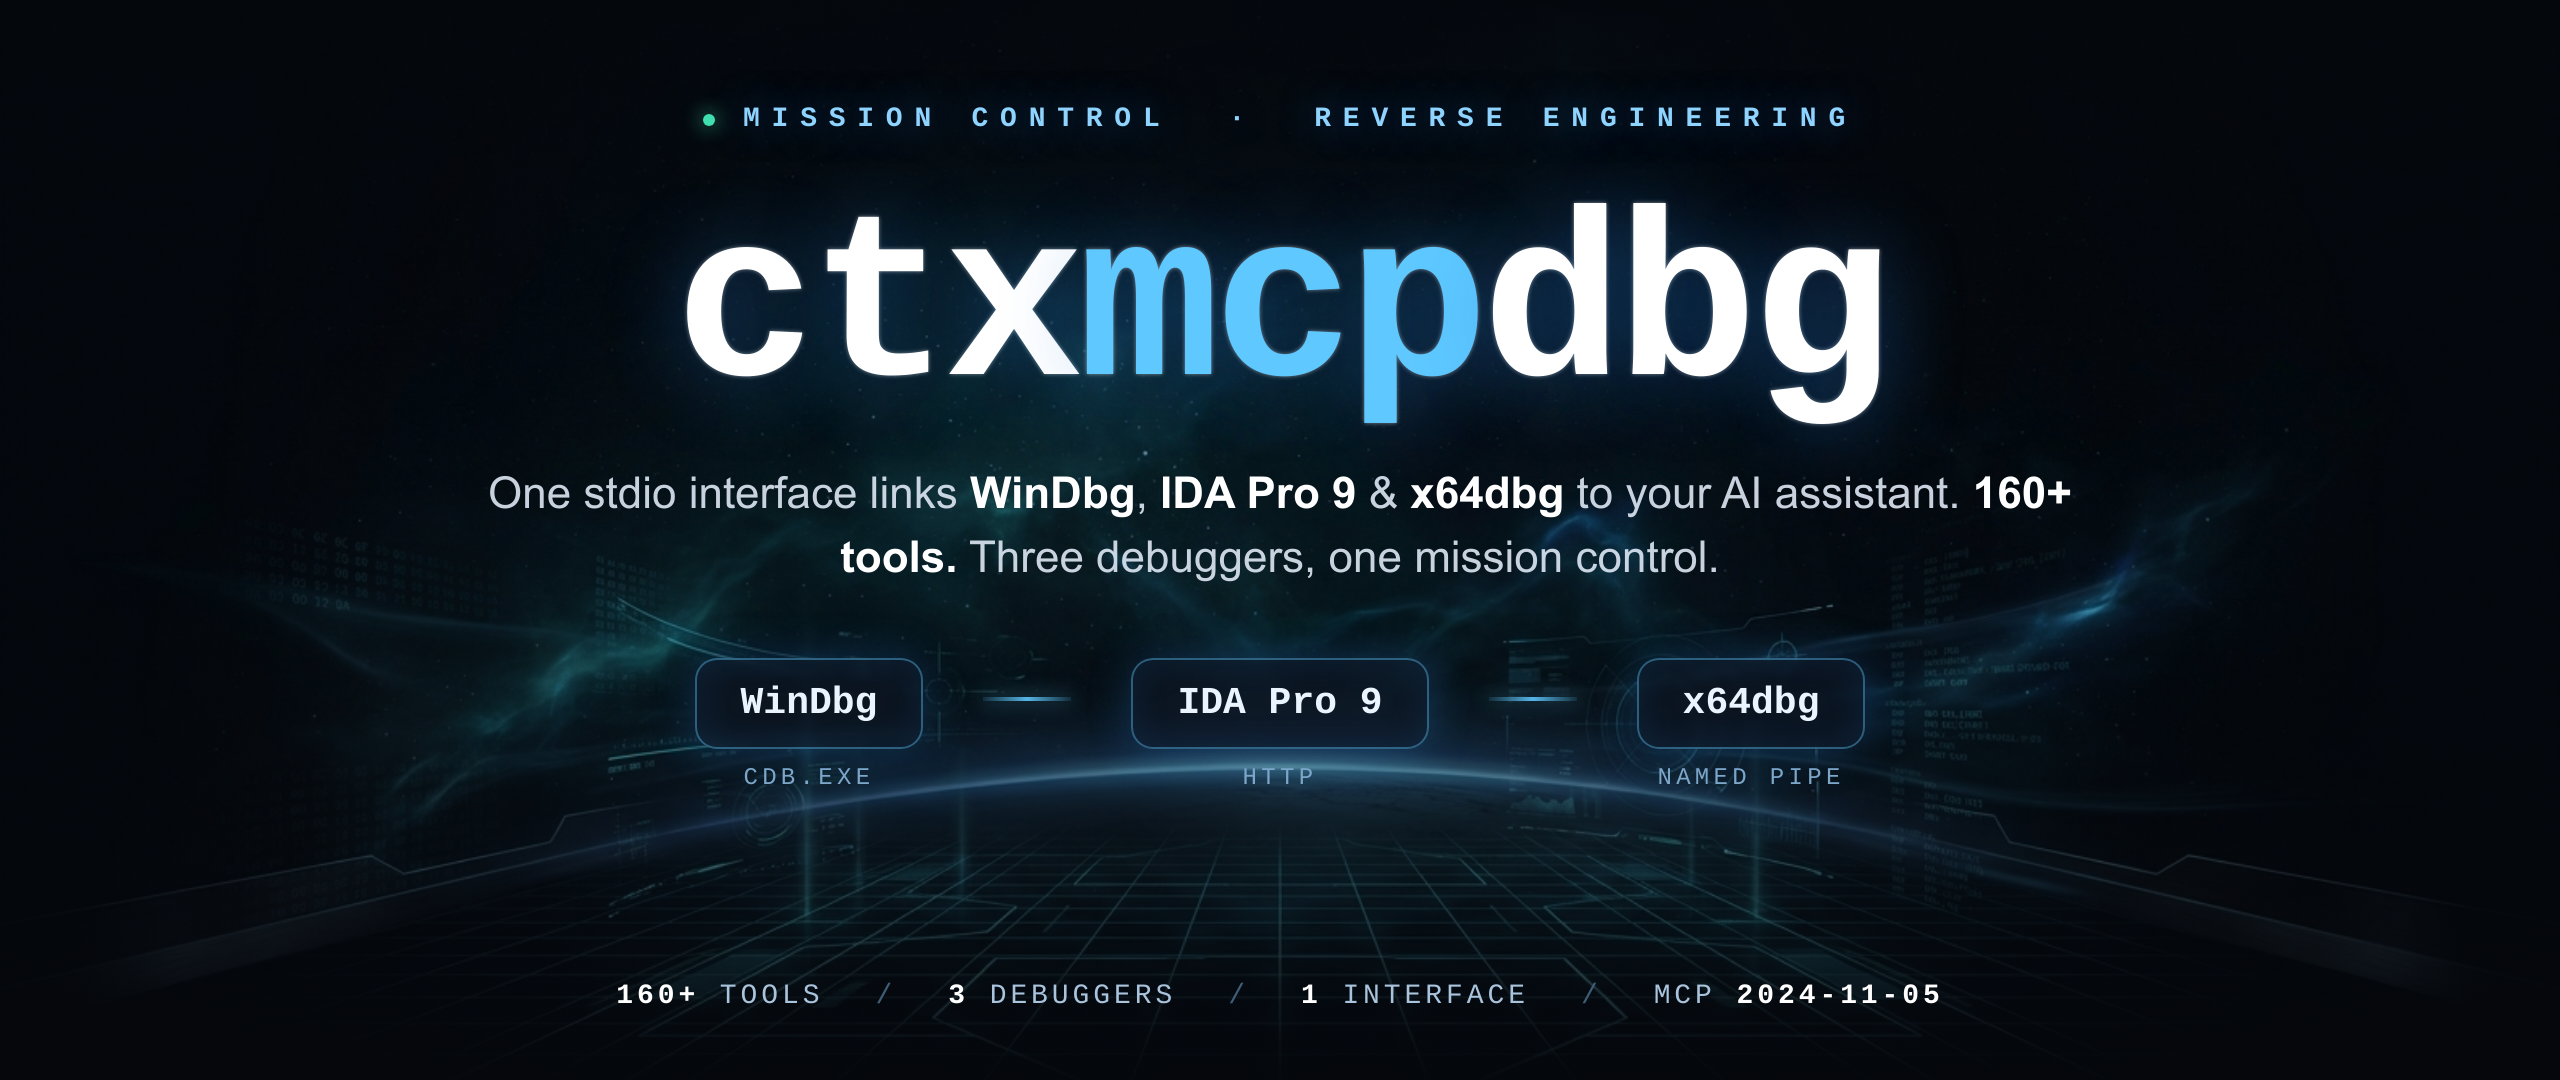
Servidores MCP para WinDbg, IDA Pro y x64dbg
Una interfaz stdio · Más de 160 herramientas · Tres depuradores, un cliente.

Inicio rápido · Arquitectura · Servidores · Flujos de trabajo · Reportar un problema
Sitio web · ctxdebug.xyz · Contacto · [email protected] · Estado · Alfa pública
Para ingeniería inversa autorizada, análisis de fallos e investigación de seguridad en sistemas que posee o tiene permiso para analizar.
ctxdebug es una plataforma MCP (Model Context Protocol) que conecta WinDbg, IDA Pro 9.x y x64dbg con asistentes de programación con IA. Úsela para análisis de volcados de fallos, revisión estática en IDA y depuración en vivo en x64dbg — sin copiar la salida entre ventanas.
Una interfaz stdio. Más de 160 herramientas. Tres depuradores, un cliente.
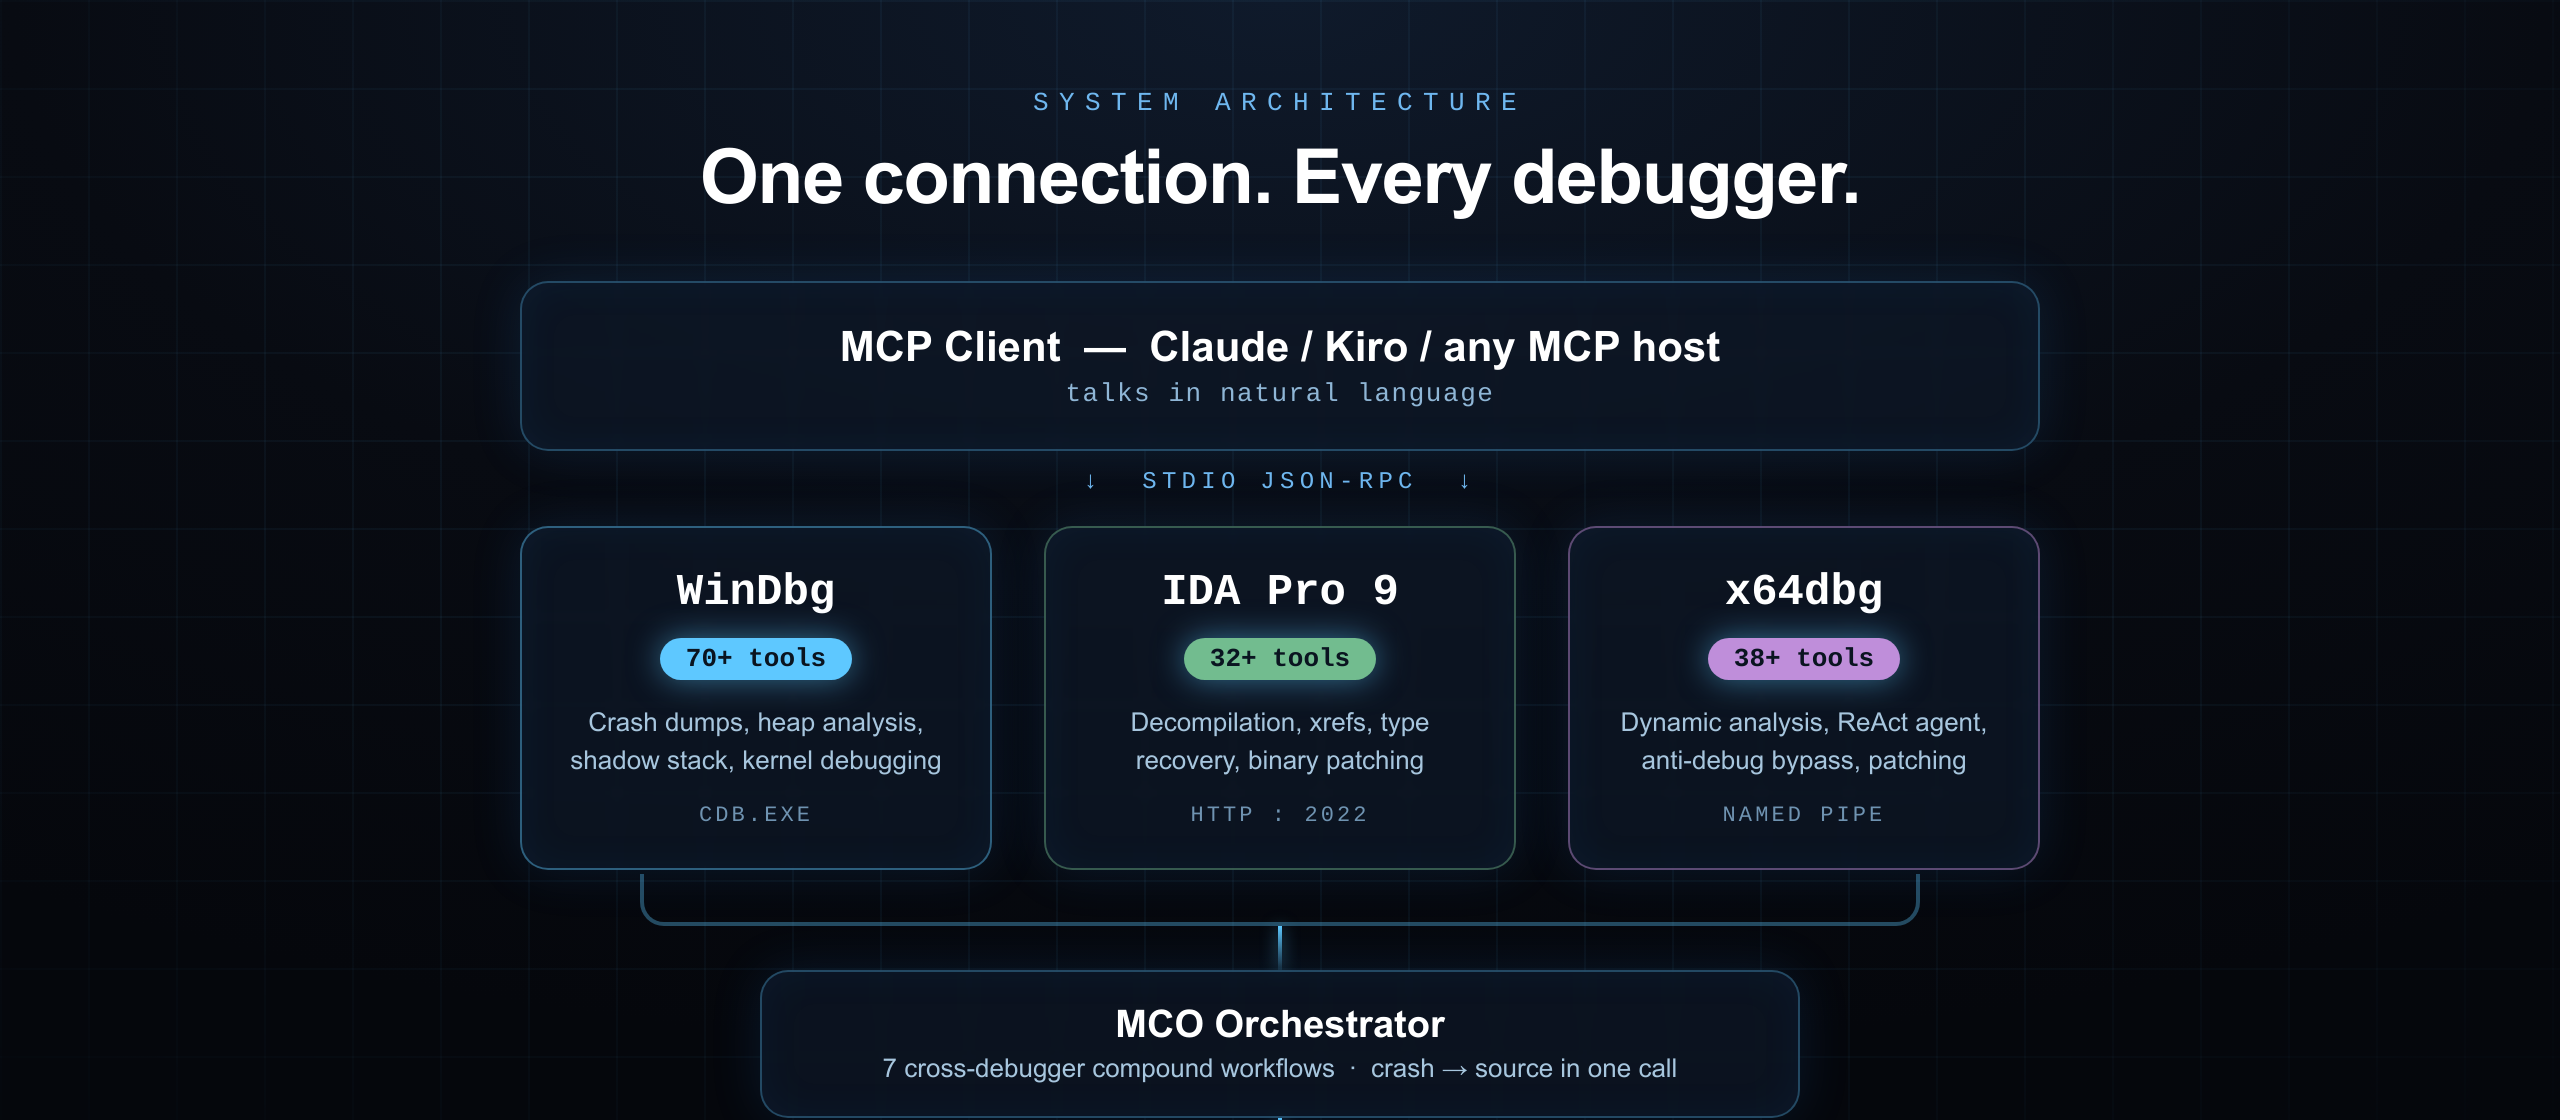
Cómo funciona. Cada depurador se expone como un servidor de herramientas MCP. Usted habla con Claude, Kiro o cualquier cliente compatible con MCP; el cliente llama a los depuradores. Sin copiar y pegar, sin correlación manual entre herramientas.
Ejemplo. Usted pregunta: "analiza este volcado de fallos y encuentra la causa raíz." ctxdebug abre el volcado en WinDbg, ejecuta
!analyze -v, toma la dirección de fallo, descompila la función en IDA Pro y devuelve un informe combinado con pseudocódigo y la cadena de llamadas.
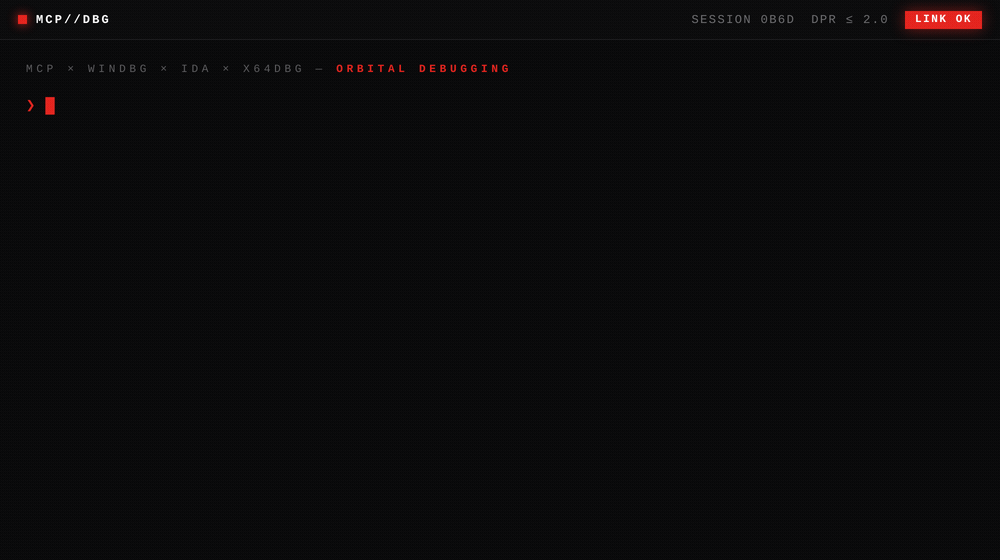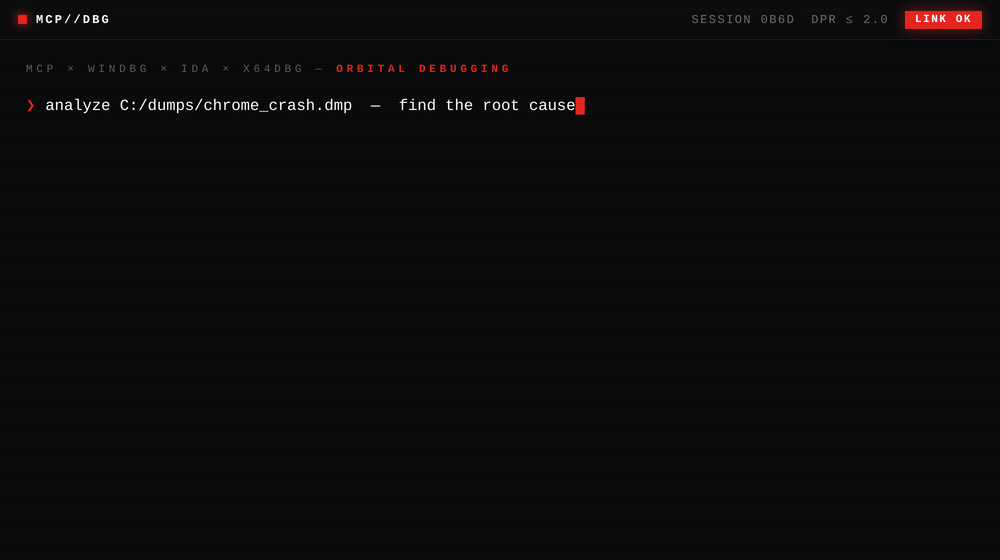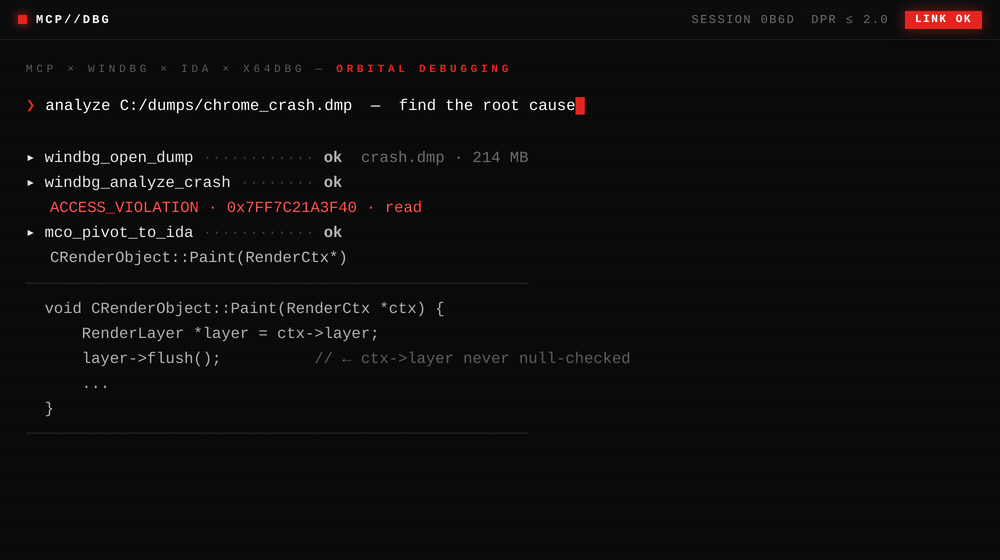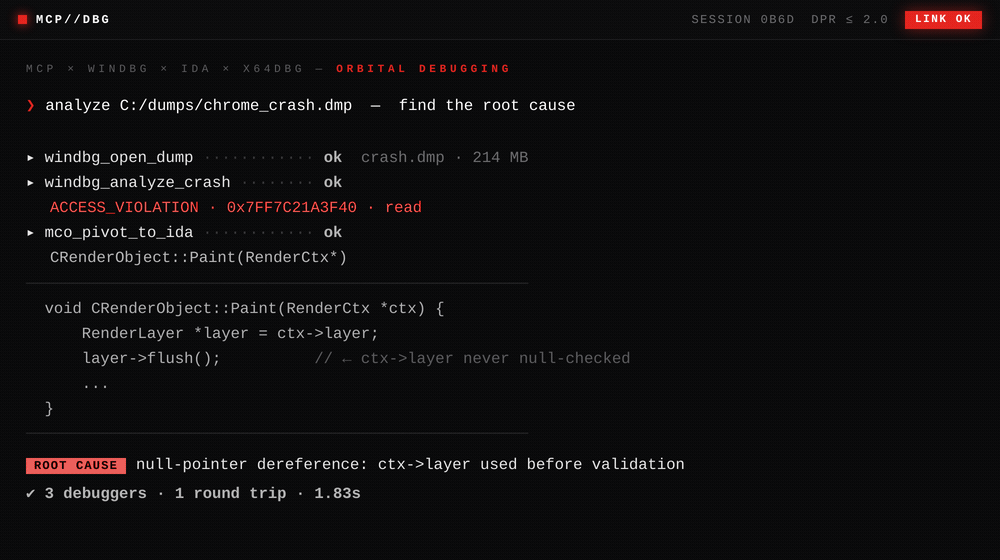
Un prompt → WinDbg abre el volcado, analiza el fallo, IDA descompila la función de fallo — informe combinado en ~1.8s.
git clone https://github.com/DdUdle/ctxdebug.git
cd ctxdebug
pip install -e .
Servidores individuales:
claude mcp add windbg       -- python windbg_mcp.py
claude mcp add ida          -- python ida_mcp.py
claude mcp add x64dbg       -- python -m agent --mcp
claude mcp add mco          -- python mco_orchestrator.py
claude mcp add mco-sessions -- python mco_sessions.py
O usa la puerta de enlace unificada: un servidor, todas las herramientas:
claude mcp add mco-gateway -- python mco_gateway.py
Consulta mcp_config_example.json para ver la configuración JSON completa con variables de entorno.
Una vez que un servidor esté registrado, pregunta a tu cliente de IA:
Open C:\dumps\crash.dmp, run a full crash analysis,
and decompile the function at the fault address.
El orquestador encadena windbg_open_dump → windbg_analyze_crash → mco_pivot_to_ida y devuelve pseudocódigo con la cadena de llamadores.
| Capacidad | Qué hace |
|---|---|
| Control del depurador en vivo | Ejecutar, pausar, avanzar paso a paso e inspeccionar un proceso a través de x64dbg. Establecer puntos de interrupción en grupos de API (memory, network, crypto) en lugar de una dirección a la vez. |
| Pivote entre depuradores | Tomar una dirección de un volcado de fallos de WinDbg y abrirla en IDA Pro para descompilación, llamadores y llamados en una sola llamada de herramienta. |
| Análisis orientado a objetivos | El servidor x64dbg incluye un agente ReAct opcional (agent_analyze) que planifica objetivos de varios pasos — por ejemplo, encontrar un bucle de desempaquetado o listar comprobaciones anti-análisis — encadenando llamadas de herramientas. Funciona con Claude, Groq, Ollama local o solo heurísticas. |
| Notas persistentes | El agente almacena firmas de empaquetadores, patrones anti-análisis y notas de sesiones anteriores, y puede recuperarlas en nuevos objetivos. |
| Grabación de sesiones | Las llamadas de herramientas pueden registrarse en SQLite con búsqueda de texto completo (FTS5). Reproducir una línea de tiempo, comparar dos sesiones o exportar un informe en Markdown. |
| Reconocimiento anti-análisis | Combina un escaneo estático (importaciones/patrones de IDA) y un escaneo dinámico (PEB/RDTSC de x64dbg) en un solo informe. Parches de laboratorio opcionales (indicadores del PEB, ediciones de instrucciones) para muestras que esté autorizado a analizar. |
2024-11-05)localhost:2022, autodescubre el endpoint entre 6 candidatosX64A + longitud uint32 + relleno de 8 bytes + JSON)| Servidor | Archivo | Qué hace | Herramientas |
|---|---|---|---|
windbg | windbg_mcp.py | Volcados de fallos, análisis de heap, shadow stack, depuración de kernel | 70+ |
ida | ida_mcp.py | Descompilación, xrefs, recuperación de tipos, parcheo de binarios | 32+ |
x64dbg | agent/ | Análisis dinámico, agente ReAct, inspección y parcheo de memoria | 38+ |
mco | mco_orchestrator.py | Flujos de trabajo compuestos entre depuradores | 7 |
mco-sessions | mco_sessions.py | Grabación de sesiones, búsqueda FTS, exportación a Markdown | 13 |
mco-gateway | mco_gateway.py | Proxy unificado — todos los servidores a través de una sola conexión | todos |
Requiere cdb.exe del Windows SDK. Ruta predeterminada:
C:\Program Files (x86)\Windows Kits\10\Debuggers\x64\cdb.exe
Establece WINDBG_MCP_CDB si tu ruta difiere. No se necesita un prelanzamiento — las herramientas abren volcados o se adjuntan bajo demanda.
Abre IDA Pro 9.x con un binario cargado.
En la consola de Python, ejecuta:
exec(open(r'path\to\ctxdebug\ida_server_plugin.py').read())
