
 #1
Herramientas para analizar el comportamiento de las aplicaciones durante la ejecución para encontrar vulnerabilidades de seguridad.
Recomendado por Kitploit
 cobbr/elite
Elite es el componente del lado del cliente del proyecto Covenant. Covenant es un framework de comando y control para .NET que tiene como objetivo…
 cornerpirate/java-stager
Un PoC Java Stager que puede descargar, compilar y ejecutar un archivo Java en memoria.
 dobin/burpsentinel
GUI Burp Plugin para facilitar el descubrimiento de vulnerabilidades de seguridad en aplicaciones web
 advdebug/brovan
Emulador de binarios x86_64 en modo usuario para análisis de malware e ingeniería inversa. Soporta PE, ELF, volcados de memoria y binarios sin…
 we5ter/flerken
Una solución para la detección de comandos ofuscados multiplataforma presentada en CIS2019 China. 动静态Bash/CMD/PowerShell命令混淆检测框架 - CIS 2019大会
 lauriewired/artful
La biblioteca ARTful para modificar dinámicamente el Android Runtime
 ch0pin/rdx
A native APK and DEX decompiler written in Rust
 nalen98/ghidraemu
Emulador nativo de Pcode
 nccgroup/dibf
Bruteforcer de ioctl de Windows NT y fuzzer modular
 rbmm/ntdetours
Implementación de Detours (x64/x86) que utiliza solo la importación de ntdll
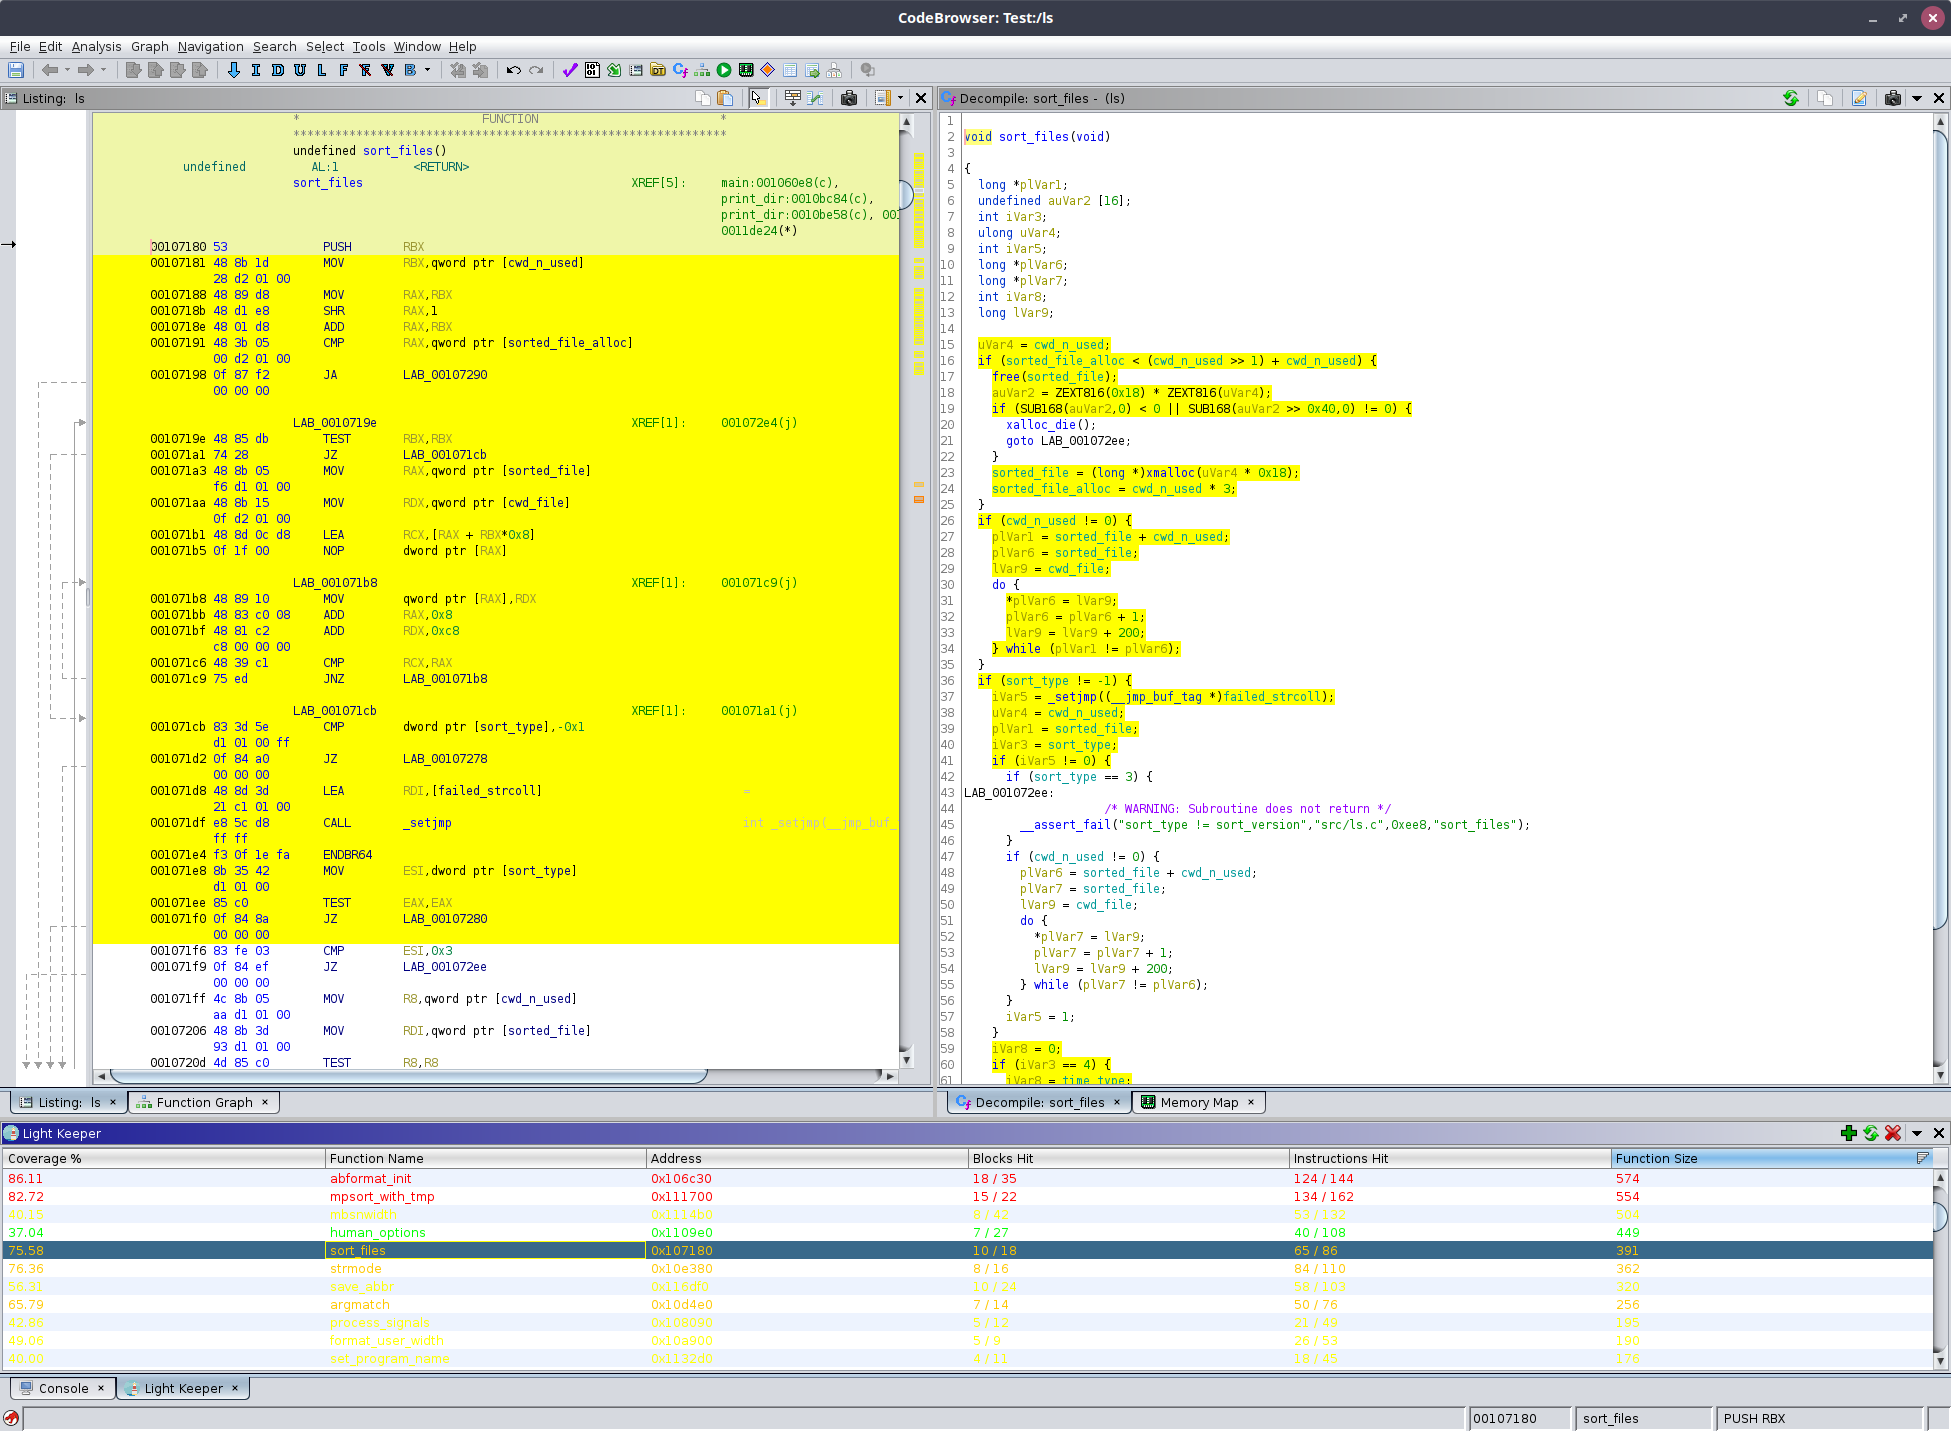 worksbutnottested/lightkeeper
Mapea datos de cobertura de ejecución sobre el desensamblado de Ghidra para resaltar rutas de código visitadas y acelerar los flujos de trabajo de…
 r00tkitsmm/pishi
Pishi es una herramienta de cobertura de código como kcov para macOS.
 jpiechowka/jenkins-cve-2016-0792
Exploit para la vulnerabilidad de serialización de Jenkins - CVE-2016-0792
 robertdfrench/ifuncd-up
GNU IFUNC es el verdadero culpable detrás de CVE-2024-3094
 tca-iscas/cooper-ndss-2022
Una herramienta para probar eficazmente la capa de enlace de los lenguajes de scripting
 dougwithseismic/dezlock-dump
Herramienta de extracción de esquema de tiempo de ejecución + RTTI para Deadlock, CS2, Dota y otros (Source 2). No se requiere source2gen.
 binsec/xyntia
Xyntia, el desofuscador de caja negra
 1rhino2/fnprint
Compara funciones en binarios por lo que hacen, no por cómo se ven sus bytes. Fingerprinting conductual de funciones mediante microejecución.








