
 #1
Herramientas para analizar el comportamiento de las aplicaciones durante la ejecución para encontrar vulnerabilidades de seguridad.
Recomendado por Kitploit
 google/buzzer
Toolchain de fuzzing eBPF para generar programas eBPF aleatorios y validar el comportamiento del verificador/tiempo de ejecución del kernel. Admite…
 dolevf/graphql-cop
Utilidad ligera de Python para auditoría de seguridad automatizada de APIs GraphQL. Detecta configuraciones incorrectas, fugas de información y…
 skylined/bugid
Detecta, analiza e identifica de forma única los bloqueos en aplicaciones de Windows.
 rogerorr/nttrace
Un programa similar a strace para la API 'nativa' de Windows
 awslabs/snapchange
Fuzzing ligero de una instantánea de memoria mediante KVM
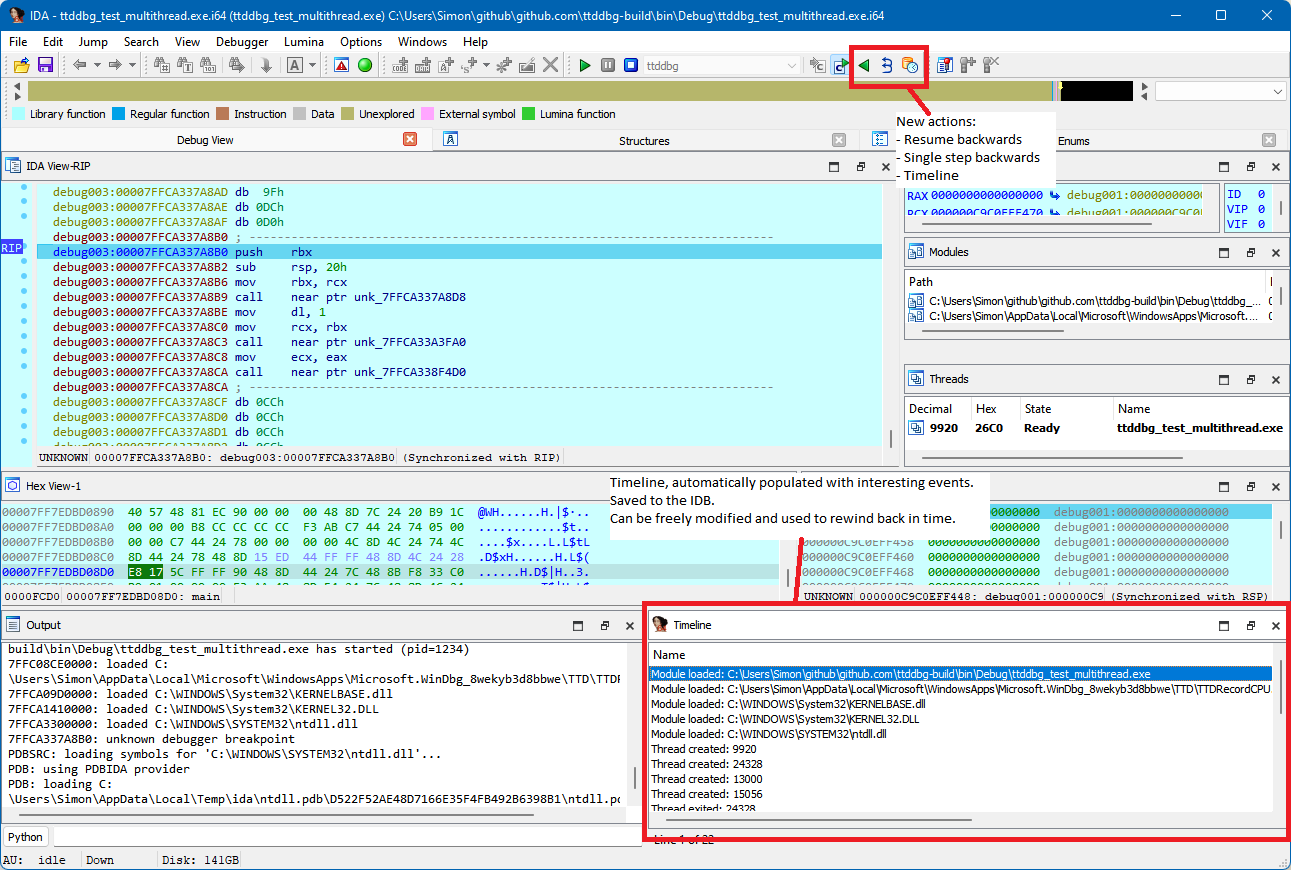 airbus-cert/ttddbg
Complemento de depuración de viaje en el tiempo para IDA
 void-stack/vmunprotect.dumper
VMUnprotect.Dumper puede desproteger dinámicamente ensamblados protegidos con VMProtect.
 elyelysiox/recaptcha
Documentación e ingeniería inversa de reCAPTCHA
 hackmanit/tinja
TInjA es una herramienta CLI para probar páginas web en busca de vulnerabilidades de inyección de plantillas y es compatible con 44 de los motores de…
 mandiant/strace
Una reimplementación de DTrace en Windows
 lifting-bits/sleigh
Compilación CMake de la biblioteca de especificaciones del procesador SLEIGH de Ghidra, que proporciona motores independientes de desensamblado y…
 mynameismeerkat/pyretic
pyREtic es un framework extensible para ingeniería inversa de bytecode de Python 2.x en memoria.
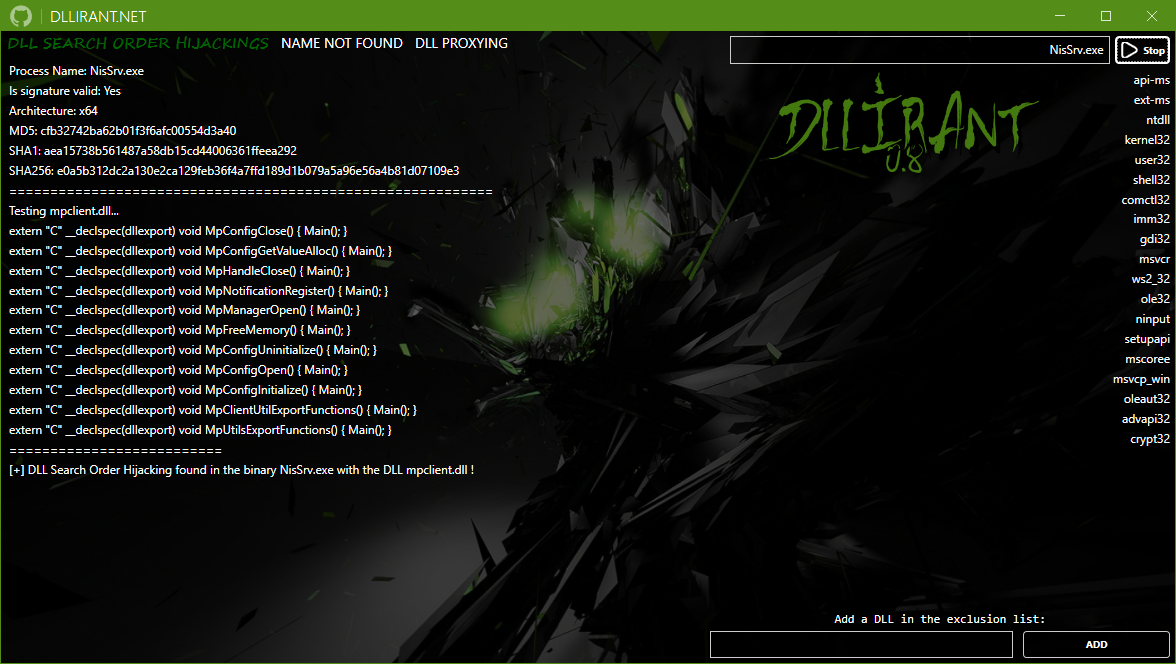 redteamsocietegenerale/dllirant
DLLirant es una herramienta para automatizar las investigaciones de secuestro de DLL en un binario específico.
 atomdrift-project/scan
Detección de malware 0-day para binarios, código fuente y scripts (que no es una porquería)
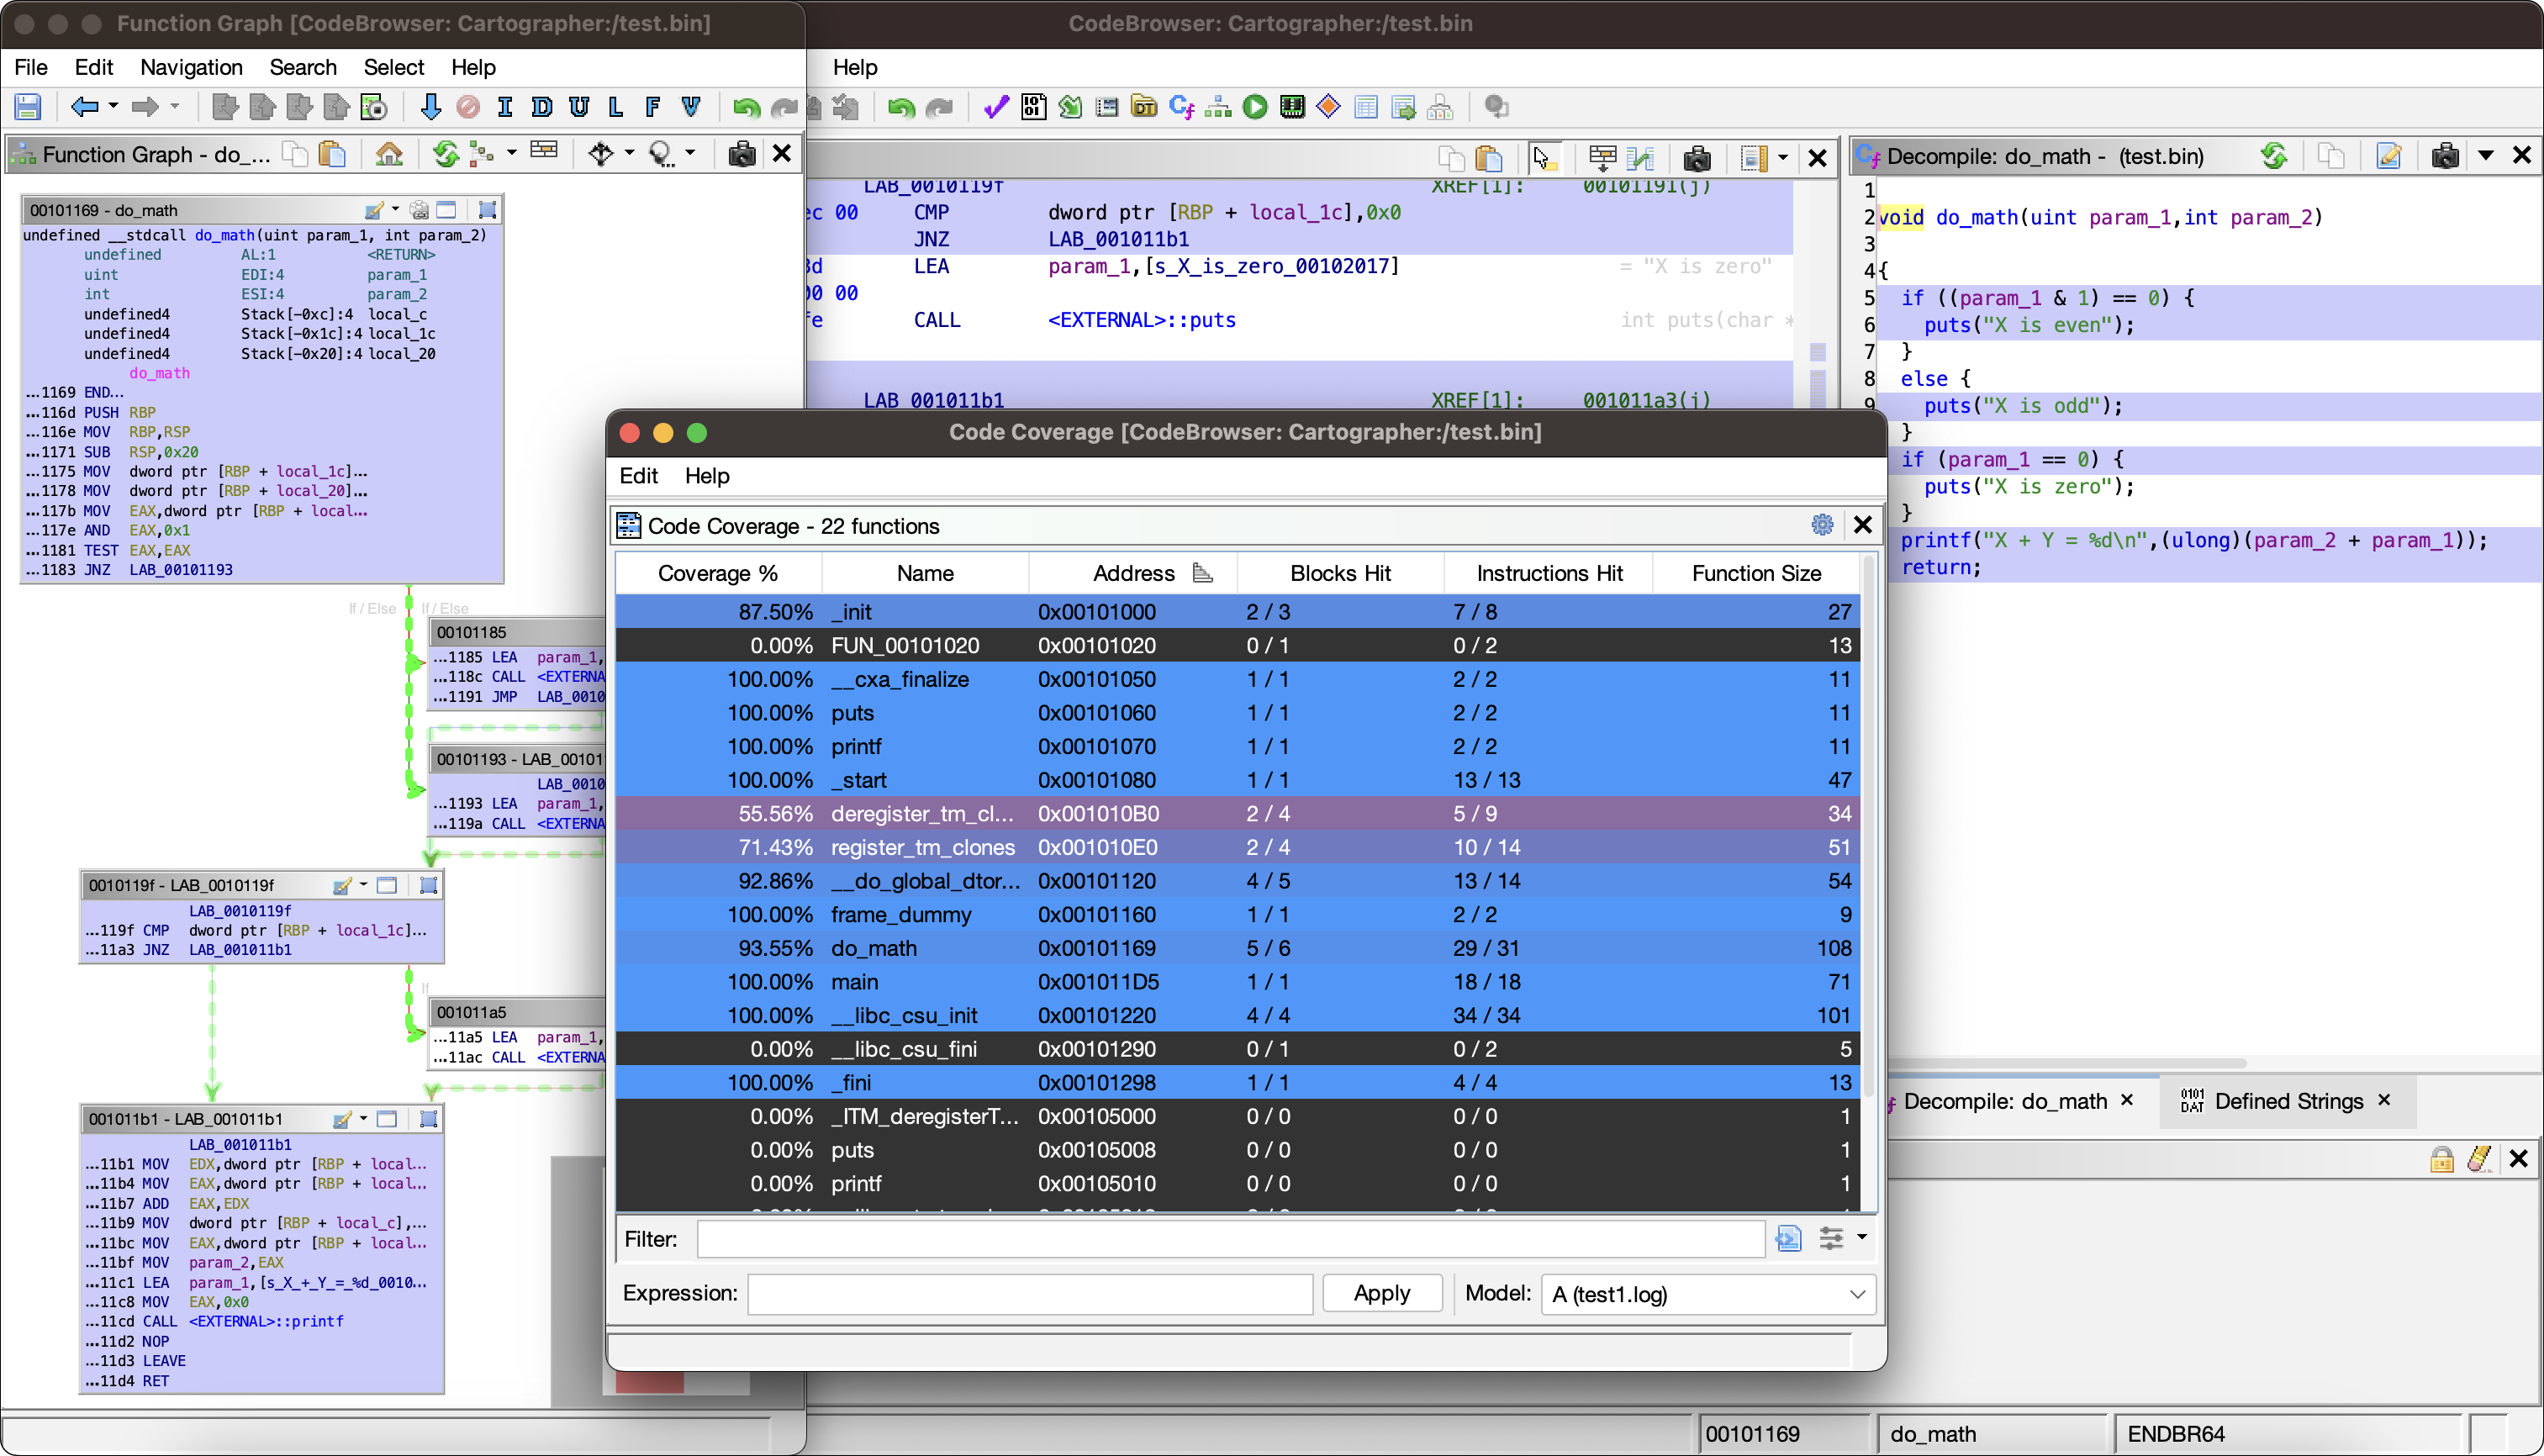 nccgroup/cartographer
Plugin de exploración de cobertura de código para Ghidra
 pietroborrello/customprocessingunit
El primer marco de análisis para microcódigo de CPU
 symbioticsec/hermes-decomp
Un potente descompilador que te permite hacer ingeniería inversa en aplicaciones móviles React Native convirtiendo sus archivos de bytecode Hermes…
 hugsy/windbg_js_scripts
Juguetes scripts para jugar con la API JS de WinDbg








