Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Brovan — Emulador de binarios x86_64 en modo usuario para análisis de malware e ingeniería inversa. Soporta PE, ELF, volcados de memoria y binarios sin formato con rastreo de llamadas al sistema, volcado de red y depuración interactiva en un entorno aislado. | Kitploit
Herramientas/GitHubGitHub/advdebug/brovan
Análisis Dinámico (Sandboxing)Análisis Dinámico de Código (DAST)Ingeniería InversaDepuradoresAnálisis de MalwareAnálisis de Binarios
GitHubadvdebug/brovan

Brovan

Emulador de binarios x86_64 en modo usuario para análisis de malware e ingeniería inversa. Soporta PE, ELF, volcados de memoria y binarios sin formato con rastreo de llamadas al sistema, volcado de red y depuración interactiva en un entorno aislado.

Ver Repositorio
1551150hace 16h 31mRevisado por Kitploit
Compartir
Brovan banner


.NET Language License

Un emulador de binarios x86_64 en modo usuario para inspeccionar programas, rastrear llamadas al sistema y ejecutar software no confiable de forma segura.

¿Qué es Brovan?

Brovan es un emulador x86_64 interactivo que te da control total sobre cómo se ejecutan los programas. Puede utilizarse para hacer ingeniería inversa de binarios, rastrear llamadas a la API y al sistema, capturar tráfico de red o ejecutar software en un entorno aislado sin ejecutarlo directamente en la CPU del host.

Está diseñado para admitir la mayor cantidad de software posible, a la vez que sigue siendo una opción segura, eficiente y de alto rendimiento para ejecutar software de Windows y Linux en Windows, Linux y Android. Brovan aún está en desarrollo temprano, por lo que todavía no es completamente maduro ni confiable.

Backends compatibles:

  • Unicorn Engine para emulación multiplataforma
  • WHP (Windows Hypervisor Platform) para aceleración por hardware en Windows
  • KVM (Kernel-based Virtual Machine) para aceleración por hardware en Linux

Características principales

CARGA MULTIFORMATO

Carga y ejecuta binarios directamente dentro del emulador sin instalación en el host.

PE   ELF   Memory Dumps   Raw Shellcode

CAPA GRÁFICA BROVVULK

Subsistema personalizado de traducción a Vulkan que gestiona llamadas DXVK y el renderizado de juegos.

DXVK   DirectX   Vulkan Surface

RASTREO DE SYSCALLS Y API

Inspecciona la ejecución en vivo para ver qué funciones, DLLs y llamadas al kernel accede el programa.

Kernel Syscalls   Symbol Resolving   Loaded DLLs

VOLCADO DE RED

Intercepta el tráfico de sockets del invitado y exporta la actividad de red para el análisis de payloads.

Socket Intercept   PCAP Capture   Traffic Analysis

Vistas previas y demos

Juegos y gráficos (Brovvulk)

Brovan puede renderizar aplicaciones gráficas del invitado a través de su subsistema de traducción Brovvulk (Brovan<->Vulkan). Aquí hay un juego de ejemplo que tenía (Deltarune), pero puede funcionar con muchos otros juegos:
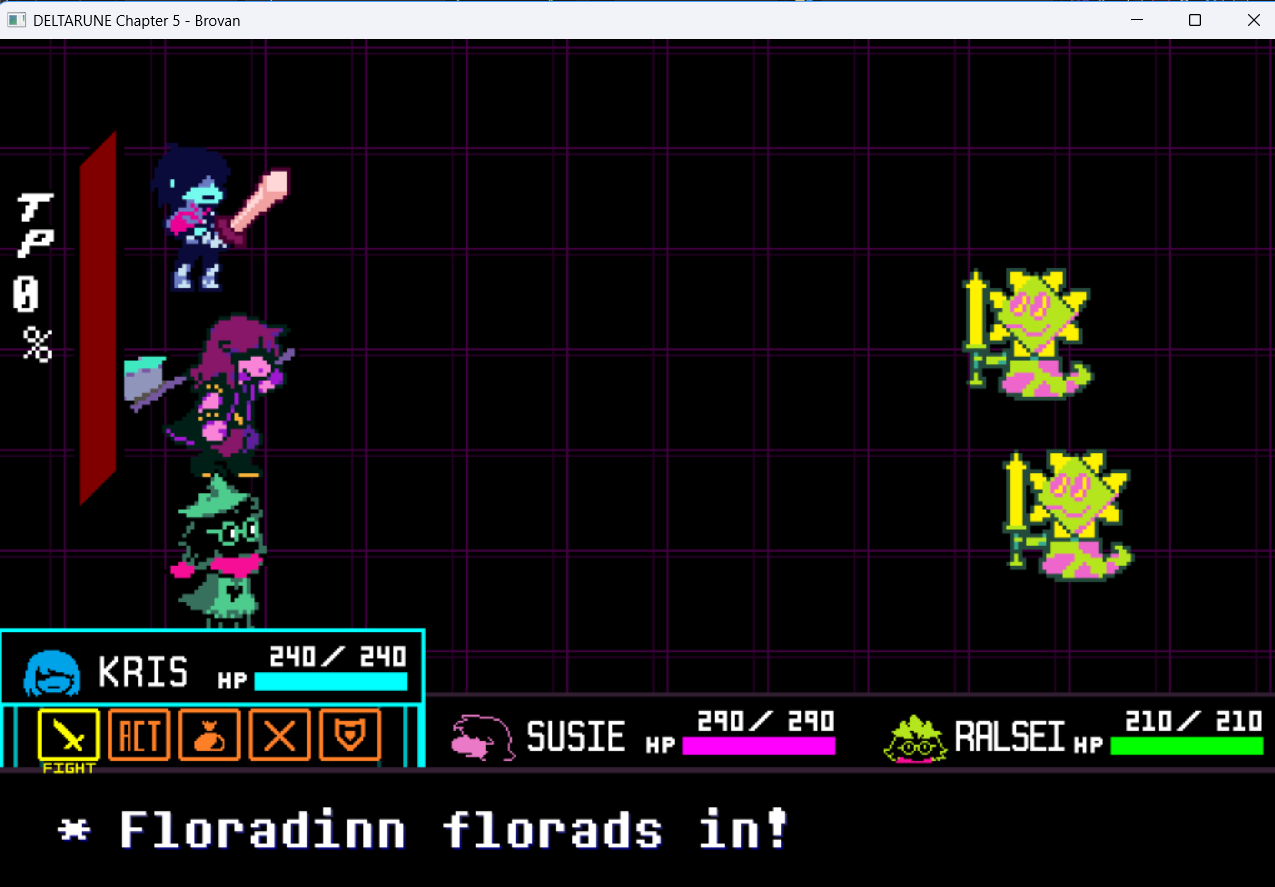
Deltarune ejecutándose en Brovan

Puesta en marcha de Deltarune

  • Renderizado de superficie Vulkan mediante Brovvulk
  • Integración de ventana del host con reconocimiento de DPI
  • Aceleración WHP para una experiencia de juego más fluida

Ejecución y rastreo de binarios

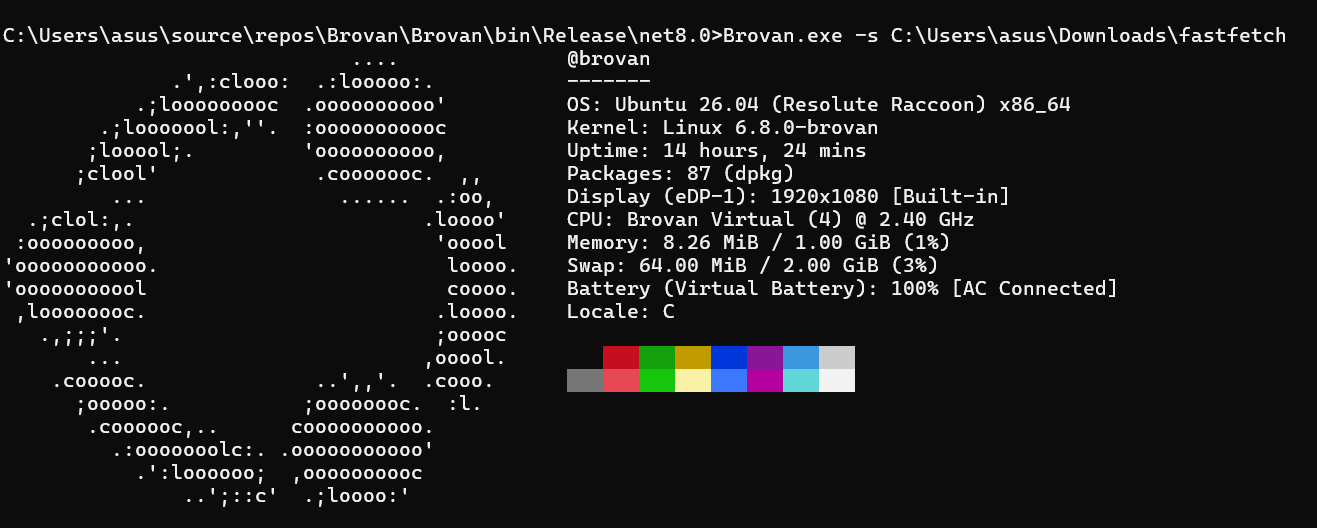
Ejecución multiplataforma de Linux
ELF de Linux en Windows
Ejecutando fastfetch de forma multiplataforma
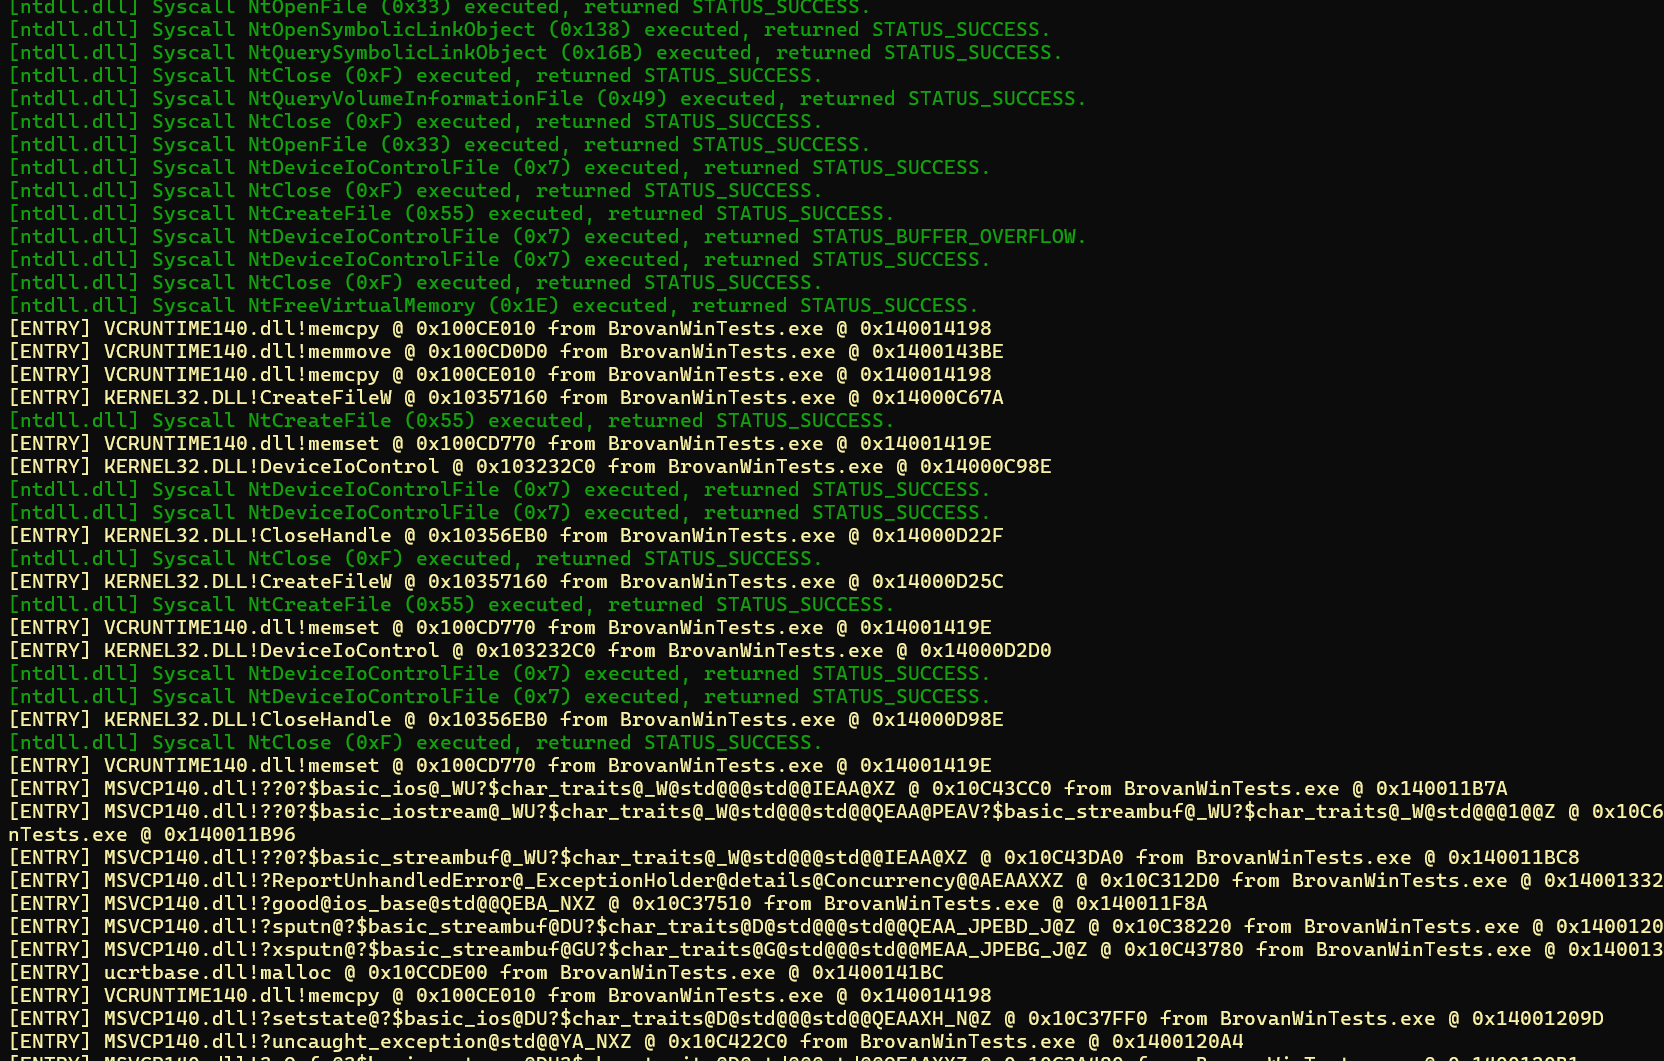
Registro de trazado de llamadas al sistema
Trazado de llamadas al sistema
Registros en vivo de llamadas a la API y símbolos dinámicos
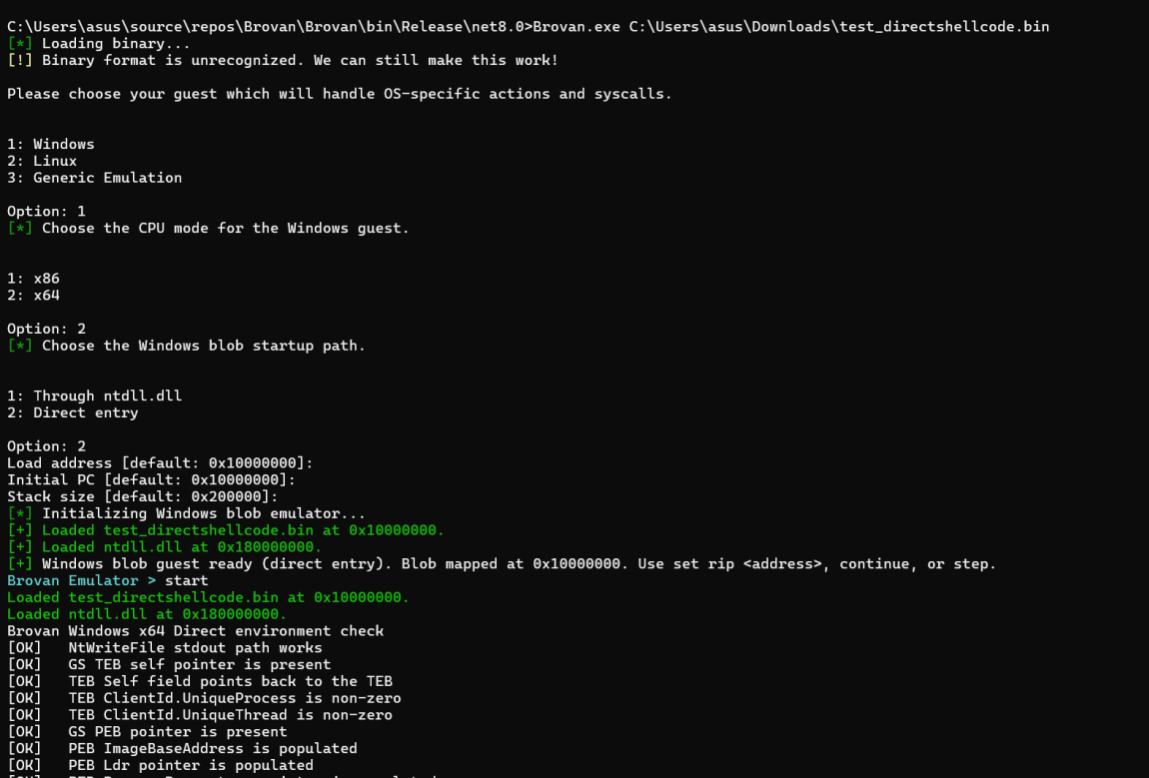
Ejecución de binarios en bruto
Binarios en bruto
Ejecutando shellcode y volcados de memoria

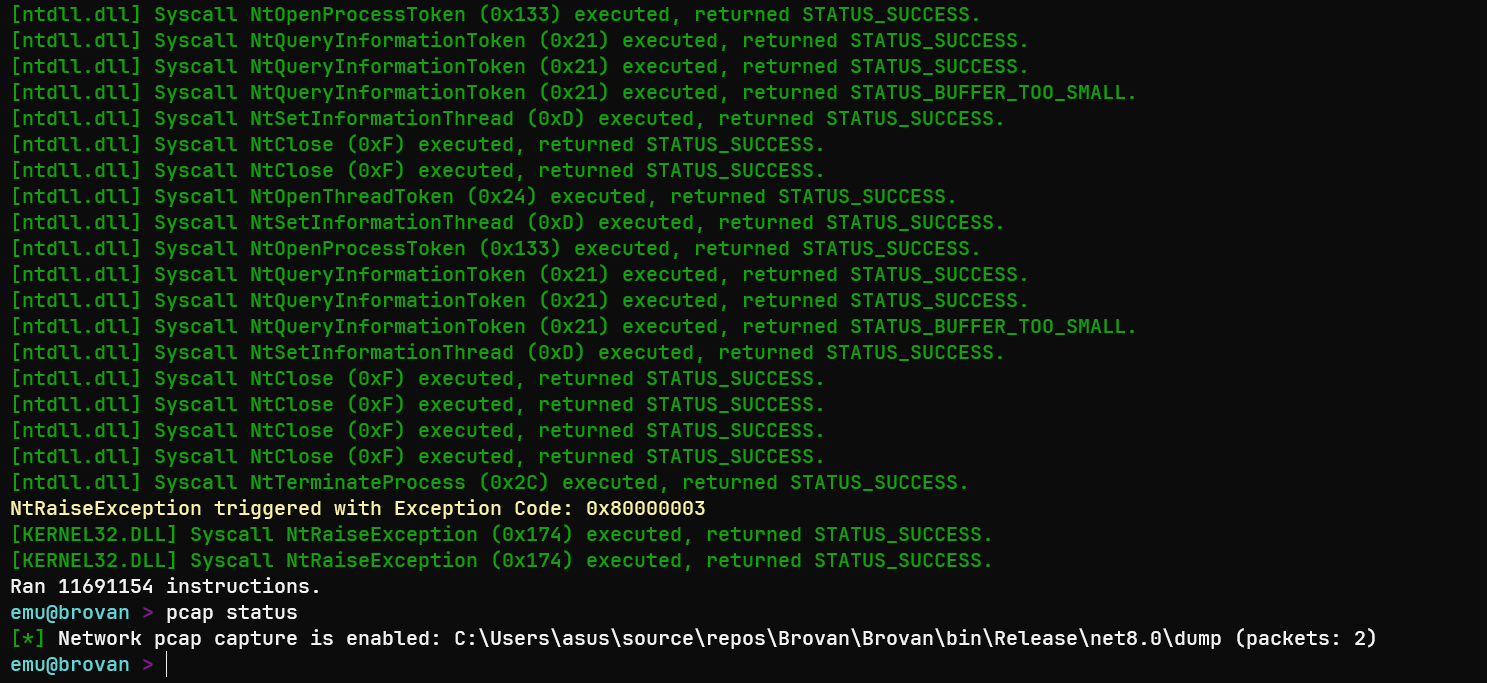
Inspección de red

Volcado de red
Captura de red
Interceptando lecturas y escrituras de sockets del invitado
Visor de tráfico
Analizador de tráfico
Visualizando PCAPs y payloads volcados

Documentación y Wiki

Consulta la Wiki de GitHub para:

  • Compilar desde el código fuente
  • Detalles de la arquitectura
  • Referencia de comandos y guías de uso
  • Preguntas frecuentes

[!WARNING] Es posible que la página de Releases no siempre tenga los últimos cambios.
Para obtener la versión más actualizada, compila desde el código fuente en su lugar o usa la última compilación de GitHub Actions

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    576
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    388
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    330
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    255
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    247

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →