
 #2
Herramientas para observar el comportamiento del malware en entornos aislados para entender sus acciones e impacto.
Recomendado por Kitploit

 agent-hellboy/ltm
ltm es un depurador de historial de máquina para Linux. Registra metadatos de procesos, archivos, red, memoria y E/S de bloque a través de eBPF,…
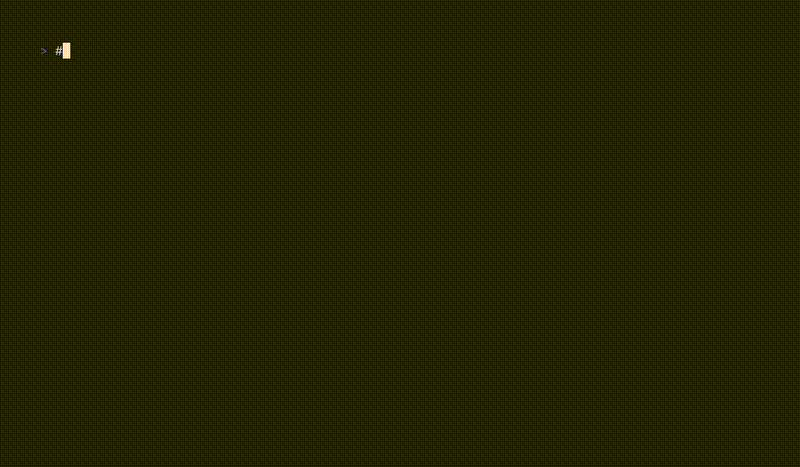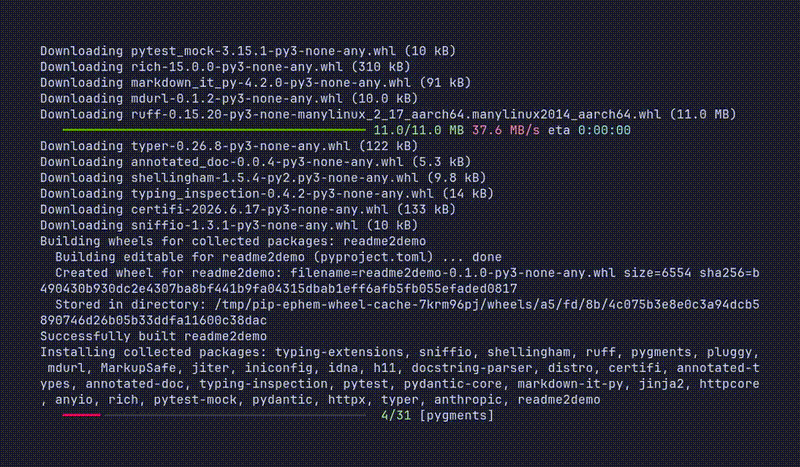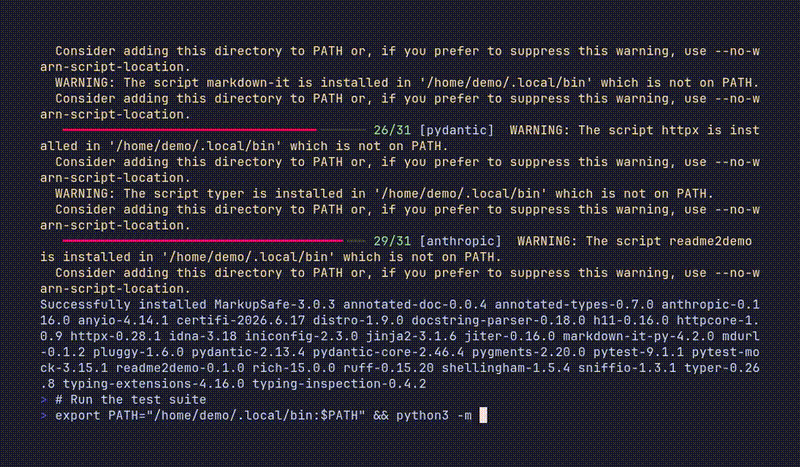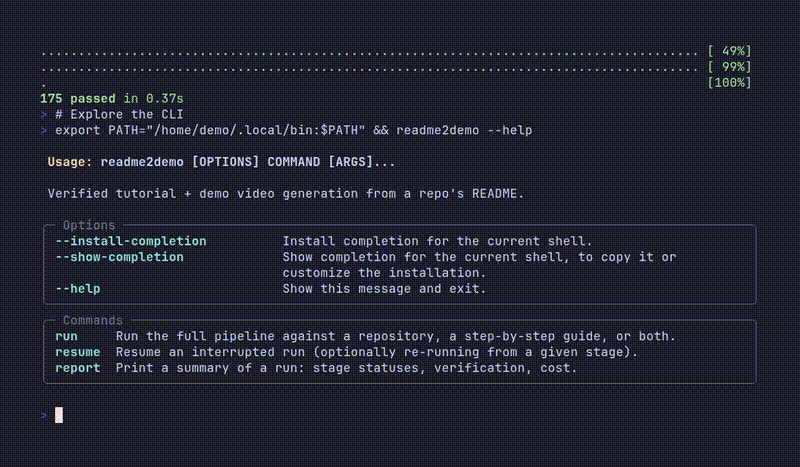 alphacrack/readme2demo
Tutoriales verificados y videos de demostración de tu README. Un agente de IA lo ejecuta en un sandbox Docker reforzado y lo reproduce en un…
 bcoles/rootkit-signal-hunter
Detecta rootkits de Linux que utilizan señales para elevar los privilegios de los procesos.

 purpleteam-labs/purpleteam-s2-containers
Contenedores de etapa dos
 abraxas/cve-2026-19445-sni-uaf
Prueba de concepto de laboratorio para CVE-2026-19445, un use-after-free de CPython ssl SNI SSLContext donde un cliente TLS remoto libera el contexto…
 mandiant/flare-ida
Utilidades de IDA Pro del equipo FLARE
 nccgroup/house
Un kit de herramientas de análisis de aplicaciones móviles en tiempo de ejecución con interfaz web, impulsado por Frida, escrito en Python.
 fcavallarin/domdig
Escáner de XSS DOM para Aplicaciones de Página Única
 alexmyg/andropytool
Un marco para la extracción automatizada de características estáticas y dinámicas de aplicaciones Android
 capsulerun/capsule
Entorno de ejecución seguro para aislar tareas de agentes de IA. Ejecute código no confiable en entornos WebAssembly aislados.
 mfthomps/resim
Software de ingeniería inversa usando un simulador de sistema completo
 advdebug/brovan
User-mode x86_64 binary emulator for malware analysis and reverse engineering. Supports PE, ELF, memory dumps, and raw binaries with syscall tracing,…
 traceforce/mcp-xray
Escáner de seguridad unificado para servidores MCP con modos de configuración, pentest y escaneo de repositorios. Genera informes SARIF para…
 whoisqwerz/pocket_disasm
Enrutador MCP IDALib multisessión para agentes de codificación. Analiza múltiples binarios en paralelo con herramientas de ingeniería inversa…
 kaisonox/apiscope
Un framework de hooking de API para interceptar y monitorear aplicaciones de Windows.
 renweimeng/vlun-agent-x
VulnAgent-X: Un framework agéntico en capas para la detección de vulnerabilidades a nivel de repositorio
 0xgalz/virtuailor
Herramienta IDAPython para crear tablas virtuales C++ automáticas en IDA Pro
 nowsecure/fsmon
Herramienta de monitoreo del sistema de archivos para Linux/Android iOS/macOS








