#1
 ansvar-systems/eu_compliance_mcp
Servidor MCP de cumplimiento centrado en la UE
 itinerisltd/trellis-cve-2018-6389
Mitiga los ataques CVE-2018-6389 de load-scripts / load-styles de WordPress.
 teyhouse/cve-2024-3094
Comprobación de vulnerabilidad de K8S y Docker para CVE-2024-3094
 pgporada/ansible-role-cve
Mitiga CVE-2016-5195, también conocido como DirtyCOW
 praetorian-inc/gato
Herramienta de enumeración y ataque de pipelines de GitHub Actions
 spiarh/webhook-cve-2022-0811
Webhook simple para bloquear la explotación de CVE-2022-0811
 jenkinsci-cert/security-3314-3315
Solución alternativa para deshabilitar la CLI y mitigar SECURITY-3314/CVE-2024-23897 y SECURITY-3315/CVE-2024-23898
 rootlug/aura
Project Aura: Auditoría de seguridad e introspección de código
 npm/ansible-bashpocalypse
Parche para CVE-2014-6271
 puppetlabs-toy-chest/puppetlabs-cve20113872
Módulo de Puppet para ayudar a arreglar y migrar una implementación de Puppet (CVE-2011-3872)
 chef-boneyard/bash-shellshock
DESAPROBADO: Cookbook de Chef para auditar y corregir "Shellshock" (BASH-CVE-2014-7169)
 chainguard-dev/text4shell-policy
Demo de ClusterImagePolicy para cve-2022-42889 text4shell
 alexandreroman/cve-2021-44228-workaround-buildpack
Buildpack que proporciona una solución alternativa para CVE-2021-44228 (Log4j RCE exploit)
 aws-samples/kubernetes-log4j-cve-2021-44228-node-agent
Kubernetes DaemonSet que aplica parches en caliente a JVMs para mitigar las vulnerabilidades de Log4j2 (CVE-2021-44228, CVE-2021-45046)…
 vishnunandan555/cordon
Ejecute cualquier comando dentro de una vista restringida del sistema de archivos en Linux.
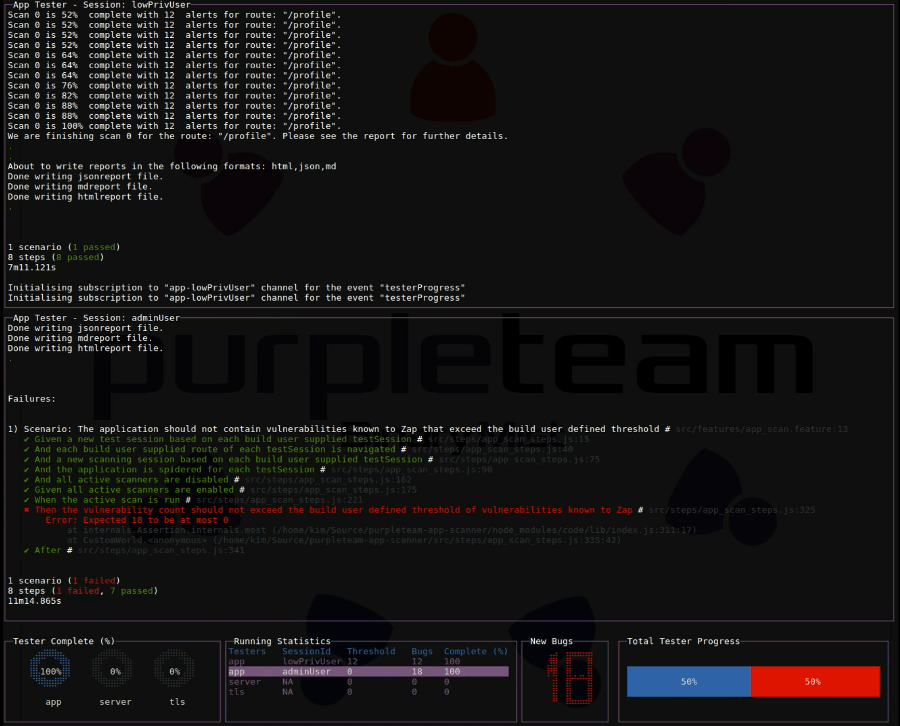
 purpleteam-labs/purpleteam
Componente CLI de purpleteam
 rauc/rauc-1.5-integration
ejemplos de integración para el arreglo de CVE-2020-25860