
 #1
Herramientas de integración de seguridad en pipelines CI/CD, shift-left y automatización de seguridad DevOps.
Recomendado por Kitploit
 mrk336/from-foothold-to-domain-admin-weaponizing-cve-2025-54918-in-real-world-devops
Explotación y mitigación simuladas de CVE-2025-54918 (fallo de NTLM de Windows). Incluye scripts de detección, parcheo con Ansible y fortalecimiento…
 zihxs/check-react-rce-cve-2025-55182
Escáner de seguridad para detectar las vulnerabilidades CVE-2025-55182 y CVE-2025-66478 en proyectos de React Server Components (RSC)
 owasp/trisuella-aidlca-framework
Marco de LLMSecOps gobernado por políticas que proporciona SAST basado en AST, escaneo de secretos, comprobaciones de cadena de suministro y CSPM…
 mbennett-labs/crypto-scanner
Herramienta CLI para escanear bases de código en busca de criptografía vulnerable a la computación cuántica
 dracondev/dracon-utilities
Infraestructura invisible para los espacios de trabajo de desarrolladores de Dracon: git sync, system guard y utilidades de cifrado warden.
 nccgroup/secretscrub
Procesa la salida SARIF de herramientas de análisis estático para detectar y eliminar secretos embebidos en el código fuente, creando una copia…
 barrersoftware/opencode-secure
# Bifurcación endurecida de OpenCode: corrige CVE-2026-22812 (CVSS 8.8 RCE) que el proyecto original se niega a parchear
 vighnesh91/-logicsentry-ai
Motor de triaje SAST/DAST offline que analiza código fuente y reproduce tráfico HAR para detectar fallos de lógica de negocio, BOLA, condiciones de…
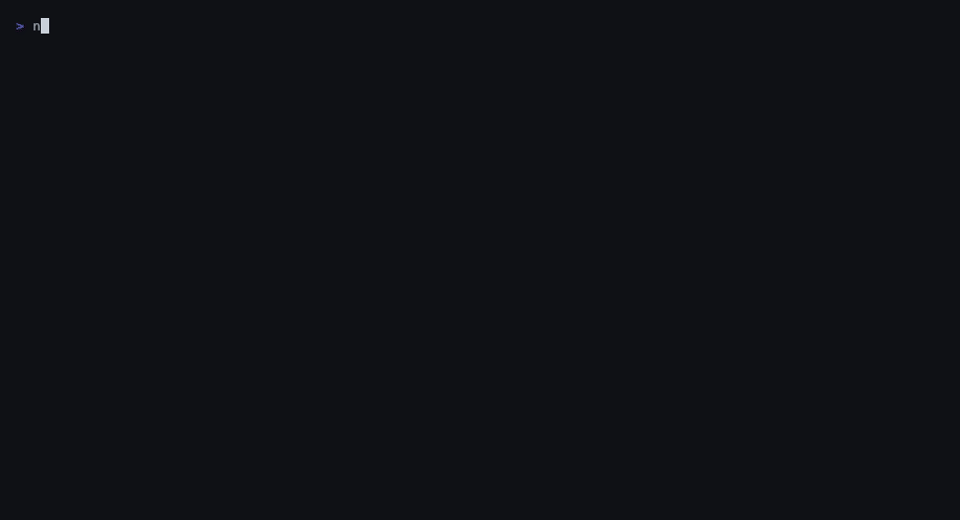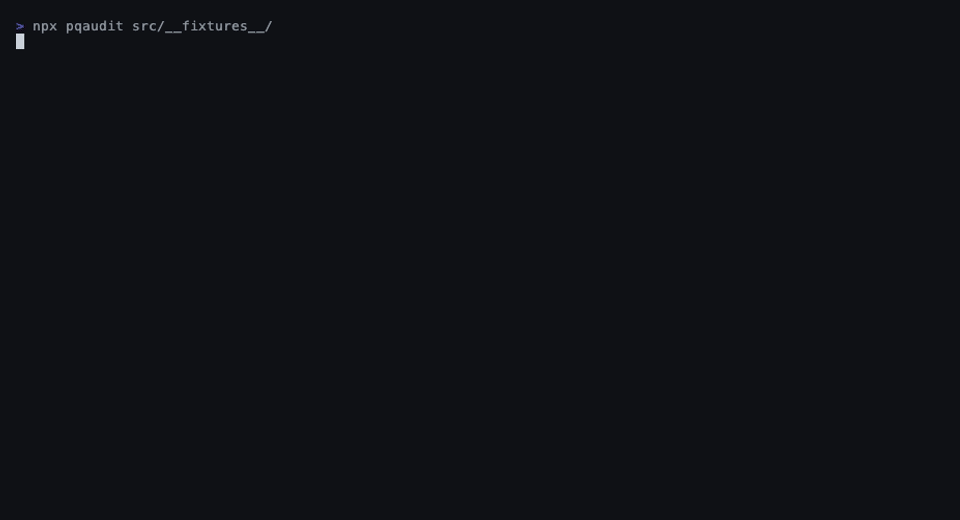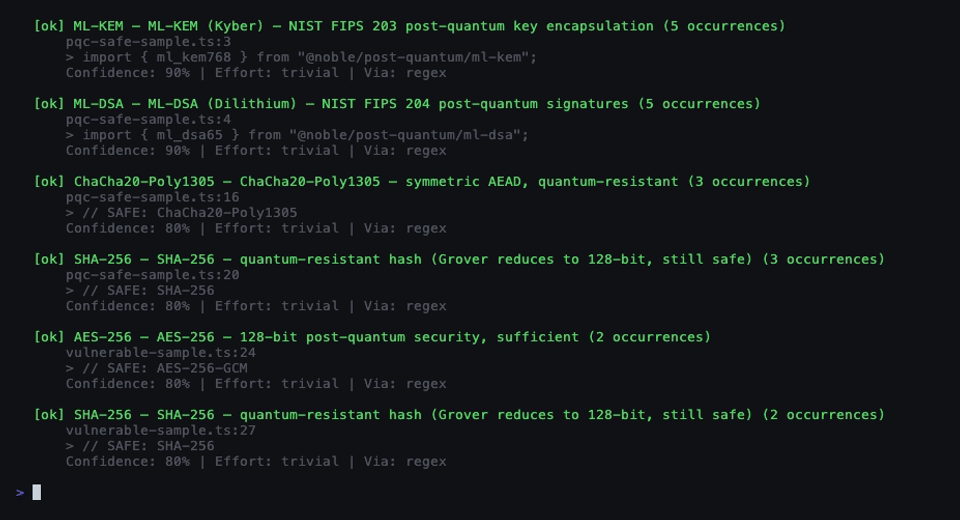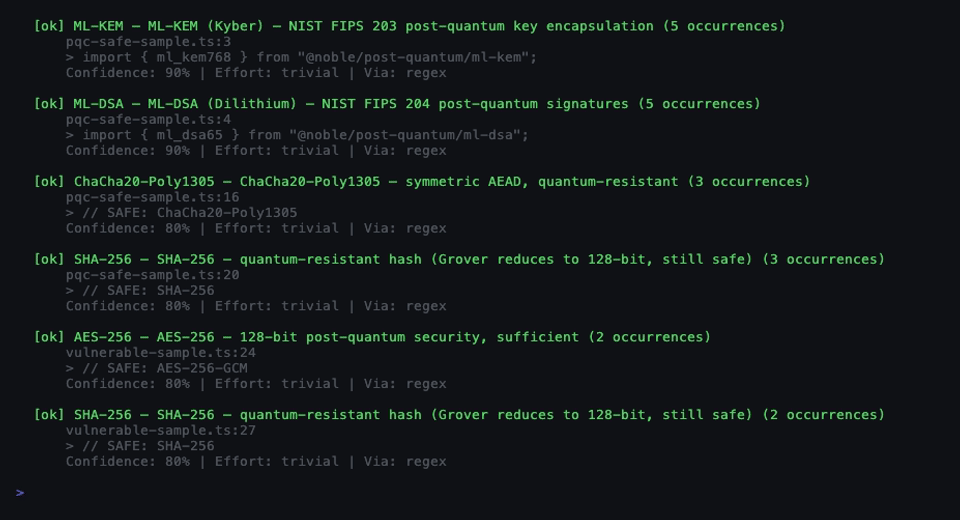 pqcworld/pqaudit
Escanea bases de código en busca de criptografía vulnerable a la computación cuántica. Detecta RSA, ECDSA, Ed25519, ECDH antes del Q-Day. Salida…
 kaminaduck/ansible-cve-2024-3094
Playbooks de Ansible diseñados para verificar y remediar CVE-2024-3094 (XZ Backdoor)
 ag3ntsc4rn/autorun-audit
Find code that runs without you asking: repo files that execute on folder open (VS Code tasks, agent hooks, MCP, devcontainers) and Python…
 oseguera12/cowrie-honeypot-digitalocean
Honeypot de interacción media para SSH/Telnet construido con Cowrie, Loki, Promtail y Grafana - aprovisionado en DigitalOcean mediante Terraform con…
 dheeraj-jayaswal/cicd-goat-vapt-writeup
Informe completo de VAPT de OWASP CICD-Goat — 9 flags CTFd capturadas, 4 hallazgos críticos + 5 altos (incl. CVE-2024-23897) mapeados al OWASP Top 10…
 captain4554/cve-2025-55182-scanner
🛡️ Escanea y evalúa vulnerabilidades en Next.js/Waku con el CVE-2025-55182-Scanner, combinando análisis estático y dinámico para una seguridad…
 mahdi13830510/cve-2026-31431-mitigation-suite
Marco de defensa en tiempo de ejecución del kernel para vulnerabilidades AF_ALG, con rastreo de sockets eBPF, endurecimiento Ansible y un auditor…
 reverseclabs/azuredevops-enum
Herramienta de enumeración de Azure DevOps de solo lectura que consulta la API REST para revelar proyectos, repositorios, conexiones de servicio,…
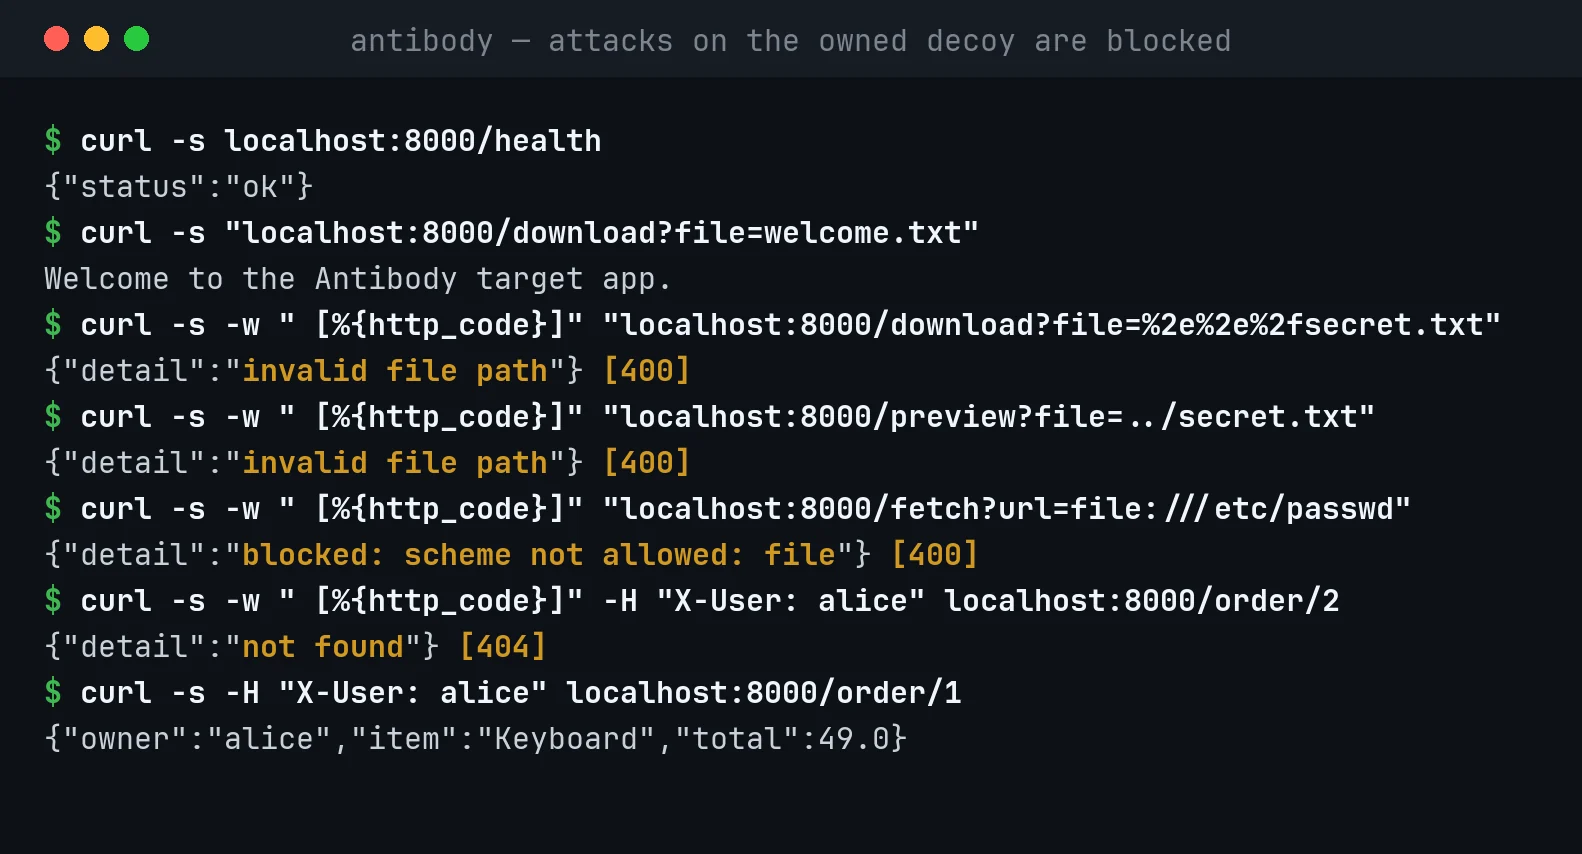 lsudoko/antibody
Bucle DevSecOps de GitLab Duo en el que una segunda IA vuelve a atacar cada corrección escrita por IA, guardando cada omisión exitosa como un…
 praetorian-inc/capability-sdk
SDK de Go compartido que define una interfaz de capacidad estándar para escáneres de seguridad, con salida de hallazgos en múltiples formatos…








