
 #1
Herramientas de integración de seguridad en pipelines CI/CD, shift-left y automatización de seguridad DevOps.
Recomendado por Kitploit
 digitalocean/nginxconfig.io
⚙️ Generador de configuración de NGINX potenciado 💉
 zaproxy/zaproxy
Escáner de seguridad de aplicaciones web de código abierto para detección automatizada de vulnerabilidades, pruebas de penetración manuales y pruebas…
 gitleaks/gitleaks
Herramienta de análisis estático rápida y de código abierto para detectar secretos hardcodeados como contraseñas, claves API y tokens en repositorios…
 getsops/sops
Herramienta simple y flexible para gestionar secretos
 prowler-cloud/prowler
Prowler es la plataforma de seguridad en la nube de código abierto más utilizada del mundo que automatiza la seguridad y el cumplimiento en cualquier…
 facebook/infer
Un analizador estático para Java, C, C++ y Objective-C
 nvidia/skillspector
Escáner de seguridad para habilidades de agentes de IA. Detecta vulnerabilidades, patrones maliciosos, riesgos de seguridad, inyección de prompt,…
 gravitational/teleport
La forma más fácil y segura de acceder y proteger toda tu infraestructura.
 semgrep/semgrep
Análisis estático ligero para muchos lenguajes. Encuentra variantes de errores con patrones que parecen código fuente.
 nvidia/openshell
Sandboxed runtime for autonomous AI agents with declarative YAML policies enforcing filesystem, network, and process constraints, plus endpoint-bound…
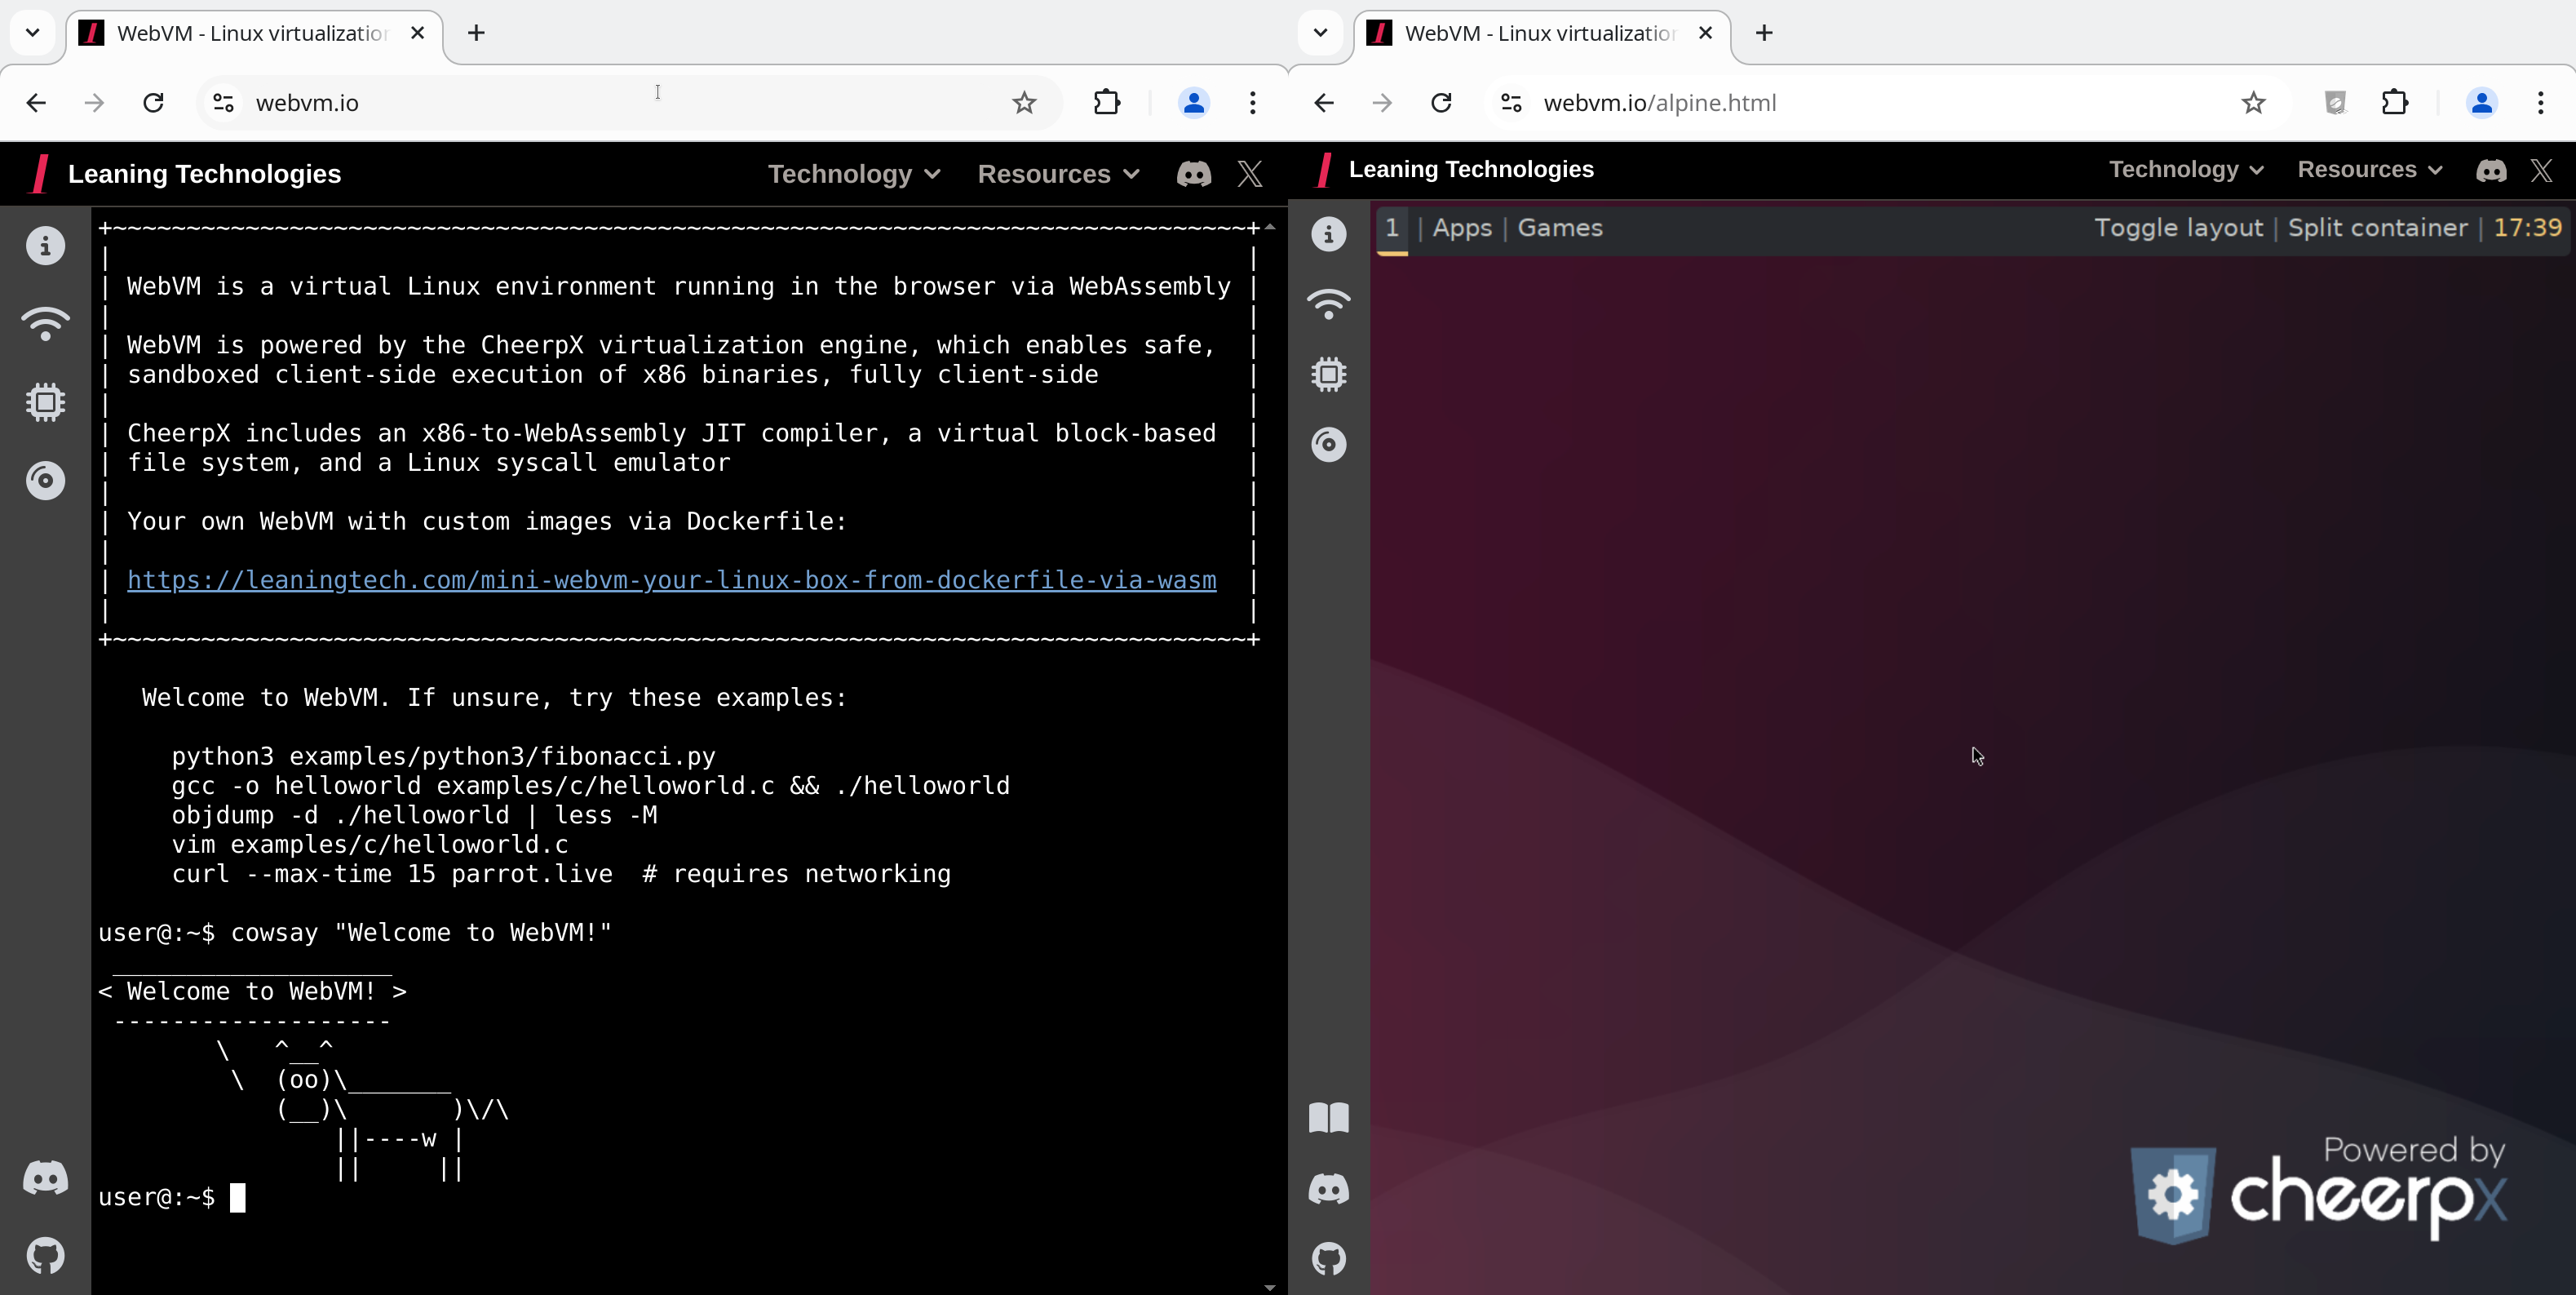 leaningtech/webvm
Máquina virtual Linux del lado del cliente que se ejecuta en el navegador mediante WebAssembly, con redes de Tailscale, imágenes personalizadas…
 github/codeql
CodeQL: las bibliotecas y consultas que impulsan a los investigadores de seguridad en todo el mundo, así como el escaneo de código en GitHub Advanced…
 ccfos/nightingale
Open-source alerting engine for time-series monitoring data. Connects to Prometheus, VictoriaMetrics, ElasticSearch, and other data sources. Supports…
 trailofbits/skills
Habilidades de Claude Code de Trail of Bits para investigación de seguridad, detección de vulnerabilidades y flujos de trabajo de auditoría
 future-architect/vuls
Escáner de vulnerabilidades sin agente para Linux, FreeBSD, Contenedores, WordPress, Librerías de lenguajes de programación, Dispositivos de red
 open-policy-agent/opa
Motor de políticas declarativo que permite la autorización y la aplicación de políticas en servicios, Kubernetes, Terraform, Docker y APIs mediante…
 anchore/grype
Un escáner de vulnerabilidades para imágenes de contenedores y sistemas de archivos.
 vercel-labs/deepsec
Escáner de vulnerabilidades impulsado por agentes para bases de código a gran escala. Utiliza LLM para encontrar problemas de seguridad difíciles de…





