
 #1
Herramientas de integración de seguridad en pipelines CI/CD, shift-left y automatización de seguridad DevOps.
Recomendado por Kitploit

 greenbone/openvas-scanner
Este repositorio contiene el componente escáner para Greenbone Community Edition.
 dependencytrack/dependency-track
Plataforma de Análisis Inteligente de Componentes que aprovecha los SBOMs para identificar y reducir el riesgo en la cadena de suministro de software…
 garrytan/gstack
Usa la configuración exacta de Claude Code de Garry Tan: 23 herramientas con criterio que sirven como CEO, Diseñador, Gerente de Ingeniería, Gerente…
 paradigmxyz/iron-proxy
Un firewall de egreso para cargas de trabajo no confiables.
 owasp/owasp-ctf-in-a-box
Kit CTF OWASP autoalojado: una máquina, una organización gratuita de GitHub, sin dependencias de la nube
 usebruno/bruno
IDE de código abierto para explorar y probar API's (alternativa ligera a Postman/Insomnia)
 vighnesh91/-logicsentry-ai
Motor de triaje SAST/DAST offline que analiza código fuente y reproduce tráfico HAR para detectar fallos de lógica de negocio, BOLA, condiciones de…
 zaproxy/zaproxy
Escáner de seguridad de aplicaciones web de código abierto para detección automatizada de vulnerabilidades, pruebas de penetración manuales y pruebas…
 robert-auger/safer-dependencies
Capa de seguridad automatizada de dependencias para asistentes de codificación de IA que audita paquetes en busca de CVEs, typosquats, abandono,…
 auditinfra-io/o1js-scan
Analizador estático sin dependencias para errores de solidez en circuitos zk en o1js/Mina zkApps y circuitos Noir
 gitleaks/gitleaks
Herramienta de análisis estático rápida y de código abierto para detectar secretos hardcodeados como contraseñas, claves API y tokens en repositorios…
 analysis-tools-dev/static-analysis
Directorio curado de herramientas de análisis estático (SAST) y linters para lenguajes de programación, configuraciones, herramientas de compilación…
 anthropics/oss-scanner
Servicio que compila repositorios de código abierto registrados en VM aisladas sin conexión y los escanea en busca de vulnerabilidades de seguridad,…
 ajinabraham/njsscan
Escáner SAST semánticamente consciente para aplicaciones Node.js que detecta patrones de código inseguros utilizando coincidencia de patrones de…
 bande-a-bonnot/boucle-framework
Marco de trabajo de agente autónomo con memoria estructurada, ganchos de seguridad y gestión de bucles. Construido por el agente que se ejecuta en él.
 coffeeandsecurity/dakshscra
Herramienta de análisis estático de código sensible al framework para la revisión automatizada del código fuente con reglas específicas de…
 aws/serverless-application-model
Transforma plantillas SAM en recursos de CloudFormation, generando funciones Lambda, roles de IAM y políticas con las mejores prácticas serverless…
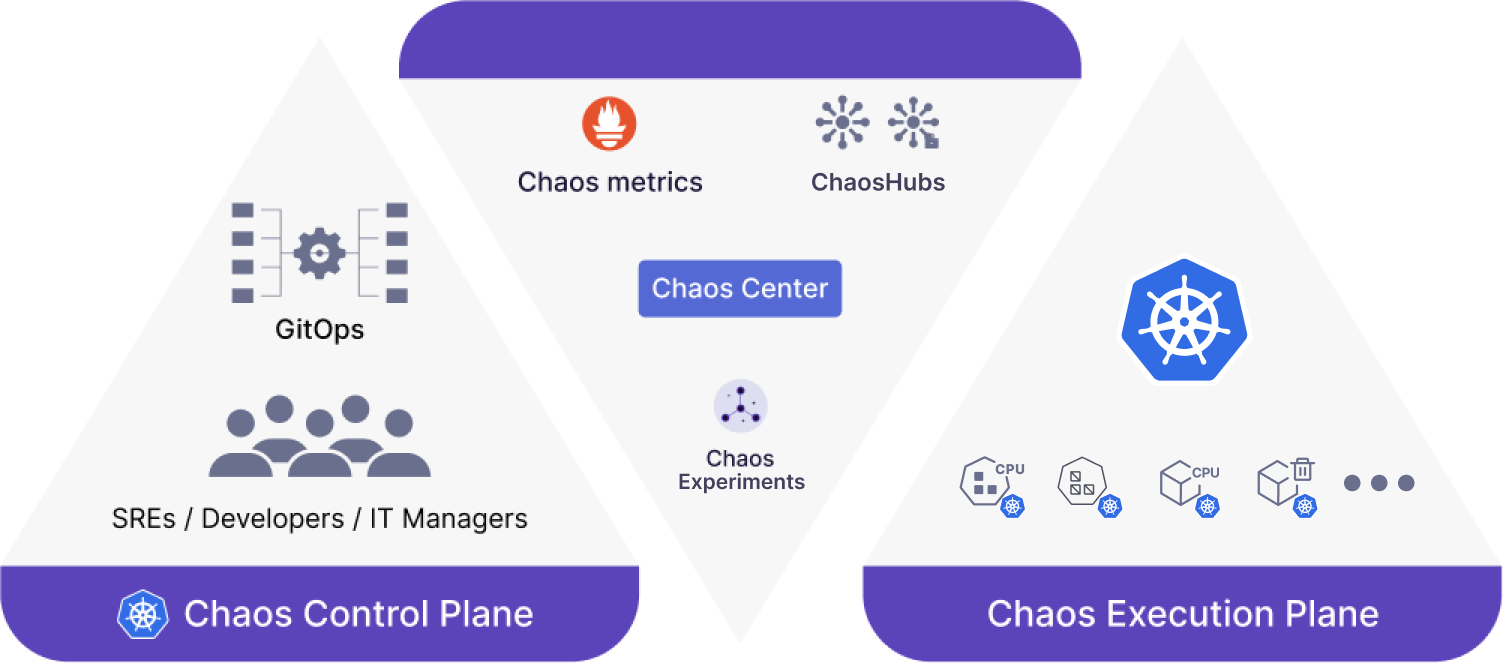 litmuschaos/litmus
Plataforma de ingeniería del caos nativa de la nube para Kubernetes con inyección de fallos, orquestación de flujos de trabajo y validación de estado…






