
 #1
Herramientas para blue team, seguridad defensiva y protección contra amenazas.
Recomendado por Kitploit

 stamparm/maltrail
Sistema de detección de tráfico malicioso en tiempo real que utiliza listas negras públicas, trazas estáticas de malware y análisis heurístico para…
 fleetdm/fleet
Plataforma de código abierto para proteger y gestionar endpoints mediante MDM, gestión de parches, despliegue de software y visibilidad impulsada por…
 cisco-talos/clamav
Motor antivirus de código abierto para detectar troyanos, virus y malware mediante escaneo basado en firmas; incluye un daemon, CLI bajo demanda y…
 github/advisory-database
Base de datos de vulnerabilidades de seguridad que incluye CVE y avisos de seguridad originados en GitHub del mundo del software de código abierto.
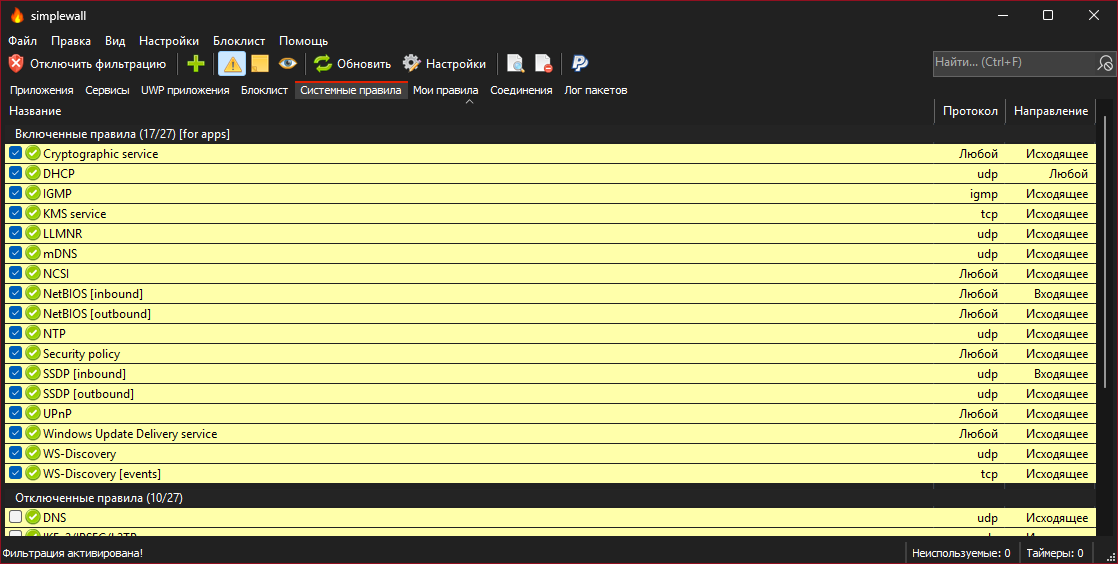 henrypp/simplewall
Herramienta sencilla para configurar la Plataforma de Filtrado de Windows (WFP), que permite configurar la actividad de red en su computadora.
 zoneminder/zoneminder
ZoneMinder es una aplicación de software de circuito cerrado de televisión gratuita y de código abierto desarrollada para Linux que admite cámaras…
 netblue30/firejail
Linux namespaces and seccomp-bpf sandbox
 cowrie/cowrie
Honeypot SSH/Telnet Cowrie https://docs.cowrie.org/
 nvidia-nemo/guardrails
Programmable guardrails for LLM chat apps: enforce input/output rails, block jailbreaks and prompt injections, detect hallucination, and mask…
 trusted-ai/adversarial-robustness-toolbox
Biblioteca de Python para la seguridad del aprendizaje automático adversarial, que permite a los equipos rojo y azul ejecutar ataques y defensas de…
 warp-tech/warpgate
Fully transparent SSH, HTTPS, Kubernetes, database and RDP/VNC bastion/PAM that doesn't need additional client-side software Bastión/PAM totalmente…
 evilsocket/opensnitch
Firewall de aplicaciones interactivo para GNU/Linux que filtra conexiones salientes, bloquea dominios de anuncios y malware, gestiona reglas del…
 gmh5225/awesome-game-security
Curated index of game security research: anti-cheat internals, DMA attacks, reverse engineering, kernel/mobile protections, and graphics API hooking…
 beenuar/aisoc
Self-hostable AI SOC that fuses security alerts, auto-triages via agentic AI, runs MITRE ATT&CK investigations, and logs every agent decision in a…
 a-poc/blueteam-tools
Herramientas y Técnicas para Blue Team / Respuesta a Incidentes
 ossec/ossec-hids
OSSEC es un Sistema de Detección de Intrusiones basado en Host de código abierto que realiza análisis de logs, verificación de integridad de…
 anthropic-experimental/sandbox-runtime
Una herramienta de sandboxing ligera para aplicar restricciones de sistema de archivos y red en procesos arbitrarios a nivel del sistema operativo,…
 cilium/tetragon
Observabilidad de seguridad y cumplimiento en tiempo de ejecución basados en eBPF








