Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Categorías

Depuradores

Herramientas de depuración específicamente para analizar el flujo de ejecución de malware e identificar vulnerabilidades.

Recomendado por Kitploit
Herramientas destacadas

10 seleccionadas
x64dbg preview#1

x64dbg

GitHubx64dbg/x64dbg
49.1khace 5 días
pwndbg preview#2

pwndbg

GitHubpwndbg/pwndbg
10.8khace 6h 24m
gef preview#3

gef

GitHubhugsy/gef
8.3khace 2 meses
delve preview#4

delve

GitHubgo-delve/delve
25.0khace 1 día
rr preview#5

rr

GitHubrr-debugger/rr
10.7khace 6 días
cutter preview#6

cutter

GitHubrizinorg/cutter
19.4khace 18h 33m
radare2 preview#7

radare2

GitHubradareorg/radare2
24.5khace 9h 8m
ghidra preview#8

ghidra

GitHubnationalsecurityagency/ghidra
71.1khace 4h 31m
dnSpy preview#9

dnSpy

GitHubdnspyex/dnspy
10.9khace 1 día
dynamorio preview#10

dynamorio

GitHubdynamorio/dynamorio
3.2khace 5h 25m
Más nuevasRelevanciaMás popularesActualizadas recientemente
560 resultados
UnBattletech preview

UnBattletech

GitHubvelteyn/unbattletech

BattleTech: The Crescent Hawk's Inception ingeniería inversa
static-analysisreverse-engineeringdebuggers+3
8hace 19 días
shellcide preview

shellcide

GitHubzer0x64/shellcide

Shellcode IDE

encryption-decryption-toolsexploitationreverse-engineering+6
15hace 5 meses
WHFB-PinCapture preview

WHFB-PinCapture

GitHubivancabrera02/whfb-pincapture

Captura los PIN de Windows Hello en el momento de la introducción inyectando una DLL en LogonUI.exe que establece un punto de interrupción de…

privilege-escalationmemory-forensicspassword-attacks+5
7hace 17 días
Rogue-Framework preview

Rogue-Framework

GitHubthisistfs/rogue-framework

Banco de trabajo de escritorio para fuzzing con AFL++, emulación QEMU multiarquitectura, desarrollo de harnesses, análisis headless con Ghidra,…
dynamic-analysis-sandboxingvulnerability-analysisexploitation+4
21hace 2 meses
libtalloc preview

libtalloc

GitHubnccgroup/libtalloc

libtalloc es un script de Python para usar con GDB que puede utilizarse para analizar el "asignador trivial" (talloc)
memory-forensicsvulnerability-analysisreverse-engineering+2
17hace 11 años
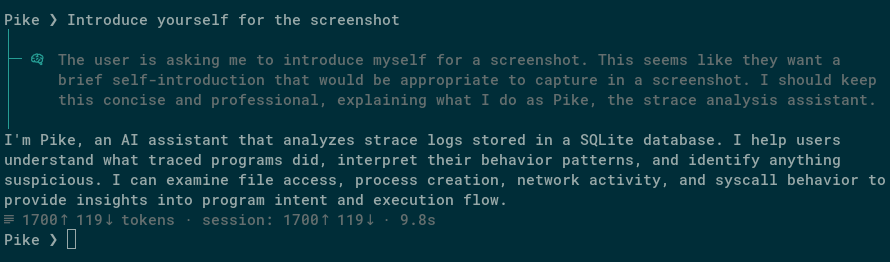
pike-agent preview

pike-agent

GitHubsynacktiv/pike-agent

Agente experimental de LLM para strace en Linux
dynamic-analysis-sandboxingdebuggersforensics+5
20hace 6 meses
exim-rce-cve-2018-6789 preview

exim-rce-cve-2018-6789

GitHubmartinclauss/exim-rce-cve-2018-6789

Este repositorio proporciona un entorno de aprendizaje para entender cómo funciona un exploit de RCE en Exim para CVE-2018-6789.
vulnerability-analysisexploitationdebuggers+3
11hace 3 meses
BlackLotus-analysis-stage2-bootkit-rootkit-stage preview

BlackLotus-analysis-stage2-bootkit-rootkit-stage

GitHubspiralbl0ck/blacklotus-analysis-stage2-bootkit-rootkit-stage

Z2A-BlackLotus Challenge etapa 2 análisis de bootkit-rootkit

static-analysisdynamic-analysis-sandboxingreverse-engineering+5
17hace 3 años
dae preview

dae

GitHubejfkdev/dae

Analizador de snapshots AOT de Dart basado en configuración que exporta símbolos y estructuras compatibles con blutter para IDA, radare2 y Frida, y…

android-securitystatic-analysisdynamic-analysis-sandboxing+6
12hace 2 días
MCPDebugger preview

MCPDebugger

GitHubfatmike-gh/mcpdebugger

Un servidor depurador MCP para ejecutables de Windows (x86 y x64). Expone la funcionalidad del depurador como herramientas MCP para el análisis…

static-analysisdynamic-analysis-sandboxingmemory-forensics+4
13hace 7 meses
frida-il2cpp-datacollector preview

frida-il2cpp-datacollector

GitHubgmh5225/frida-il2cpp-datacollector

Herramienta basada en Frida que porta MonoDataCollector de Cheat Engine a Android e iOS, permitiendo la recolección de datos Mono/IL2CPP en tiempo de…

android-securitydynamic-analysis-sandboxingios-security+5
13hace 4 años
libmempool preview

libmempool

GitHubnccgroup/libmempool

Herramienta de análisis de heap para mempool

embedded-systems-securitymemory-forensicsreverse-engineering+3
13hace 4 años
r2gopclntabParser preview

r2gopclntabParser

GitHubasherdll/r2gopclntabparser

Un script de radare2 para analizar la gopclntab con el fin de facilitar la ingeniería inversa de binarios Go.

static-analysisreverse-engineeringdebuggers+3
17hace 6 meses
LetMeGG preview

LetMeGG

GitHubgmh5225/letmegg

Prueba de concepto del kernel de Windows que demuestra una técnica anti-depuración que impide que WinDbg se detenga mediante la manipulación de la…
reverse-engineeringdebuggersbinary-analysis+1
15hace 4 años
CVE-2023-40031 preview

CVE-2023-40031

GitHubwebraybtl/cve-2023-40031

notepad++ vulnerabilidad de desbordamiento de búfer en el heap CVE-2023-40031 análisis y reproducción

vulnerability-analysisexploitationreverse-engineering+3
15hace 3 años
Veridiff preview

Veridiff

GitHubveridiff/veridiff

Buscador dinámico de divergencias de ramas para código nativo -- rastrea dos ejecuciones de Frida y encuentra la instrucción exacta donde divergen.
dynamic-analysis-sandboxingcode-analysisdynamic-code-analysis+7
8hace 1 mes
IDA-Processor-Modules preview

IDA-Processor-Modules

GitHubmr-wolf-is-me/ida-processor-modules

Módulos de procesador para IDA Pro que añaden soporte de desensamblado para arquitecturas poco comunes de CPU, DSP y GPU, incluyendo XMOS xCORE, TI…
embedded-systems-securitystatic-analysisreverse-engineering+4
8hace 10 días
CVE-2024-30052 preview

CVE-2024-30052

GitHubynwarcs/cve-2024-30052

Materiales para CVE-2024-30052.

payload-generationvulnerability-analysisexploitation+3
12hace 2 años
Anterior1…212223…32Siguiente