
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Depuradores — Página 23 | Kitploit
Categorías

Depuradores

Herramientas de depuración específicamente para analizar el flujo de ejecución de malware e identificar vulnerabilidades.

Recomendado por Kitploit
Herramientas destacadas

10 seleccionadas
x64dbg preview#1

x64dbg

GitHubx64dbg/x64dbg
49.1khace 6 días
pwndbg preview#2

pwndbg

GitHubpwndbg/pwndbg
10.8khace 1 día
gef preview#3

gef

GitHubhugsy/gef
8.3khace 2 meses
delve preview#4

delve

GitHubgo-delve/delve
25.0khace 14h 18m
rr preview#5

rr

GitHubrr-debugger/rr
10.7khace 8 días
cutter preview#6

cutter

GitHubrizinorg/cutter
19.4khace 15h 18m
radare2 preview#7

radare2

GitHubradareorg/radare2
24.5khace 10h 34m
ghidra preview#8

ghidra

GitHubnationalsecurityagency/ghidra
71.1khace 11h 26m
dnSpy preview#9

dnSpy

GitHubdnspyex/dnspy
10.9khace 2 días
dynamorio preview#10

dynamorio

GitHubdynamorio/dynamorio
3.2khace 12h 56m
Más nuevasRelevanciaMás popularesActualizadas recientemente
564 resultados
CVE-2024-30052 preview

CVE-2024-30052

GitHubynwarcs/cve-2024-30052

Materiales para CVE-2024-30052.
payload-generationvulnerability-analysisexploitation+3
12hace 2 años
mitm-proxy preview

mitm-proxy

GitHubwelfordian/mitm-proxy

Proxy MITM HTTP/HTTPS basado en Go con interceptación de HTTP/2 y HTTP/1.1, generación de certificados de CA local/por host, tunelización…

web-proxies-interceptionapi-security-testingdebuggers+5
14hace 4 meses
reverse-engineering-browser preview

reverse-engineering-browser

GitHubsunghoojung/reverse-engineering-browser

Navegador de investigación para macOS con enfoque local, construido sobre una compilación personalizada de Brave que captura tráfico de red, huellas…
packet-sniffing-analysisdynamic-analysis-sandboxingweb-proxies-interception+9
6hace 1 día
CVE-2017-0038-EXP-C-JS preview

CVE-2017-0038-EXP-C-JS

GitHubk0keoyo/cve-2017-0038-exp-c-js

Exploit en C y JavaScript para CVE-2017-0038, que demuestra la explotación de corrupción de memoria con observación de fugas de memoria basada en…

memory-forensicsvulnerability-analysisexploitation+2
6hace 9 años
CVE-2022-0853 preview

CVE-2022-0853

GitHubbytehackr/cve-2022-0853

Demuestra una fuga de memoria en el cliente de JBoss al usar UserTransaction repetidamente, con un PoC y análisis para CVE-2022-0853.
memory-forensicsvulnerability-analysiscode-analysis+2
9hace 4 años
renef-skills preview

renef-skills

GitHubvichhka-git/renef-skills

Agent Skill para operar renef.io — instrumentación dinámica Android ARM64: hook de código nativo/Java, parcheo de memoria, trazado de syscalls,…
android-securitydynamic-analysis-sandboxingmemory-forensics+9
11hace 4 meses
MOEW preview

MOEW

GitHubharryeetsource/moew

Libro blanco

defensive-toolsexploitationreverse-engineering+4
16hace 11 meses
Driver-kaldereta preview

Driver-kaldereta

GitHubgmh5225/driver-kaldereta

Controlador en modo kernel sin firmar que realiza modificaciones de memoria

general-purpose-utilitiesdynamic-analysis-sandboxingmemory-forensics+8
11hace 4 años
Formbook-Payload-Extraction-XOR-Decryption-Net-Assembly-Analysis preview

Formbook-Payload-Extraction-XOR-Decryption-Net-Assembly-Analysis

GitHubkaandemir993/formbook-payload-extraction-xor-decryption-net-assembly-analysis

Análisis de ingeniería inversa de Formbook, un info-stealer que utiliza manipulación de ensamblados .NET y descifrado XOR. Payload completo extraído…

static-analysisdynamic-analysis-sandboxingreverse-engineering+6
7hace 1 mes
Amadey-Loader-Multi-Stage-Malware-with-Keylogging-Clipboard-Hijack-Privilege-Escalation-Analysis preview

Amadey-Loader-Multi-Stage-Malware-with-Keylogging-Clipboard-Hijack-Privilege-Escalation-Analysis

GitHubkaandemir993/amadey-loader-multi-stage-malware-with-keylogging-clipboard-hijack-privilege-escalation-analysis

Ingeniería inversa de Amadey Loader con x64dbg: resolución dinámica de API, escalada de privilegios de token, hooks de keylogger, captura del…
dynamic-analysis-sandboxingreverse-engineeringdebuggers+5
5hace 17 días
CVE-2021-3156 preview

CVE-2021-3156

GitHubchenaotian/cve-2021-3156

CVE-2021-3156 POC y Docker y informe de análisis
privilege-escalationvulnerability-analysiscode-analysis+8
11hace 4 años
c2-printf preview

c2-printf

GitHubjaydcarlson/c2-printf

Imprimir mensajes de traza a través de una conexión de depurador C2 de Silicon Labs.
embedded-systems-securitydebuggershardware-hacking+2
12hace 8 años
CaptainHook preview

CaptainHook

GitHubsynacktiv/captainhook

Rastrea las entradas del usuario para detectar vulnerabilidades de inyección en métodos Java mediante JDWP y Frida, identificando posibles puntos de…
dynamic-analysis-sandboxingvulnerability-analysiscode-analysis+2
9hace 4 años
fatal_core_dump preview

fatal_core_dump

GitHubaxlan/fatal_core_dump

Un misterio de asesinato de depuración de volcados de núcleo.
memory-forensicsexploitationreverse-engineering+5
12hace 8 meses
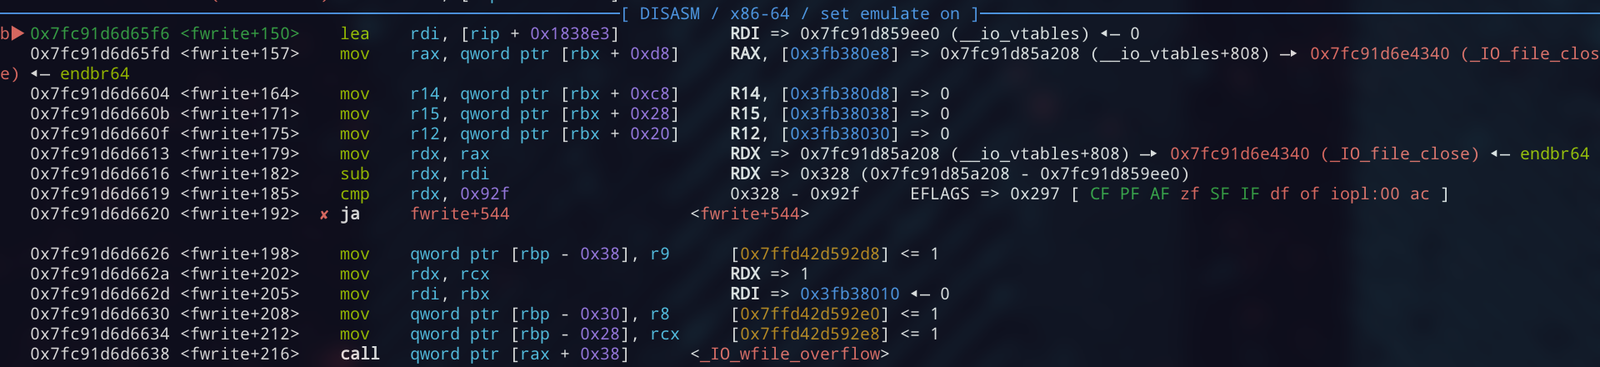
house_of_apple_2 preview

house_of_apple_2

GitHubjazho76/house_of_apple_2

Recorrido interactivo de GDB de la técnica FSOP House of Apple 2 en glibc 2.43, con un sandbox reproducible que cubre el bypass de vtable, el stack…
memory-forensicsexploitationreverse-engineering+7
5hace 2 meses
CheatSheetHost preview

CheatSheetHost

GitHubjimmyader/cheatsheethost

Una página alojada localmente para hojas de trucos. Actualmente se usa para ingeniería inversa y está alojada en laboratorios para poder limitar o…
static-analysisreverse-engineeringdebuggers+3
15hace 7 meses
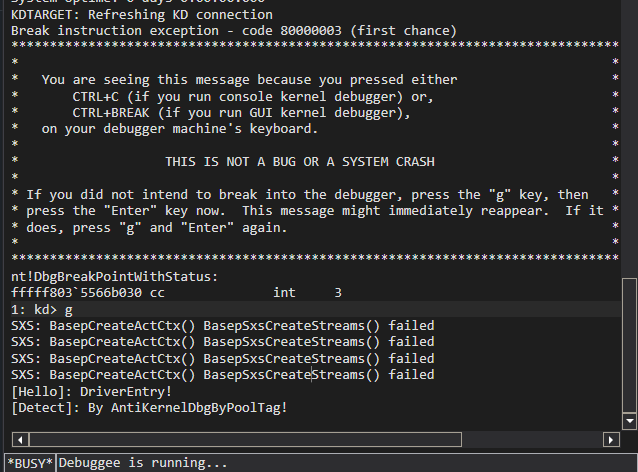
AntiKernelDebug-POC preview

AntiKernelDebug-POC

GitHubgmh5225/antikerneldebug-poc

POC sobre cómo detectar la depuración del kernel de Windows mediante el pool tag.
defensive-toolsdebuggersmalware-analysis
12hace 3 años
LiberationPlay-CVE-2025-24132-AirBourne-POC preview

LiberationPlay-CVE-2025-24132-AirBourne-POC

GitHubthegaminggallifreyan/liberationplay-cve-2025-24132-airbourne-poc

POC para CVE-2025-24132 (AirBourne). Actualmente solo desencadena el desbordamiento y provoca un bloqueo.


embedded-systems-securityiot-securityvulnerability-analysis+7
8hace 8 meses
Anterior1…222324…32Siguiente







