
 #1
Herramientas de depuración específicamente para analizar el flujo de ejecución de malware e identificar vulnerabilidades.
Recomendado por Kitploit
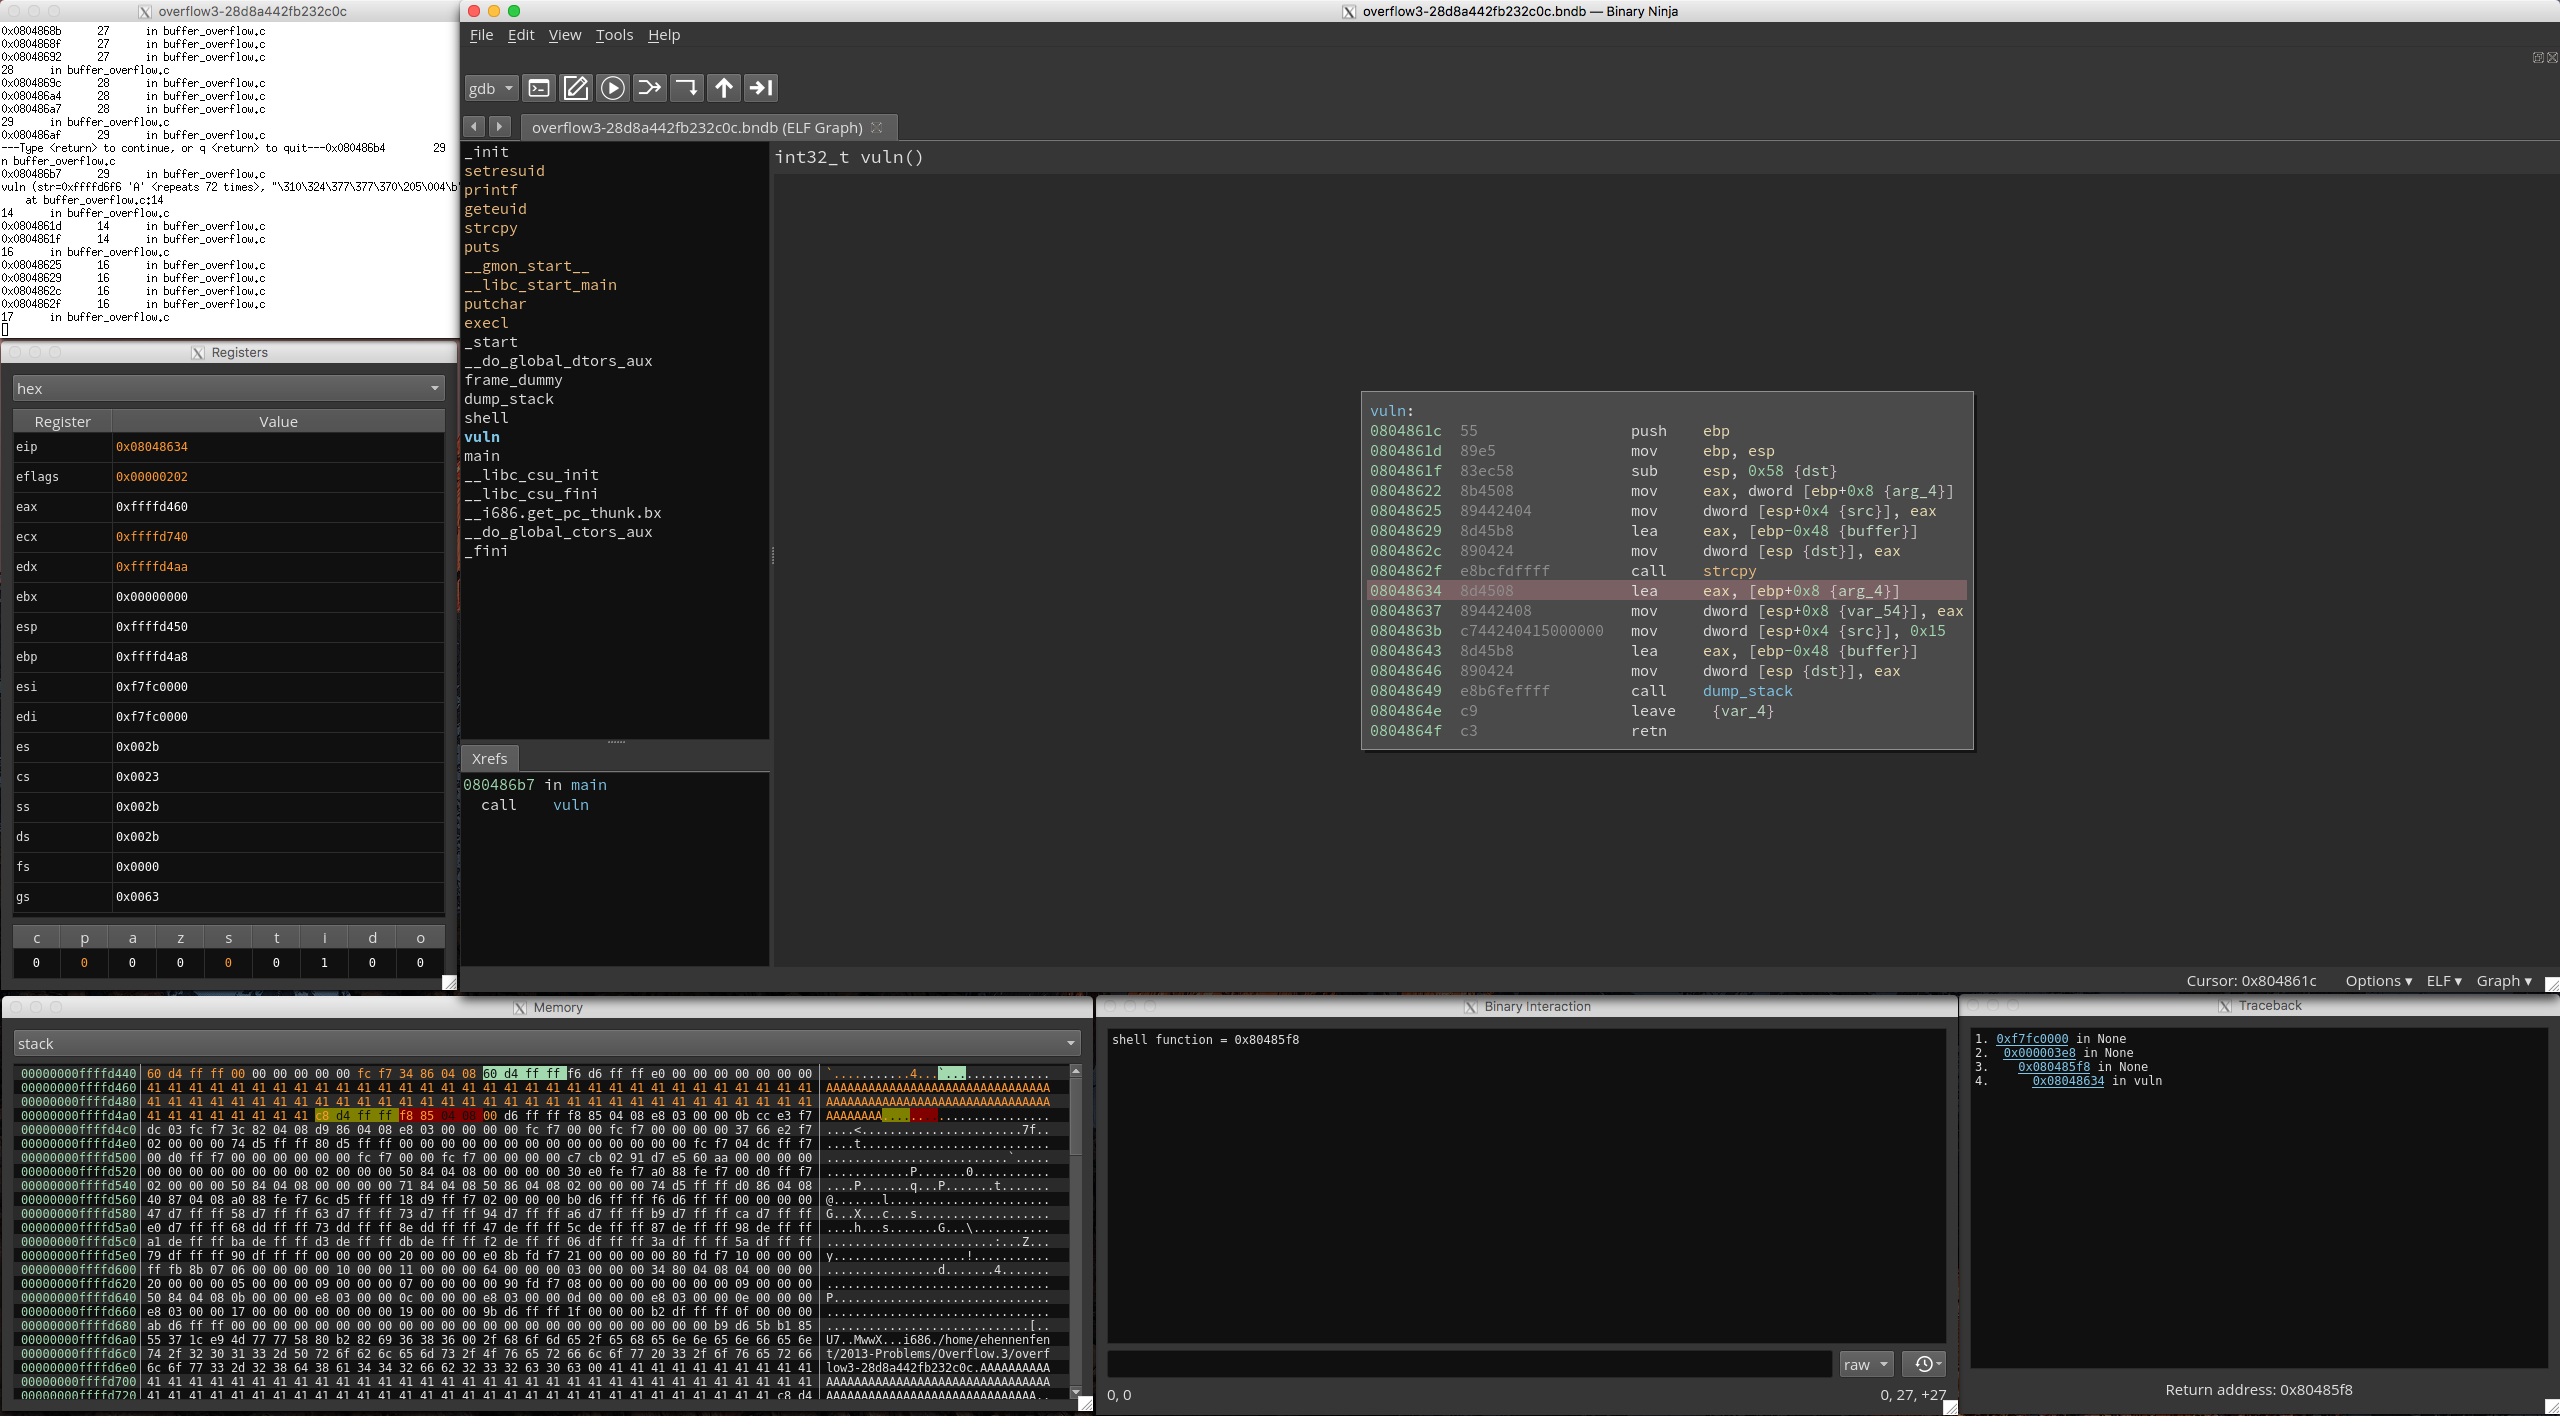
 nccgroup/binja_dynamics
Una interfaz PyQt5 para el plugin binjatron de Binary Ninja que incluye funciones de resaltado destinadas a facilitar que los principiantes aprendan…
 d4rkcat/stackflow
Herramienta universal de explotación de desbordamiento de búfer basado en pila
 show0ne/archivo-syxe05-snat
Archivo histórico de tutoriales de ingeniería inversa y desempaquetado que cubren protectores comerciales (Armadillo, ASProtect, Themida) con…
 nccgroup/dapr
Plataforma de ataque a controladores para Linux
 anpa1200/aidebug
Evidencia centrada en la ingeniería inversa de malware con inspección profunda de PE/.NET, reconstrucción con Ghidra, verificaciones cruzadas con IA,…
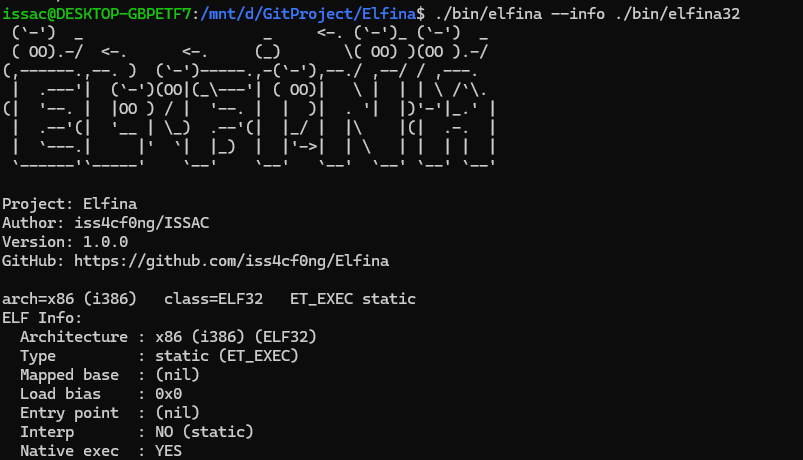 iss4cf0ng/elfina
Cargador ELF multiarquitectura y kit de herramientas de análisis con sondeo, desensamblado, volcado hexadecimal, cálculo de entropía y ejecución…
 aleph-void/ghidra-rare
A repository of SLEIGH support for rare processor ISAs
 kaisonox/apiscope
Un framework de hooking de API para interceptar y monitorear aplicaciones de Windows.
 stolevchristian/sylvia
Explorador de Syscalls de iOS para IDA 9.X
 0vercl0k/kepaboo
Neutralizar las técnicas anti-depuración de KEPServerEX
 agent-hellboy/ltm
ltm es un depurador de historial de máquina para Linux. Registra metadatos de procesos, archivos, red, memoria y E/S de bloque a través de eBPF,…
 dumpanalysis/prologwindbg
Usa Prolog para analizar volcados de memoria y procesos activos detenidos en WinDbg.
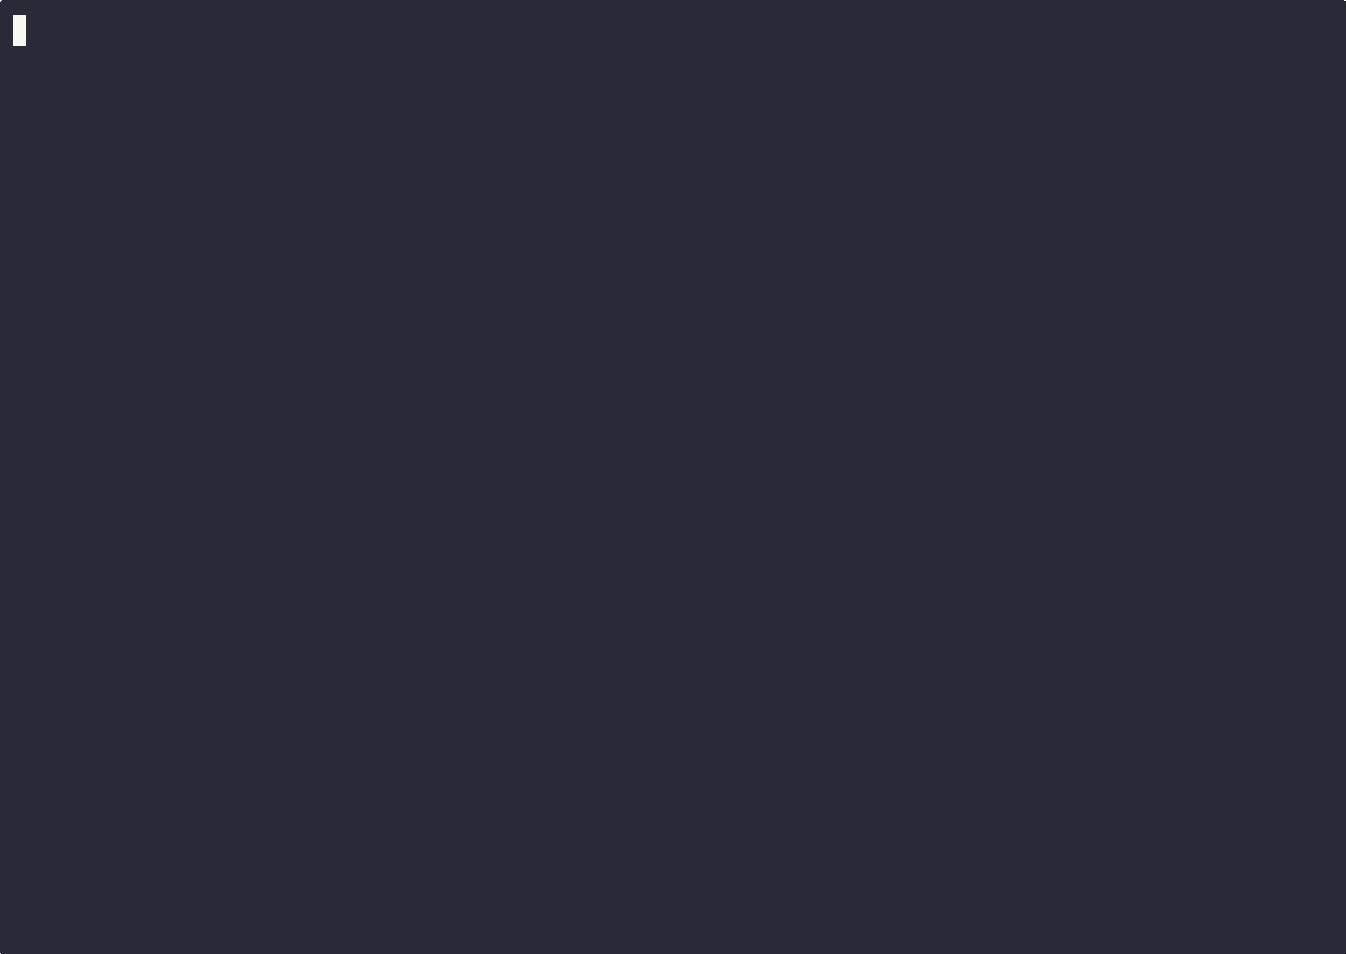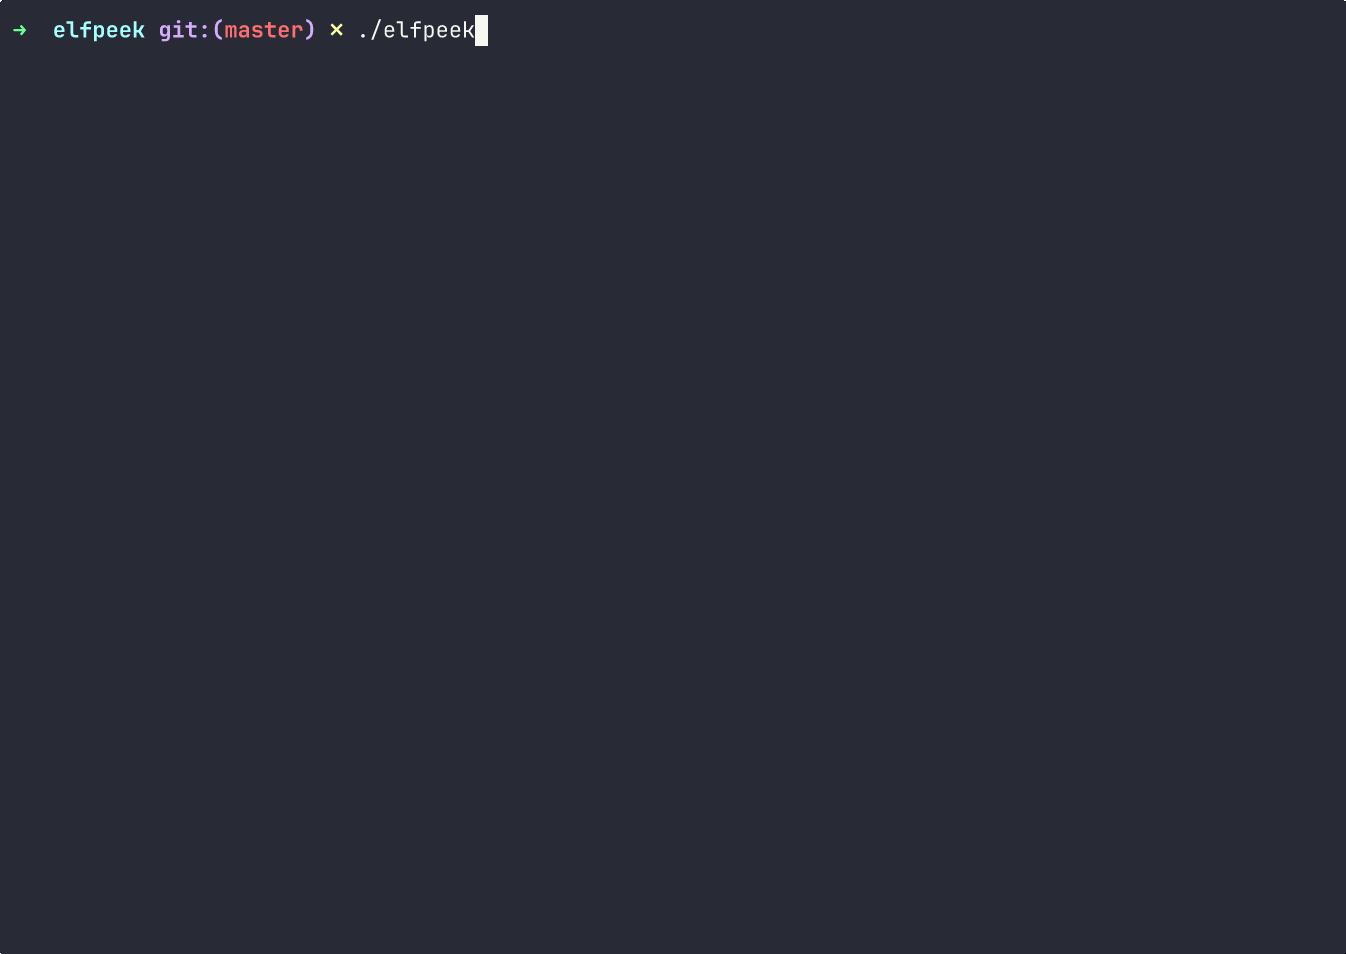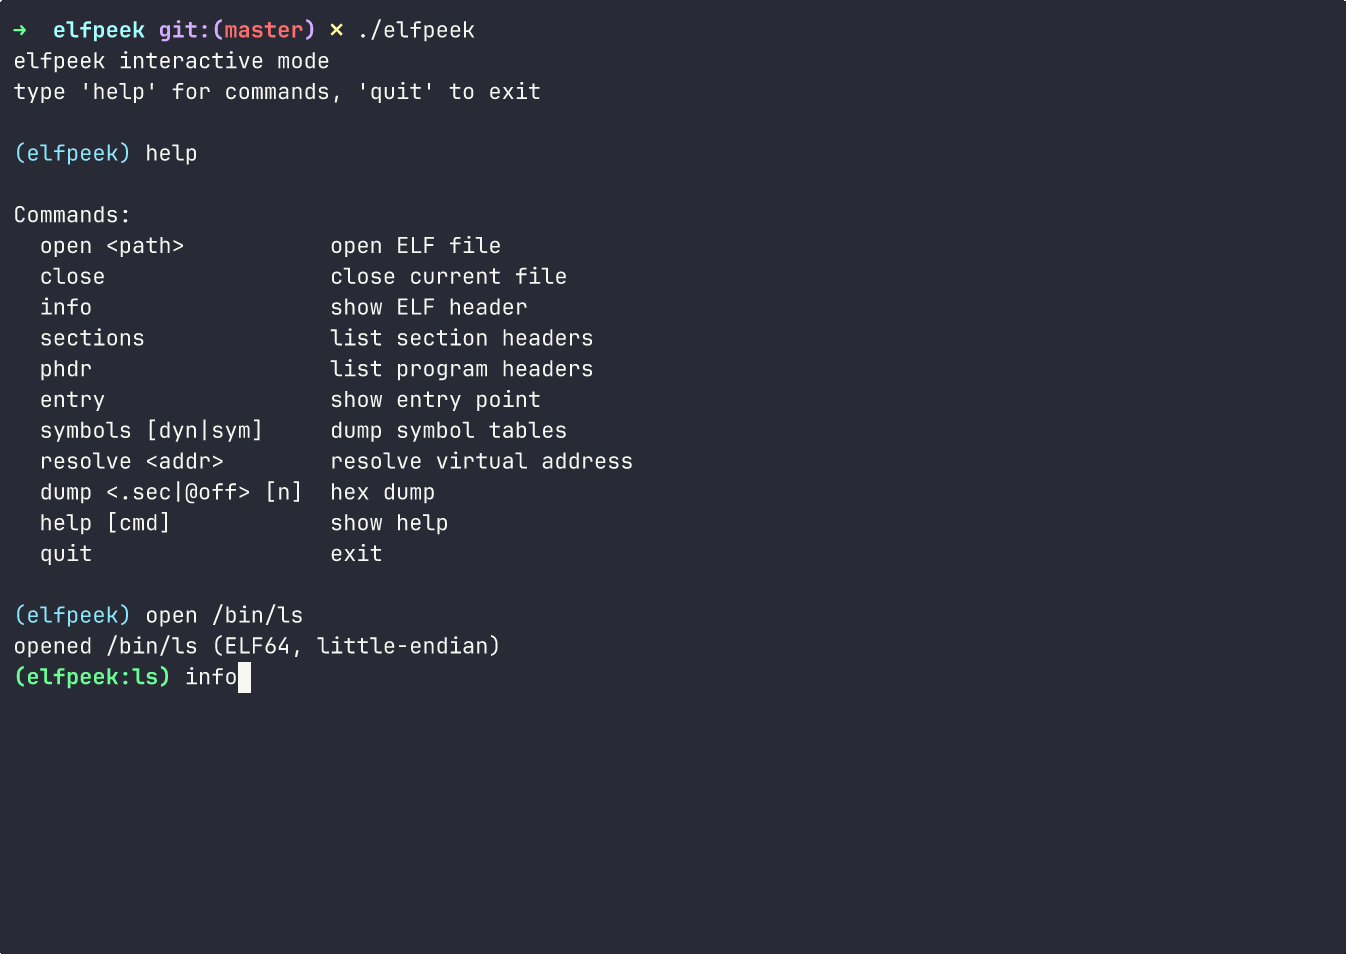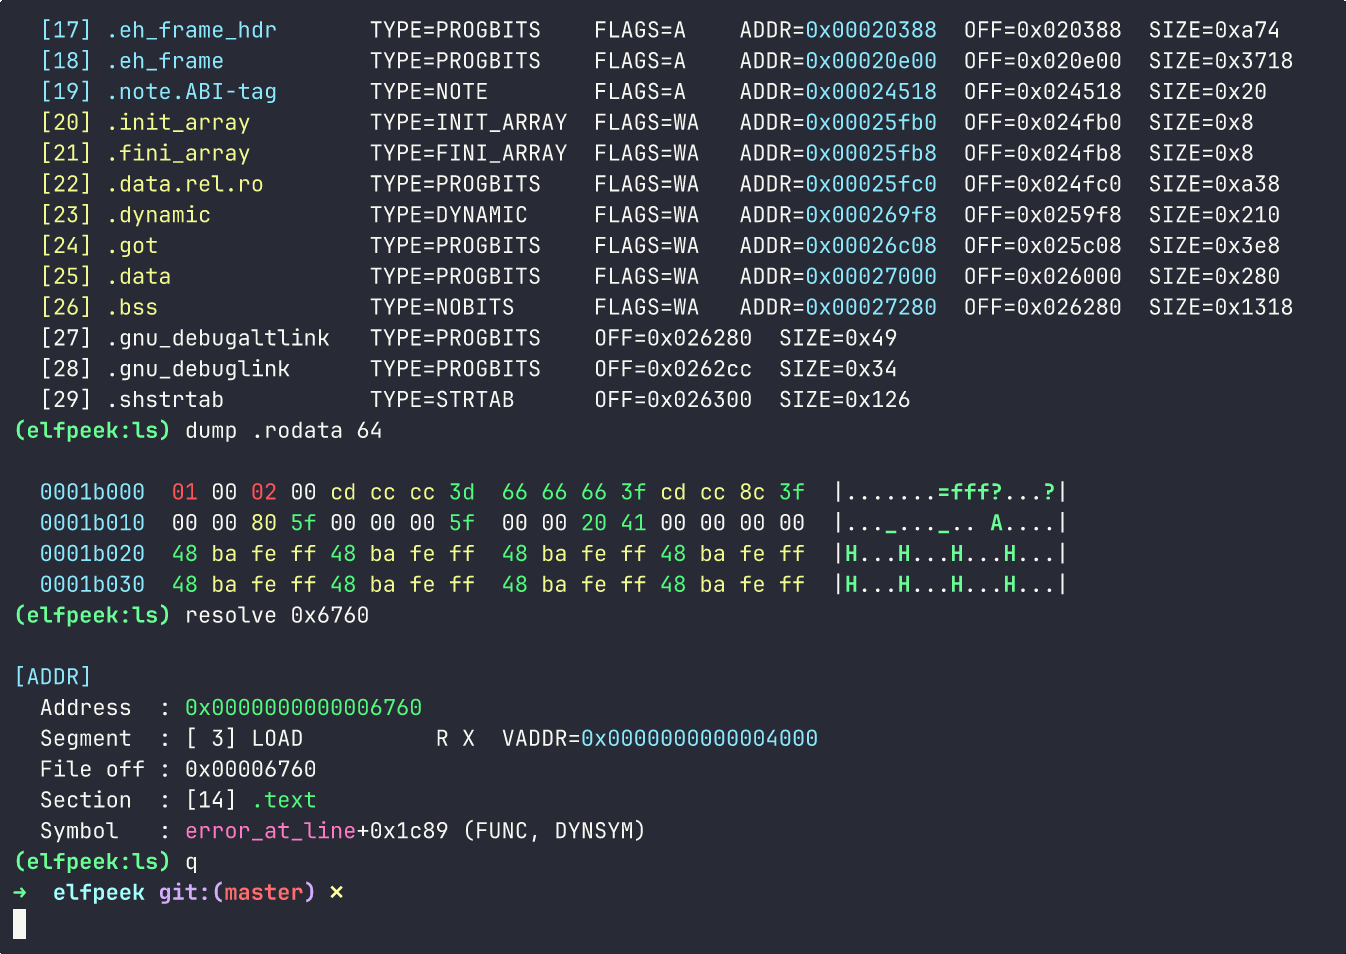 oblivionsage/elfpeek
Inspector ELF mínimo escrito en C para una inspección rápida del diseño de binarios.
 ehabhussein/ollydbg-binary-execution-visualizer
ingeniería inversa, análisis visual de binarios
 ilgobbo00/cve-2023-6241-pixel7_adaptation
Adaptación de CVE-2023-6241 para Google Pixel 7 de Google Pixel 8 tomado de securitylab/SecurityExploits/Android/Mali/CVE_2023_6241
 pr0me/xtride
Herramienta de recuperación de tipos basada en n-gramas para binarios, que recupera estructuras y firmas de funciones a partir de código descompilado…
 kernelzeroday/cve-2021-3156-baron-samedit
Esfuerzo de investigación de 1 día
 velteyn/unbattletech
BattleTech: The Crescent Hawk's Inception ingeniería inversa








