
 #1
Herramientas de evaluación de bases de datos, prueba de inyección SQL, auditoría, cifrado y monitoreo de actividad.
Recomendado por Kitploit
 junghyeonkum/cve-2022-24706
Prueba de concepto de exploit para CVE-2022-24706 dirigido a Apache CouchDB 3.2.1 y versiones anteriores. Demuestra la ejecución remota de comandos a…
 meersjo/ansible-mysql-cve-2016-6662
Sencillo playbook de Ansible para parchear servidores MySQL contra CVE-2016-6662
 phusion/rails-cve-2012-5664-test
Aplicación de demostración que muestra cómo funciona la vulnerabilidad CVE-2013-5664 de Rails.
 lysophavin18/cve-2026-9082
PoC de CVE
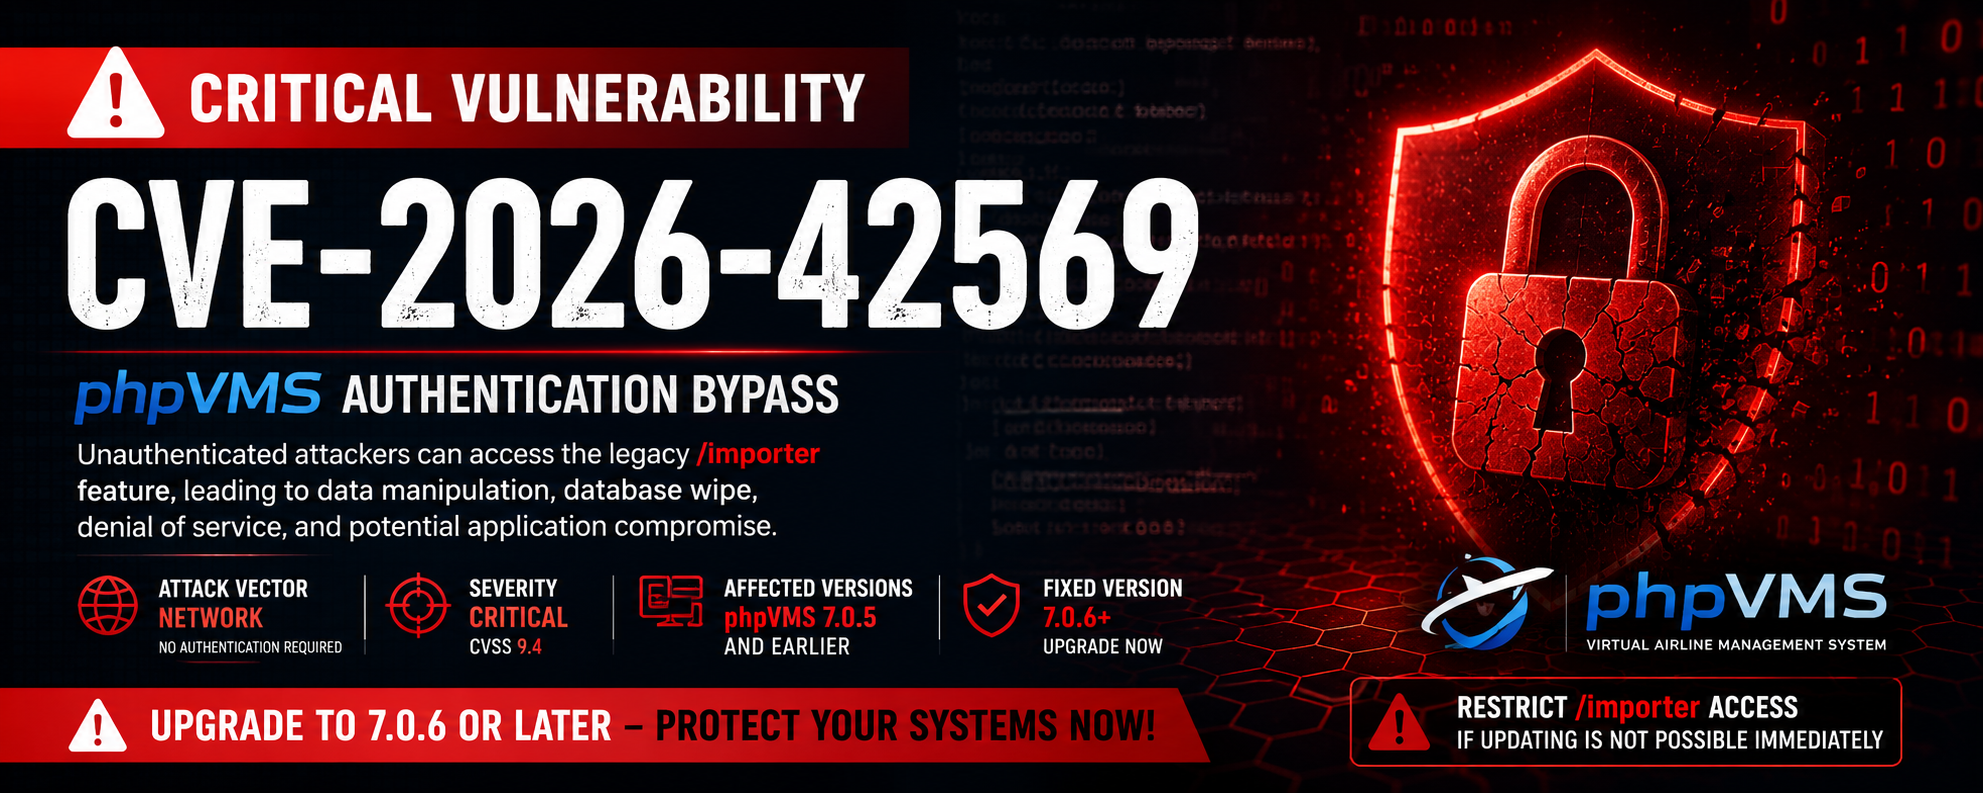 0xblackash/cve-2026-42569
CVE-2026-42569
 kamal-marouane/cve-2022-28346
Se encontró una falla en el paquete Django, que conduce a una inyección SQL. Esta falla permite que un atacante, utilizando un diccionario manipulado…
 rafaelchriss/redteambrasil-cve-2025-64459
NEO-SQLi — exploit de inyección SQL en Django _connector (CVE-2025-64459) | canal RedTeam Brasil
 fantasy-fql/esapi-sqlinjection-cve-2025-5878-exploit
Exploit para CVE-2025-5878 dirigido al método encodeForSQL() de ESAPI con OracleCodec, que permite la inyección SQL ciega basada en tiempo. Admite…
 learner202649/cve-2025-45809-poc
Prueba de concepto de inyección SQL ciega basada en tiempo para LiteLLM v1.65.4. Explota el endpoint `/key/block` para extraer el contenido de la…
 machine-farmer/vicidial-cve-2024-8503-blind-sqli-poc
PoC de inyección SQL ciega basada en tiempo sin autenticación para VICIdial CVE-2024-8503, con extracción de metadatos, escaneos reanudables y…
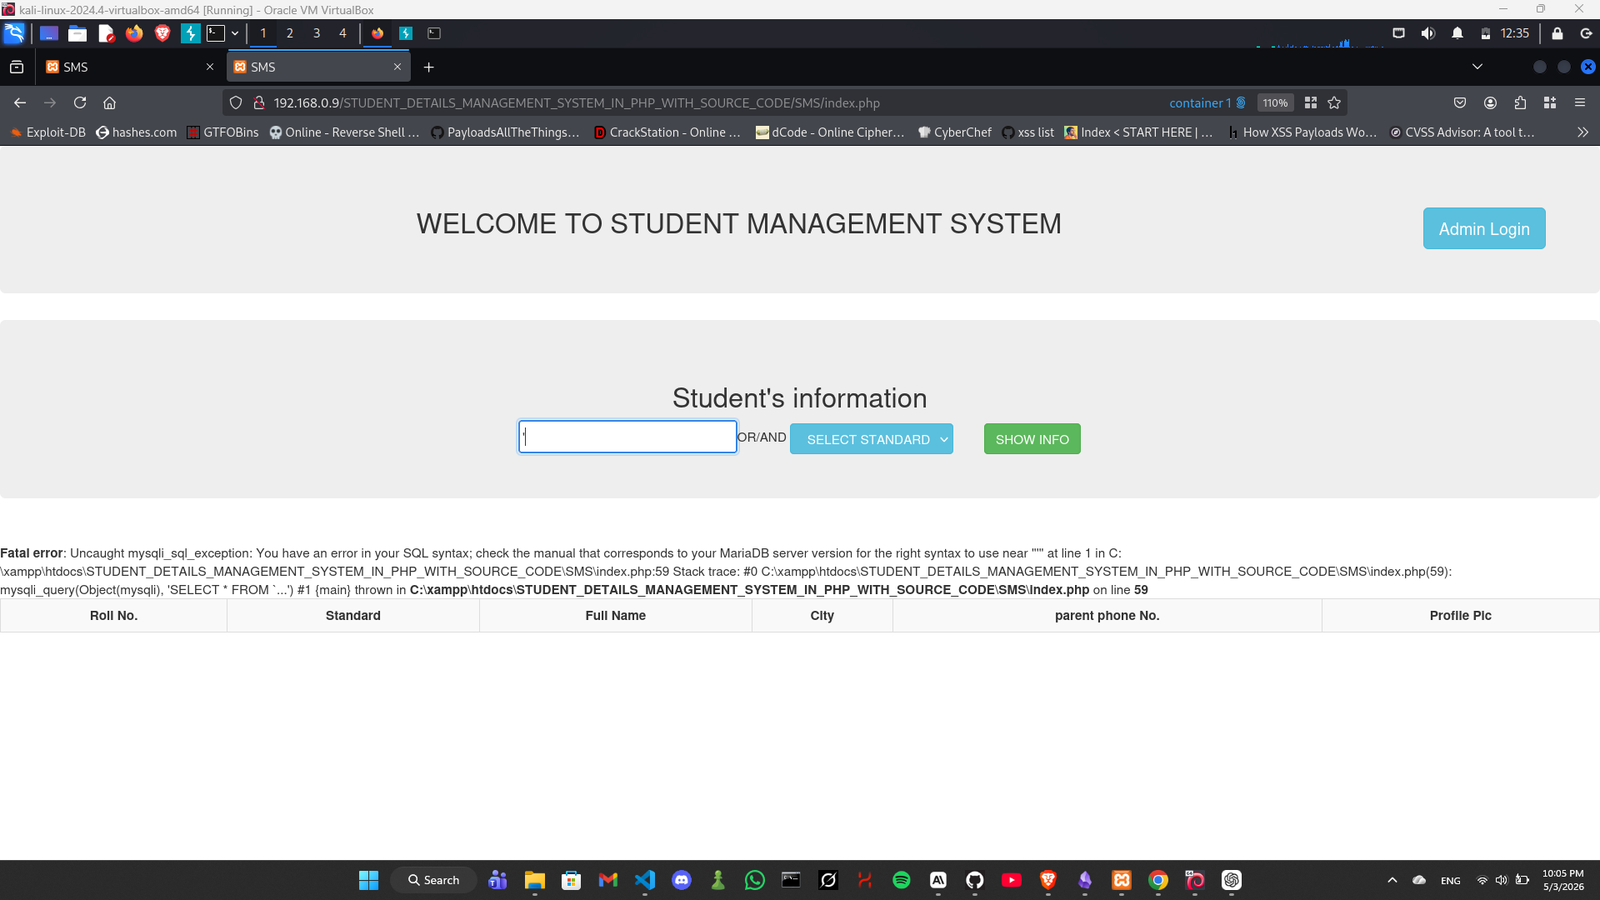 xmyronn/cve-2026-10110-sqli
Prueba de concepto para inyección SQL no autenticada en Student Details Management System 1.0, que demuestra la extracción de datos basada en UNION y…
 xmyronn/cve-2026-10290-sqli
Prueba de concepto para inyección SQL no autenticada en Hotel and Tourism Reservation System 1.0, que demuestra la extracción de la base de datos a…
 biitts/cve-2026-54350-budibase-nosql-injection
PoC para CVE-2026-54350 — Budibase inyección de operador NoSQL no autenticada (CVSS 10.0). Leer/escribir en masa cualquier colección de documentos…
 iltosec/cve-2026-54596
Explotación de prueba de concepto para CVE-2026-54596: inyección SQL autenticada en el parámetro recurring_invoice_frequency de ITFlow que permite la…
 jjcjgo/cve-2026-38812-ruoyi-sql-injection
Exploit de prueba de concepto para CVE-2026-38812, una vulnerabilidad de inyección SQL en RuoYi v4.8.2 a través del endpoint /tool/gen/createTable,…
 orderby99/cve-2025-8714-poc
PoC de RCE en PostgreSQL — CVE-2025-8714
 nullbyte3117/cve-2025-60357
CVE-2025-60357- PoC de inyección NoSQL (MongoDB)
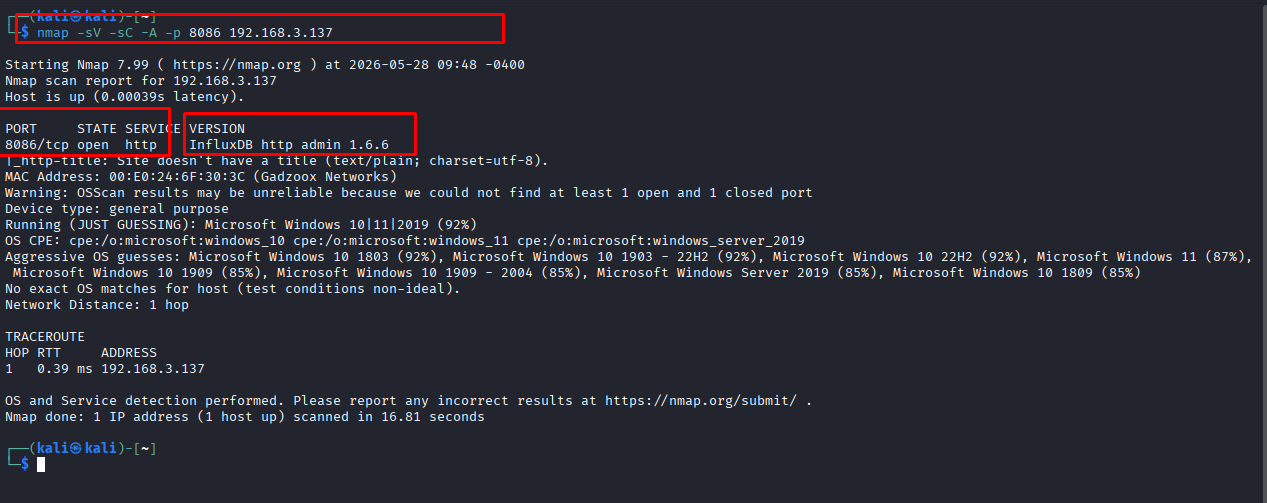 dungsocool/cve-2019-20933
Informe de laboratorio paso a paso que demuestra la omisión de autenticación de InfluxDB CVE-2019-20933 mediante tokens JWT falsificados, incluida la…








