
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2026-42569 — CVE-2026-42569 | Kitploit
Herramientas/GitHubGitHub/0xblackash/cve-2026-42569
Análisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebPruebas de PenetraciónAprendizaje y EducaciónSeguridad de Bases de Datos
GitHub0xblackash/cve-2026-42569

CVE-2026-42569

CVE-2026-42569

Ver Repositorio
38hace 6 mesesAún no revisado
Compartir

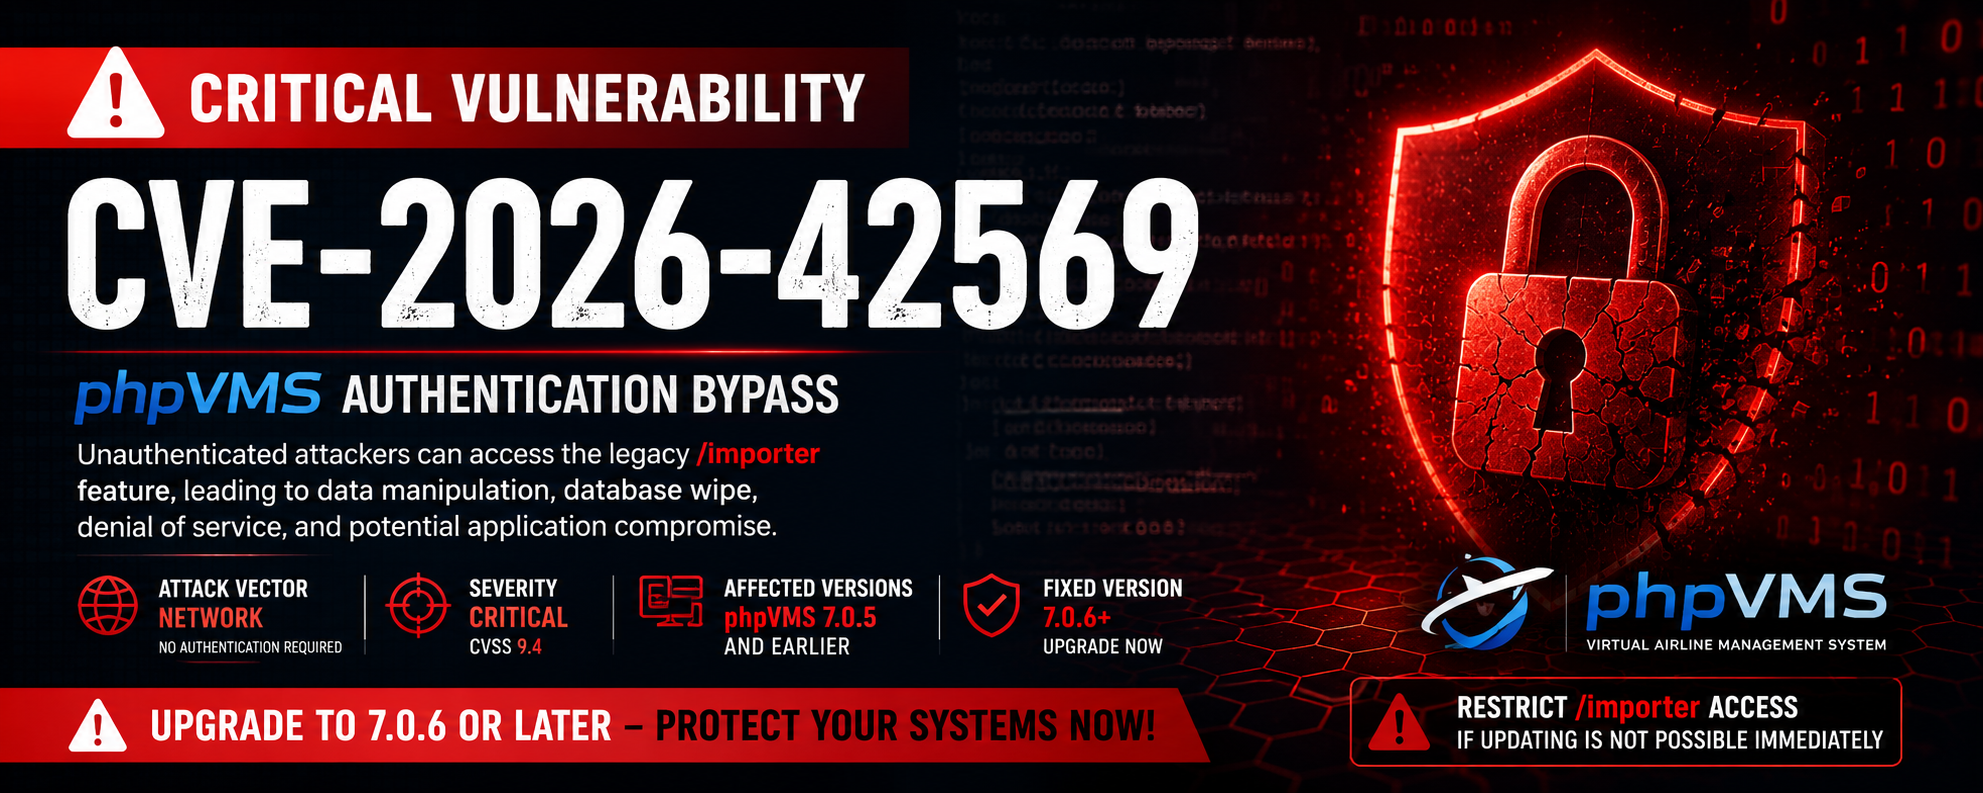
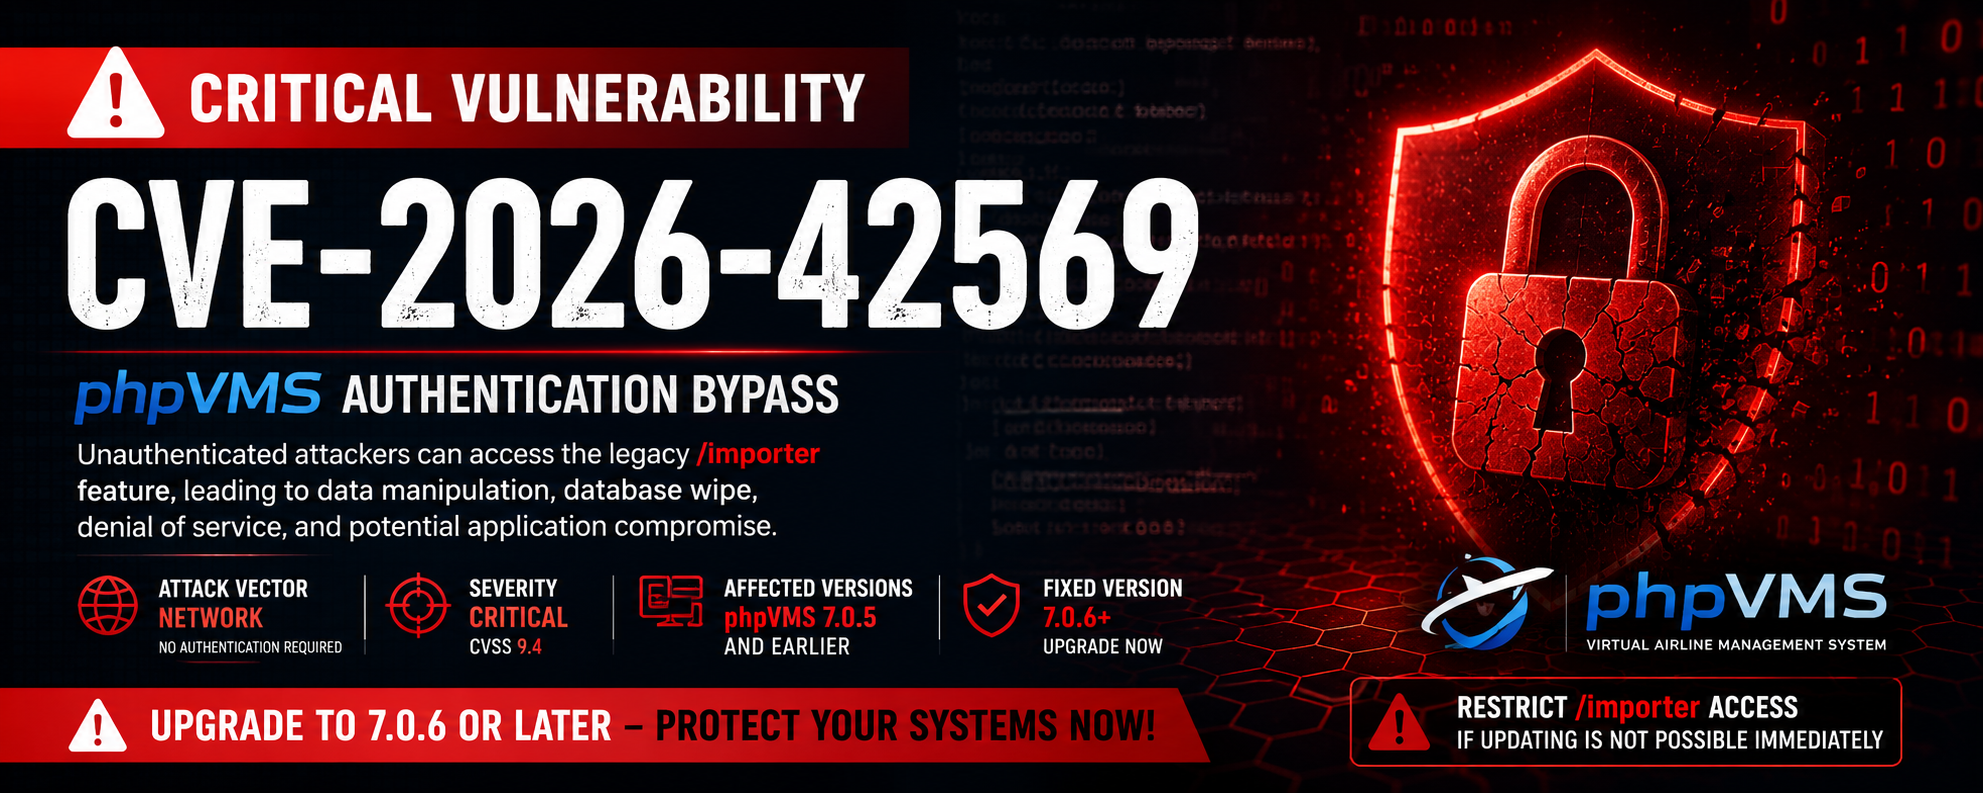
🚨 CVE-2026-42569 - phpVMS Borrado de base de datos sin autenticación

ChatGPT Image May 11, 2026, 12_34_25 PM

Borrado de base de datos no autenticado / Importación destructiva en phpVMS

Critical phpVMS Exploit


📌 Resumen

CVE-2026-42569 es una vulnerabilidad crítica en phpVMS (Sistema de Gestión de Aerolíneas Virtuales) que permite a atacantes no autenticados acceder a endpoints de importación heredados.

Se suponía que estos endpoints estaban restringidos, pero permanecen accesibles en versiones ≤ 7.0.5, lo que potencialmente permite a los atacantes provocar eliminaciones masivas u operaciones de borrado de la base de datos.

🛠 Versiones afectadas

VersiónEstado
phpVMS ≤ 7.0.5Vulnerable
phpVMS 7.0.6+Corregida

⚠️ Impacto

  • Acceso no autenticado
  • Eliminación masiva de vuelos, usuarios, horarios y otros datos críticos
  • Posible borrado completo de la base de datos (operaciones TRUNCATE / DELETE)
  • Compromiso total del sistema de aerolínea virtual

🧪 Uso del PoC

python3 CVE-2026-42569.py http://target.com

Ejemplo de salida (éxito):

[+] SUCCESS! Endpoint reachable: /importer
[!!] Target is VULNERABLE to CVE-2026-42569
[!!] Database wipe / mass deletion is possible!

🛡️ Mitigación

  1. Actualice inmediatamente a phpVMS 7.0.6 o posterior.
  2. Elimine o restrinja el acceso a los endpoints /importer y /import.
  3. Bloquee el acceso a las rutas de importación heredadas en su servidor web (Nginx/Apache).
  4. Realice copias de seguridad periódicas de su base de datos.

🔧 Solución temporal rápida (Nginx)

location ~* ^/(importer|import) {
    deny all;
    return 403;
}

⚠️ Aviso legal

Este repositorio es únicamente para fines educativos y pruebas de seguridad autorizadas.
El autor no es responsable del mal uso o los daños causados por esta herramienta.
La explotación no autorizada es ilegal.

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    343
  • 5

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    258

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →